10月に米CISA が「悪用を確認した脆弱性 の一覧」(KEV )へ足した36件のうち、29件は期限 が追加から3日後でした。1年前の10月は、31件すべてが21日です。しかも3日の期限のうち14件は、米国の日付で土曜か日曜でした。
KEVのJSON(10月30日版)から10月分を抜き出し、製品の置き場所と期限の型で並べ直しました。期限は米国の連邦機関に向けたもので、日本の会社の義務ではありません。それでも型の違いを読むと、自社のどの機器から手を付けるかが見えてきます。
36件を置き場所と期限で並べると
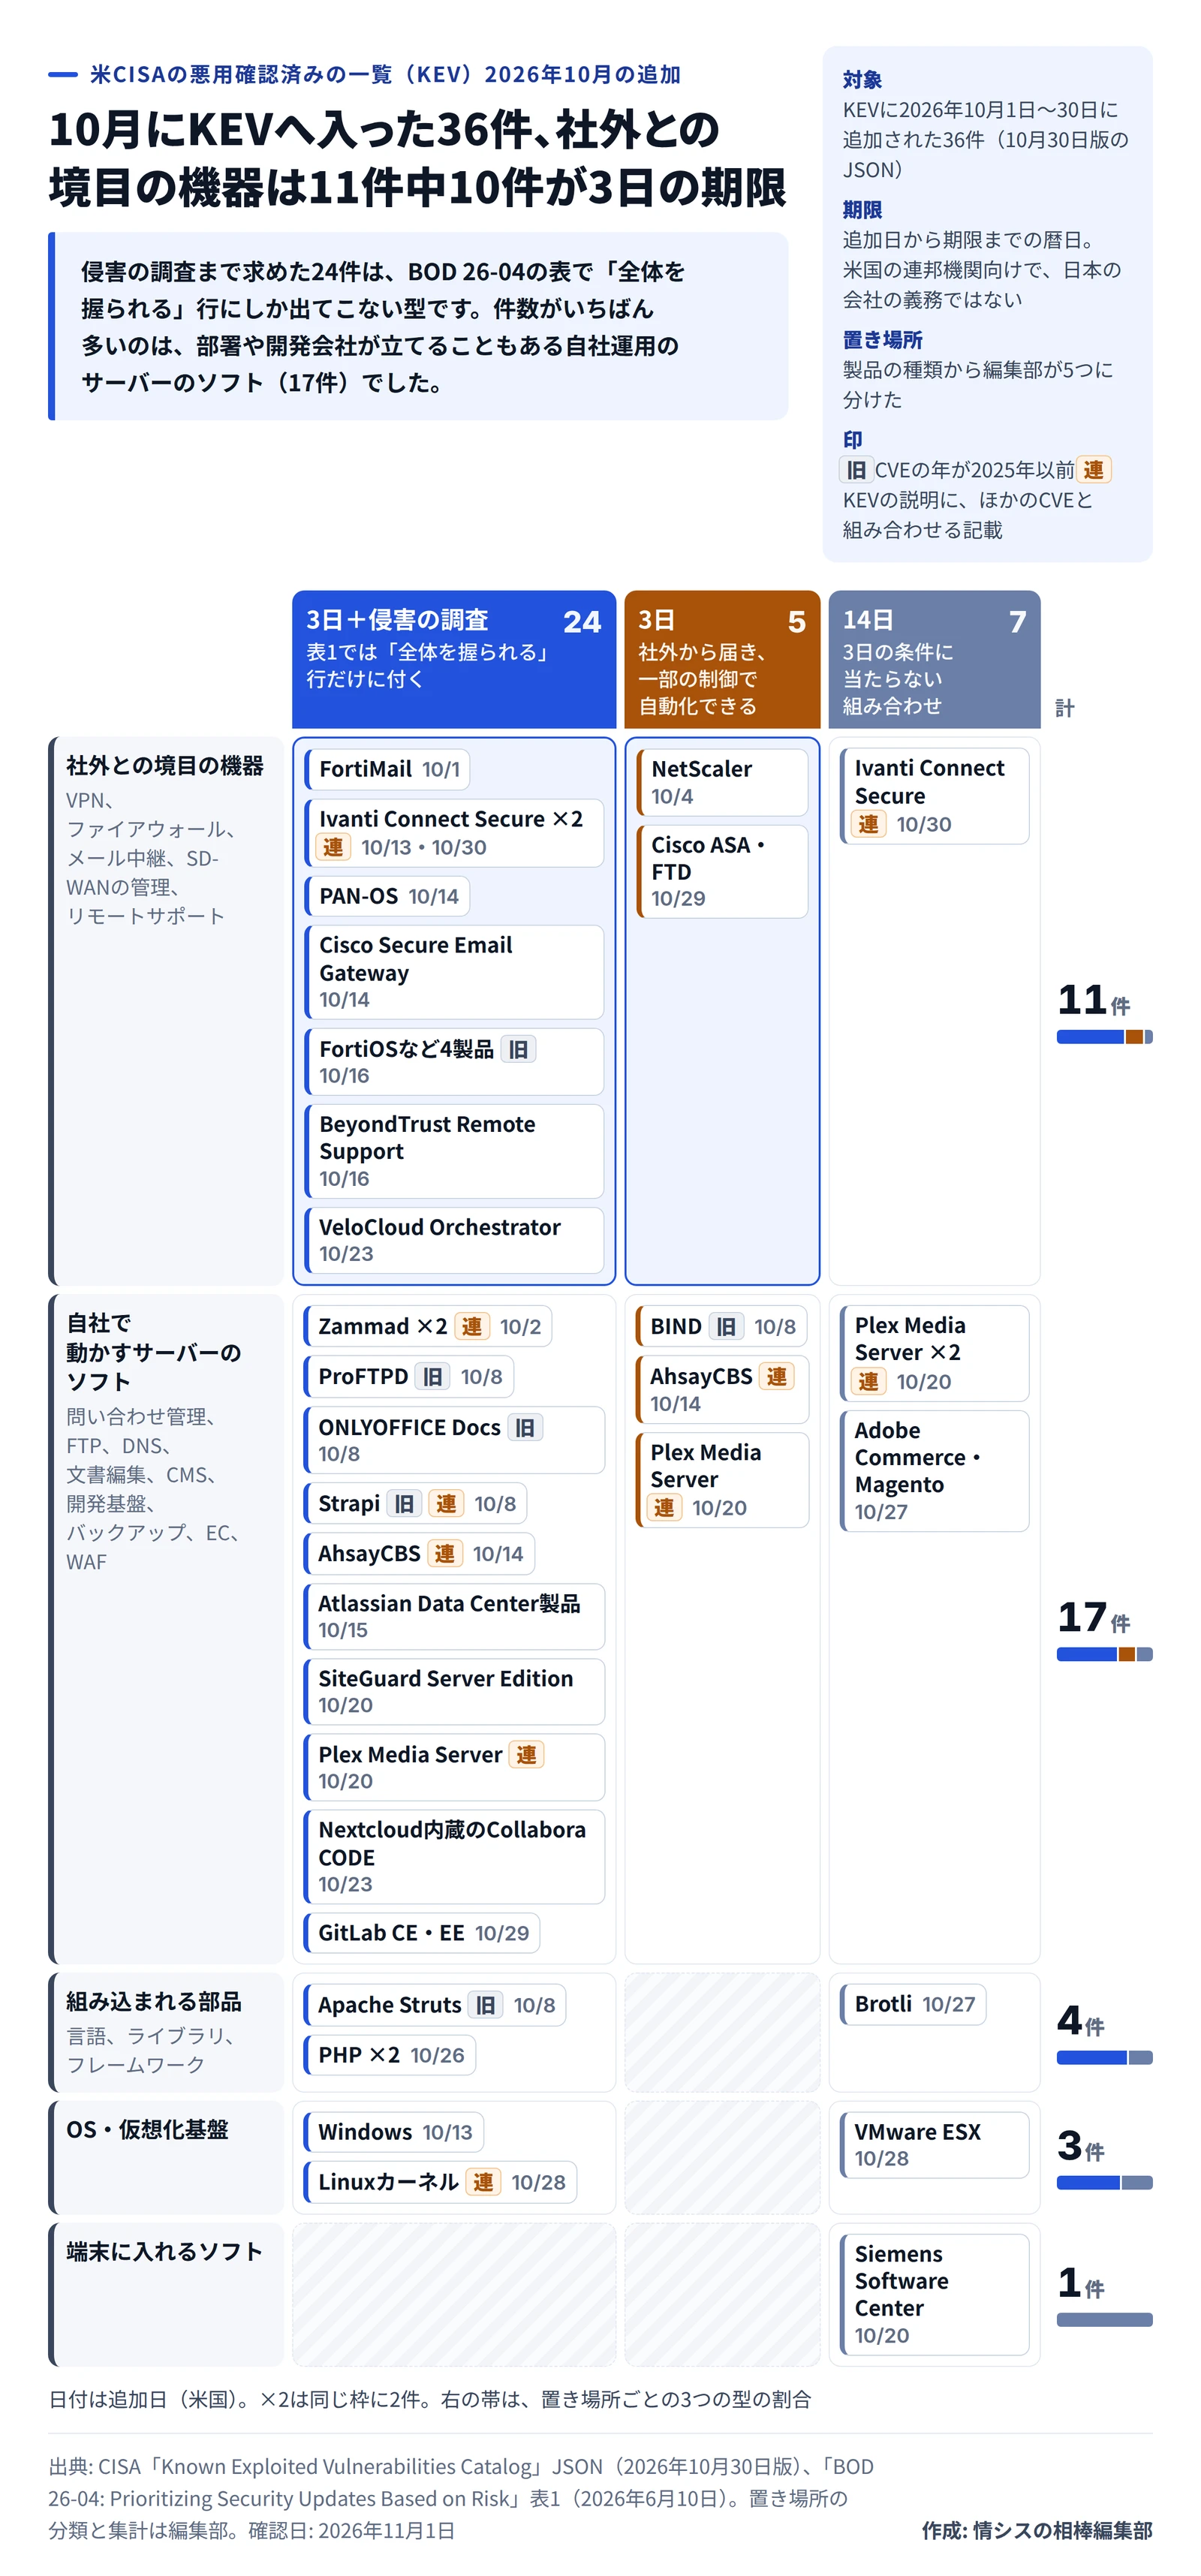
10月にKEVへ追加された36件を、製品の置き場所と米国の期限の型で並べた図 作成: 編集部 / 出典: CISA
置き場所
3日+侵害の調査
3日
14日
計
社外との境目の機器
8件
2件
1件
11件
自社で動かすサーバー のソフト
11件
3件
3件
17件
組み込まれる部品
3件
0件
1件
4件
OS・仮想化基盤
2件
0件
1件
3件
端末に入れるソフト
0件
0件
1件
1件
計
24件
5件
7件
36件
5つの置き場所は製品の種類から編集部が分けたものです。上から、VPNやファイアウォールなど社外との境目に置く機器、自社のサーバーで動かすソフト、ほかの製品に組み込まれる部品、OSと仮想化基盤、社員が端末に入れるソフトと並べました。
置き場所に迷う製品は、ふだんの使われ方で決めました。KEVは、ほかの製品で使われている可能性がある部品だという注記を付けることがあります。部品の行に置いた4件(Apache Struts、PHP 2件、Brotli)は、どれもこの注記があり、ほかのソフトに組み込んで使うものです。同じ注記があっても、ProFTPD、BIND、ONLYOFFICE Docs、Strapiは単体のサーバーとして動かすことが多いのでサーバーの行に、LinuxカーネルはOSの行に置きました。
社外との境目の機器は11件。3日の期限でない1件は、Ivanti Connect SecureのCVE-2026-118527です。VPNやメール中継の装置、SD-WANの管理サーバーは、外から届くことが前提です。KEVに載った時点で急ぐ型になって当然でしょう。Ivanti Connect Secureは13日と30日の2回に分けて、合わせて3件が載りました。
件数がいちばん多いのは、自社で動かすサーバーのソフトで17件あります。問い合わせ管理のZammad、FTPのProFTPD、文書編集のONLYOFFICE Docs、CMSのStrapiなどです。バックアップのAhsayCBS、メディアサーバーのPlex Media Server、GitLabも同じ行に並びます。国内のEGセキュアソリューションズのWAF、SiteGuard Server Editionもこの行です(10月20日の追加6件の記事 )。WAFですが、KEVの説明では、製品を動かすサーバーでOSのコマンドをrootかSYSTEMの権限で実行される脆弱性です。そこでサーバーに入れて動かすソフトとして数えました。
この17件が、10月の表でいちばん見落とされやすい行だと編集部はみています。VPN装置やファイアウォールは情シスが買うことが多く、台帳にも載っているはずですが、この行には部署や開発会社が自分で立てることのある製品が多いのです。Nextcloudに内蔵するCODEのように、アプリとして足すだけで入るものもあります。台帳に「Nextcloud」としか書いていなければ、CODEが動いているかは分かりません。
侵害の調査つきの24件は、全体を握られる型
36件のうち24件は、KEVでforensicTriageの欄が「Yes」でした。米国の連邦機関は3日以内に修正し、侵害されていないかも調べる決まりです。
では、この「侵害の調査」はどの脆弱性に付くのでしょうか。CISAが6月10日に出した指令BOD 26-04の表1を見ると、付くのは攻撃者が対象を全体として握れる(Total control)行だけです。全体を握られる行でも、社外から届かず、攻撃を自動化もできない機器なら14日で、調査は付きません。つまり24件はCISAが「入られたら全体を握られる」と評価した脆弱性と読めます。
調査の付かない3日の5件は、表1でいえば「社外から届き、一部の制御で、自動化できる」行です。KEVの説明を読むと、5件のうち3件はサービス拒否でした。NetScaler、BIND、Cisco ASA・FTDです。BOD 26-04はサービス拒否を「一部の制御」の例に挙げているので、表とKEVの説明はかみ合います。
14日の7件は、3日の条件に当たらない組み合わせです。Siemens Software Centerは、Siemensのソフトを入れたり更新したりするための端末のソフトで、悪用には、その端末にログインできる攻撃者が要ります。VMware ESXの1件は、管理者権限のある攻撃者が、一部の操作をログに残さずに行える脆弱性です。このあたりは14日でも違和感がありません。
ただ、14日だからと後回しにできない製品もあります。Plex Media Serverは、14日の2件と3日の2件が同じ日に載りました。KEVの説明にも、4件を組み合わせられるとあります。4件とも1.43.3.10861以降で直ることは、Plex Media Serverの記事 で伝えました。Ivanti Connect SecureのCVE-2026-118527も、ほかの2件と組み合わせられるとあります。同じ製品に3日の型と14日の型が並んだら、短いほうにそろえるのが自然です。
日本の会社が見るべき目印は、期限の日数より、侵害の調査が付いたかどうかです。修正版を当てて終わりにできるのは、入られる前に当てられた場合だけ。CISAの実施の手引きも、証拠を集め終えてからパッチを当てる順番を示しました。パッチで痕跡が消えることがあるからです。24件に当たる製品を社外に出していた会社は、更新の前にログと設定の控えを取っておくと、あとで「入られていない」と説明しやすくなります。調査を段階ごとに進める目安は、Fragnesiaの記事 で表にしました。
1年前の10月は、すべて21日だった
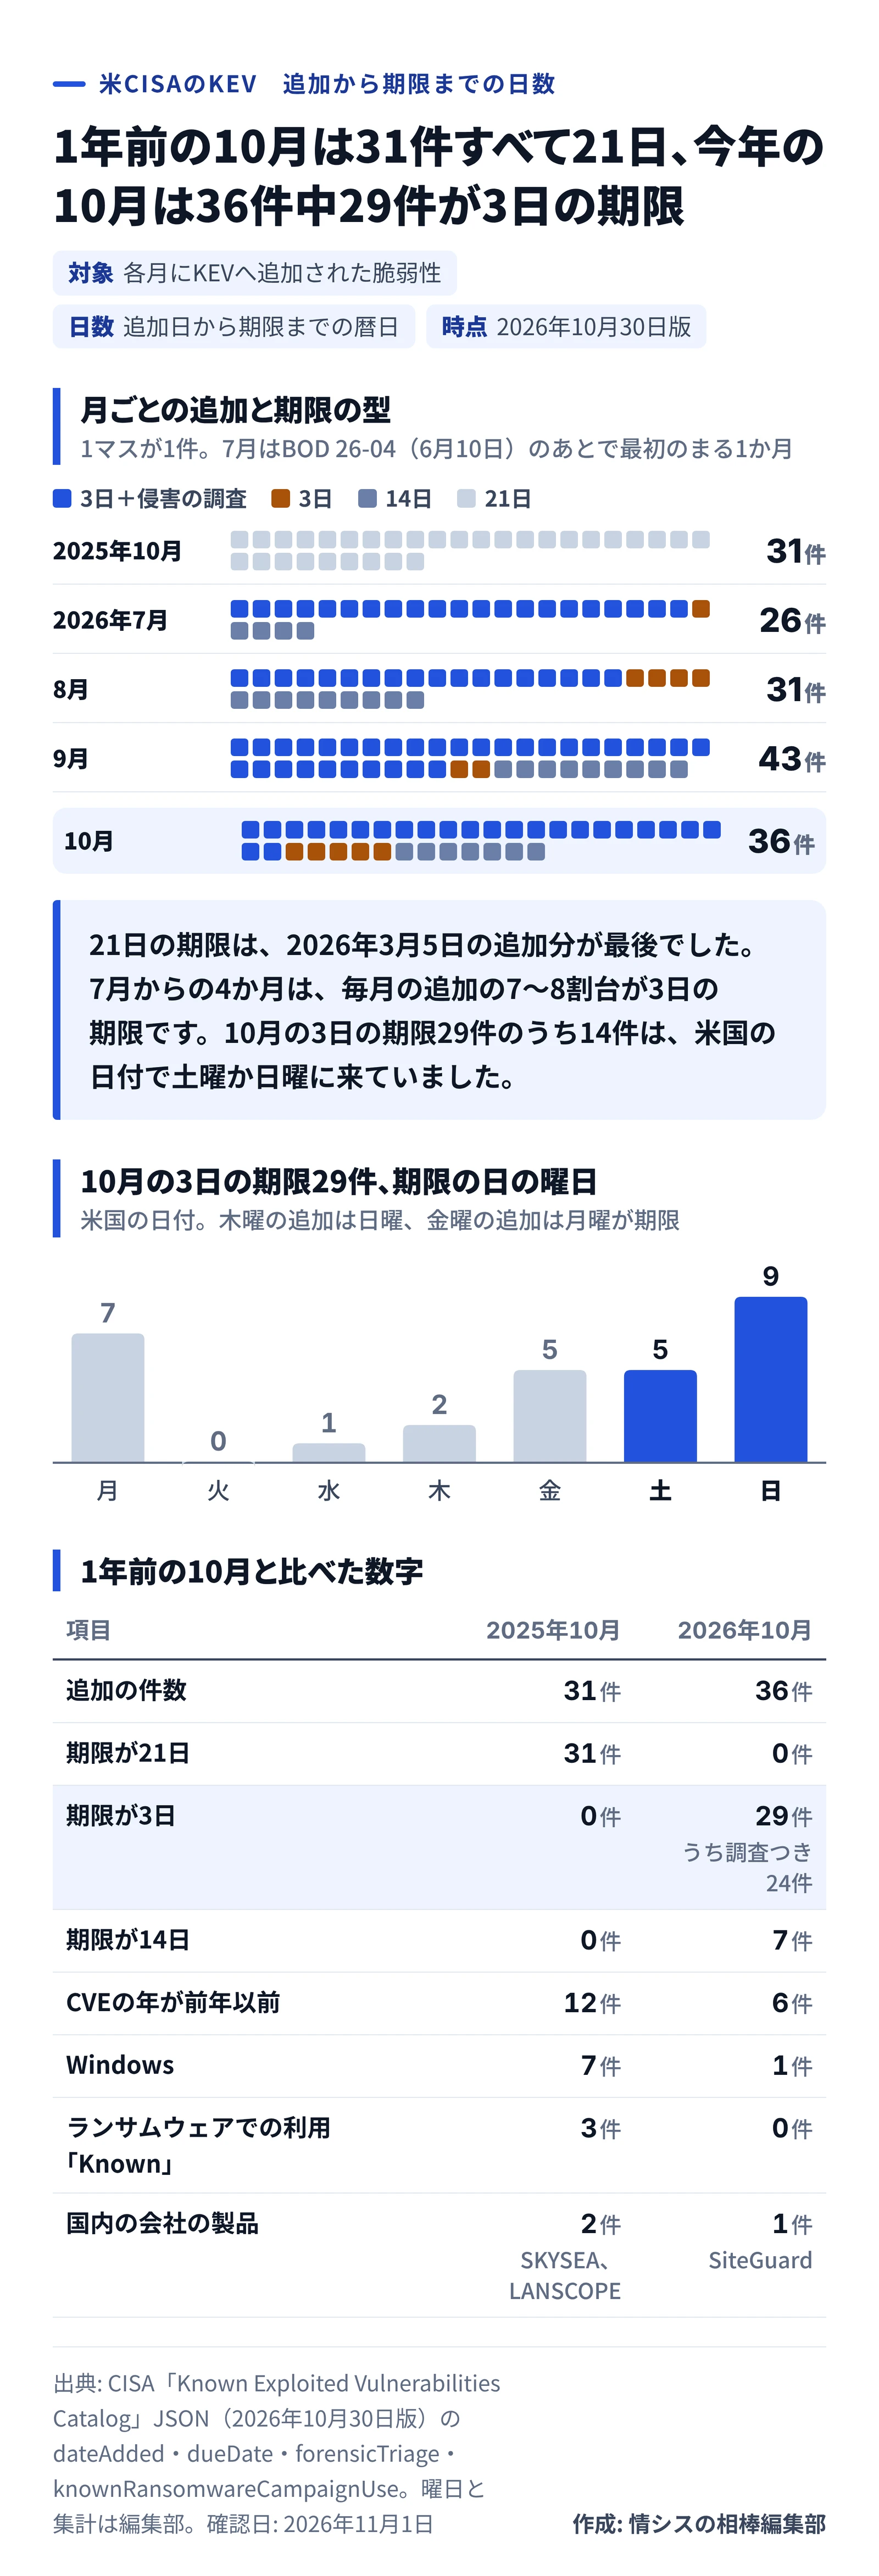
KEVの月ごとの追加と期限の型、3日の期限の曜日、1年前の10月との比較 作成: 編集部 / 出典: CISA
追加した月
3日+侵害の調査
3日
14日
21日
計
2025年10月
0件
0件
0件
31件
31件
2026年7月
21件
1件
4件
0件
26件
2026年8月
18件
4件
9件
0件
31件
2026年9月
32件
2件
9件
0件
43件
2026年10月
24件
5件
7件
0件
36件
1年前の2025年10月にKEVへ入った31件は、どれも追加から21日の期限でした。JSONの日付を順に見ると、21日の期限は2026年3月5日の追加分が最後です。3月9日の追加分からは、5日の1件を除いて14日か3日が並びます。BOD 26-04が出たのは6月10日なので、指令より前に期限の付け方が変わっていたことになります。一方、forensicTriageの欄に初めて「Yes」が入ったのは6月25日の追加分で、こちらは指令のあとです。3月に変わった理由は、この記事で読んだ資料には書かれていません。
項目
2025年10月
2026年10月
追加の件数
31件
36件
期限が21日
31件
0件
期限が3日
0件
29件(うち侵害の調査つき24件)
期限が14日
0件
7件
CVEの年が前年以前
12件
6件
Windows
7件
1件
ランサムウェアでの利用「Known」
3件
0件
国内の会社の製品
2件(SKYSEA Client View、LANSCOPE Endpoint Manager)
1件(SiteGuard Server Edition)
中身も入れ替わっています。1年前の10月はWindowsが7件で、2011年や2013年のCVEもまとめて載りました。今年の10月のWindowsは1件だけ。代わりに社外との境目の機器が11件並びます。同じ分け方で1年前を数えると、この種類に当たるのはJuniperのScreenOSの1件だけです。
もっとも、1か月どうしを比べただけで、攻撃の的が移ったとまでは言えません。CISAの実施の手引きにも、古いCVEが載ったことは、CISAがいま悪用を観測している印には必ずしもならない、とあります。証拠がそろった時点で載る一覧なので、古いCVEがまとまって載る月もあるわけです。ランサムウェアで使われたかを示す欄も3件から0件に減りましたが、この欄には「Known」と「Unknown」の2つしかありません。0件は、使われていないという意味ではないのです。
1年前と同じ顔ぶれもあります。Adobe Commerce・Magentoは2025年10月24日にCVE-2025-54236が、2026年10月27日にCVE-2026-48356が載りました。国内の会社の製品も、2年続けて10月に載りました。
3日の期限のほぼ半分が、週末に来る
期限の曜日(米国の日付)
月
火
水
木
金
土
日
3日の期限の件数
7件
0件
1件
2件
5件
5件
9件
10月の3日の期限29件を曜日で数えると、日曜が9件でいちばん多く、土曜の5件と合わせて14件が週末でした。木曜の追加は日曜が、金曜の追加は月曜が期限です。10月の追加は、火曜が10件、木曜が9件、金曜が8件と、3つの曜日に集まっていました。BOD 26-04は日数を暦日で数えると決めているので、週末をはさんでも期限は延びません。
日本の会社に置き換えると、どうなるでしょうか。米国で昼間に追加されると、日本では夜遅くから明け方にあたります。木曜の追加は、たいてい金曜の朝に知ることになります。週1回の枠で更新したり、翌週の変更会議を待ったりする運用では、外から届く機器が3日の期限に間に合いません。
編集部は、社外との境目の機器に限って、週末でも更新を決められる人と手順を先に決めておくのが現実的だと考えます。逆に、社内だけで使うサーバーまで週末に動かす必要はありません。BOD 26-04の表1でも、社外から届かない機器が3日の型になるのは、全体を握られ、しかも攻撃を自動化できる場合だけです。
急ぐのは、外から届く場所に置いた会社
今日のうちに手を付けたいのは、図の製品をインターネットから届く場所で動かしている会社です。とくに「3日+侵害の調査」の列にある製品は、修正版を当てる準備と並行して、入られた跡を調べる段取りが要ります。
社内のネットワークだけで使っている会社は、急ぎ方が一段下がります。CISAの実施の手引きによると、KEVの期限は、その脆弱性が社外から届く機器にあるかを、手に入るデータで判断して表1で計算したものです。社外から届くかを最終的に決めるのは各機関で、期限は機器ごとに決まる、とも書いています。社内だけの機器なら、表1では多くが14日の型になります。ただ、VPNの内側に入られたあとで使われる脆弱性もあり、社内だから関係ないとまでは言い切れません。
図の製品を使っていない会社にも、部品の確認は残ります。先に触れた部品の注記は、PHPやBrotli、Linuxカーネルなど9件に付いています。GitLabの1件には、もとになったRubyとOnigmo(正規表現のライブラリ)の整数オーバーフローが、ほかの製品にも当たりうるという注記があります(GitLabの記事 )。PAN-OSの管理画面に入っていたPHPが攻撃された例は、PAN-OSの記事 にあります。アプライアンスやNASのように中身が見えない製品は、販売元に部品の版を聞くしかありません。
10月の36件を台帳と照らす手順
CISAのKEVカタログのページ。一覧はCSVとJSONで取得できる 出典: CISA (引用)
KEVのページからJSONかCSVを取り、10月に追加された行を抜き出します。JSONなら次の1行で、追加日、開発元、製品、CVE、期限、侵害の調査の有無が並びます。
jq -r '.vulnerabilities[] | select(.dateAdded | startswith("2026-10")) | [.dateAdded, .vendorProject, .product, .cveID, .dueDate, .forensicTriage] | @tsv' known_exploited_vulnerabilities.json
vendorProjectとproductの列を、資産台帳や委託先の管理機器の一覧と照らします。台帳に無い製品は開発部門と、サーバーを立てていそうな部署に製品名を挙げて聞きます。Zammad、Plex、Strapiのような名前は、聞かないと出てこないことがあります。
当たった製品が、インターネットから届くかを確認します。外部に公開しているURLとIPアドレスの一覧で見て、一覧が無ければファイアウォールの公開設定から拾います。
forensicTriageが「Yes」の製品で社外に出ていたものは、更新の前にログ、設定、動いているプロセスの一覧を保存します。修正版を当てたあと、見覚えのない管理者アカウントやファイルが増えていないかを見ます。
KEVの説明に、ほかのCVEと組み合わせられると書かれた製品は、いちばん短い期限にそろえて予定を組みます。10月では、Zammad、AhsayCBS、Plex Media Server、Ivanti Connect Secure、Strapi、Linuxカーネルがこれに当たります。
36件のうち、米国の期限が11月1日以降に来るのは10件だけです。その10件は11月のIT期限カレンダー に載せました。期限の日付を写すより、この地図を台帳の横に置いて、行ごとに「うちにあるか」「外から届くか」を埋めておくほうが役に立つはずです。11月の追加も、同じ枠に足していけます。
10月に追加された36件の一覧
期限は米国の連邦機関に向けた日付です。並びは追加日の順で、優先度の順ではありません。
追加日
製品
CVE
期限(型)
10月1日
Fortinet FortiMail
CVE-2026-104286
10月4日(3日+侵害の調査)
10月2日
Zammad
CVE-2026-102489
10月5日(3日+侵害の調査)
10月2日
Zammad
CVE-2026-102490
10月5日(3日+侵害の調査)
10月4日
Citrix NetScaler
CVE-2026-88779
10月7日(3日)
10月8日
ProFTPD
CVE-2015-3306
10月11日(3日+侵害の調査)
10月8日
ISC BIND
CVE-2015-5477
10月11日(3日)
10月8日
Apache Struts
CVE-2016-3081
10月11日(3日+侵害の調査)
10月8日
ONLYOFFICE Docs
CVE-2021-3199
10月11日(3日+侵害の調査)
10月8日
Strapi
CVE-2023-22894
10月11日(3日+侵害の調査)
10月13日
Ivanti Connect Secure
CVE-2026-104935
10月16日(3日+侵害の調査)
10月13日
Microsoft Windows
CVE-2026-96951
10月16日(3日+侵害の調査)
10月14日
Palo Alto Networks PAN-OS
CVE-2026-0322
10月17日(3日+侵害の調査)
10月14日
AhsayCBS
CVE-2026-105133
10月17日(3日)
10月14日
AhsayCBS
CVE-2026-105134
10月17日(3日+侵害の調査)
10月14日
Cisco Secure Email Gateway
CVE-2026-76519
10月17日(3日+侵害の調査)
10月15日
Atlassian Data Center製品
CVE-2026-21589
10月18日(3日+侵害の調査)
10月16日
Fortinet FortiOSなど4製品
CVE-2025-61624
10月19日(3日+侵害の調査)
10月16日
BeyondTrust Remote Support
CVE-2026-102764
10月19日(3日+侵害の調査)
10月20日
SiteGuard Server Edition
CVE-2026-106931
10月23日(3日+侵害の調査)
10月20日
Siemens Software Center
CVE-2026-110936
11月3日(14日)
10月20日
Plex Media Server
CVE-2026-96652
11月3日(14日)
10月20日
Plex Media Server
CVE-2026-96654
10月23日(3日)
10月20日
Plex Media Server
CVE-2026-96655
11月3日(14日)
10月20日
Plex Media Server
CVE-2026-96656
10月23日(3日+侵害の調査)
10月23日
Collabora CODE(Nextcloud内蔵)
CVE-2026-110447
10月26日(3日+侵害の調査)
10月23日
Arista VeloCloud Orchestrator
CVE-2026-114625
10月26日(3日+侵害の調査)
10月26日
PHP
CVE-2026-109618
10月29日(3日+侵害の調査)
10月26日
PHP
CVE-2026-109619
10月29日(3日+侵害の調査)
10月27日
Google Brotli
CVE-2026-111497
11月10日(14日)
10月27日
Adobe Commerce・Magento
CVE-2026-48356
11月10日(14日)
10月28日
VMware ESX
CVE-2026-41709
11月11日(14日)
10月28日
Linuxカーネル
CVE-2026-46300
10月31日(3日+侵害の調査)
10月29日
Cisco ASA・FTD
CVE-2026-76418
11月1日(3日)
10月29日
GitLab CE・EE
CVE-2026-97229
11月1日(3日+侵害の調査)
10月30日
Ivanti Connect Secure
CVE-2026-111357
11月2日(3日+侵害の調査)
10月30日
Ivanti Connect Secure
CVE-2026-118527
11月13日(14日)