「UTMは入っているから大丈夫」「EDRとウイルス対策ソフトは何が違うのか」。セキュリティの営業を受けると、MDM・EDR・UTMといった3文字の言葉が次々に出てきます。守る場所の違いと、中小企業がどこから手を付けるかの目安を整理しました。
3つの違いを一言で
まず全体像です。建物の守りにたとえると分かりやすくなります。
| 名前 |
正式名 |
守る場所 |
一言で |
建物にたとえると |
| UTM |
Unified Threat Management(統合脅威管理) |
会社のネットワークの出入口 |
外からの攻撃や不正な通信を入口で止める装置 |
正面玄関の警備員 |
| EDR |
Endpoint Detection and Response |
パソコンやサーバーの中 |
入り込んだ攻撃の不審な動きを見つけ、知らせて止める |
室内の防犯カメラと駆けつける警備会社 |
| MDM |
Mobile Device Management |
スマホやパソコンの設定と所在 |
端末の設定を揃え、なくしたら遠隔で消す |
社用車と鍵の管理台帳 |
| EPP |
Endpoint Protection Platform |
パソコンやサーバーの中 |
いわゆるウイルス対策ソフト。感染を防ぐ |
部屋の鍵 |
IPAが2026年3月27日に公開した「中小企業の情報セキュリティ対策ガイドライン」第4.0版も、UTMとEDRを対策の例に挙げています。それぞれを順に見ていきます。
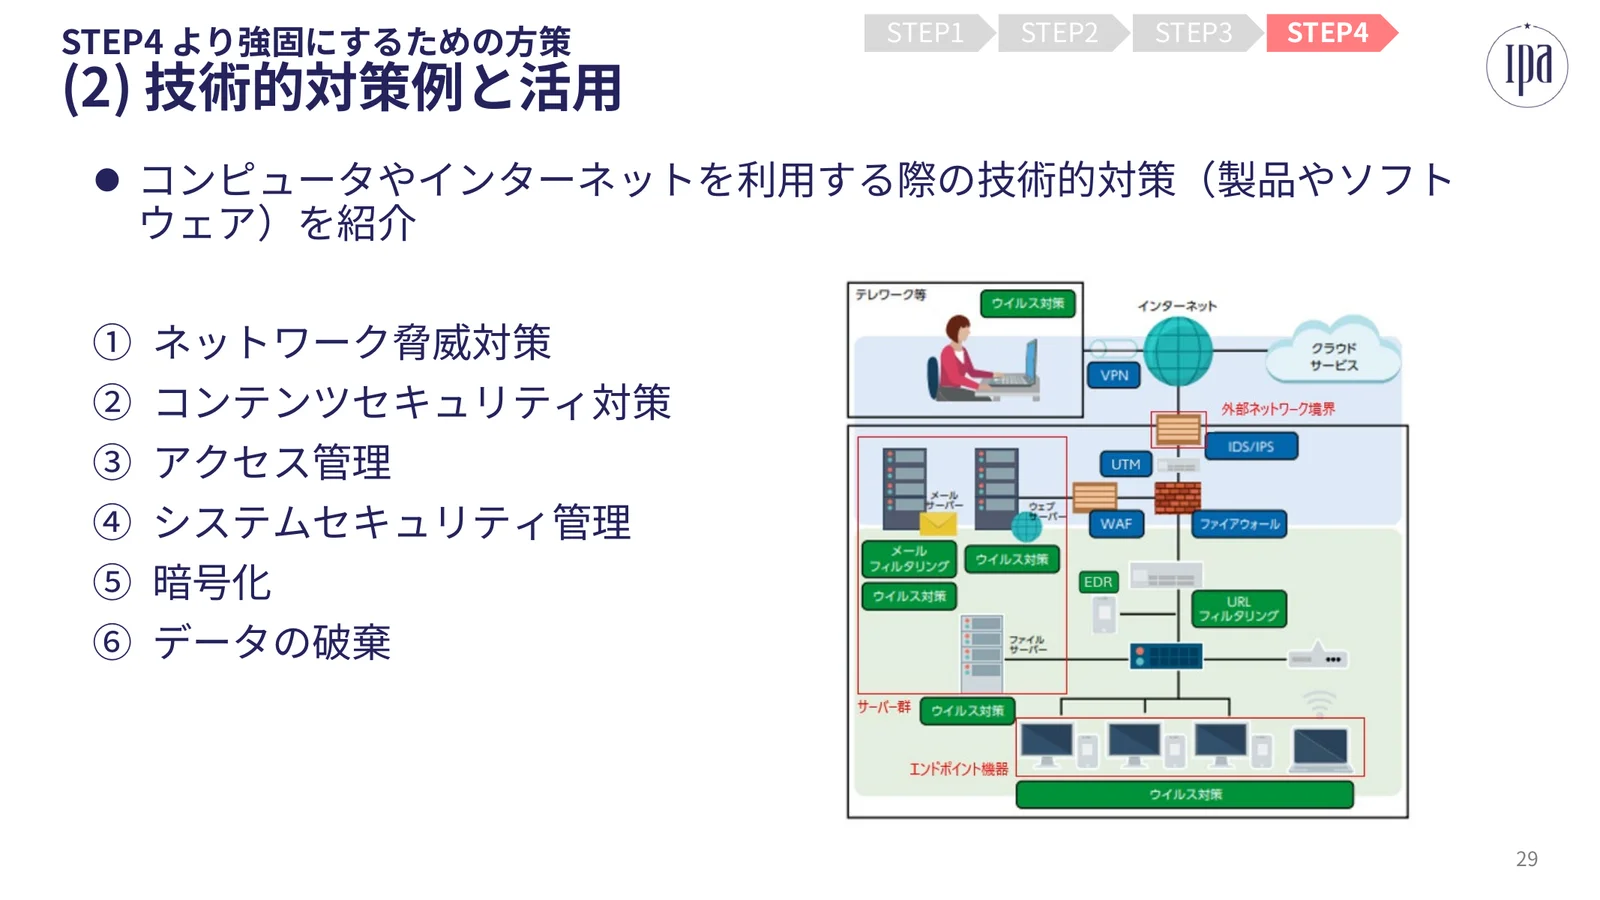 IPAのガイドラインの説明資料にある、技術的対策の置き場所の図出典: IPA(情報処理推進機構)「中小企業の情報セキュリティ対策ガイドライン」説明資料(第4.0版)(引用)
UTMはネットワークの出入口を守る
IPAのガイドラインによると、UTMは「複数の異なるセキュリティ機能を一つのハードウェアに統合」した道具です。ファイアウォールや侵入検知、メールやURLのフィルタリングなどをまとめ、ウイルスの侵入や不正アクセスを検知して防ぎます。
オフィスのインターネット回線の根元に置く箱、と考えると分かりやすくなります。社内のパソコンや複合機、NASが外とやり取りする通信は、ふつうここを通ります。
弱点は、ここを通らない通信は守れないことです。社外に持ち出したノートパソコンや自宅でのテレワークで、クラウドのサービスに直接つなぐ通信は、会社のUTMを通りません。
EDRは入り込まれた後に気づくための仕組み
EDRは、パソコンやサーバーに入れるソフトです。IPAのガイドラインは、端末に侵入したウイルスやランサムウェアなどの攻撃を「検出し、管理者に通知する技術」と説明しています。
総務省の「テレワークセキュリティガイドライン」によると、EDRはOSやアプリの動きを見張ります。そしてマルウェア(悪意のあるプログラム)に似た動きを見つけ出します。未知の攻撃でも、動きから気づける点が特徴です。
ウイルス対策ソフト(EPP)との違い
|
EPP(ウイルス対策ソフト) |
EDR |
| 目的 |
感染させない |
入り込まれた後の被害を抑える |
| 見つけ方 |
既知のウイルスの特徴などで見分けて止める |
端末の動きを記録し、不審な振る舞いを見つける |
| 見つけた後 |
自動で隔離・駆除 |
管理者に知らせる。端末をネットワークから切り離すなどの対応をとる |
| 人の手間 |
ほぼ要らない |
通知を見て判断する人が要る |
IPAの「ゼロトラスト導入指南書」も、感染しないようにするEPPに対し、EDRは侵入を許した後の被害を抑えることが主な目的だと整理しています。どちらか一方ではなく、重ねて使うものです。
EDRの弱点は、通知を受けて判断する人がいないと力を出せないことです。夜中に「不審な動きがあります」と通知が来ても、翌朝まで誰も見なければ被害は広がります。総務省のガイドラインは、リスクの高い業務の端末や、重要な情報を扱う端末から導入して「対策の多重化」を図る考え方を示しています。
MDMは端末の設定と紛失に備える
MDMは、会社のスマホやパソコンをまとめて管理する仕組みです。総務省の中小企業向けの手引きは、スマホなどを「一元的に管理・運用すること、又はその機能を提供するソフトウェア」と説明しています。
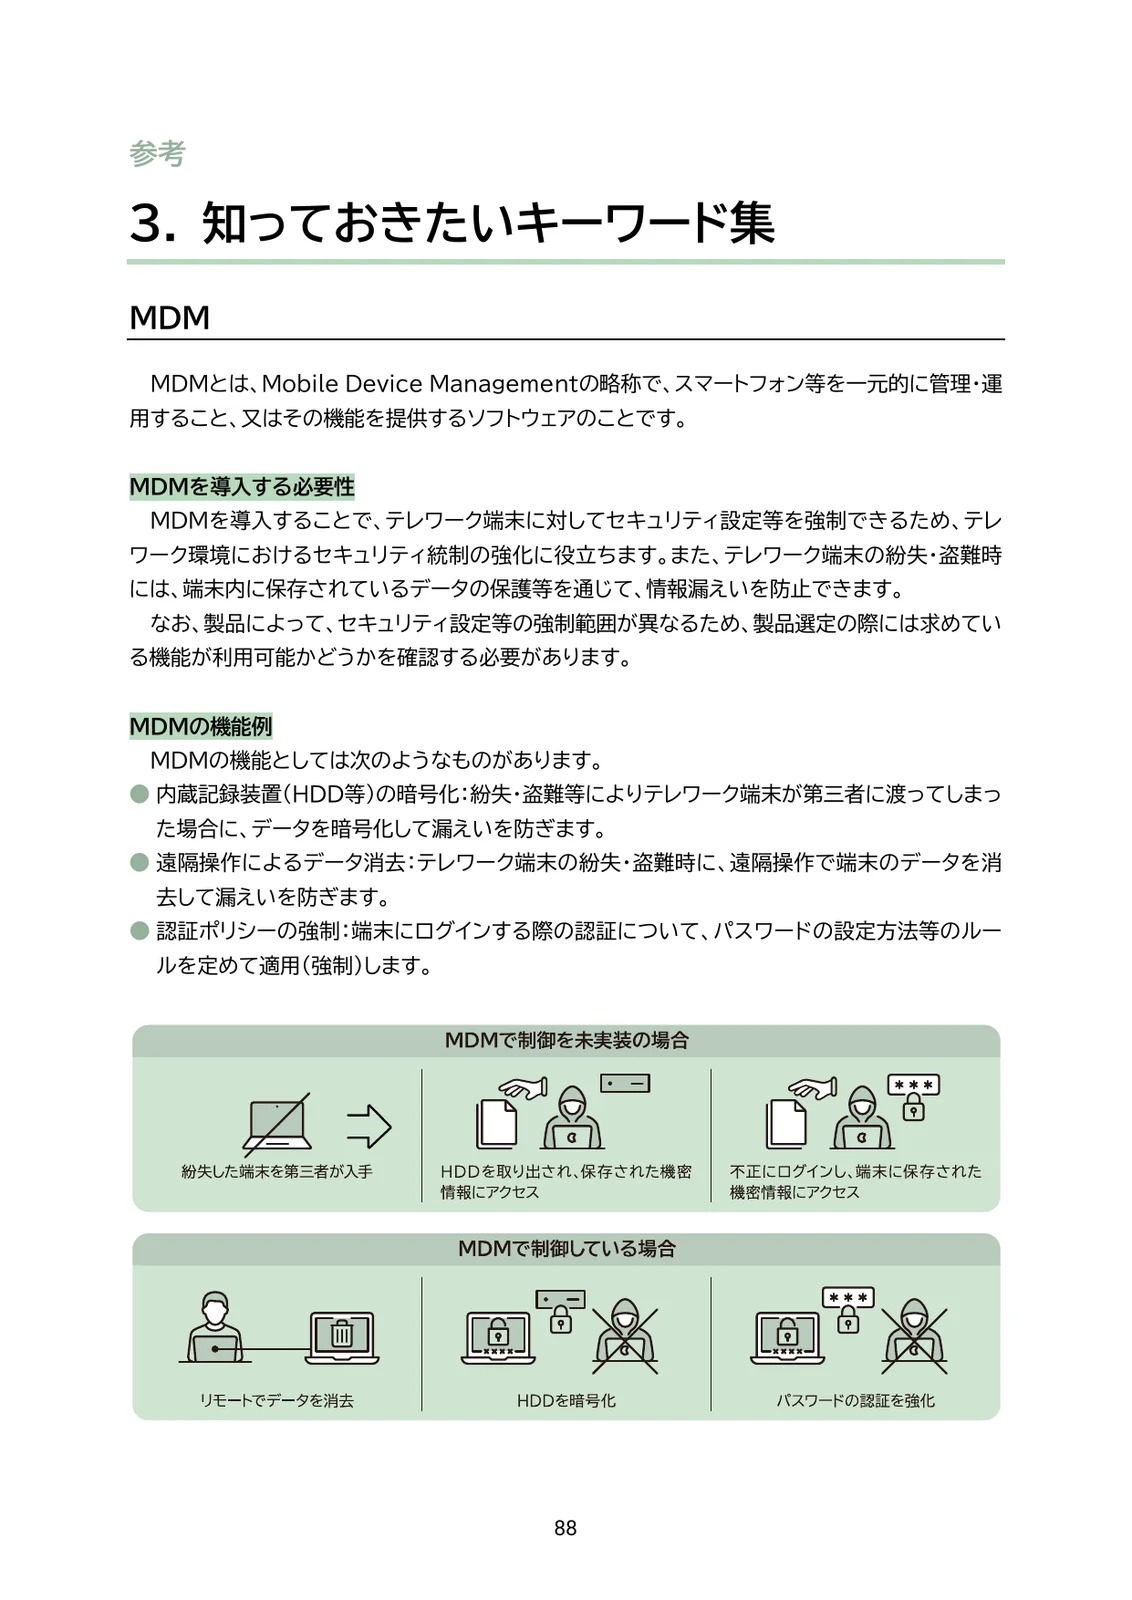 総務省のテレワークセキュリティの手引きの、MDMの解説のページ出典: 総務省ウェブサイト「中小企業等担当者向け テレワークセキュリティの手引き(チェックリスト)第3版」(公共データ利用規約(第1.0版)(総務省「著作権について」)。総務省が作成した資料で、第三者の権利の表示なし)
主にできることは次のとおりです。
- 画面ロックのパスコードや、記憶装置の暗号化を全台に強制する
- OSの更新を促し、更新していない端末を一覧で見つける
- 業務用のアプリを配り、使わせたくないアプリを止める
- なくした端末の場所を調べ、ロックしたり中身を遠隔で消したりする
- 何台の端末を誰が使っているかの台帳が自動でできる
MDMが守るのは、攻撃そのものより「なくした」「設定がばらばら」という弱点です。社員の私物のスマホを業務に使う場合は、端末全体ではなく会社のアプリとデータだけを管理する方式(MAM)もあります。
ゼロトラストの中で3つはどこに入るか
ゼロトラストは、社内のネットワークの中も安全とは限らないという前提で、使う人や端末を毎回確かめる考え方です。総務省のガイドラインは、境界(社内と社外の境目)での防御には限界があるとしています。そのうえで、ゼロトラストは境界型に「代わるものではなく、両者を組み合わせて複合的に防御することが期待されています」と書いています。
デジタル庁の「ゼロトラストアーキテクチャ適用方針」も、境界型のセキュリティを否定するものではないとしています。そのうえで、端末の状態を確かめることや、全員への多要素認証(パスワードに加えてスマホの確認などを求める仕組み)の必須化を例に挙げています。
| ゼロトラストで確かめること |
主に受け持つ仕組み |
| 使っているのは本人か |
多要素認証、アカウントの管理 |
| 端末は決められた設定になっているか |
MDM |
| 端末に不審な動きはないか |
EDR、EPP |
| 通信の出入りは安全か |
UTM、ファイアウォール |
つまりUTMは古い守り、EDRとMDMは新しい守り、という話ではありません。働き方に合わせて組み合わせるものです。
何かを買う前に「情報セキュリティ6か条」を固める
IPAのガイドライン第4.0版は、はじめに取り組む対策を「情報セキュリティ6か条」にまとめています。2026年3月の改訂で、それまでの5か条に「バックアップを取ろう!」が加わりました。IPAは企業の規模に関わらず必ず実行すべき対策としています。
| No. |
6か条 |
具体的には |
| 1 |
OSやソフトウェアは常に最新の状態にしよう! |
自動更新を有効にし、古い機器を洗い出す |
| 2 |
ウイルス対策ソフトを導入しよう! |
全台に入っているか、定義ファイルが最新かを確かめる |
| 3 |
パスワードを強化しよう! |
長く複雑に。VPNや重要なシステムは多要素認証を |
| 4 |
共有設定を見直そう! |
クラウドのファイルが誰でも見られる状態になっていないか |
| 5 |
バックアップを取ろう! |
ランサムウェアに備え、別の場所にも保管する |
| 6 |
脅威や攻撃の手口を知ろう! |
IPAなどの注意喚起を社内で共有する |
UTMやEDRを入れても、OSが古いまま、パスワードが使い回しのままでは効果が薄れます。高い道具を検討する前に、この6つが全員の端末でできているかを確かめてください。
規模と働き方で決める、入れる順番の目安
どれから入れるかは、社員数より働き方で決まります。次の3つの問いで考えると整理できます。
- 社員はオフィスの外でパソコンやスマホを使うか
- 社内にサーバーやNASなど、外から狙われる機器があるか
- 夜間や休日に、セキュリティの通知を見て動ける人がいるか
| 会社の姿 |
先に入れたいもの |
その次 |
| 10人前後、オフィスや店舗で働く、IT担当なし |
6か条の徹底、監視つきのパッケージ型サービス |
端末が増えたらMDM |
| 30人前後、営業が外回り、兼務の担当が1人 |
MDM(設定と紛失対策)、多要素認証 |
UTM、重要な端末からEDR |
| 100人前後、テレワークあり、ひとり情シス |
MDMで更新を強制、EDRと監視の外部委託 |
ゼロトラスト寄りの構成への見直し |
| 工場や店舗が中心で、社内に機器が多い |
UTM(入口の守り) |
事務用のパソコンにEDR |
3つ目の問いに「いない」と答えた会社は、道具だけを買うより、監視と駆けつけがセットになったサービスを選ぶほうが現実的です。
費用の考え方 お助け隊サービスの上限が目安になる
費用の目安をつかむには、IPAの「サイバーセキュリティお助け隊サービス」の基準が参考になります。相談窓口、24時間の異常の監視、駆けつけ支援、簡易サイバー保険をひとまとめにした、中小企業向けのサービスの基準です。IPAが基準に合うサービスを登録し、2021年春から制度が始まっています。
基準(2.1版、2025年9月8日)は、基本の「1類」の価格に上限を設けています。
| 監視の種類 |
中身 |
初期費用の上限(税抜) |
月額の上限(税抜) |
| ネットワーク監視 |
UTMなどでネットワークを24時間見守る |
50万円 |
1万円 |
| 端末監視 |
EDRなどでパソコンやサーバーを24時間見守る |
端末数によらず50万円 |
端末1台あたり2,000円 |
| 両方を併用 |
上の2つ |
100万円 |
1万円以下と1台2,000円以下の両方を満たす |
このほか、端末1台から契約できること、最低契約期間は2年以内であることも条件です。重大なインシデントは即時(60分以内が目標)に知らせ、駆けつけ支援は少なくとも年1回、追加の費用なしで行うことになっています。
たとえば社員30人で30台を端末監視し、ネットワーク監視も付けると、月額の上限は合わせて7万円(税抜)です。これは上限で、実際の価格はサービスごとに違います。監視の強化や定期的なコンサルティングを加えた「2類」もあり、こちらは金額の上限を設けず、利用者の状況に照らして妥当な額とされています。
今日からできること
最後に、今週から始められることをまとめます。
MDM・EDR・UTMは、どれが一番よいかではなく、自社の弱いところをどれが埋めるかで選ぶものです。働き方を書き出すところから始めれば、営業の提案もぐっと比べやすくなります。