2026年10月1日、「サイバー対処能力強化法」と同整備法の主な部分が施行され、「能動的サイバー防御」の運用が始まりました。電力・通信・金融など15分野258の基幹インフラ事業者には、機器の届出とインシデント報告の義務がかかります。一般の企業に直接の義務はありませんが、取引やインシデント対応の場面で関わります。
能動的サイバー防御とは何か
能動的サイバー防御は、大きな被害が出る前に、国が攻撃の兆しをつかんで止めにいく取り組みです。政府の資料では、次の3つの柱で説明されています。
| 柱 |
内容 |
施行 |
| 官民連携の強化 |
基幹インフラ事業者が機器を届け出てインシデントを報告し、国は対策に役立つ情報を返す |
2026年10月1日 |
| アクセス・無害化措置 |
確認された攻撃サーバーなどに、警察や自衛隊がアクセスし、必要に応じて無害化する |
2026年10月1日 |
| 通信情報の利用 |
攻撃サーバーを見つけるため、法律の根拠を設けたうえで通信情報を使う |
2027年秋の予定 |
法律は、サイバー対処能力強化法(令和7年法律第42号)と、その整備法(同第43号)の2つです。強化法の正式名は「重要電子計算機に対する不正な行為による被害の防止に関する法律」です。どちらも2025年5月16日に成立し、5月23日に公布されました。
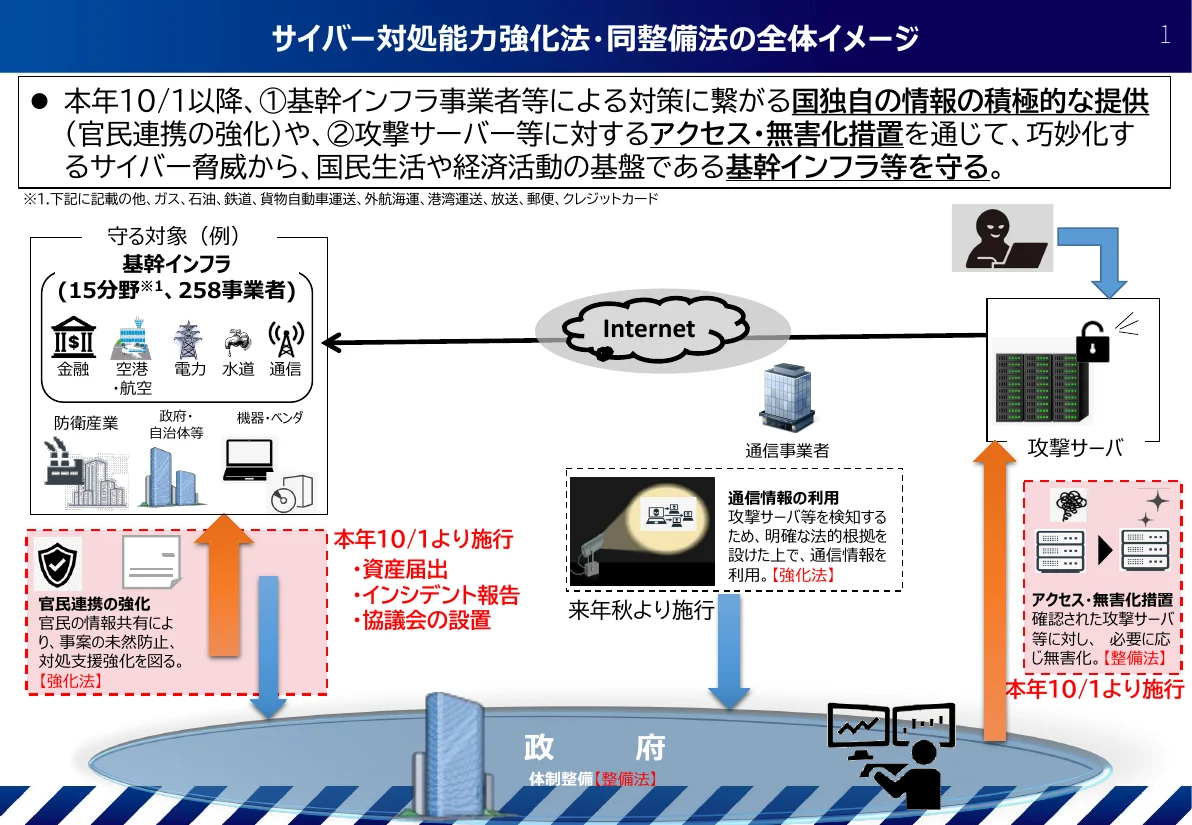 政府が示したサイバー対処能力強化法・同整備法の全体イメージ出典: 内閣府ウェブサイト「サイバー対処能力強化法等の施行について」(公共データ利用規約(第1.0版)(内閣府ウェブサイトの利用ルール))
段階的な施行の流れ
| 日付 |
何が始まったか・始まるか |
| 2025年5月23日 |
2つの法律を公布 |
| 2025年12月23日 |
被害防止のための基本方針を閣議決定 |
| 2026年10月1日 |
強化法を施行(政令で決定)し、資産届出、インシデント報告、協議会が始まる。整備法によるアクセス・無害化措置も始まる |
| 2027年3月31日 |
施行時に導入済みの機器の届出期限 |
| 2027年秋 |
通信情報の利用を施行する予定(法律上は公布から2年6か月以内) |
いつから・誰に・何を・罰則は
| 項目 |
基幹インフラ事業者 |
一般の企業 |
| いつから |
2026年10月1日 |
直接の義務なし |
| 誰に |
経済安全保障推進法で指定された特定社会基盤事業者のうち、対象機器を使う事業者(15分野258事業者) |
なし |
| 何を |
対象機器の届出と、インシデントの報告 |
取引先や納入元として、情報提供や通知を求められることがある |
| 罰則 |
届出・報告を怠ると国が命令を出し、命令に違反すると200万円以下の罰金(会社も対象)。国が求める報告や資料を出さない・偽ると30万円以下の罰金 |
一般企業を対象にした新しい罰則はなし |
15分野は、電力、ガス、石油、水道、鉄道、貨物自動車運送、外航海運、港湾運送です。さらに航空、空港、通信、放送、郵便、金融、クレジットカードが入ります。罰則は強化法の第83条・第84条で、第86条により会社にも罰金が科されます。
うちの会社は関係あるか
次の3つの質問で、自社の立場を確かめます。
| 質問 |
「はい」の場合 |
| 経済安全保障推進法の特定社会基盤事業者に指定されているか |
届出と報告の義務がある。所管省庁の案内に沿って手続きを進める |
| 15分野の事業者に、システム・保守・クラウド・機器を納めているか |
義務はないが、機器の情報や侵害の通知を求められる立場になる |
| どちらでもない |
義務はない。ただし台帳と報告様式の整備は、自社の守りにも役立つ |
基幹インフラ事業者にかかる2つの義務
機器の届出(資産届出)
届出の対象は「特定重要電子計算機」と呼ばれる機器です。攻撃を受けると基幹インフラの重要な設備が止まるおそれのあるコンピューターで、組み込まれたソフトウェアも含みます。設備そのものに加え、インターネットとの接続口の機器、認証の仕組み、ファイアウォール、同じネットワークにある機器なども入ります。
| 区分 |
期限 |
| 新しく導入した機器 |
導入から4か月以内 |
| 2026年10月1日の時点で導入済みの機器 |
2027年3月31日まで |
| 届け出た内容が変わったとき |
変更の届出(軽微なものを除く) |
所有者がグループ会社やシステムベンダーでも、クラウドサービスでも、基幹インフラ事業者が使っていれば対象になり得ます。一方、WindowsとWindows Serverは、広く使われる製品として届出が不要と指定されています。ただし、そうした製品が攻撃を受けた場合も報告の対象にはなります。
インシデントの報告
マルウェアの実行や不正アクセスなどで対象機器が攻撃を受けたとき、またはその原因になりうる事象を知ったときに報告します。報告先は、事業を所管する大臣と内閣総理大臣です。
| 報告の種類 |
期限 |
| 速報(DDoS攻撃) |
知ったあと、できるだけ早く |
| 速報(ランサムウェア・その他の攻撃) |
知った日から3〜5日以内 |
| 詳細 |
知った日から30日以内 |
報告には、政府が統一した共通様式(DDoS攻撃・ランサムウェア・その他の3種類)を使います。委託先が管理する機器や、クラウドで動く機器が侵害された場合も報告の対象です。
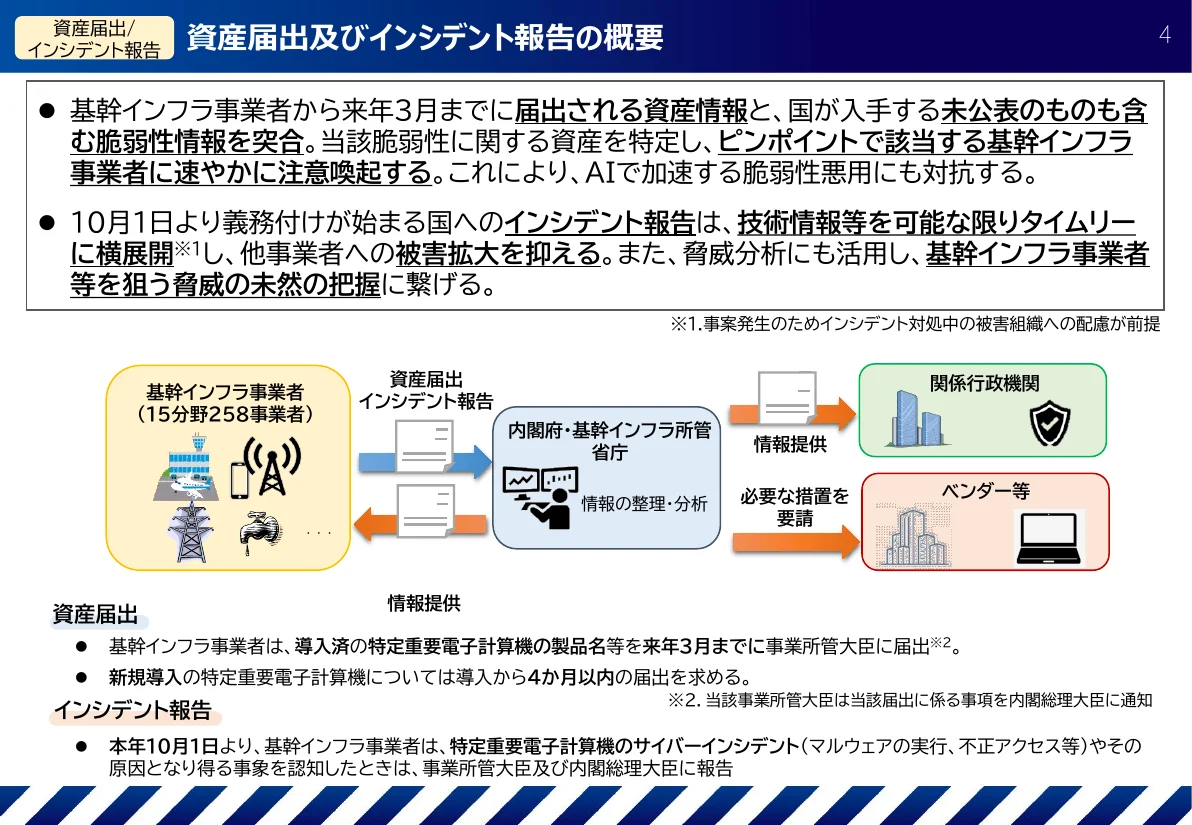 資産届出とインシデント報告の流れを示した政府の資料出典: 内閣府ウェブサイト「サイバー対処能力強化法等の施行について」(公共データ利用規約(第1.0版)(内閣府ウェブサイトの利用ルール))
国から返ってくる情報
政府は、届けられた機器の情報と、未公表のものを含む脆弱性の情報を突き合わせるとしています。該当する事業者には、ピンポイントで注意を促します。報告されたインシデントの技術情報も、被害を受けた組織に配慮したうえで、ほかの事業者に早めに伝えます。
| 情報の種類 |
共有のしかた |
| 悪用された機器、脆弱性、レポート |
システムで広く早く提供する |
| 緊急度の高い脆弱性、他社インシデントの速報 |
対面で一斉に共有する |
| 秘匿度の高い情報 |
限られたメンバーのグループや1対1で共有する |
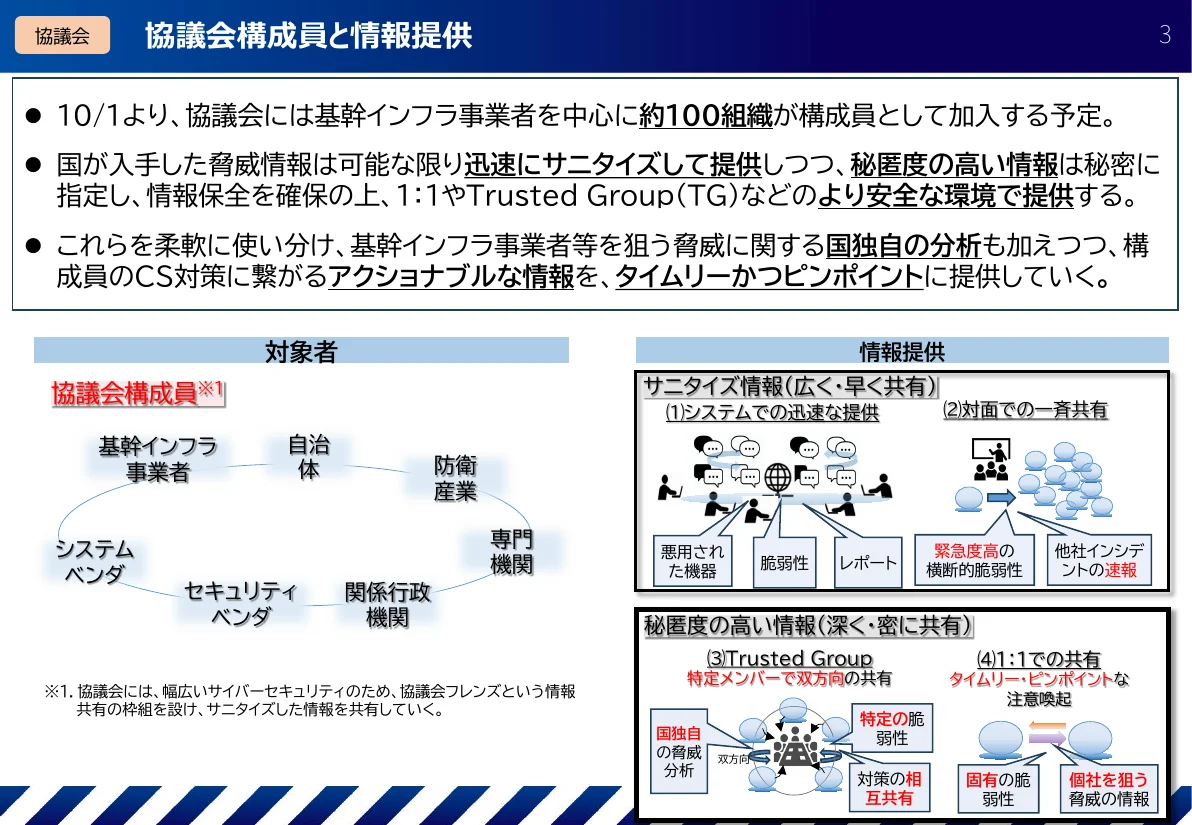 協議会の構成員と、国からの情報提供の4つの方法を示した資料出典: 内閣府ウェブサイト「サイバー対処能力強化法等の施行について」(公共データ利用規約(第1.0版)(内閣府ウェブサイトの利用ルール))
アクセス・無害化措置はどう進むか
攻撃サーバーへの対処は、国家サイバー統括室(NCO)、警察、防衛省・自衛隊が連携して行います。施行までに、行政手続きを含めた共同訓練も重ねてきたと政府は説明しています。
政府は、対処のしかたを選ぶ局長級の体制も立ち上げたとしています。選択肢は、注意喚起、テイクダウン、攻撃者の名指し(パブリック・アトリビューション)、アクセス・無害化措置などです。
一般の企業にはどう関係するか
| 立場 |
起こりうること |
準備 |
| 基幹インフラ事業者にシステム・保守・クラウドを提供している |
機器の製品名やバージョンの提供、侵害時の速やかな通知を求められる |
機器台帳と、侵害を知らせる連絡手順 |
| IT機器やソフトのメーカー・販売元 |
国から脆弱性の情報提供や対策の要請を受ける。国の資料提出の求めに応じる努力義務がある |
脆弱性の受付窓口と対応の流れ |
| 基幹インフラ事業者のグループ会社 |
自社が持つ機器が届出の対象になり得る |
親会社と台帳の分担を決める |
| それ以外の企業 |
直接の義務はない |
被害時の報告様式を知っておく |
メーカーや販売元への要請は、強化法の第42条に定められています。国外の供給者が日本国内に製品を供給した場合にも適用されます。
基幹インフラ事業者が取引先に情報を求めるときは、独占禁止法や取適法などに反しないよう留意すると、政府の解説に書かれています。取引先から過大な要求を受けたときの判断の手がかりになります。
政府は2026年9月の資料で、基幹インフラ事業者を中心に約100組織が協議会に入る予定だとしていました。さらに「協議会フレンズ」という枠組みを設け、一般向けに加工した情報を広く共有するとしています。
情シスがいまやること
| やること |
理由 |
| 取引先に基幹インフラ事業者がいるか、営業部門と確かめる |
情報提供や通知の求めが来る前に備える |
| 機器・ソフトの台帳に製品名・製造者・バージョンを入れる |
届出への協力依頼にすぐ答えられる。SCS評価制度の準備にもなる |
| 侵害を見つけたとき、取引先へ知らせる期限を決める |
取引先の3〜5日以内の速報に間に合わせる |
| 契約書の通知条項やクラウドのSLAを確かめる |
政府の解説も、通知の取り決めを確かめることを勧めている |
| 被害報告の共通様式を手元に置く |
警察への相談にも使える |
| 個人情報の漏えい報告など、ほかの報告義務と並べて整理する |
1つの事故で複数の報告が必要になることがある |
共通様式は2025年5月28日の関係省庁の申合せで作られ、2026年9月15日に改定されました。国家サイバー統括室のサイトで、記載例とあわせて公開されています。被害にあったときに一から書式を探さずに済むよう、保存場所を決めておきます。
委託先として決めておきたい連絡の流れ
基幹インフラ事業者からシステムの運用を任されている会社は、侵害を見つけてから取引先に知らせるまでの流れを文書にしておきます。政府の解説では、報告に役立つ情報として、攻撃元のIPアドレスやマルウェアの情報、攻撃の時系列などが挙げられています。
- 侵害の疑いを見つけたら、社内の責任者にすぐ連絡する。
- 取引先の窓口と、知らせる期限(何時間以内か)を契約で決めておく。
- 攻撃元のIPアドレス、被害を受けた機器、時系列をメモに残す。
- 分かった範囲で先に知らせ、あとから続報を出す。
今日からできること
- 主な取引先の中に、電力・通信・金融など15分野の事業者がいるかを一覧にします。
- 該当する取引先との契約で、侵害を知らせる期限と窓口を確かめます。
- 国家サイバー統括室の共通様式を保存し、インシデント対応の手順書にリンクを貼ります。
能動的サイバー防御は国と基幹インフラが中心の仕組みですが、取引でつながる企業も無関係ではありません。台帳と連絡の流れを整えておけば、取引先から求められたときにも慌てずに済みます。