Word規程・ルール
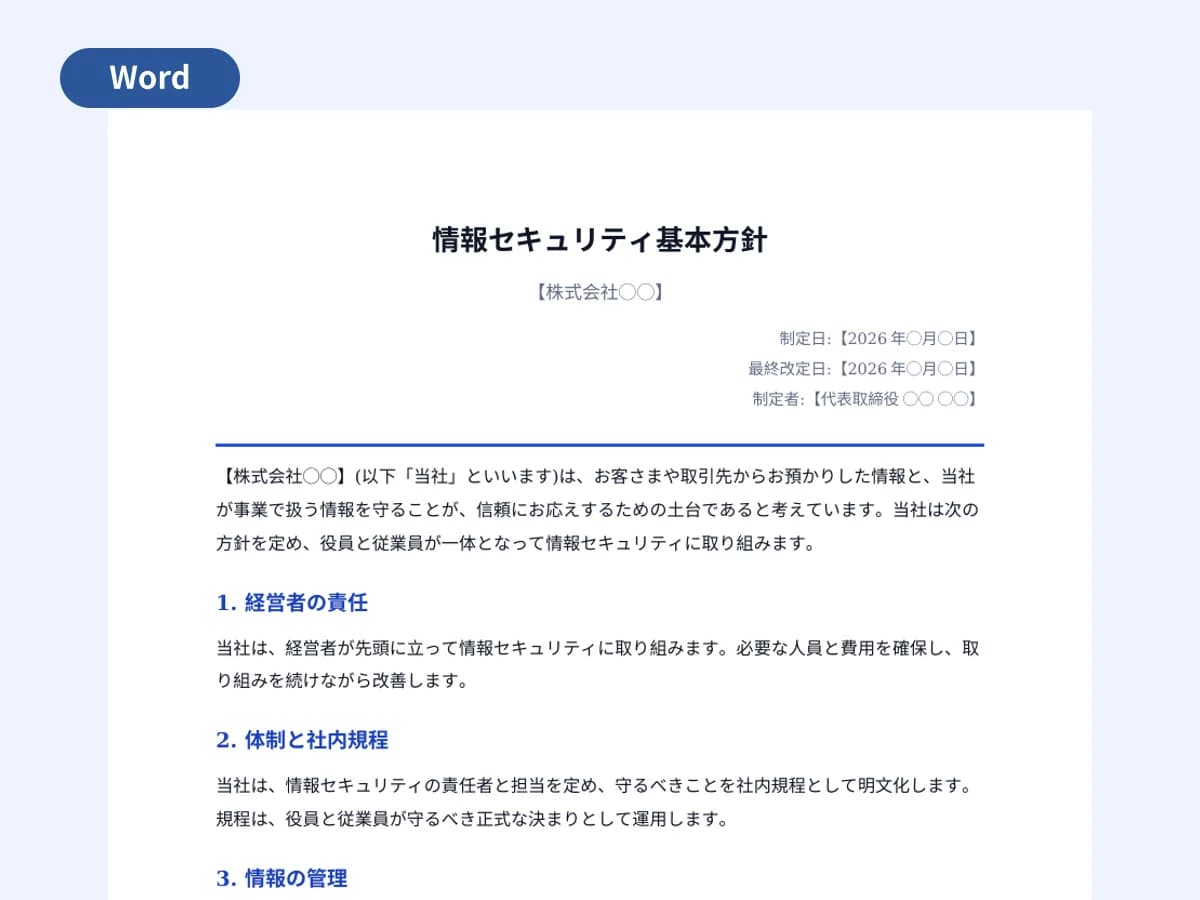
情報セキュリティ基本方針(社外公開用)
社外に公開できる情報セキュリティ基本方針のひな形です。経営者の責任、体制と社内規程、情報の管理、教育、法令と契約の順守、事故への備え、取引先との協力、見直しの8項目をA4 1枚にまとめました。IPAのSECURITY ACTION二つ星の宣言や、取引先から方針を求められたときに使えます。
無料でダウンロード(Word・12KB)登録・ログインは要りません
こんなときに
- IPAのSECURITY ACTIONで二つ星を宣言するとき(基本方針を定めて社外に公開することが条件です)
- 取引先から、情報セキュリティの方針や取り組みを示すよう求められたとき
- 社内規程を作り始める前に、会社としての考え方を1枚で示したいとき
使い方
- 1
【】の会社名、制定日、代表者名、問い合わせ窓口を書き換えます
- 2
8項目の文を、自社で実際に取り組んでいることに合わせて直します。まだ始めていない項目は、始める時期を決めてから載せます
- 3
経営者が読んで承認し、代表者の名前で制定します
- 4
会社のウェブサイトに載せ、社内にも配ります。年1回と、体制が変わったときに見直します
中に入っているもの
見出し
1. 経営者の責任2. 体制と社内規程3. 情報の管理4. 教育5. 法令と契約の順守6. 事故への備えと対応7. 取引先との協力8. 見直し