Word規程・ルール
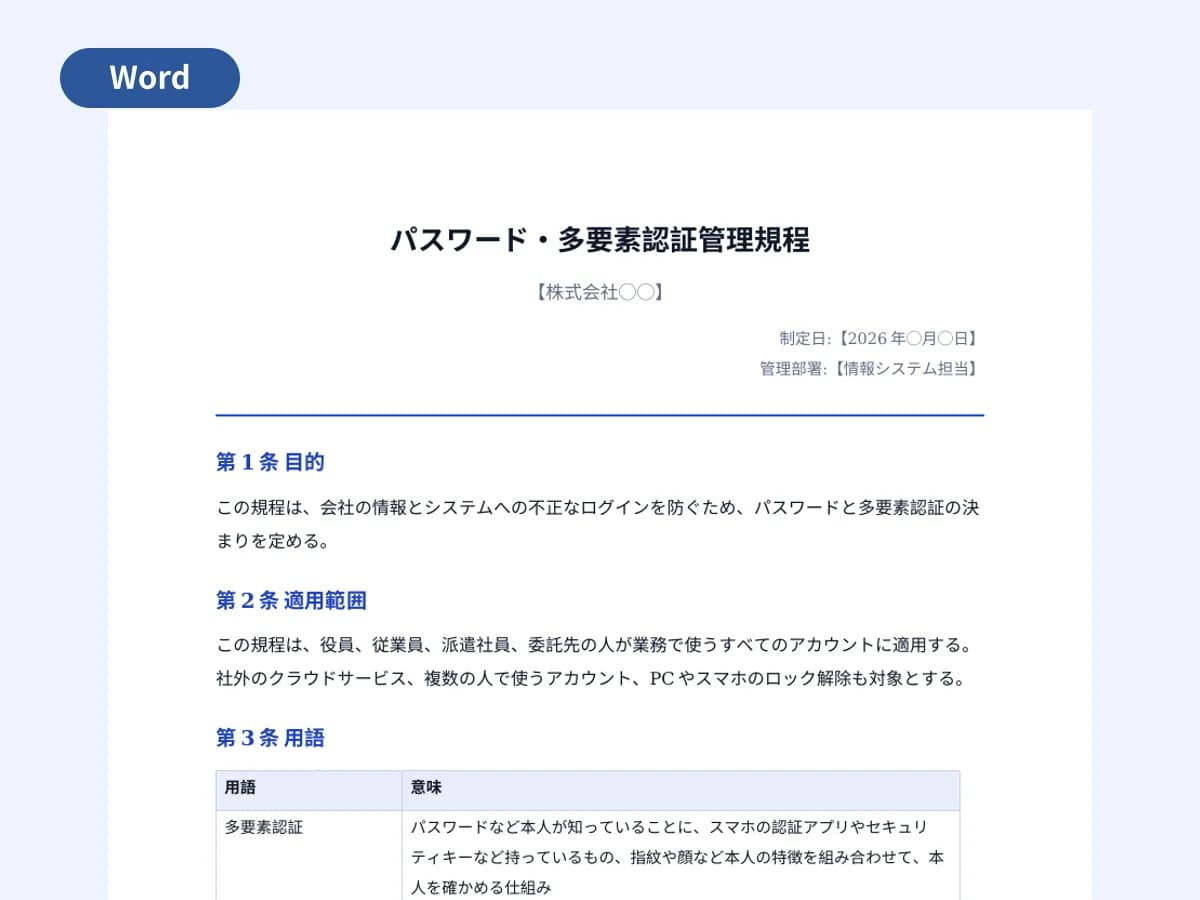
パスワード・多要素認証管理規程
定期変更を求めない今の考え方に合わせた、パスワードと多要素認証の社内規程のひな形です。長さの基準、使い回しの禁止、多要素認証とパスキー、漏えい時の変更、パスワード管理ツールと紙の保管、共有の禁止、管理者アカウント、情シスが行うシステムの設定を第1条から第12条にまとめました。
無料でダウンロード(Word・14KB)登録・ログインは要りません
こんなときに
- 社内規程に「90日ごとに変更」が残っていて、今の考え方に改めたいとき
- 多要素認証を全社で必須にする前に、決まりとして示したいとき
- 取引先のチェックシートやSCS評価制度の準備で、パスワードの決まりを聞かれたとき
使い方
- 1
【】のパスワード管理ツール名、窓口、施行日を書き換えます
- 2
第4条の長さの基準を、自社のシステムで設定できる値と照らし合わせます。取引先や業界の基準がより厳しい場合は、そちらに合わせます
- 3
第11条を情シスの作業一覧として使い、Microsoft 365などの有効期限と多要素認証の設定を済ませてから施行します
- 4
全員に配り、旧規程の定期変更の決まりは廃止したことをあわせて伝えます
中に入っているもの
見出し
第1条 目的第2条 適用範囲第3条 用語第4条 長さと作り方第5条 使い回しの禁止第6条 多要素認証第7条 変更第8条 保管第9条 共有と送付第10条 管理者アカウント第11条 システムの設定第12条 報告
参考にした公開資料
- 安全なパスワードの設定・管理(総務省(国民のためのサイバーセキュリティサイト))
- インターネットの安全・安心ハンドブック Ver5.10(国家サイバー統括室)
- NIST SP 800-63B-4 Digital Identity Guidelines Authentication and Authenticator Management(NIST)
- パスワード ポリシーの推奨事項(Microsoft Learn)
- 中小企業の情報セキュリティ対策ガイドライン 付録5 情報セキュリティ関連規程(サンプル)(IPA)