JPCERT/CCは2026年10月2日、NetScaler ADCとNetScaler Gatewayの脆弱性に関する注意喚起に、侵害調査情報を追記しました。未対策環境では脆弱性の悪用が確認されており、対象製品の利用者に速やかな対策適用と侵害の有無の調査を求めています。情シスは修正状況の確認に加え、すでに侵入されていないかの確認も進める必要があります。
影響する構成と対象バージョン
今回取り上げるのは、CVE-2026-88771とCVE-2026-88772です。CVEは脆弱性を識別する番号です。JPCERT/CCによると、どちらも認証を受けていない遠隔の攻撃者が、任意のコードを実行する恐れがあります。
影響する構成には違いがあります。CVE-2026-88771は、対象バージョンの初期設定を含むすべての構成に影響します。CVE-2026-88772は、通信を保護する仕組みであるDTLSが有効な構成に影響します。NetScaler Gatewayの仮想専用線(VPN)用の仮想サーバーでは、DTLSが初期設定で有効です。
脆弱性情報の対象は、顧客が管理するNetScaler ADCとNetScaler Gatewayです。対象バージョンは次のとおりです。
- NetScaler ADC/NetScaler Gateway:14.1-73.37より前
- NetScaler ADC/NetScaler Gateway:13.1-64.23より前
- NetScaler ADC FIPS:14.1-73.37 FIPSより前
- NetScaler ADC FIPSおよびNDcPP:13.1-37.279より前
Cloud Software Groupは2026年9月27日に脆弱性情報を公表し、JPCERT/CCは2026年9月28日に注意喚起を初めて公開しました。Cloud Software Groupは両方の脆弱性について、未対策環境での悪用を確認しています。また、両方とも回避策は提供しておらず、修正済みバージョンの速やかな適用を強く推奨しています。
更新で追加された侵害調査の観点
MandiantとGTIGは、CVE-2026-88772の悪用に関する侵害の痕跡と調査情報を公開しました。侵害事例では、侵入後もアクセスを維持するためのWebシェルが設置されていました。Webシェルは、攻撃者がWeb経由で操作するためのプログラムです。
両組織が確認を推奨しているのは、設定ファイル「/etc/httpd.conf」の不審な変更、Webサーバーのアクセスログとエラーログです。「/bin/sh」に不審なSUID権限が設定されていないかも確認対象です。SUIDは、プログラムの実行時の権限に関わる設定です。
このほか、DTLSのハンドシェイク失敗、つまり通信開始時のやり取りの失敗や、NSPPEの異常終了も確認するよう推奨しています。これらは侵害調査の観点であり、修正済みかどうかの確認とは分けて扱う必要があります。
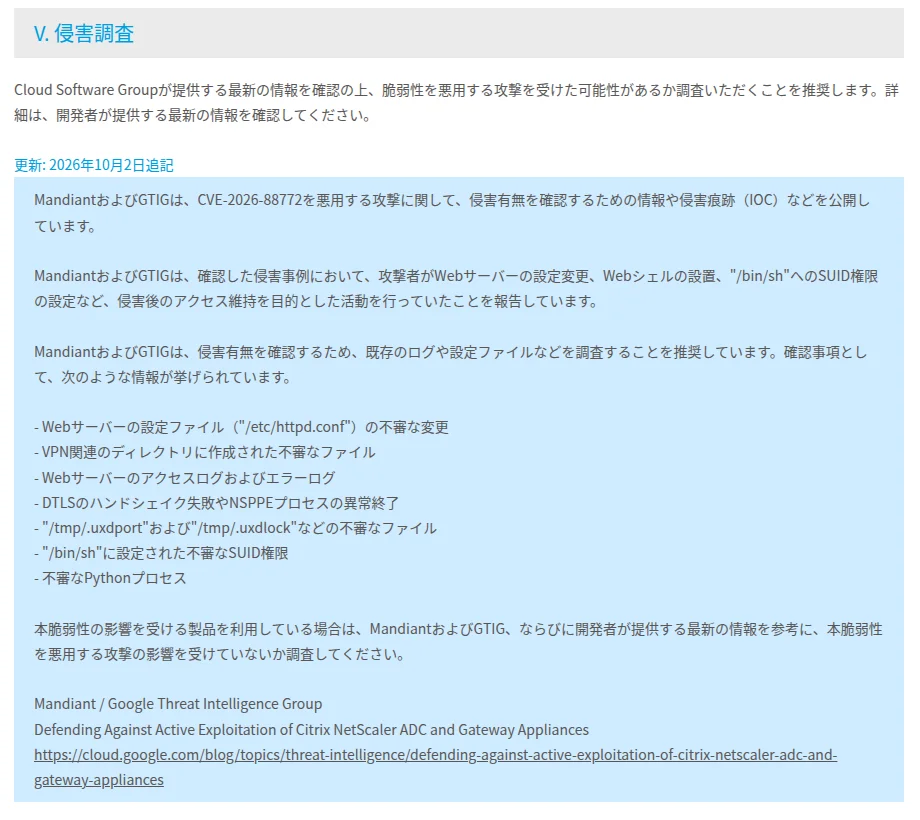 JPCERT/CCの注意喚起の「V. 侵害調査」。10月2日に追記した確認事項が並ぶ出典: JPCERT/CC「NetScaler ADCおよびNetScaler Gatewayにおける複数の脆弱性(CVE-2026-88771、CVE-2026-88772等)に関する注意喚起」(引用)
海外のセキュリティ組織によると、2026年9月24日以降、国内のNetScalerへの攻撃試行も確認されています。ただし、その試行が今回の脆弱性を狙ったものかは不明です。国内での攻撃試行と、今回の脆弱性の悪用を同じ事実として扱わないことが大切です。
情シス・会社への影響
今回の対応は、修正の適用と侵害調査を分けて管理することが重要です。更新作業の完了だけで対応済みとせず、調査の担当者と確認結果も記録しておくと、対応状況を社内で共有しやすくなります。
保守を外部に委託している場合は、委託先に製品名、稼働バージョン、DTLSの設定を確認しましょう。そのうえで、修正の適用予定と侵害調査の実施範囲を別々に確認してください。「更新を依頼した」ことと「侵害の有無を調べた」ことを区別するためです。
一方、Citrix管理のクラウドサービスとAdaptive Authenticationは、提供元が更新済みです。まずは自社が使う環境の管理主体を確かめ、顧客管理の機器と提供元管理のサービスを混同しないようにしましょう。
いま確かめること
- 管理画面や機器台帳で、NetScaler ADC/NetScaler Gatewayの有無と稼働バージョンを確認し、対象一覧と照合する。
- 設定でDTLSの有効・無効を確認する。ただし、CVE-2026-88771は対象バージョンの全構成に影響する点を忘れない。
- 保守契約と運用分担を確認し、修正済みバージョンを適用する担当者と実施予定を決める。
- MandiantとGTIGの調査情報に沿って、設定ファイル、Webサーバーのログ、不審な権限設定、DTLSやNSPPEの異常を調べる。
- 社内の対応記録に、修正の適用状況と侵害調査の結果を分けて残し、不審な点があれば社内の報告先や保守窓口に共有する。