朝、出社したらファイルが開けず、画面に英語の脅迫文が出ている。ランサムウェアの被害は、こうした「気づいた瞬間」の動き方で広がり方が変わります。社員と情シスが最初の1時間にすることを、警察庁・JPCERT/CC・IPAの資料に沿って時間順に整理します。
ランサムウェアはなぜ「最初の1時間」で差がつくのか
ランサムウェアは、データを暗号化して使えなくし、元に戻す代わりにお金を要求する不正なプログラムです。警察庁によると、最近はデータを盗んだうえで「払わなければ公開する」と脅す二重恐喝が多くを占めます。
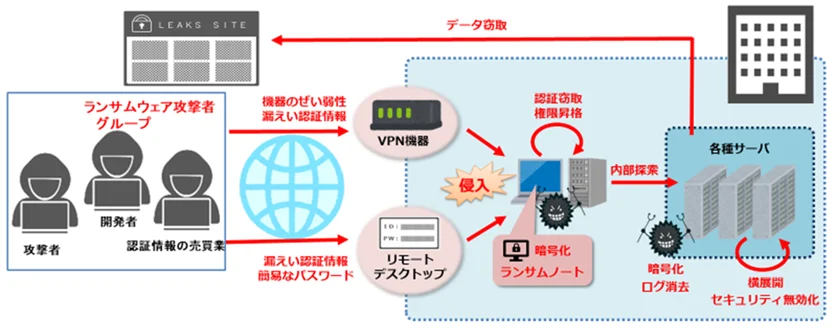 警察庁が示したランサムウェアの攻撃の流れのイメージ図出典: 警察庁ウェブサイト「ランサムウェア被害防止対策」(公共データ利用規約(第1.0版))
IPAの「情報セキュリティ10大脅威 2026」でも、組織向けの1位は「ランサム攻撃による被害」でした。警察庁への被害報告は2025年に226件あり、そのうち143件が中小企業です。2026年上半期は123件で、2020年下半期からの半期ごとの統計で最も多くなりました。
| 項目 |
数字 |
出どころ |
| 組織向け10大脅威の順位 |
1位(2026年) |
IPA |
| 被害報告件数(2025年) |
226件(うち中小企業143件) |
警察庁 |
| 被害報告件数(2026年上半期) |
123件(半期で最多) |
警察庁 |
| 侵入経路(2026年上半期、回答36件) |
VPN機器18件、リモートデスクトップ9件 |
警察庁 |
侵入の入り口は、メールよりもVPN機器やリモートデスクトップが中心です。社員が怪しいメールを開いていなくても、朝来たら暗号化されていた、ということが起こりえます。IPAの教訓集は、暗号化に気づいた時点で攻撃者の活動はすでに最終段階にあり、時間の猶予はないと指摘しています。
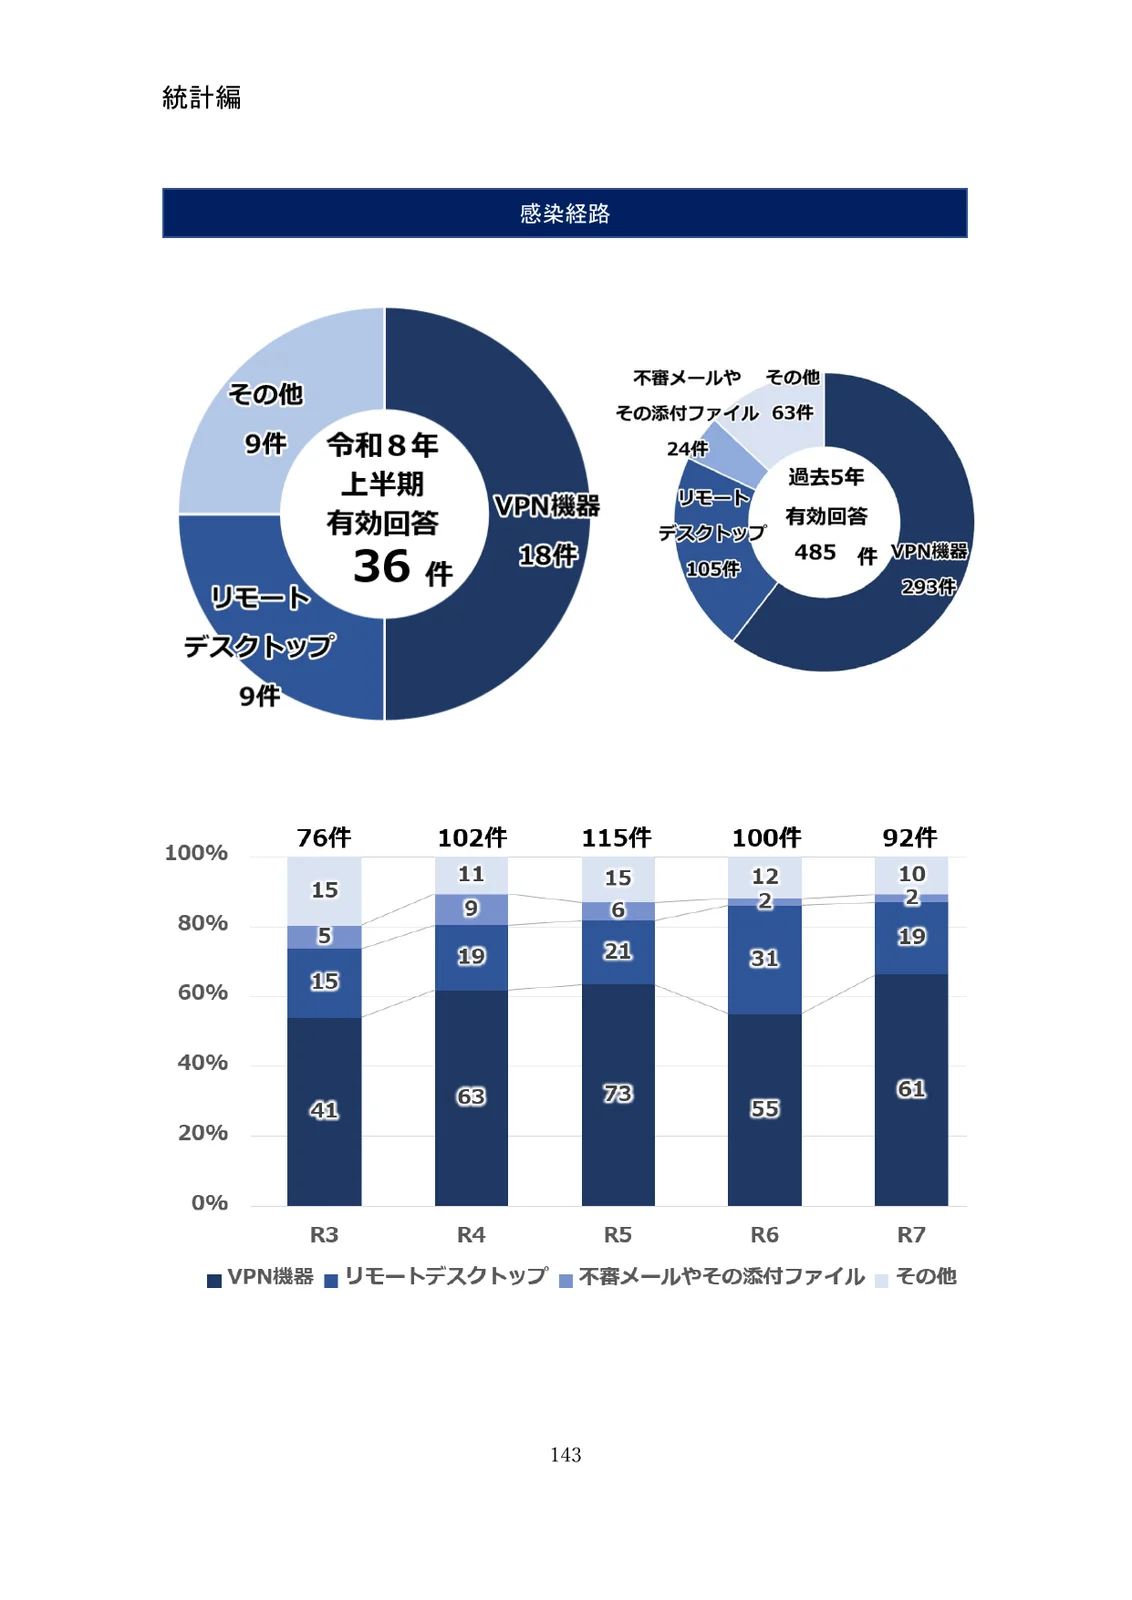 警察庁の統計にあるランサムウェアの感染経路のグラフ(2026年上半期と過去5年)出典: 警察庁ウェブサイト「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(公共データ利用規約(第1.0版))
「ケーブルを抜く」は正しい。抜くのはLANケーブル、電源は切らない
ネットワークから切り離すのは、警察庁も勧めている正しい対応です。警察庁は、感染したパソコンのLANケーブルを抜く、無線をオフにするなどして隔離するよう呼びかけています。同時に、調査に必要なログが消えることがあるため、パソコンやネットワーク機器の電源は落とさないよう求めています。
抜くのはLANケーブルで、電源ケーブルではありません。ノートパソコンはWi-Fiを切るか、機内モードにします。
| やること |
やらないこと |
| LANケーブルを抜く |
電源ボタンを長押しして切る |
| Wi-Fiをオフ、または機内モードにする |
再起動する |
| 画面をそのままにしておく |
電源ケーブルやバッテリーを抜く |
| 画面の脅迫文をスマホで撮る |
脅迫文にあるサイトや連絡先にアクセスする |
電源を切らないのはなぜか
攻撃の跡は、パソコンの中の記録(ログ)や、動いている間だけメモリに残る情報にあります。電源を切ると、こうした手がかりの一部が失われます。
警察庁は、通報後に提供を頼む情報の例として、次のものを挙げています。脅迫文(ランサムノート)、通信ログ、ディスクイメージ、メモリダンプ、システム構成図です。
JPCERT/CCも、切り離せるものはすぐネットワークから隔離するよう勧めています。理由は、調査や保全のためと、被害の拡大を防ぐための両方です。止めるのは通信で、機械そのものは動かしたままにする、と覚えておくと迷いません。
社員が最初の10分ですること
気づいた社員が落ち着いて動けるよう、手順を5つに絞りました。印刷して机の近くに貼っておける形です。
- 画面をスマホで撮る。脅迫文、名前が変わったファイル、時刻が写るようにします。
- LANケーブルを抜き、Wi-Fiを切る。電源は切りません。
- 情シスに電話する。社内のメールやチャットが止まっていることがあるので、電話が確実です。
- 気づいた時刻と、直前にしていた操作をメモする。開いたメールやファイル、つないだ機器も書きます。
- そのまま待つ。USBメモリや外付けディスクはつながず、脅迫文の連絡先にも触れません。
社員がやりがちな行動と、困る理由
| よくある行動 |
なぜ困るか |
| 電源を切って帰る |
調査の手がかりが消えることがある |
| 再起動して様子を見る |
状況が変わり、何が起きたか追いにくくなる |
| バックアップ用のUSBディスクをつなぐ |
バックアップまで暗号化されるおそれがある |
| 脅迫文のサイトや連絡先にアクセスする |
攻撃者とのやり取りは組織として判断すること |
| 黙って様子を見る |
ほかのパソコンやサーバーに広がる時間を与える |
情シスが最初の1時間ですること
情シスは、隔離と並行して「残っているものを守る」「判断する人に伝える」「外の力を借りる」を進めます。時間は目安です。
| 時間の目安 |
すること |
根拠・ポイント |
| 0〜15分 |
報告を受け、感染した端末を隔離する。暗号化や脅迫文が出ている範囲を確かめる |
切り離せるものはすぐ隔離(JPCERT/CC) |
| 0〜15分 |
被害が広ければ、インターネットへの出入口やVPNの切断を判断する |
初動は外への経路の切断と感染箇所の切り離し(IPA教訓集) |
| 15〜30分 |
無事なバックアップをネットワークから切り離す |
自動バックアップが上書きされて消えるおそれ(JPCERT/CC) |
| 15〜30分 |
経営者へ第一報。業務を止めるか、誰が決めるかを確認する |
発覚直後から経営判断が要る(IPA教訓集) |
| 15〜30分 |
管理者アカウントの不審な操作を確かめ、必要ならパスワードを変える |
一斉に暗号化された場合は管理者権限を奪われたおそれ(JPCERT/CC) |
| 30〜60分 |
時系列の記録を始め、ログを消さずに残す |
ログは調査の重要な手がかり(警察庁) |
| 30〜60分 |
警察、保守会社、セキュリティ会社に連絡する |
初動対応の支援や復号ツールの案内が可能な場合がある(警察庁) |
証拠を残すために気をつけること
- 原因を調べる前に、被害端末を初期化したり入れ直したりしない。
- 暗号化されたファイルは消さない。JPCERT/CCは、後で復号ツールが公開される可能性に備えて保管する選択肢を示しています。
- 誰が、いつ、何をしたかを記録する。対応のための操作も書き残します。
- 不審なファイルを外部のオンライン検査サービスに安易に上げない。JPCERT/CCは、解析結果から未公表の被害が推測された例を紹介しています。
警察・IPA・JPCERT/CCには何を相談できるか
相談先は1か所に絞る必要はありません。役割が違うので、並行して連絡して構いません。
| 相談先 |
何をしてくれるか |
連絡のしかた |
| 都道府県警察(サイバー犯罪相談窓口、最寄りの警察署) |
被害拡大を防ぐ初動対応の支援、復号ツールの案内(可能な場合) |
警察庁サイトの相談窓口一覧から各都道府県の窓口へ |
| IPA 情報セキュリティ安心相談窓口 |
ウイルスや不正アクセスについての相談 |
電話 03-5978-7509(平日10時〜17時)、メール |
| IPA 届出窓口 |
ランサムウェア被害の届出を受け、被害の分析に使う |
専用の様式に書いてメールで送る |
| JPCERT/CC |
インシデント初動対応のサポート、調査のサポート |
Webのインシデント対応依頼 |
| セキュリティ専門会社 |
侵入経路の調査、復旧の支援 |
日本ネットワークセキュリティ協会(JNSA)の緊急対応企業一覧が参考になる |
警察に相談すると「公表しなければならないのでは」「機械を全部持っていかれるのでは」と心配する声があります。警察庁はよくある質問で、警察から公表を求めることはなく、被害情報の秘密は徹底すると答えています。発生直後はログの保存だけを頼み、詳しい話は後で聞くこともあるとしています。
警察庁は、LockBit(2024年2月)とPhobos/8base(2025年7月)の復号ツールも公表しています。国際的な「No More Ransom」プロジェクトのサイトでも復号ツールを探せます。種類を見分ける手がかりは、脅迫文と、暗号化されたファイルの拡張子です。
個人情報保護委員会への報告が要るのはどんなときか
個人情報保護法では、次のどれかに当たる漏えい等(おそれを含む)が起きたとき、個人情報保護委員会への報告が義務です。本人への通知も原則として必要になります。
| 報告が必要な場合(民間事業者) |
例 |
| 要配慮個人情報(病歴、健康診断の結果など)が含まれる |
従業員の健康診断の結果が漏えいした |
| 財産的な被害が出るおそれがある |
クレジットカード番号が漏えいした |
| 不正の目的をもった行為による |
不正アクセスで盗まれた、ランサムウェアで暗号化され復元できない |
| 本人の数が1,000人を超える |
設定ミスで1,000人を超えるデータが見える状態になった |
ランサムウェアは攻撃者による不正な行為なので、3つ目に当たります。個人データの漏えいや、暗号化されて戻せない状態(またはそのおそれ)があれば、人数が少なくても報告の対象になりえます。委員会も、ランサムウェアで個人データが暗号化され復元できなくなった場合を、報告対象の例に挙げています。
期限は「知った日」から数える
| 報告 |
期限 |
中身 |
| 速報 |
知った時点から、おおむね3〜5日以内 |
その時点で分かっていること |
| 確報 |
知った日から60日以内(不正の目的による場合) |
原因や再発防止策を含む全項目 |
会社の場合、どこかの部署が知った時点が起点です。確報の日数は土日や祝日も含めて数えます。業種によっては、報告先が委員会ではなく所管の省庁になります。
2025年10月1日からは、ランサムウェア事案を政府共通の様式で報告することもできます。IPAの教訓集は、流出したデータを後から特定するのは調査をしても難しく、「漏えいなし」の証明は困難だとしています。報告が要るかどうかは、弁護士や専門家と相談しながら、期限を意識して判断してください。
被害の前に作っておく連絡表
IPAの教訓集は、情シスだけでなく総務・広報・法務・営業も含めて役割を決めておくことを教訓に挙げています。被害が起きてから信頼できるセキュリティ会社を探すのは簡単ではないため、候補と前もって関係を作ることも勧めています。
下の表を埋めて、紙でも保管してください。システムが止まると、社内のファイルサーバーに置いた連絡表は見られません。
| 役割 |
担当者 |
平日の連絡先 |
夜間・休日の連絡先 |
| 最初の受付(情シス) |
|
|
|
| 判断する人(経営者・役員) |
|
|
|
| 広報・取引先への説明 |
|
|
|
| 個人情報の担当・法務 |
|
|
|
| 保守会社・システム会社 |
|
|
|
| セキュリティ会社(緊急対応) |
|
|
|
| 都道府県警察のサイバー犯罪相談窓口 |
|
|
|
| 弁護士 |
|
|
|
| サイバー保険の窓口(加入している場合) |
|
|
|
社員には「LANを抜く、電源は切らない、情シスに電話」の3行と、情シスの番号を書いたカードを配ると伝わります。警察庁は、対処の流れと警察などの連絡先を、サイバー攻撃を想定したBCP(業務継続計画)にまとめるよう勧めています。被害を想定した訓練も勧めています。
今日からできること
IPAの中小企業向けガイドラインも、2026年3月の改訂で「バックアップを取ろう!」を基本の6か条に加えました。
どれも1日で終わるものではありませんが、連絡表と社員向けの3行は今日のうちに作れます。IPAの教訓集は、平時の備えの濃い薄いが、対応の成否を大きく左右すると指摘しています。