本文へ移動
情シスのミカタ
事故・障害約4分で読めます

セーファーインターネット協会、通報の内容などが漏えいの恐れ さくらのレンタルサーバ経由

一般社団法人セーファーインターネット協会は2026年10月2日、利用していた「さくらのレンタルサーバ」への不正アクセスで、保存していた氏名、メールアドレス、ホットラインへの通報の内容などが、第三者に見られた可能性があると公表しました。さくらインターネットは9月10日の第三報で、レンタルサーバの951アカウントと、販売管理システムの136万アカウント分の会員情報に影響の可能性があるとしています。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
セーファーインターネット協会、通報の内容などが漏えいの恐れ さくらのレンタルサーバ経由

この記事のまとめ

  • セーファーインターネット協会は10月2日、利用していたさくらインターネットの「さくらのレンタルサーバ」への不正アクセスで、保存していた個人情報などが第三者に見られた可能性があると公表しました。
  • 対象は、氏名、メールアドレス、各種ホットラインへの通報・連絡の内容、問い合わせのフォームの内容、イベントや研修の申し込み、協会とのメールの送受信の内容です。実際に見られたり取られたりしたことは確認されていません。
  • さくらインターネットは9月10日の第三報で、8月9日に異常を見つけ、レンタルサーバの951アカウントに見られた可能性があるとしました。販売管理システムでも、2023年4月から2026年3月までの不正アクセスで、136万563アカウント分の会員情報に影響の可能性があります。
  • レンタルサーバに問い合わせや通報の内容を置く組織は、保存の期間と、提供元の事故の公表を見張る担当を決めておきます。
こんな方に#30代#40代#50代実務

一般社団法人セーファーインターネット協会(SIA)は2026年10月2日、利用していたさくらインターネットの「さくらのレンタルサーバ」で不正アクセスが起き、協会がそこに保存していた個人情報などが、第三者に見られたり取られたりした可能性があると公表しました。対象には、各種ホットラインへの通報や連絡の内容も含まれます。実際に見られたり取られたりしたことは、確認されていません。

元になったのは、さくらインターネットが8月に公表した、レンタルサーバと販売管理システムへの不正アクセスです。同社は9月10日の第三報で、調査が終わったとして、影響の範囲と再発の防止の策を示しました。
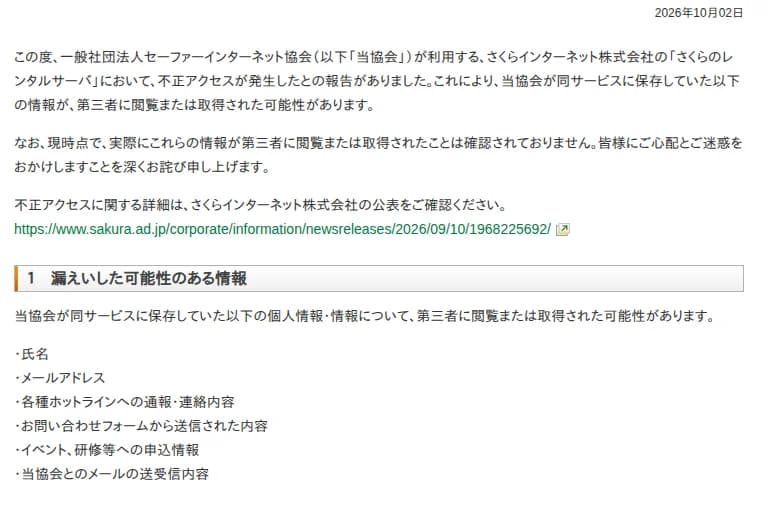
セーファーインターネット協会の2026年10月2日のお知らせ。協会が利用するさくらインターネットのさくらのレンタルサーバで不正アクセスが起き、協会が保存していた情報が第三者に閲覧または取得された可能性がある。現時点で実際の閲覧や取得は確認されていない。詳細はさくらインターネットの公表を確認するよう案内。漏えいした可能性のある情報は、氏名、メールアドレス、各種ホットラインへの通報・連絡内容、問い合わせフォームの内容、イベントや研修の申込情報、協会とのメールの送受信内容。
協会の10月2日の公表。通報・連絡の内容なども対象出典: セーファーインターネット協会「個人情報の漏えいの可能性に関するお詫びとご案内」(引用)

協会の公表で分かっていること

項目 内容
公表 2026年10月2日
何が起きたか 協会が利用する「さくらのレンタルサーバ」で不正アクセスが起きたと、さくらインターネットから報告を受けた
見られた可能性がある情報 氏名、メールアドレス、各種ホットラインへの通報・連絡の内容、問い合わせのフォームから送られた内容、イベントや研修などの申し込み、協会とのメールの送受信の内容
実際の被害 閲覧や取得、不正利用や二次被害は確認されていない
協会の対応 さくらインターネットに状況と影響を確かめた。協会が使うサーバーやメールなどの認証情報を変えた。個人情報保護委員会に報告し、連絡先の分かる人にメールで個別に案内している

協会は、ネットの違法・有害な情報の通報を受け付ける窓口などを運営しています。通報の内容には、通報した人の連絡先や、相談の中身が含まれることがあります(当社の見立て)。

さくらインターネットの調査の結果(9月10日の第三報)
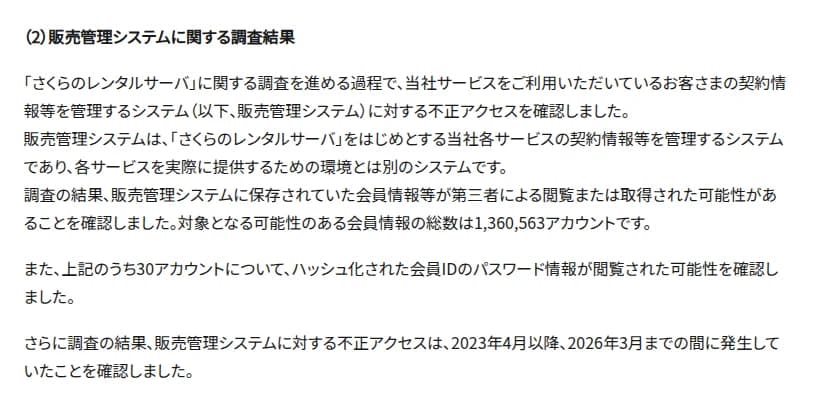
さくらインターネットの2026年9月10日の第三報の販売管理システムに関する調査結果。レンタルサーバの調査の過程で、契約情報などを管理する販売管理システムへの不正アクセスを確認。各サービスの提供環境とは別のシステム。会員情報など1,360,563アカウントが閲覧または取得された可能性があり、うち30アカウントはハッシュ化された会員IDのパスワード情報が閲覧された可能性がある。不正アクセスは2023年4月以降、2026年3月までの間に発生していた。
さくらインターネットの第三報。会員情報136万アカウントが対象出典: さくらインターネット「当社システムへの不正アクセスに関する調査結果および再発防止策について(第三報)」(引用)
項目 内容
発覚 2026年8月9日、レンタルサーバの保守用のサーバーで異常を見つけた
レンタルサーバ 一部のサーバーへの不正アクセスと、マルウェアの設置を確認。見られた可能性があるのは、8月17日の583アカウントに368アカウントを加えた計951アカウント。2025年7月以降とみられる不審な活動の跡もあったが、関連は確かめられなかった
販売管理システム 契約の情報を管理するシステムのデータベースに不正アクセス。2023年4月から2026年3月までに起きていた。対象は会員情報1,360,563アカウント(レンタルサーバの利用者を含む)。うち30アカウントは、ハッシュ化した会員IDのパスワードも見られた可能性がある
初期パスワード 販売管理システムには、レンタルサーバの一部の初期のサーバーパスワードと、さくらのVPSの一部の管理者の初期パスワードが、ハッシュ化されないまま入っていた。今も使われていたレンタルサーバのパスワードは同社が変えた
外への持ち出し 持ち出しを裏付ける明確な事実は無い。ネットやダークウェブでの公開、不正利用、金銭の被害、便乗のフィッシングは確認されていない
ほかのサービス レンタルサーバを除くサービスの環境に、不正アクセスの兆候は無かった
クレジットカード 同社は持っておらず、漏えいの恐れは無い

同社は、両方の不正アクセスに関係があることを示す明確な根拠は無いとしています。侵入の経路や技術の詳細は、守りのために公表を控えています。

提供元の事故が、利用者の事故になる

今回の協会の件は、協会のシステムが直接狙われたのではなく、借りていたレンタルサーバの提供元で起きた事故が、協会の情報に及んだ形です。さくらインターネットの第三報から、協会の公表まで約3週間かかっています。提供元からの報告を受けてから、自分たちの保存していた情報を洗い出し、対象者を特定して知らせるまでに時間が要ることが分かります(当社の見立て)。

同じさくらのレンタルサーバを使う会社や団体も、自分たちの領域に何を置いていたかを確かめる立場にあります。

影響する会社・しない会社

  • 影響する: 協会のホットラインに通報した人、問い合わせのフォームを使った人、イベントや研修に申し込んだ人、協会とメールをやり取りした人。協会から個別にメールの案内が届きます
  • 影響する: さくらのレンタルサーバの利用者で、さくらインターネットから個別の案内を受けた会社や団体。自分たちの領域に置いていた情報を確かめ、必要なら自分たちの顧客にも知らせます
  • 影響する: さくらインターネットに会員として登録している会社。販売管理システムの会員情報が見られた可能性があります
  • 確かめる: さくらのVPSを、契約したときの管理者の初期パスワードのまま使っている会社。パスワードを変えます
  • 影響しない: さくらのレンタルサーバ以外のサービスの環境。同社は不正アクセスの兆候は無かったとしています

情シスが今日やること

  1. さくらインターネットからの案内を探します。 レンタルサーバやVPSの契約の担当者のメールに、個別の案内が届いていないかを確かめます。担当者が替わっていれば、以前の担当者の受信箱も見ます。
  2. 初期のパスワードを変えます。 さくらのVPSの管理者のパスワードや、レンタルサーバのサーバーパスワードを、契約のときのまま使っていないかを確かめ、変えます。
  3. 置いている情報を洗い出します。 レンタルサーバに、問い合わせのフォームの記録、申し込みの一覧、メールの写しなどを置いていないかを見ます。要らないものは消し、残すものは保存の期間を決めます。
  4. 提供元の事故を見張る担当を決めます。 使っているホスティングやSaaSの事故の公表を誰が追い、自社に影響があるときに、誰が対象者の洗い出しと連絡を進めるかを決めます。
  5. 問い合わせや通報の窓口の守りを見直します。 相談や通報の中身のように重い情報は、共用のレンタルサーバではなく、アクセスの記録と権限を管理できる場所に置くことを考えます(当社の見立て)。

よくある質問

Qセーファーインターネット協会が攻撃されたのですか。

A協会の公表では、協会が利用していたさくらインターネットの「さくらのレンタルサーバ」で不正アクセスが起き、協会がそこに保存していた情報が見られた可能性がある、としています。協会自身のほかのシステムについての記載はありません。

Qさくらのレンタルサーバを使っています。対象かどうかはどう分かりますか。

Aさくらインターネットは、影響を受けた可能性がある利用者に、メールなどで個別に案内したとしています。登録の情報の不備などで個別の案内が難しい利用者には、9月10日の公表で知らせに代えるとしています。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月23日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします