10月9日は4ページだった注意喚起が、今回は13ページです。国家サイバー統括室は11月5日、個人情報 の漏えいにつながる不正アクセス への対策を事業者向けに公表 し、攻撃の対象は「事業規模の大小を問わず」としました。自社のサイトやアプリで個人情報を扱っていれば、小さな会社でも他人事 ではありません。
ほかの6件は重さに差があります。受付の画面などAndroid 系の機器に関わる警察庁とGoogle の件、総務省の2件、悪用が確認されたAirbyte、権限に問題があるHinemos、JC-STARの日EU比較です。1
国家サイバー統括室
「大量の個人情報」から、規模を問わない前提へ(11月5日)
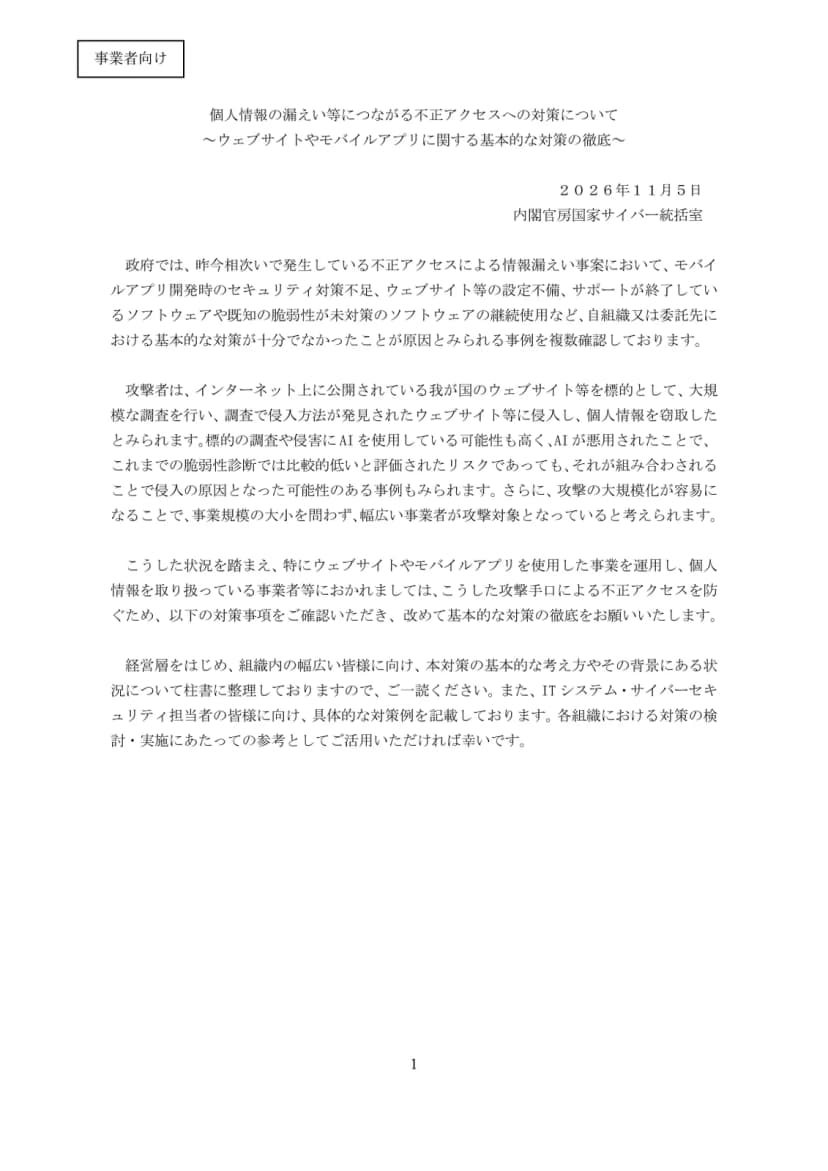
10月9日の注意喚起 が呼びかけた先は、「特に、大量の個人情報を取り扱う事業者や機微な情報を取り扱う事業者等」でした。今回は「特にウェブサイトやモバイルアプリを使用した事業を運用し、個人情報を取り扱っている事業者等」です。「うちはそこまで個人情報を持っていない」は、見送る理由になりにくくなったとみています。
背景の説明も踏み込みました。統括室は、攻撃者が公開中のサイトを大規模に調査し、入れる所に入ったとみています。調査や侵害にAIを使っている可能性も高いとし、脆弱性診断で「比較的低い」とされたリスクの組み合わせが侵入の原因になった可能性のある事例にもふれました。
11月5日の注意喚起の1ページ目。事業規模の大小を問わず攻撃の対象になっているとの見立てが並ぶ 出典: 出典: 内閣官房国家サイバー統括室ウェブサイト(2026年11月5日) (公共データ利用規約(第1.0版・PDL1.0)に基づく。出典: 国家サイバー統括室ホームページ。手を加えず縮小のみ(2026年11月5日確認)) 2つを見比べると、増えた所がはっきりします。
見比べる点
10月9日(4ページ)
11月5日(13ページ)
外部公開
不要なポートやサービスの無効化
管理画面やデバッグ用機能の点検、ASMとの突合、リバースプロキシなどの振り分けルールの確認
脆弱性
パッチの速やかな適用、サポート終了品を使わない
KEVなど悪用が確認された脆弱性を優先、構成情報との照合、優先順位と期限の基準を事前に決める
APIとモバイルアプリ
どちらの語も出てこない
認可不備(BOLA、BFLA)の排除、APIキーの埋め込みの禁止、レート制限、A2B攻撃への言及
AI
結びの段落に1か所
攻撃側の利用の見立てに加え、診断や監視での活用の検討も求める
委託先
方針と体制の確認、契約の要件、渡す情報の最小化
接続経路のMFA、作業が終わったアカウントの棚卸し、SBOMの提出、SCS評価制度の活用
すぐ手を動かせるのは外部公開の行です。統括室はリバースプロキシやロードバランサーの振り分けルールに加え、「想定外のURLパスに対するデフォルトの転送・応答動作」まで点検の対象に挙げました。サーバーの台帳が正しくても、振り分けの設定ひとつで管理機能に外から届いてしまう。台帳だけでは見つからない入口です。
診断報告書の読み方も変わるでしょう。統括室が組み合わせの危険にふれた以上、「低」のまま残した項目は、1件ずつなら急がなくても、つなげて見ると話が違ってくるかもしれません。
開発を外に出している会社なら、開発段階の章にあるSASTやDASTは情シスが回すものではなく、委託先に聞く項目になります。APIの認可不備を診断したか。アプリにAPIキーを埋め込んでいないか。SBOMを出せるか。アプリの解析からAPIを狙う手口は、JPCERT/CCの調査の記事 が参考になります。
委託先の章で統括室は、影響を負うのは発注元だと明記しました。ただし、対策の費用や方法を協議し、一方的な負担の押し付けにならないよう求めています。SCS評価制度の申請受付は、2027年3月に始まる予定です。契約に何を書くかは、委託元15件の発表の比較 と合わせて読むと決めやすくなります。
もっとも、13ページが4ページの上位版とは言えません。この文書は「昨今の一連の攻撃手口」に絞ったもので、統括室はVPN機器や標的型メール、DDoSへの備えも別に要るとしました。10月9日の文書を差し替えるとも書かれておらず、そちらにある「データの適切な管理」の章(保有情報の最小化や保存データの暗号化)に当たる章もありません。両方を手元に置くのが無難でしょう。
警察庁
Googleとの基盤停止、受付の画面などAndroid系の機器も確認を(11月4日)
警察庁の資料 によると、2025年9月に福岡県警がネットバンキングの不正送金事件で不正アクセス元を捜索し、不正なアプリが混入したIoT機器を見つけました。関東管区警察局サイバー特別捜査部が解析と製造や販売状況の調査を進めてGoogleに情報を提供し、Googleが米国で法的措置を取って、関連するドメインとサーバーが止まっています。
警察庁の資料に、ボットネットの名前はありません。ただ、Googleが11月3日に出したXCPEの報告 は連携先の最初に警察庁を挙げており、同じ件とみられます。Googleは、Android機器メーカーのVideostrongが意図的に組み込んだバックドアだと高い確度で評価し、130万台超のセットトップボックスがボットネットに入っていたとしました。
感染した機器の圧倒的多数はAndroid TVのセットトップボックスで、報告に会社の被害の記述はありません。それでも無関係と言えないのは、Googleがデジタルサイネージやカラオケ機、遠隔医療の機器でも感染を確認したとしているからです。台数は書かれていないので、編集部は、被害の大きさより、同じ種類の機器が社内にないかを確かめる話とみています。受付や待合室の画面は情シスの台帳から漏れやすいので、総務と作る設備の台帳 に入れておくと見落としを減らせます。
厄介なのは、機器の側で片づかないことでしょう。バックドアはファームウェアの領域にあり、利用者が消しても再起動で戻ります。Googleの試験もすり抜けていたので、認定済みかどうかだけでは見分けられないはずです。報告に機種の一覧もありません。つまり会社では、ログから探すのが現実的です。家庭で見る設定は西のITメディアの記事 、この手口と不正送金の関係はレジデンシャルプロキシの記事 で読めます。
総務省
英文ニューズレターの775件もアララの件で流出(11月4日)
総務省国際戦略局の英文ニューズレター「ICT × Japan - Policy Information -」で、配信を請け負うアララからメールアドレス775件と、登録時に氏名を書いた人の氏名21件が流出しました 。総務省の文に製品名はありませんが、アララの公表資料を参照先に挙げており、アララメッセージの件 と同じ一連の不正アクセスとみられます。
会社に関係するのは、社員が会社のアドレスで登録していた場合でしょう。海外の渉外や国際事業の担当者あたりです。総務省は対象者に個別にメールで連絡するとしていますが、アララは11月5日15時の案内 でも再開未定で、どの仕組みから送るのかは分かりません。社員から聞かれたら、届いたメールのリンクを開く前に総務省の報道資料と照らすよう伝えれば足ります。
外部送信の手引き、公表の表と実際のタグは合っているか(11月4日)
総務省は利用者情報ワーキンググループの第2次報告書 を公表しました。寄せられた意見は24件で、案からの修正はe-Govの備考 によると「実質的な内容の変更をもたらさない形式的な修正」です。別添の手引きでは、業界ニュースやコラムを載せる会社のサイトも対象の例に挙がりました。対象の見分け方と公表の手順は、ベンチャー・スピリット!の記事 でご覧いただけます。
情シスが見ておきたいのは、遵守率43.2%の中身です。2025年12月の委託調査で、規律の対象の事業者が運営するアクセス数の多いサイトのうち、アプリのないサイト37サンプルの数字でした。ウェブ全体の108サンプルでは63.9%です。総務省も意見への回答 で、遵守率は参考値として数値化したものと説明しました。
遵守できていないサイトの大半は「対応はしているものの一部不十分」だったといいます。公表ページはあるのに、あとからタグマネージャーで足した外部サービスが載っていない。そんな形が多いのかもしれません。意見募集でも日本シーサート協議会の法制度研究ワーキンググループが、各部署がタグを随時足すので人手の表では実態とずれると指摘しました。
手引きでは外部サービスごとの記載と定期的な確認が求められ、Cookieを使わない送信も対象です。確認の頻度は事業者の判断によるとしつつ、総務省は日常的に組織内で連携して作業するのが望ましいと回答しました。報告書は、総務省が遵守状況を定期的に調べて公表し、不十分な運営者に改善を求めることを「適当」としています。
JVN
Airbyteに悪用確認の脆弱性、CVE番号はなし(11月4日)
データ連携のAirbyteを自社で動かしている会社は、急ぎです。JVN#12040144 は任意のコード実行の脆弱性に「緊急」を付け、悪用が確認されているとしました。JVNの「緊急」 は深刻度の段階ではなく、攻撃の観測など優先順位の判断に関わる補足があるときの表示です。修正版の2.2.0が出たのは8月10日で、開発元の勧告 は10月17日です。勧告に悪用の記述はありません。
対象の版は、JVNが1.7.0から2.1.0まで、開発元が2.2.0より前と、書き方が違います。広いほうに合わせておくと無難でしょう。CVSS v3の基本値もJVNは8.8、開発元は9.9です。開発元によると、2.xはWorkspace ReaderかOrganization Reader以上の権限があれば、旧Helmチャートの1.xは通信が届くだけで攻撃でき、1.xに修正は出ません。
見落としやすいのは番号です。11月5日の時点で、JVNにも開発元の勧告にもCVE番号がありません。CVEで照合する脆弱性管理ツールやKEVの一覧では拾えないはずなので、製品名と版で引ける台帳が頼りになります。しかも2.2.0への更新 は一方通行で、2.1.xには戻せません。Self-Managed Enterpriseには、更新せず担当者に相談するよう案内があります。
コンテナにある認証情報や秘密情報が漏れるおそれもあると、開発元は説明しました。統括室の文書も、悪用が確認された脆弱性ではログで侵害の兆候を調べるよう求めました。更新で終わらせず、接続先のDBやSaaSの認証情報を入れ替えるかまで決めておきたいところです。
Hinemos、初期設定なら一般ユーザーが対象に(11月4日)
国内の運用監視で使われるHinemosでは、一般ユーザーが管理者のパスワードを変更できました。JVN#46901199 (CVE-2026-109849)の件です。開発元のお知らせ によると、条件は「アカウント-変更権限」を持つロールに入っていること。ところが、全ユーザーが入るALL_USERSロールには、初期状態でこの権限が付いていました。2つを合わせると、初期設定のままなら、ログインできる一般ユーザー全員が当てはまると読めます。
対象は7.2.0、7.1.0から7.1.2、7.0.0から7.0.4と、通常保守の終わった6.0.0から6.2.2までの各版で、さらに古い版も影響を受ける可能性があります。7系には11月4日公開の累積パッチと修正版パッケージがあり、通常保守の終わった版にパッチは出ないので、権限の見直しが軽減策になります。ただ、パッチを当てても既存環境のロールの設定は変わらず、一般ユーザーどうしのパスワード変更は今までどおりできます。CVEのデータはSecPulseのページ でも引けますが、11月5日の時点で版の一覧に7.2.0がないので、判定は開発元の一覧で行ってください。
IPAと経済産業省
JC-STARとCRAの比較が本格化(11月4日)
IPAと経済産業省の発表 によると、在欧日系ビジネス協議会とStandICT.euが10月26日に協力覚書に署名し、両制度の要件の比較が本格化します。JC-STARは英国やシンガポールと相互承認を始めていますが、今回の覚書は比較のためのもので、EUとの相互承認が決まったわけではありません。JC-STARのラベルがあればCRAを満たす、とは読めないわけです。CRAの主な要件は2027年12月から適用される予定です。EUに製品を出す会社が確認する点は、CRAの記事 で読めます。
影響する会社は、件ごとに違う
自社のサイトやアプリで個人情報を扱う会社は、規模にかかわらず統括室の注意喚起の相手です。公開サービスを持たずSaaSを使うだけの会社は、委託先の章が中心になるでしょう。
受付や店舗にAndroid系の画面やテレビ用の端末を置いている会社は、ログの確認が要ります。現場で買った機器まで含めてそうした機器がなければ、作業はありません。
総務省のニューズレターは、社員が登録していた場合だけの話です。アララと契約している会社には、連名報告 の申し込み期限が11月9日18時と別に迫っています。
外部送信は、業界ニュースやコラムを載せるサイトを運営する会社が確認します。自社の情報だけのサイトは対象外で、同じ形での周知は案の「実施するべき」から「望ましい」に改まりました。
Airbyte Cloudの利用者と、Airbyteを自社で動かしていない会社に作業はありません。Hinemosも、使っていなければ同じです。
今日やること、今週に回すこと
リバースプロキシとロードバランサー、APIゲートウェイの設定を開き、管理画面や検証環境、デバッグ用機能へ外から届く振り分けがないかを読みます。どのルールにも当たらないURLパスの転送先も見ます。本番に攻撃に見えるURLを投げて試すのは避け、設定とアクセスログで確認します。
直近の脆弱性診断の報告書から、「低」のまま残した項目を一覧にします。組み合わせると管理機能や個人情報に届かないかを、診断会社に聞きます。
データ基盤と監視の担当に、AirbyteとHinemosの有無と版を聞きます。Airbyteが2.2.0より前なら、DBのバックアップを取って更新する日を決めます。それまでは開発元の回避策のとおり、Connector BuilderとManifest Serverへの通信は、Airbyteサーバーからだけに絞り、Reader権限は信頼できる人に限ります。Hinemosが対象の版なら、パッチか修正版パッケージを当てる日を決めます。当てられない環境では、「アカウント-変更権限」を持つロールと所属ユーザーを見直します。
DNSとプロキシ、ファイアウォールのログで、Googleの報告にあるanyevonline.com、szbboys.com、intermedia-arts.tvと外向きのTCP 3885〜3887を検索します。ポートだけの一致は別の通信のこともあるので、宛先が219.134.163.210か219.134.163.211かを合わせて見ます。当たった機器はネットワークから外し、交換を考えます。
委託先のVPNとリモートデスクトップ、保守回線を一覧にし、MFAの有無と、作業の終わったアカウントが残っていないかを見ます。
外部送信の公表ページとタグの照合、SBOMの提出やSAST、DASTの契約条項は、今週以降で間に合います。タグの照合は、広報やマーケティングの担当と一緒に開くと早いはずです。
13ページを1日で読み切る必要はありません。統括室の文書は、経営層にも読んでほしい本文と、担当者向けの対策例の枠に分かれています。会議には本文だけを渡し、枠の中は情シスと委託先で進める。そう分けておくと、予算の話もしやすくなるでしょう。