データベーススペシャリスト試験やプロジェクトマネージャ試験を今の形で受けられる回は、2027年2月から3月にかけての後期で最後になる予定です。IPAは10月30日、2027年度から始める予定の新しい試験のうち、プロフェッショナルデジタルスキル(データ・AI)試験(仮称)のシラバス案を公表しました。これで、新制度の8つの試験区分にシラバス案が出そろった形です。1
10月30日から11月1日の国の発表から、前回のダイジェストで扱っていない3件を選びました。経済産業省と総務省、中小企業庁の発表は、今回は確認できていません。JPCERT/CCはオープンリゾルバー確認サイトを2027年1月末まで止め、厚生労働省は所管の事業者に不正アクセスへの注意を呼びかけました。分野はばらばらですが、どれにも期限か空白の期間があります。
IPA
新試験のシラバス案が8区分そろう(10月30日)
新しく載ったのはデータ・AI区分のシラバス案Ver.0.1と、科目Bのサンプル問題の2つ。シラバス案は6月30日のマネジメントとシステムの2区分から始まり、8月と9月に5区分と共通知識が加わり、今回のデータ・AIで一覧が埋まりました。
新制度では、応用情報技術者試験と高度試験をまとめて組み直し、マネジメント、データ・AI、システムの3つの区分に分けます。IPAの説明では、データ・AI区分が評価するのは「組織やビジネスのデータドリブンな活動を支える基盤を構築してデータを整備する」知識と技能です。
28ページのシラバス案を読むと、科目Bの大項目は、データマネジメント、データ・AIの活用、データ基盤の構築、データ処理とアルゴリズムの4つでした。大項目4にはSQLを書く技能が入り、DDLやDMLのほか、Window関数を使った計算まで含みます。データ構造とアルゴリズムを実装する技能も、同じ大項目です。科目A-2の専門知識には、データガバナンスやRAG、個人情報保護法も並びます。
今のデータベーススペシャリストを目指していた社員にとって、次の行き先はこの区分になりそうです。ただ、データ戦略や体制づくりまで問う作りで、データベースの設計とSQLを中心に問う今の試験とは、重心が違うように読めます。
IPAによると、サンプル問題は実際の試験と同じ作成とチェックの手順を経ていません。出題の形をつかむための資料で、シラバス案にも「変更する可能性があります」との断りがあります。
今の形で受けられる回は、もう限られている
3月31日に公表した検討状況によると、今の試験制度は2026年度の実施で終わる予定です。新制度の始まりは、ITパスポートと情報セキュリティマネジメント、基本情報技術者が2027年度の春ごろ。プロフェッショナルデジタルスキルの各区分と情報処理安全確保支援士は、夏ごろから秋ごろを予定しています。
2026年度のスケジュールと重ねると、今の形の試験を受けられる回は次のとおりです。
| 試験 |
2026年度の回 |
申込み |
| 応用情報技術者 |
前期と後期 |
前期は11月7日17時まで(科目Aの試験は11月10日まで)、後期は2027年1月27日〜2月16日 |
| ネットワークスペシャリスト、システムアーキテクト、ITストラテジスト、ITサービスマネージャ |
前期だけ |
受付は終了。科目Bは11月11日〜23日 |
| データベーススペシャリスト、プロジェクトマネージャ、エンベデッドシステムスペシャリスト、システム監査技術者 |
後期だけ |
2027年1月27日〜2月27日。科目Bは3月16日〜28日 |
気をつけたいのはネットワークスペシャリストです。今の形の最後の回は、もう申込みを締め切りました。来年度に受けるつもりだった社員は、新制度のどの区分を受けるかを、シラバス案を読んで選び直すことになります。
情報処理安全確保支援士は出題の形を一部変えて新制度でも続きます。試験の地図と合格率は情シスに役立つIPAの国家試験を図解に、申込みの締め切りは2026年11月のIT期限カレンダーにも載せました。
資格手当の表は、2つの段が1つにまとまる
資格手当や昇格の要件に、応用情報や高度試験の名前を書いている会社は、2027年度より前に表を見直すことになります。新しいプロフェッショナルデジタルスキル試験は、応用情報と高度試験をまとめて組み直した試験だからです。2つで手当の額を分けていた会社は、新しい区分の合格をどちらの額に当てるかを決めなければなりません。
今のところ手がかりになりそうなのは、免除の制度くらいでしょう。IPAは、新しい各区分に今の高度試験と同等の免除制度を設ける方向で検討中です。今の高度試験や支援士で科目の一部免除の条件を満たした人も、経過措置として、一定の期間は新しい試験で一部の科目を免除する案があります。
それでも、合格の水準が応用情報と高度試験のどちらに近いのかは、公表された資料からは読み取れません。
額を決めるのは水準が分かってからで間に合う、と編集部はみています。ただ、規程の改定は人事との調整に時間がかかります。新しい区分の試験が始まる2027年度の夏より前に、表に新しい名前の行を足す準備だけは始めておくと、あとが楽です。
JPCERT/CC
オープンリゾルバー確認サイトを1月末まで休止(10月30日)
JPCERT/CCは、オープンリゾルバー確認サイトの確認機能を、10月30日から2027年1月31日まで休止する予定だと知らせました。「システム構成の変更を含む移行作業」のためです。作業の進み具合で早まる場合もあり、再開したらお知らせのページで伝えるとしています。
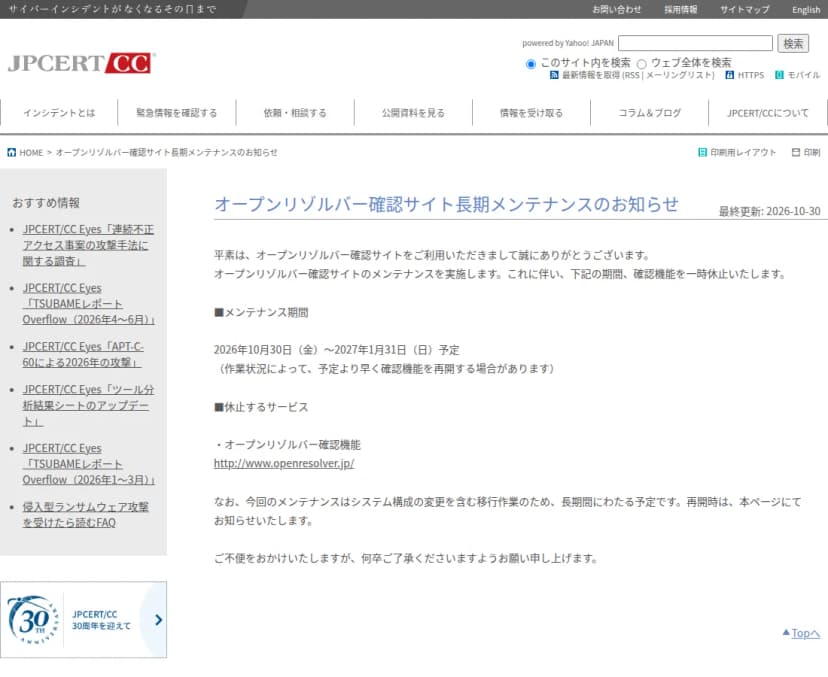 JPCERT/CCが掲載したオープンリゾルバー確認サイトの長期メンテナンスのお知らせ出典: JPCERT/CC(引用)
JPCERT/CCは2013年4月の注意喚起で、外部からの再帰的な問い合わせを許すDNSキャッシュサーバーが、送信元を偽った問い合わせでDDoS攻撃の踏み台にされていると伝えました。ネットワーク機器やソフトウェアに組み込まれたDNSサーバーが、知らないうちにオープンリゾルバーになっている場合もあるといいます。
このサイトを、拠点のルーターや新しく置いたDNSサーバーの点検に使ってきた会社は、1月末までの3か月、手順を替える必要があります。確認の手段が止まっても、踏み台にされる危険が減るわけではありません。
代わりになるのが、社外の回線から自社のグローバルIPアドレスへ、DNSの問い合わせを1回送る方法です。スマートフォンのテザリングにつないだパソコンで、次のように打ちます。203.0.113.10は自社のアドレスに置き換えてください。
dig @203.0.113.10 www.jpcert.or.jp A
「ANSWER SECTION」にIPアドレスが並び、「flags:」の行に「ra」があれば、その機器は社外からの再帰的な問い合わせに答えるオープンリゾルバーの状態です。「status: REFUSED」が返れば、再帰的な問い合わせは断っています。時間切れのときは、使った回線の側で問い合わせが届いていない場合もあるので、別の社外の回線でもう1回試すと確実です。Windowsならnslookup www.jpcert.or.jp 203.0.113.10と打ち、「名前:」の行のあとにアドレスが出るかで見分けます。最初に出る「Address:」は問い合わせ先のアドレスです。
問い合わせる先は、自社のアドレスに限ります。JPNICも確認サイトの案内で、多くのオープンリゾルバーを探すような操作はセキュリティインシデントとして扱われる可能性がある、と注意していました。開いている機器が見つかったら、再帰的な問い合わせを受け付ける範囲を社内のアドレスに絞ります。ルーターやUTMにDNSを中継する機能があるなら、社外側からの問い合わせを受けない設定かを管理画面で見ておきます。
外のWebサービスに頼る点検は、サービスが止まると手順ごと止まります。この休止は、点検の手順書を見直すよいきっかけでしょう。digの1行を書き足しておけば、サイトが戻ったあとも2つの方法で確認できます。
厚生労働省
所管の事業者に不正アクセスへの注意喚起(10月30日)
厚生労働省は10月30日、所管の事業者と関係団体に、不正アクセスへの対策を徹底するよう注意喚起したと公表しました。引いたのは国家サイバー統括室が10月9日に出した注意喚起で、脆弱性への対応、多要素認証などの認証対策の強化、データの保護を、委託先を含めて進めるよう求める内容です。取り組みは「経営層のリーダーシップの下」で進めるよう呼びかけ、大量の個人情報や機微な情報を扱う事業者には特に注意を促しました。
国家サイバー統括室の特設サイトによると、総務省と金融庁、経済産業省は、相次ぐ不正アクセスを受けた注意喚起を10月9日に出していました。厚労省が所管の事業者全体に向けたページを出したのは、それから3週間後です。ただ、医療機関向けには、10月9日付の事務連絡が医療分野のページに別にあります。
厚労省のページは10月9日の注意喚起を引いたもので、新しい点検の項目は見当たりません。そのときに点検を済ませた会社が、改めてやることは少ないはずです。業界団体から同じ文面が回ってきたら、点検の記録で答えられます。点検の項目は国家サイバー統括室が不正アクセス事案で注意喚起 情シスの点検表にあります。退職者のアカウントの無効化など、総務と人事で動ける項目は、ベンチャー・スピリット!の手形をやめたときの値引きに勧告、10月31日の国の情報まとめで読めます。
オンライン診療の不正ログインで事務連絡(10月28日付)
厚労省の注意喚起がリンクする医療分野のページには、10月28日付の事務連絡もあります。オンライン診療のシステムが、不正に取得されたIDとパスワードを使うリスト型攻撃とみられる攻撃を受け、医療機関側と患者側の両方のアカウントに不正ログインがあったという内容です。患者の個人情報や診療情報を閲覧される被害も確認されたといいます。事務連絡は、どのサービスかを明かしていません。
医療機関には、多要素認証の有効化、パスワードの使い回しの点検、深夜や海外のIPアドレスからの接続がないかをログで確認すること、システム事業者を名乗る連絡への警戒を求めました。システム事業者向けには、多要素認証やパスキーの導入、ログイン試行の検知と遮断、多要素認証を設定していない利用者への対応が並び、予約や問診のSaaSの事業者にも確認を頼んでいます。
中でも重いのが、メールアドレスや電話番号をIDにして、パスワードだけで入れるシステムへの一文です。ほかから漏れた情報を使う攻撃で、正規の手順のまま不正ログインが成り立ちやすいと書いたうえで、こう続けます。
ついては、システムの緊急利用停止を含め、認証基盤の強化や認証手段の見直し等の措置を至急検討願います。
出典: 厚生労働省 事務連絡(令和8年10月28日)
国の文書が、利用の緊急停止まで選択肢に挙げた点は重く受け止めたいところです。メールアドレスとパスワードの組み合わせは、ほかの漏えいで出回ったリストをそのまま試せるからです。
事務連絡が対応を求めた相手は、医療機関と医療情報システムの事業者です。それでも、社員の健診結果やストレスチェックを預けるクラウドにも、同じ点検が当てはまるはずです。どちらも要配慮個人情報を扱うので、メールアドレスをIDにしてパスワードだけで入れるサービスなら、事務連絡が挙げた危うさがそのまま残るからです。
対象になる会社と、今回は急がなくてよい会社
| 件 |
対象になる会社 |
急がなくてよい会社 |
| 新試験のシラバス案 |
資格手当や昇格の要件に試験名を書いている会社、今の試験を今年度に受けたい社員がいる会社 |
資格を社内の制度に使っておらず、受験を考えている社員もいない会社 |
| 確認サイトの休止 |
このサイトで社外向けのDNSサーバーや拠点のルーターを点検してきた会社 |
社外向けのDNSサーバーを持たず、ルーターが社外側の問い合わせに答えないと確認済みの会社 |
| 厚労省の注意喚起と事務連絡 |
厚労省所管の事業者、医療機関、オンライン診療や予約、問診のシステムを提供する会社 |
医療に関わらず、10月9日の注意喚起で点検を済ませた会社 |
いちばん急ぐべきは、表の3行目のうち、パスワードだけで入れるシステムを提供している事業者でしょう。事務連絡も「至急」の検討を求めました。資格の件は、前期の応用情報の申込みが11月7日17時に締め切られ、科目Aの試験も11月10日で終わります。受けたい社員がいるなら、週明けすぐに声をかけるのが無難です。
11月7日までの段取り
- 応用情報技術者試験を前期に受けたい社員がいないかを、週明けに部内で確認します。申込みは11月7日17時まで、科目Aの試験は11月10日までです。
- データベーススペシャリストなど後期だけの4区分を目指す社員に、2027年1月27日〜2月27日に申し込む後期が、今の形で受けられる最後の回になる予定だと伝えます。
- 資格手当と昇格の規程から試験名が出てくる行を抜き出し、新しい3区分をどこに置くかの案を人事と相談し始めます。
- オープンリゾルバーを点検する手順書に、社外の回線からdigで問い合わせる手順を書き足し、社外向けのDNSサーバーと拠点のルーターを一度確認します。
- オンライン診療や予約、健診の結果を扱うクラウドを使っているなら、管理者と利用者の多要素認証が有効になっているかを管理画面で確認します。
資格の表もDNSの点検の手順書も、ふだんは誰も開かない書類です。変わる時期と止まる期間が分かった今のうちに一度開いておけば、あとで慌てずに済みます。