EUのサイバーレジリエンス法(CRA、Cyber Resilience Act)が、段階的に適用されています。デジタル要素を持つ製品に、サイバーセキュリティの要件を課すEUの規則で、EU市場に製品を出す会社が対象です。製造者が日本など域外にあっても、EUに出す製品であれば適用されます。すでに一部の義務は発効しており、2027年12月に全面適用を迎えます。
「高額の制裁金」という言葉が先に立ちますが、まず大事なのは、自社が対象かどうかの切り分けです。公式情報から、スケジュール、対象、罰則、そして情シスが今やることを整理します。
段階的に適用される
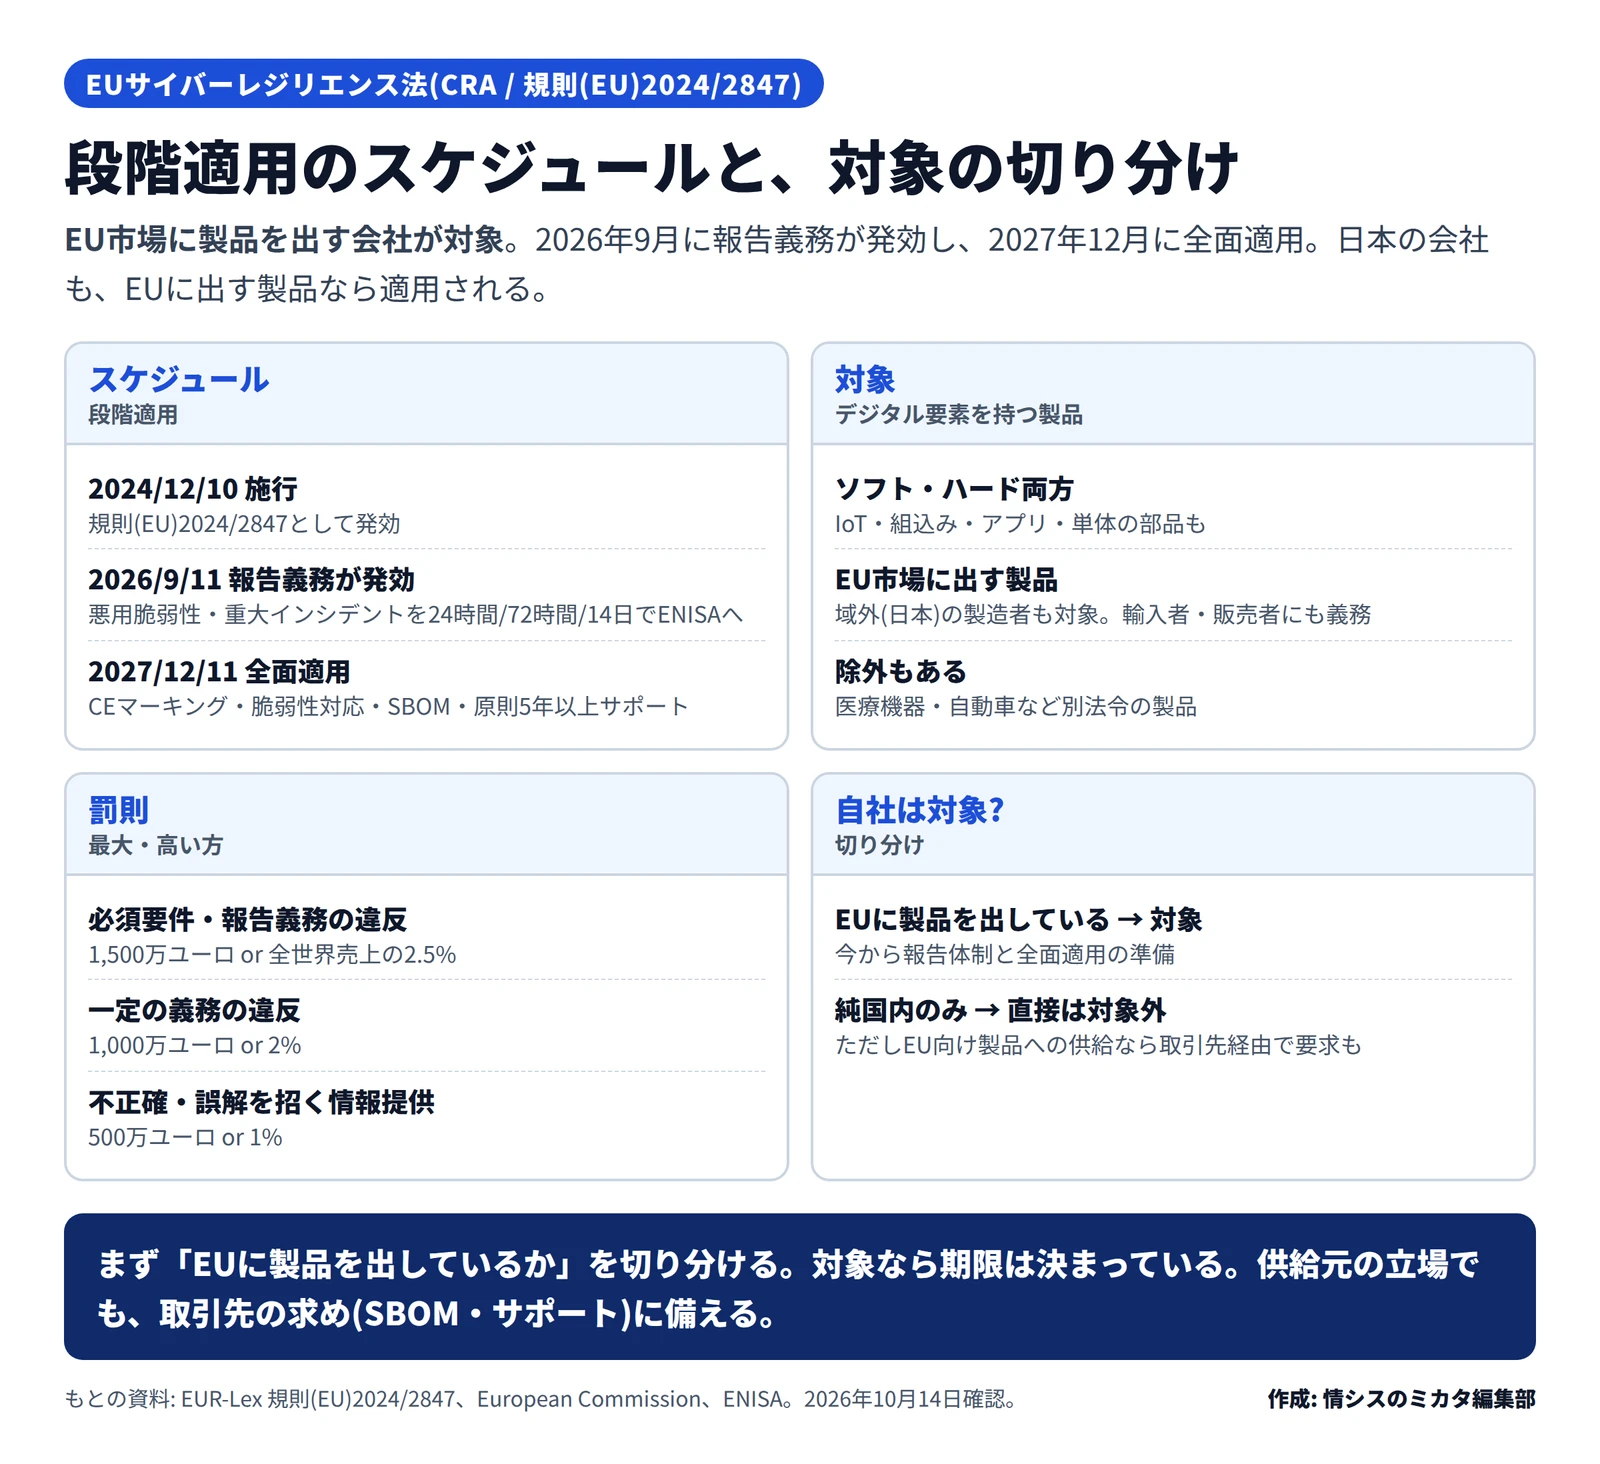
CRAは規則(EU)2024/2847として、2024年12月10日に施行されました。義務は一度に始まるのではなく、段階的に適用されます。これが「部分適用」と呼ばれる理由です。
- 2026年6月11日: 適合性評価機関(notified bodies)の指定に関する規定が先行して適用
- 2026年9月11日: 製造者の報告義務が発効。現に悪用されている脆弱性と、重大なインシデントの報告が求められる
- 2027年12月11日: 規則全体(主要な義務)が全面適用
報告の期限は、認知から24時間以内に早期警告、72時間以内に通知、対策(パッチや緩和策)の提供後14日以内に最終報告です。報告先は、ENISA(EUサイバーセキュリティ機関)が2026年9月11日に運用を始めた単一報告プラットフォーム(SRP)で、ENISAと関係国のCSIRTに共有されます。
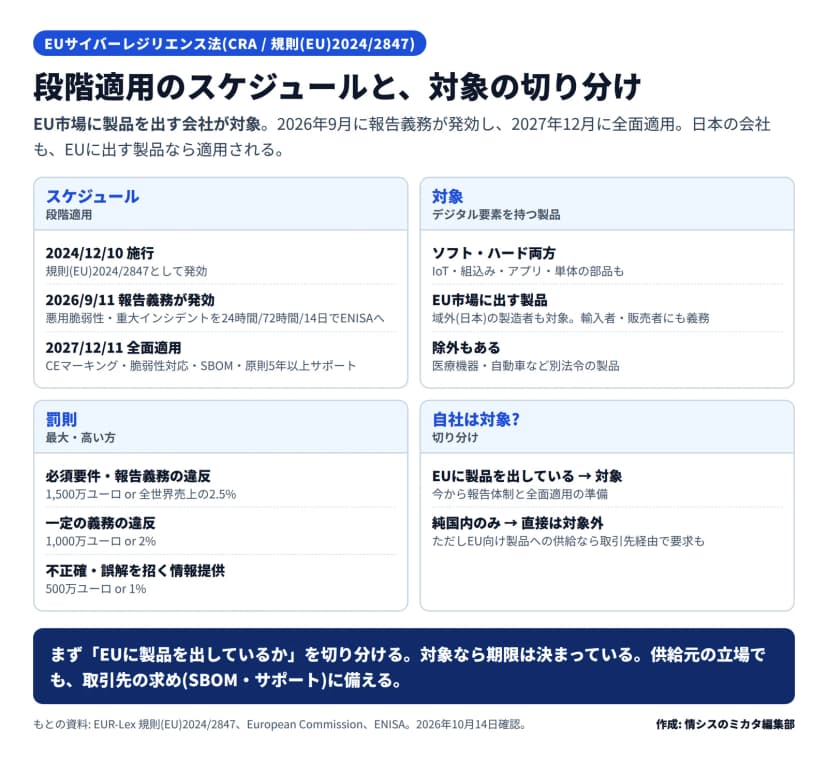 CRAの段階適用スケジュールと対象の切り分け(編集部作成)作成: 編集部 / もとの資料: 情シスのミカタ編集部
影響する会社・しない会社
影響するのは、「デジタル要素を持つ製品」をEU市場に提供する会社です。この製品には、ソフトウェアとハードウェアの双方が含まれます。IoT機器、組込み製品、アプリ、OS、さらに単体で市場に出すソフト・ハードの部品まで対象になりえます。製造者が日本にあっても、EUに出す製品であれば適用され、輸入者・販売者にも義務があります(域外の製造者には、EU域内の代理人を置く規定があります)。医療機器や自動車など、別の法令で規律される一部の製品は除かれます。
一方、EUに製品を出していない純国内向けの会社は、直接の対象ではありません。ただし、注意したいのは供給網(サプライチェーン)経由の影響です。EU向け製品に部品やソフトウェアを供給している場合、取引先がCRA対応のために、脆弱性情報の提供やサポート、SBOMなどを求めてくることがあります。「自社は国内だけ」でも、納入先がEUに出していれば、間接的に要求が及ぶ可能性があります。
情シスが今日やること
- 対象かを切り分ける: 自社の製品・アプリ・部品が、EU市場に出ているか(出す予定か)をまず確認します。出していないなら直接の対象外ですが、EU向け製品への供給の有無も確かめます
- 報告体制を整える(対象の会社): すでに発効した報告義務に備え、悪用された脆弱性や重大インシデントを、24時間・72時間・14日の期限でENISAのプラットフォームへ報告できる連絡・判断の体制をつくります
- 全面適用に向けて準備する: 2027年12月に向け、CEマーキング、ライフサイクル全体の脆弱性対応、SBOMの整備、原則5年以上のサポート、協調的な脆弱性開示方針などの要件を、技術文書とあわせて計画します
- 取引先と早めに話す: EU向け製品の供給元になっている場合は、取引先がどこまでの対応(証跡・SBOM・サポート期間)を求めるかを、早い段階で確認しておきます
脅し文句に身構える前に、まず「自社が対象か」をはっきりさせることが近道です。対象なら期限は決まっています。対象でなくても、取引先経由の要求に備え、脆弱性対応やSBOMの考え方を知っておくと、いざ求められたときに慌てずにすみます。