世界48の国と地域で996台。ZyxelのスイッチGS1900シリーズが8月17日ごろに攻撃を受け、設定やパスワードのハッシュを抜き取られていました。その攻撃に使われた手口は、6月に出た修正版でも防げないものだったと、ファームウェアのセキュリティ企業Binarlyが11月3日に公表しました。
Zyxelも同じ日に、新しい脆弱性CVE-2026-107441のアドバイザリを出しました。対象は10機種で、修正版はV2.90のパッチ3です。
6月に更新を済ませた会社も、対象から外れていません。
6月の修正版は、手口を止めていなかった
最初の修正は6月16日でした。ZyxelはGS1900のCGIプログラムにあるスタックベースのバッファオーバーフロー、CVE-2026-7273を公表し、パッチ2の版を配りました。LANにいる攻撃者が認証なしで、細工したHTTPリクエストからOSコマンドを実行できるおそれがある、という説明です。
9月21日になって、攻撃が表に出ました。インターネット上の攻撃を観測するGreyNoiseが、「Kapibala」の名で追う攻撃者による悪用を報告し、米CISAは同じ日にCVE-2026-7273をKEVに加えました。米国の連邦機関に求めた対応期限は、3日後の9月24日です。
ところが、Binarlyが攻撃のコードを解析すると、話が変わりました。同社が入手したコードは、GreyNoiseが報告した難読化されたPythonのコードと一致し、6月の修正では止まらない仕組みで動いていたのです。6月の修正は引数の数に上限の確認を足すものでしたが、その数を入れておく値は、確認の前に上書きできてしまいました。
Binarlyは9月28日、修正版として配られた10機種の版すべてに同じ脆弱性が残っていることを確認し、翌日Zyxelに伝えました。Binarlyがまとめた経緯では、Zyxelは10月11日に新しい脆弱性と認めて番号を取り、10月22日にパッチ3を配りました。
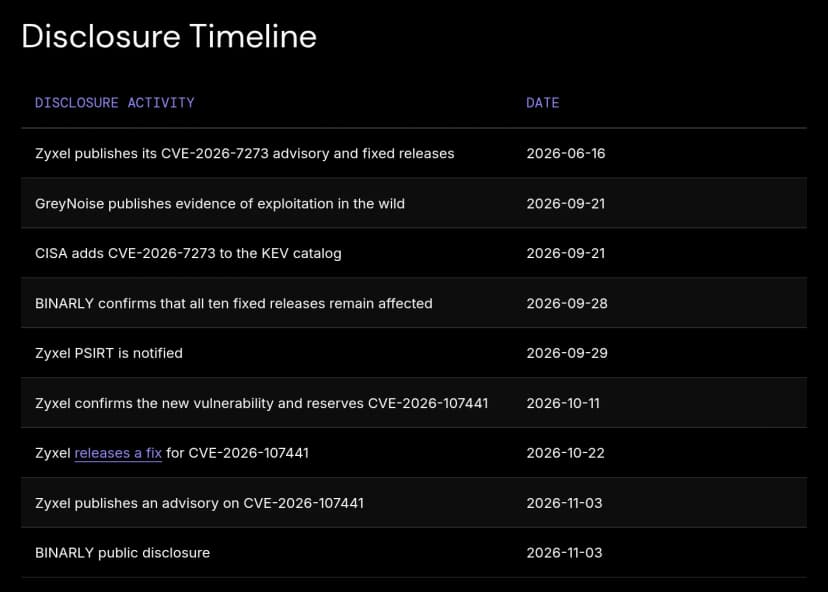 Binarlyの経緯の表。6月の修正版がすべて対象と確認したのは9月28日出典: Binarly「BRLY-2026-057」(引用)
Binarlyは、6月のアドバイザリの説明が攻撃の手口と合わない点を、2通りに読んでいます。6月の変更がCVE-2026-7273の修正なら、修正そのものが誤っていた。別の脆弱性の修正なら、GreyNoiseが見た悪用は6月の番号のものではなく、KEVでの結びつけが当たらない。どちらの読み方でも、パッチ2の版にはこの脆弱性が残る、と同社は結論づけています。
攻撃が観測された8月17日ごろは、パッチ3が出る2か月以上前です。Binarlyの解析どおりなら、攻撃者は修正版のない脆弱性を突いていた、つまりゼロデイの攻撃だったことになります。
KEVで照合すると「対応済み」に見える
脆弱性管理ツールでKEVと照合している会社は、ここで判断を誤りやすくなります。11月4日時点のKEVに載るGS1900の脆弱性はCVE-2026-7273だけで、求める対応は「ベンダーの指示に従う」ことで、備考から開くのは6月16日のアドバイザリ、つまりパッチ2です。CVE-2026-107441はKEVになく、CVEの記録にCISAが付けた評価でも、悪用の状況は「none」でした。評価の日付は11月4日で、Zyxelのアドバイザリにも悪用の記述はありません。
台帳の上では、パッチ2を入れたスイッチが「悪用ありの脆弱性は対応済み」、新しい番号が「悪用なし」と並ぶことになります。悪用の確認で優先度を決めている会社ほど、2つの番号のすき間に落ちるでしょう。編集部は、CVE-2026-107441をKEVに載った脆弱性と同じ急ぎ方で扱うべきだとみています。Binarlyの解析では、攻撃者のコードが突いていたのはこちらの脆弱性だからです。
Zyxelの6月16日のアドバイザリは、改訂の記録が初版のままでした(11月5日確認)。6月のページだけを見た人には、パッチ2がいまも修正版に見えます。
深刻度の読み方にも差があります。CVEの記録でZyxelが付けたCVSS 3.1は、隣接ネットワークからの攻撃として8.8。Binarlyは、HTTPで管理画面に届けば攻撃が成り立つとして、ネットワークからの攻撃で9.8と評価しました。
「LANからの攻撃」を「社内の人しか触れない」と読むのは危ういところです。ウイルスに感染した社内のPCも、ゲストWi-Fiにつないだ来客の端末も、同じLANにいます。
もう1つ、KEVを同じ版で数えると、Zyxelの脆弱性は13件あり、ファイアウォールやNAS、ルーターが中心で、スイッチは9月のGS1900が初めてでした。スイッチは更新の知らせを待つ機器として見られにくく、版が台帳に載っていない会社もありそうです。
996台のうち564台は、出荷時のパスワードのまま
GreyNoiseによると、攻撃者は996台から、スイッチの設定、ハッシュ化したrootの認証情報、ネットワーク情報を持ち出しました。手口は、まずスイッチにTFTPで外部から収集用のスクリプトを取らせ、集めた結果を管理画面のWebから読める場所に移して取り出すものでした。国別ではイタリアの133台、米国の129台、台湾の123台が多く、48の国と地域の表に日本はありません。
しかも564台は、出荷時の認証情報のままでした。996台の約57%にあたります(編集部で計算)。
今回の脆弱性は認証なしで突けるので、管理画面に届けば、パスワードが何であれ乗っ取られるおそれがあります。ただ、持ち出されたハッシュは、更新したあとも攻撃者の手元に残ります。初期のパスワードのハッシュは、だれもが答えを知っているハッシュと同じです。初期のままのスイッチは、パッチ3を入れても、攻撃者が知っているパスワードで管理画面に入れる状態のままでしょう。初期でなくても、ハッシュは時間をかければ解かれるおそれがあります。だから、更新とパスワードの変更は1つの作業にまとめて進めます。
日本が表にないことは、安心の材料になりません。表はこの攻撃者が抜き取りに成功した台数で、ほかの攻撃者がどこを狙ったかは分からないからです。
まだ見えていないこともあります。996台がどの版で動いていたかを、GreyNoiseは公表していません。日本の機器の被害の報告も見当たらず、JPCERT/CCが2026年に出した注意喚起の一覧(10月29日更新)にも、Zyxelの項目はありません。JVN iPediaは10月下旬から止まっていて(11月2日のダイジェスト)、JVN iPediaから脆弱性の情報を取り込むツールでは、この番号がまだ台帳に入ってこないおそれがあります。
影響するのは、パッチ2までの10機種
版の見分け方は単純です。括弧内の英字4文字は機種ごとに違い、その後ろの数字が2以下なら対象、3なら修正版。たとえばGS1900-24なら、2.90(AAHL.2)C0が6月の修正版で、今回の修正版は2.90(AAHL.3)C0です。
| 型番 |
対象の版(この版まで) |
修正版(パッチ3) |
| GS1900-8 |
2.90(AAHH.2)C0 |
2.90(AAHH.3)C0 |
| GS1900-8HP |
2.90(AAHI.2)C0 |
2.90(AAHI.3)C0 |
| GS1900-10HP |
2.90(AAZI.2)C0 |
2.90(AAZI.3)C0 |
| GS1900-16 |
2.90(AAHJ.2)C0 |
2.90(AAHJ.3)C0 |
| GS1900-24 |
2.90(AAHL.2)C0 |
2.90(AAHL.3)C0 |
| GS1900-24E |
2.90(AAHK.2)C0 |
2.90(AAHK.3)C0 |
| GS1900-24EP |
2.90(ABTO.2)C0 |
2.90(ABTO.3)C0 |
| GS1900-24HPv2 |
2.90(ABTP.2)C0 |
2.90(ABTP.3)C0 |
| GS1900-48 |
2.90(AAHN.2)C0 |
2.90(AAHN.3)C0 |
| GS1900-48HPv2 |
2.90(ABTQ.2)C0 |
2.90(ABTQ.3)C0 |
Zyxelのコミュニティに社員が載せたリリースノートには、GS1900-8HPのRev. B1も同じ版で並びます。Zyxelの日本語サイトでも、仕様のページに10機種がすべて載っていました。一方で、日本語サイトから脆弱性の案内をたどると英語のページにつながり、日本語のアドバイザリは見つかりません。
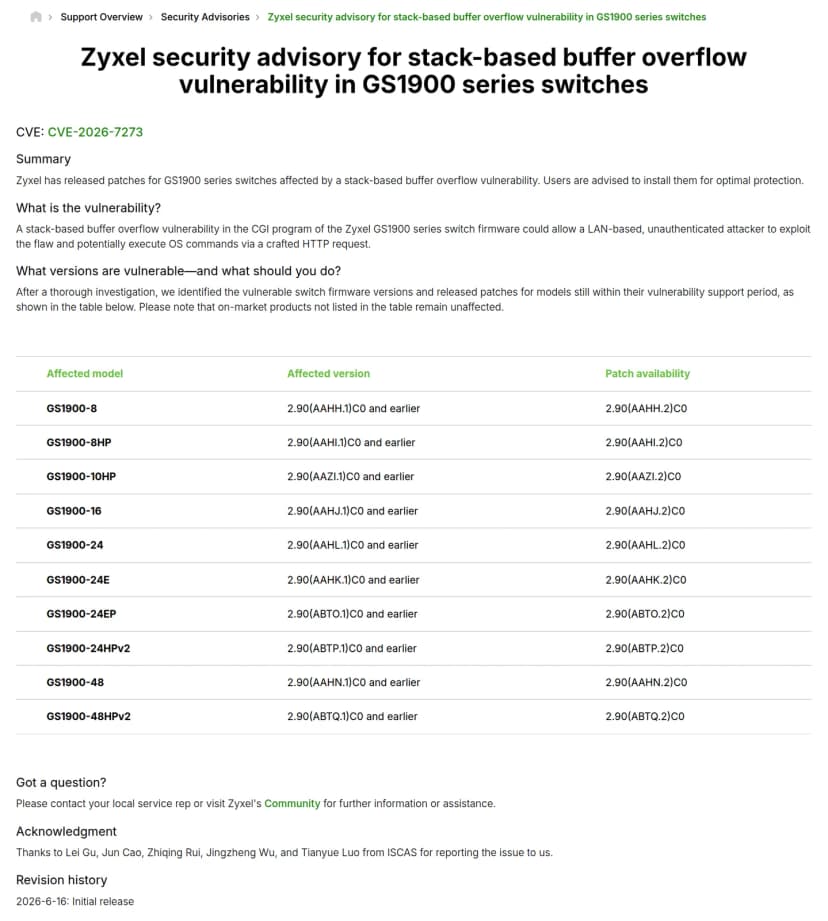 6月16日のアドバイザリ。修正版はパッチ2の版で、改訂の記録は初版だけ出典: Zyxel Networks「Zyxel security advisory for stack-based buffer overflow vulnerability in GS1900 series switches」(引用)
影響しない側について、Zyxelは、表にない販売中の製品は影響を受けないとしています。同じ日本語サイトに載るGS1915シリーズなどは対象外です。ただし、表に載るのは「脆弱性のサポート期間内」の機種だけ。販売を終えた古い型番まで影響しないとは書かれていません。
急ぎ方は、管理画面に届く経路で分かれます。インターネットや、来客の端末がつながるゲストWi-Fiから管理画面に届くなら、今日のうちに経路を塞ぎ、そのまま更新まで進めるのが安全です。情シスの端末からしか届かない構成なら、今週の保守の時間に組み込む形でも筋は通ります。
なお、10月20日に公表されたZyxelの通信機器の認可不備は、CPEやONTなど別の製品の脆弱性で、KEVにも載っていません。GS1900とは版も窓口も分けて確認します。
設定とログを控えてから更新する手順
CISAは、KEVのCVE-2026-7273に「フォレンジックのトリアージが要る」という印を付けました。11月4日の版で数えると、1,768件のうち97件にしかない印です。CISAの手引きによると、証拠を集める前は、できる限りシステムを変えないこと。更新すると、跡が失われるおそれがあるためです。
中小企業のスイッチでも、考え方は同じです。
- 台帳と管理画面で、GS1900の全台の型番とファームウェアの版を書き出します。管理画面のIPアドレスと、そこに届くネットワーク(社内LAN、ゲストWi-Fi、保守業者のVPN)も同じ表に加えます。
- 管理画面に外から届かないかを調べ、届くものは更新より先に塞ぎます。ルーターやUTMのポート転送にスイッチの管理IPがないかを見て、スマートフォンの回線から会社のグローバルIPアドレスを開き、ログイン画面が出ないかを試します。ゲストWi-Fiにつないだ端末からも、管理IPを開いてみます。公開の洗い出し方は、JPCERT注意喚起を情シスの週次点検にでもご覧いただけます。
- 更新の前に、設定ファイルを書き出し、ログとアカウントの一覧の画面を保存して、作業の日時を控えます。あわせてUTMやルーターのログで、8月以降にスイッチの管理IPと外部との通信がないかを探します。GreyNoiseが侵害の指標として公開したIPアドレスは
74.48.66.73、104.225.153.141、172.245.247.21で、ドメインは*.981666.xyzです。スイッチ以外への攻撃で使われたものも含みます。ログの検索だけに使い、送信元と宛先のどちらにも出てこないかを見ます。スイッチにTFTPでファイルを取らせた通信は、宛先のポートが6969番でした。伏せられたアドレスもあるので、見つからなくても入られていない証明にはなりません。
- Zyxelのダウンロードライブラリかコミュニティにある配布の投稿からパッチ3を入手して更新し、管理画面で版が
.3)C0で終わることを確かめます。
- 更新のあと、スイッチにある全アカウントのパスワードを替えます。同じパスワードをほかの機器でも使っていれば、そちらも替えます。SNMPのコミュニティ名のように設定に書き込んだ秘密があれば、それも替え、書き出した設定を前の控えと比べて、覚えのない変更やアカウントがないかを見ます。跡が見つかったら、販売店かZyxelの窓口に相談し、初期化してから設定を入れ直すことも考えます。
番号が2つに分かれた今回のような件では、KEVの照合より、型番と版で台帳を引けるかどうかで差がつきます。スイッチの版を台帳に書いていなかったなら、手順1の表をそのまま台帳に残しておくと、次の更新の日に同じ書き出しを繰り返さずに済みます。