2024年5月に修正されたApple の脆弱性 が、2年半たって悪用済みの一覧に入りました。米CISA は11月4日(米国時間)、WebKitの脆弱性CVE-2024-27834を既知の悪用された脆弱性カタログ(KEV )に加え、連邦機関に11月18日までの対応を求めています。
毎月OSを更新している会社なら、端末の版を見れば済む話です。ややこしいのは古い端末のほうで、同じ「修正版がない」でも、チップによって意味が違います。
2024年5月の修正版
Appleは2024年5月13日に出したiOS 17.5やmacOS Sonoma 14.5などで、この脆弱性を修正しました。KEVの説明欄が挙げるApple製品は、iOS、iPadOS、macOS、Safari、tvOS、watchOS。Appleの各ページの対象を並べると、修正版は次のとおりです。
端末
修正版
iPhone XS以降、iPad(第6世代)以降など
iOS・iPadOS 17.5
iPhone 8、8 Plus、X、iPad(第5世代)など
iOS・iPadOS 16.7.8
macOS SonomaのMac
macOS Sonoma 14.5
macOS MontereyとVenturaのMac
Safari 17.5
Apple TV HDとApple TV 4K
tvOS 17.5
Apple Watch Series 4以降
watchOS 10.5
iOS 15のiPhone 6s、7、SE(第1世代)など
なし
macOS Big Sur以前のMac
なし
上の6行の端末なら、修正版かそれより新しい版に上がっていればこの件は終わりです。iOS 18以降やmacOS Sequoia以降は、どれも2024年5月より後に出た版にあたります。いま配られている版は、iOS 27.2とmacOS 27.2で脆弱性を修正 古いiPhoneにも悪用済みの修正 でご覧いただけます。
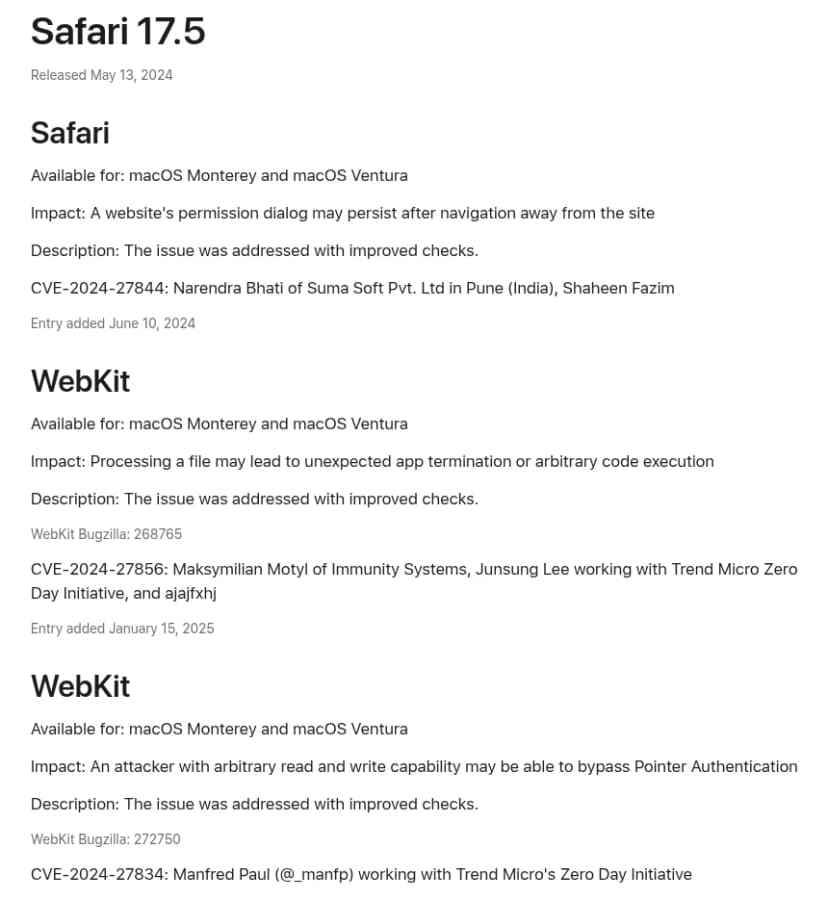
Safari 17.5のセキュリティの内容。対象はmacOS MontereyとVentura 出典: Apple「About the security content of Safari 17.5」 (引用) 回避される保護は、A12以降の端末にしかない
この脆弱性で狙われるのは、Pointer Authenticationという保護です。Appleの説明では、任意の読み書きができる攻撃者が、この保護を回避できるおそれがありました。
Appleの開発者向けの資料によると、Pointer Authenticationは、メモリー上のポインターに署名を付けて書き換えを見つける仕組みです。この仕組みが動く端末は限られます。A12以降のチップを載せた端末(iPhone XS、XS Max、XRや第2世代のApple TV 4Kなど)と、Apple Watch Series 4以降、AppleシリコンのMacとiPadです。
つまり、iPhone X以前のiPhoneやIntelのMacには、回避される保護がもともとありません。
ただ、Appleは保護のないiPhone 8やXにもiOS 16.7.8で、IntelのMacを含むMontereyとVenturaにもSafari 17.5で、同じ番号の修正を出しました。チップで影響を分ける説明は、AppleにもCISAにもありません。保護の有無から急ぎ度を読むのは編集部の見方で、攻撃の中身が公表されれば変わることがあります。
iOS 15の端末に修正がないことの意味
iOS 15のまま止まった端末は、iPhone 6s、iPhone 7、iPhone SE(第1世代)、iPad Air 2、iPad mini(第4世代)、iPod touch(第7世代)です。2024年5月より後、これらの端末には6本の更新が出ましたが、どの版にもCVE-2024-27834はありません。1
ただ、どれもA12より前のチップの端末で、Pointer Authenticationを持ちません。編集部は、この番号の修正がなくても、保護が一段減るわけではないとみています。攻撃者がこの回避を使うまでもない端末ともいえるので、安全という意味ではありません。
気になるのは、届いている修正の少なさでしょう。6本の更新で公開された修正は、CVEの番号を編集部で数えると合わせて9件でした。2024年5月のiOS 17.5だけで49件あったのとは、桁が違います。しかも9件のうち8件は、Appleが悪用の報告や攻撃ツール(Coruna)に触れた修正です。
古い機種に修正が後から届いた例もあります。CISAは2026年3月5日にAppleの古い番号3件をKEVへ入れ、Appleは6日後の3月11日、iOS 15.8.7でそのうち2件を含む4件を届けました。2
今回も同じ動きがあるかは分かりません。保護そのものがない端末なので、修正が出ないことも考えられます。いずれにしても、iOS 15の端末に届く修正は、悪用が見つかった脆弱性の分にほぼ限られる、と見ておくのが安全でしょう。
Big SurのままのAppleシリコンのMacは、修正がない
編集部が先に手を打ちたいとみるのは、M1などのAppleシリコンを載せたまま、macOS Big Surで止めているMacです。Pointer Authenticationがあるのに、Safari 17.5の対象はMontereyとVenturaだけでした。Appleのセキュリティリリースの一覧(2024年1月以降)でBig Sur向けを探すと、2026年2月の11.7.11が1本あるだけで、公開されたCVEの項目はありません。新しいmacOSへ上げれば修正が入るので、打てる手もはっきりしています。
Big Sur以前のIntelのMacは、保護がないぶん、この番号に限れば影響は小さいとみられます。ただ、Safari 17.5の対象から外れ、公開された修正が届いていない点は同じです。放っておいてよいという意味ではなく、入れ替えの日を決める端末として扱います。
悪用について分かっていること
CISAは悪用の証拠に基づいてKEVに加えたと発表しました。しかし、どんな攻撃で、いつ、だれが狙われたのかは書いていません。KEVの項目でも、侵害の有無を調べるよう求める印(forensicTriage)は付いていません。
Appleの6つのページでも、11月5日の時点で、この番号の項目に悪用の報告に触れた文はありませんでした。9月のCoreGraphicsの脆弱性(CVE-2026-86950 )で、Appleが特定の個人を狙った攻撃に悪用された可能性があると書いていたのとは違います。
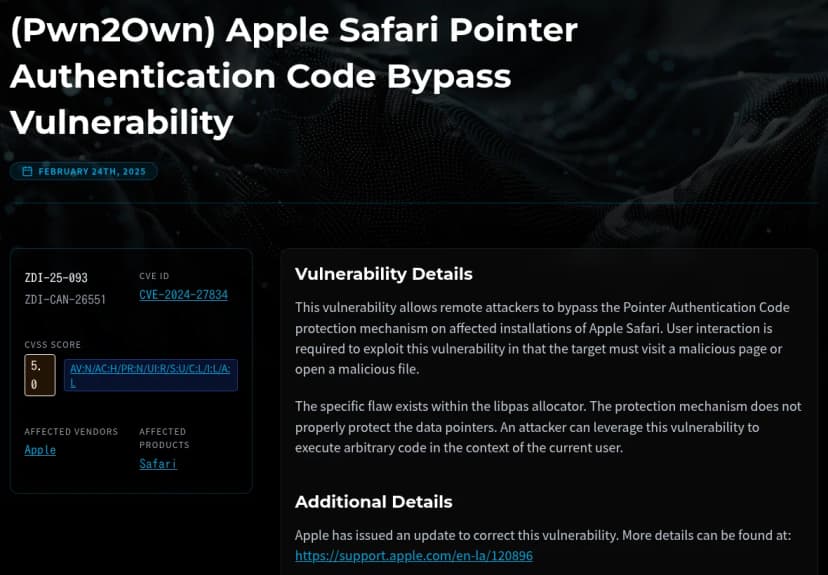
ZDIの公表。Pwn2Ownで使われたSafariのPointer Authenticationの回避 出典: TrendAI Zero Day Initiative「ZDI-25-093」 (引用) 見つけた側の資料からは、脆弱性の性質が分かります。Zero Day Initiative(ZDI)の公表では、ハッキングの競技会Pwn2Ownで使われた脆弱性です。攻撃には、悪意のあるページかファイルを開かせる必要があります。ZDIのCVSSの評価は5.0でした。
Appleの説明は任意の読み書きができる状態を前提にしているので、この番号だけで端末を乗っ取れるとは読めません。編集部は、ほかの脆弱性と組み合わせた攻撃の一段として使われたとみています。
今年だけを見ても、古い番号のKEV入りは珍しくありません。11月4日のKEVを編集部で数えると、2026年に加わった284件のうち50件は2024年以前の番号でした。Appleでは3月の3件と今回の1件です。
KEVの期限と、期限が日本の会社にどう関係するかは、CISA、KEVに2015〜2023年の古い脆弱性5件を追加、期限は3日 でご覧いただけます。対象の版は、SecPulseのCVE-2024-27834 のページでも引けます。
iPhoneはOSの版、MacはSafariとチップも見る
iPhoneとMacでは、見る場所が違います。
iPhoneとiPadでは、この修正はOSの更新に入っています。Safari 17.5の対象はMacだけなので、OSの版がそのまま答えです。AppleのApp Reviewのガイドラインでは、Webを閲覧するアプリはWebKitを使う決まりで、別のエンジンを使う許可はEUと日本向けに申請する形です。ChromeやEdgeを入れているから大丈夫、とは言いにくいでしょう。
Macは事情が違います。Sonomaでは修正がmacOS 14.5に入りましたが、MontereyとVenturaではSafari 17.5という別の更新でした。macOSの版を最新にしていても、Safariの更新だけ止まっているMacがありえます。
Macの版とチップは、ターミナルで次のように確かめられます。MDMでスクリプトを配れる会社なら、同じコマンドで一覧にできます。
sw_vers -productVersion
defaults read /Applications/Safari.app/Contents/Info CFBundleShortVersionString
sysctl -n machdep.cpu.brand_string
1行目がmacOSの版、2行目がSafariの版です。3行目に「Apple M1」のように「Apple」の文字が出ればAppleシリコン、「Intel」の文字が出ればIntelのMacです。どれも情報を読むだけのコマンドで、設定は変わりません。
影響する会社・しない会社
影響する: iOS 17.5より前(iOS 16なら16.7.8より前)のiPhoneとiPad、Sonomaで14.5より前のMacが残っている会社です。修正版に上げれば終わります。
影響する: macOS MontereyかVenturaのMacを使い続けている会社です。macOSの版とは別に、Safariが17.5以降かを確かめます。
影響する: AppleシリコンのMacをBig Surのまま使っている会社です。修正版がないので、新しいmacOSに上げるのが先です。
影響する: iOS 15の端末や、Big Sur以前のIntelのMacを残している会社です。この番号に限れば影響は小さいとみられますが、ほかの修正も届きにくい端末として、入れ替えの時期を決めます。
影響しない: iPhoneとiPadがiOS 17.5以降(16系は16.7.8以降)にそろい、MacがmacOS Sonoma 14.5以降か、Safari 17.5以降のMontereyとVenturaだけの会社です。
情シスが今日やること
MDMの端末一覧をOSの版で絞り込み、iOSとiPadOSは17.5より前(16系は16.7.8より前)、macOSはSonoma 14.5より前の端末を出します。
Big Sur、Monterey、VenturaのMacに上のスクリプトを配り、Safariの版とチップを集めます。MontereyとVenturaでSafariが17.5より前なら、ソフトウェアアップデートでSafariを上げてもらいます。
Big SurのままのAppleシリコンのMacは、今週中に新しいmacOSへ上げる日を持ち主と決めます。
iOS 15の端末とIntelのBig Sur以前のMacを、持ち主と用途つきで一覧にします。予備機、貸し出し用、受付や倉庫の端末も入れ、入れ替えの日を決めます。
AppleのセキュリティリリースのページにiOS 15向けの新しい更新が出ないかを、11月18日まで見ておきます。
この番号だけで見れば、古い端末ほど危ないとは限りません。ただ、古い端末にはほかの修正も届きにくいままです。版とチップを並べると、今週上げる1台と、入れ替えの日を決める1台に分かれます。