本文へ移動
情シスの相棒
ニュース約10分で読めます

国の情報ダイジェスト 11月3日 IPAが漏えい相談を強化・Core TempのJVNほか1件

IPAの情報セキュリティ安心相談窓口が、漏えいの通知を受けた人の相談を受け付けます。社員に聞かれたときの案内先の分け方と、情シスが自分で動く線が分かります。Core TempのJVNと開発元の変更履歴の書き方の違い、PHPの注意喚起に加わった機器の話も。

公開 更新 執筆・監修:佐々木 航人が監修しながらAIを活用して執筆
文字
国の情報ダイジェスト 11月3日 IPAが漏えい相談を強化・Core TempのJVNほか1件

この記事のまとめ

  • 漏えいの通知を受けた人の相談を、IPAの安心相談窓口が受け付けます。補償や退会の話は188、犯罪の被害は#9110です。
  • 社員が会社と同じパスワードを使っていたら、個人の件では終わりません。会社のパスワードの変更とサインインの記録の確認を。
  • Core TempのJVNは1.21より前の全版が対象です。開発元の1.21の履歴は、64ビットの旧ドライバだけを挙げます。
こんな方に#30代#40代#50代#60代実務

社員に「通販サイトから漏えいのお知らせが届いたけれど、どうすればいいですか」と聞かれたら、どこを案内しますか。IPAの窓口が、その答えになります。IPAは11月2日、「情報セキュリティ安心相談窓口」を強化し、自分の情報が漏えいして不安に感じている人の相談を受け付けると発表しました。

ただ、この窓口は補償や契約の相談を受けていません。相談の中身で案内先を分けておけば、社員をたらい回しにせずに済みます。

ほかの2件は、JVNが公表したCore Tempの脆弱性と、IPAがPHPの注意喚起に書き足した機器です。3件とも11月2日の発表で、前回のダイジェストには入っていません。1

IPA

漏えいの不安も、安心相談窓口が受け付ける(11月2日)

IPAが強化に踏み切ったのは、不正アクセスで個人情報が漏えいする事案が相次いでいるためです。窓口は全国の個人を対象に、二次被害を防ぐための対処や日頃の対策を助言します。消費生活センターなど、関係機関の窓口とも連携を強めるといいます。

連絡先は今までと同じです。電話は03-5978-7509で、受付は平日の10時から17時。IPAの案内ページによると、電話で相談できるのは1回30分以内で、メールは受け取ってから3営業日以内を目安に返信します。強化といっても、人を増やすのか、受付時間を延ばすのかは、発表からは読み取れません。
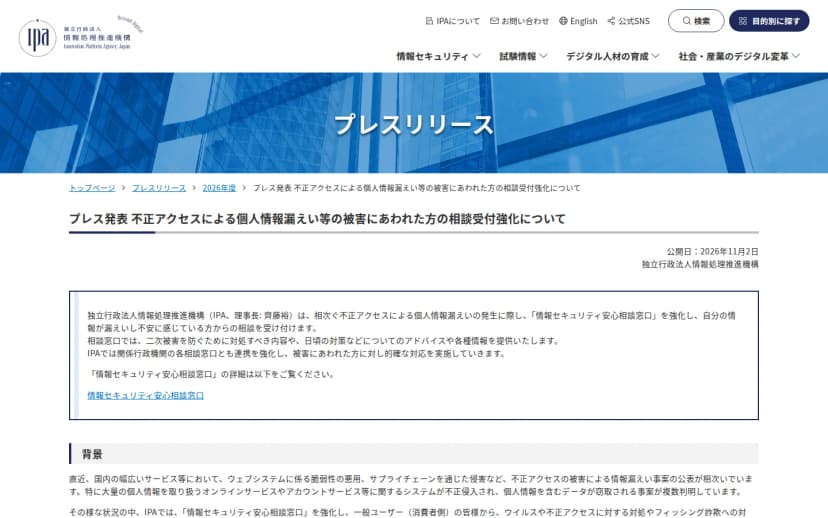
IPAのWebサイトのプレスリリースのページ。題は「プレス発表 不正アクセスによる個人情報漏えい等の被害にあわれた方の相談受付強化について」、公開日は2026年11月2日。囲みの中に、相次ぐ不正アクセスによる個人情報漏えいの発生に際し「情報セキュリティ安心相談窓口」を強化し、自分の情報が漏えいし不安に感じている方からの相談を受け付けること、二次被害を防ぐための対処や日頃の対策などについてアドバイスや情報を提供すること、関係行政機関の各相談窓口とも連携を強化することが書かれている。その下に「背景」の見出しが続く。
IPAが11月2日に出したプレス発表。安心相談窓口を強化し、漏えいに不安を感じる人の相談を受けるとしている出典: IPA「プレス発表 不正アクセスによる個人情報漏えい等の被害にあわれた方の相談受付強化について」(引用)

発表ではっきりしたのは、IPAが受け持つ範囲です。首相官邸が載せている相談窓口の一覧では、11月3日の時点でも、漏えいを心配する人が「まずは」かける先は188です。IPAは「パソコンやスマホへの不正アクセス・ウイルス感染」の相談先として載っています。11月2日の発表は、IPAの窓口の対応内容に「情報漏えいの被害にあわれた方の不安に対する相談」を挙げました。

「届いたメールは本物か」「パスワードはどこまで変えればいいか」のような技術寄りの質問なら、188よりIPAのほうが答えやすいはずです。でも、カードに身に覚えのない請求があったときのように急ぐ話は、窓口の返事を待たないほうがよいでしょう。メールの返信は3営業日が目安です。

案内先は、社員の相談の中身で分ける

IPAは、受けられない相談の例も案内ページに挙げています。法的解釈、契約や支払い方法、ネットのサービスの品質や役務の不履行、ほかの組織への連絡や通報の仲介、犯罪者の検挙や事件の捜査の要望などです。この例に照らすと、「漏らした会社に補償を求めたい」「退会や返金の手続きを進めたい」という相談は、IPAの窓口の対象から外れると読めます。

官邸の一覧と合わせると、社員の相談は次のように振り分けられます。

社員の相談 案内先
届いたメールやSMSが本物か、パスワードをどこまで変えるかなど、二次被害の防ぎ方 IPAの情報セキュリティ安心相談窓口(03-5978-7509、平日10時〜17時。メールでも受付)
漏えいした会社への補償や、退会、返金 消費者ホットライン(188)。近くの消費生活センターなどにつながる
詐欺や脅迫など犯罪の被害の心配、運転免許証の再発行 警察相談専用電話(#9110)
クレジットカードの情報が漏れた カード会社。相談は日本クレジット協会の「クレジットに関する消費者相談窓口」(03-5645-3361)
取引のある金融機関から情報が漏れた 金融庁の金融サービス利用者相談室(0570-016811、IP電話からは03-5251-6811)
ネットに載った自分の情報の削除を申し出る方法を知りたい 違法・有害情報相談センター(総務省の委託・Webで受付)
漏らしたのが携帯電話会社やプロバイダーなどの電気通信事業者で、その会社の窓口が分からない 総務省の電気通信消費者相談センター(03-5253-5900)
漏らした会社の個人情報の扱い方について相談したい 個人情報保護委員会の個人情報保護法相談ダイヤル(03-6457-9849)

どれに当たるか迷うなら、官邸の一覧どおり188が入口です。IPAの電話が休みの土日祝日も、188は施設点検日と年末年始を除いて原則毎日つながると、消費者庁の案内にあります。IPAに電話する社員には、相談の前に整理してほしいとIPAが挙げる項目を伝えておくと、30分を有効に使えます。端末の種類とOS、入れているセキュリティソフト、使っているクラウドサービス、時系列を含めた具体的な出来事などです。漏れた情報ごとの対処は、IPAの手引きの表として10月27日のダイジェストでご覧いただけます。

PHPの注意喚起に、VPN機器などを追記(11月2日)

IPAは11月2日、PHPの脆弱性(CVE-2026-109618とCVE-2026-109619、PHP2shell)の注意喚起を更新しました。PHPは「VPN機器やセキュリティアプライアンス製品におけるウェブインターフェース」などでも使われているとして、製品開発者が出す情報を注視し、対策が出たら適用するよう求めています。

JPCERT/CCは10月29日に、同じ向きの更新を済ませていました。中身は10月30日のダイジェストでご覧いただけます。PAN-OSでは、その前日に管理画面への攻撃が確認されています。IPAの追記は、すでに起きていることに文面が追いついた形ですが、IPAとJPCERT/CCがそろって同じことを言うようになった意味はあります。機器の点検に予算や作業の時間を取るとき、社内で説明しやすくなるでしょう。

機器の中のPHPは、利用者が自分では上げられません。だから見るべきは、PHPの版ではなくメーカーの勧告です。CiscoのExpresswayはX15.5.20でもPHP2Shell未修正だったように、「対応済み」と思った版が、メーカーの次の改訂で変わることもあります。機器ごとに修正版が出たかどうかは、脆弱性の更新16件を図解でご覧いただけます。
JVN

Core Temp、JVNの対象は1.21より前のすべての版(11月2日)

JVNは11月2日、Core Tempのカーネルドライバにある脆弱性をJVN#23328936として公表しました。CVE-2026-109836で、Core Tempのドライバに脆弱性、古い版の持ち込みにも備えをと同じものです。社内での見つけ方と、Windowsのブロックリストの見方は、そちらでご覧いただけます。

新しく見ておきたいのは、対象の書き方の違いです。JVNは影響を受ける版を「Core Temp v1.21より前」とだけ書き、32ビットと64ビットを分けていません。ところが開発元ALCPUの変更履歴では、1.21の修正は「Mitigate legacy 64-bit driver Vulnerabilities, JVN#23328936」とあり、32ビット版のドライバには触れていないのです。

台帳では、32ビット版も外さず、1.21より前はすべて対象として扱うのが安全でしょう。開発元は「legacy」がどの範囲かを説明していません。広いほうのJVNの書き方に合わせておけば、あとで対象が広がっても数え直さずに済みます。

悪用の条件は、CVSSの内訳から読めます。JVNが載せたCVSS v3.0の内訳は「AV:L」「PR:H」「UI:N」です。攻撃は端末の上からで、高い権限が要り、利用者の操作は要りません。遠隔から直接狙われる脆弱性ではなく、すでに管理者権限を取った攻撃者が、物理メモリの読み書きまで手を広げるための入口です。

もう1点。JVNのページにある関連情報の欄で、JVN iPediaは空いたままでした。JVN iPediaとMyJVNは11月3日の朝も止まっていて、再開は「11月中」の見込みのままです。この件は、JVNの新着のRSSには11月2日12時に載りました。一方、MyJVN APIやJVNDBRSSだけで脆弱性を集めるツールには、まだ届いていないはずです。

3件それぞれ、関係する会社

漏えいの相談は、どの会社にも関係します。これだけ公表が続けば、社員のだれかには通知が届いているでしょう。ただ、情シスが自分で動くのは、漏えいが会社のアカウントにつながるときに限られます。

  • 漏れたサービスと同じパスワードを、会社のアカウントでも使っていた
  • 業務のために、または会社のメールアドレスで登録したサービスだった

この2つに当たれば、個人の件では終わりません。会社の情報まで漏れた疑いがあるときは、会社としての相談先が、IPAの「企業組織向けサイバーセキュリティ相談窓口」(メールで受付)になります。パスワードそのものは聞かなくてかまいませんが、「会社と同じものを使っていたか」だけは確認しておきます。

Core Tempの件は、1.21より前を入れたWindowsのPCやサーバーがある会社が対象です。入れておらず、利用者に管理者権限も渡していないなら、急ぐことはありません。

PHPの件は、管理画面にPHPを使う機器(VPN、ファイアウォール、NASなど)を持つ会社が対象です。10月29日にJPCERT/CCが更新したあと、機器の一覧を作った会社なら、IPAの追記で増える作業はありません。

祝日明けに、社内の窓口で進める手順

  1. 社内のヘルプデスクのよくある質問に、上の表の案内先と、囲みの案内の例を載せます。
  2. 「会社と同じパスワードだった」と連絡が来たら、その社員に会社のパスワードを変えてもらい、サインインのログに見慣れない場所や時刻がないかを確認しましょう。
  3. 資産管理ツールやEDRのファイル検索で「Core Temp.exe」を探し、32ビット版も含めて1.21より前のものは、1.21に上げるか削除してください。
  4. PHPを組み込んだ機器の一覧をメーカーの勧告の最新版と照らし、修正版が出た機器から更新の日を決めます。管理画面がインターネットから開ける機器が先です。

漏えいのお知らせは、社員にとっては私生活の話です。情シスが中身まで引き受ける必要はありません。案内先の表を1枚置き、会社につながる一点だけを拾う。それだけで、聞く側も答える側も、ずいぶん楽になります。

注

  1. 11月2日から3日の朝までに、経済産業省、国家サイバー統括室、警察庁、金融庁、個人情報保護委員会の新着、JPCERT/CCの注意喚起、総務省の報道資料に、情シスに関係する新しい発表はこの3件のほかにありませんでした。ただし、総務省が11月2日に出した「第一種指定電気通信設備接続料規則の一部を改正する省令案に対する意見募集」は、11月3日の朝にページが開けず(502)、中身を確かめられていません。国家サイバー統括室の新着は10月30日の特設サイトの公開が最新で、閣僚会議で示された緊急対策パッケージの続報は載っていません。デジタル庁のカード代替電磁的記録の事例一覧の更新は、dスマホローン1件の追加で、オンラインの本人確認を自社のサービスに組み込む会社向けの話です。総務省の不適正利用対策に関するワーキンググループ(第15回)は11月2日に開かれましたが、11月3日の朝の時点で開催案内のページだけで、資料はまだありません。 ↩

出典・参考

人が監修しながらAIを活用して執筆しています。公開したあとも、人が内容を確かめています。

執筆・監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

記事は、人が監修しながらAIを活用して執筆しています。何を書くかと中身は人が決めて確かめ、記事の中身の責任は編集部(執筆・監修者)が負います。くわしくはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら更新日を改め、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします