JPCERT/CCは2026年10月15日、国内で相次ぐ不正アクセスについて、攻撃に使われた可能性のあるサーバーの調査結果を公式ブログ「JPCERT/CC Eyes」で公表しました。攻撃者がAIを使って既知の脆弱性を探し、Androidアプリの配布ファイルを解析してAPI(アプリとサーバーがデータをやり取りする窓口)を狙っていた痕跡を確認したとしています。アプリやAPIを公開している会社が何を確かめればよいかを、ブログと10月8日の注意喚起に沿って整理します。
JPCERT/CCが攻撃元サーバーで確認したこと
JPCERT/CCは10月8日の注意喚起のあと、複数の組織と連携して、攻撃に使われた可能性のあるインフラを調べてきました。その過程で、攻撃者がAIを利用して、既知の脆弱性のスキャンやAPI経由の攻撃をしていたことを確認しています。こうした攻撃元サーバーはインターネット上に複数あり、日本以外の地域向けのWebサービスも攻撃していました。
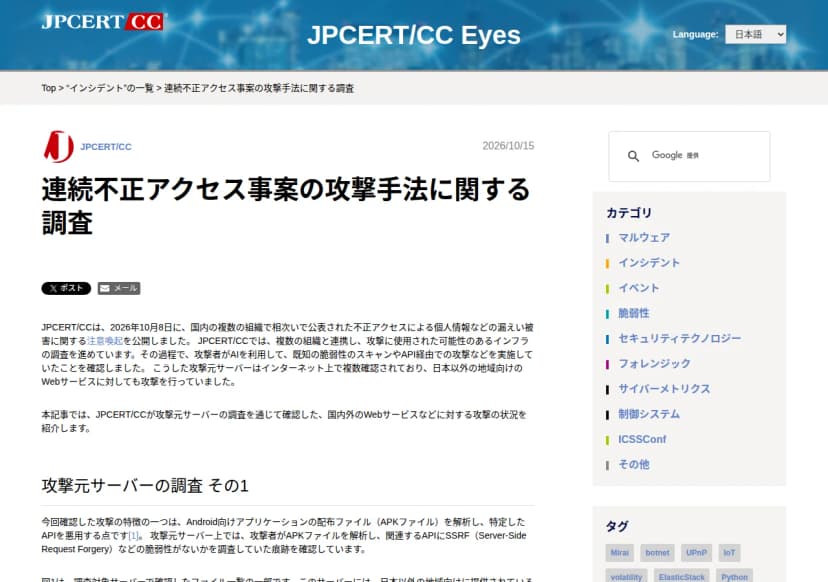 JPCERT/CCが10月15日に公開した攻撃元サーバーの調査のブログ出典: JPCERT/CC「連続不正アクセス事案の攻撃手法に関する調査」(JPCERT/CC Eyes)(引用)
ブログでは、調べたサーバーごとに確認した内容を紹介しています。
| サーバー |
JPCERT/CCが確認したこと |
| その1 |
Androidアプリの配布ファイル(APKファイル)を解析し、関連するAPIにSSRFなどの脆弱性がないかを調べた痕跡。日本以外の地域向けのアプリが保存されていた。SSRFの検証に使われたとみられるスクリプトもあった |
| その2 |
複数のAPKファイルと、Flutterで作ったアプリやAndroidアプリの解析に使うツールに関連するファイル。APKの展開や、アプリの部品から取り出した文字列の保存を示唆する名前のファイルもあった |
| その3 |
今回の攻撃とは直接関係しない別のサーバー。Webアプリに加え、MySQL・Jenkins・メールゲートウェイなどを狙う攻撃手法のファイル、EDR(端末の不審な動きを検知する製品)の回避を試みた痕跡、標的の内部に置いたとみられるWebシェル(外から操作するための不正なファイル)があった |
SSRFは、外部からの要求で、サーバーに本来意図しない通信をさせる攻撃です。URLを受け取って中身を取りに行く機能が悪用されると、外から届かないはずの社内のシステムへ通信させられるおそれがあります。その1のスクリプトは、特定の要求にリダイレクト(別のURLへの転送の指示)を返す作りでした。後で紹介する推奨の「リダイレクト後の宛先も検証する」は、この点に対応しています。
10月8日の注意喚起・NICTのA2B攻撃とのつながり
今回のブログは、別の新しい攻撃を知らせるものではありません。10月8日の注意喚起で挙げた「API経由での不正な操作」について、攻撃する側の環境から裏付けを示した内容です。
| 日付 |
発表 |
内容 |
| 10月8日(9日更新) |
JPCERT/CC 注意喚起 |
相次ぐ不正アクセスの手口を4つのケースで整理。ケースBに、公開アプリを解析してAPIのエンドポイントやキーを特定する手口 |
| 10月13日 |
NICT 注意喚起 |
公開アプリを解析してサーバーを攻める手法を「A2B攻撃」と名付けた |
| 10月15日 |
JPCERT/CC Eyes |
攻撃元サーバーの調査結果。NICTの注意喚起を参考情報に挙げている |
ブログの付録Bには、攻撃元とみられるIPアドレスが3件載っています。このうち 210.149.87[.]120 と 69.10.51[.]162 の2件は、10月8日の注意喚起のケースBに「9月ごろに悪用されていた」として載っていたものです。118.26.36[.]16 の1件は、注意喚起には載っていません(10月19日に編集部が照合)。注意喚起のIPアドレスでログを調べ終えた会社も、この1件は改めて照らし合わせます。
それぞれの発表の中身は、JPCERT/CCが国内の不正アクセスに注意喚起、API管理の点検をと、公開アプリからサーバを狙う「A2B攻撃」とは NICTの注意喚起を解説にまとめています。
コンパイル済みのアプリでも、中の秘密は取り出せる前提に
ブログの付録Aは、Flutter(1つのコードからAndroidやiOSのアプリを作れる開発の仕組み)で作ったアプリを取り上げています。コンパイル済み(機械向けの形に変換済み)のコードでも、解析によって内部の構造やAPIとの通信の処理を特定できる可能性があるとしています。
JPCERT/CCは、外部の技術記事の事例も紹介しています。アプリに埋め込まれた秘密鍵や、要求に付ける署名の作り方が特定され、正規のアプリを通さずに本番のAPIへアクセスできたという報告です。アプリに共通の秘密鍵やAPI認証用の秘密情報が入っていると、正規のアプリを介さない要求を作られるおそれがあります。
そのうえで、JPCERT/CCは次の4つの対策を推奨しています。
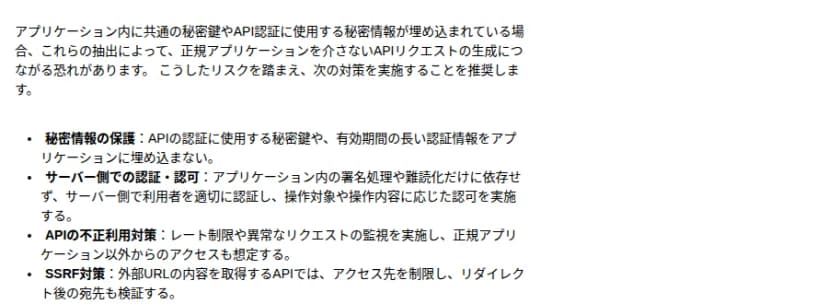 JPCERT/CCがブログの付録Aで推奨する4つの対策出典: JPCERT/CC「連続不正アクセス事案の攻撃手法に関する調査」(JPCERT/CC Eyes)(引用)
| 対策 |
JPCERT/CCの推奨 |
委託先・開発担当に聞くこと |
| 秘密情報の保護 |
API認証用の秘密鍵や、有効期間の長い認証情報をアプリに埋め込まない |
全利用者で共通の鍵や、期限の長いトークンがアプリに入っていないか |
| サーバー側での認証・認可 |
署名や難読化だけに頼らず、サーバー側で利用者を認証し、操作の対象や内容に応じて認可する |
他人のデータを指定する要求を、サーバーが拒否しているか |
| APIの不正利用対策 |
レート制限や異常な要求の監視をし、正規アプリ以外からのアクセスも想定する |
短時間の大量アクセスを止める仕組みと、気づくための監視があるか |
| SSRF対策 |
外部URLの中身を取得するAPIでは、アクセス先を制限し、リダイレクト後の宛先も検証する |
URLを受け取る機能があるか。あれば宛先を制限しているか |
難読化は、プログラムを読みにくくする加工です。署名や難読化は解析の手間を増やしますが、それだけでは守りきれません。サーバー側で一つずつの要求を確かめることが、今回の推奨の中心です。
影響する会社・しない会社
- 影響する: Androidアプリを公開し、その接続先のAPIを自社か委託先で運営している会社です。Flutterで作ったアプリも含みます。
- 影響する: URLを受け取って中身を取りに行くAPI(リンクのプレビューや画像の取り込みなど)を公開している会社です。SSRFの対策を確かめます。
- 影響する: MySQL、Jenkins、メールゲートウェイをインターネットから見える状態にしている会社です。JPCERT/CCは今回の攻撃とは直接関係しないサーバーでの確認としていますが、狙われている製品として確かめておきます。
- 影響する: JPCERT/CCから連絡を受けた組織です。JPCERT/CCは、標的の可能性がある組織を確認したら連絡しているとし、連絡を受けたら対応するよう求めています。
- 影響しない: アプリもAPIも外部に公開していない会社は、今回示された「アプリを解析してAPIを狙う」攻撃の直接の対象ではありません。ただし、委託先や取引先のサービスに自社のデータを預けている場合は、相手の対応を確かめます。
情シスが今日やること
- 公開しているアプリと接続先を一覧にする。 自社と委託先が出しているAndroidアプリを、ストアの開発元の名前で洗い出します。開発会社に、接続先のAPIと、Flutterなど何で作ったかを聞きます。MySQL・Jenkins・メールゲートウェイを外から見える状態にしていないかも、同じ一覧で確かめます。
- アプリに入っている秘密情報を確かめる。 共通の秘密鍵や期限の長いトークンが入っていないかを、開発会社に文書で答えてもらいます。入っていれば、無効化と作り直しの段取りと期限を決めます。
- API側の認証・認可と監視を確かめる。 上の表の4つの問いを開発・運用の担当に送り、回答の期限を決めます。正規のアプリ以外からの要求も届く前提で答えてもらいます。
- IPアドレスでログを照らし合わせる。 付録Bの3件、とくに注意喚起に無かった 118.26.36[.]16 を、アクセスログ・APIログ・認証ログと照合します。NICTは2026年8月以降のログの確認を勧めています。
- JPCERT/CCからの連絡の受け口を決める。 代表のメールや問い合わせ窓口に連絡が来たとき、情シスへ回す経路を総務・広報と確かめます。不審なアクセスに気づいたら、JPCERT/CCのインシデント対応依頼の窓口へ相談できます。
ブログに書かれていないこと
- 被害を受けた組織の名前や件数と、個別の事案と攻撃元サーバーの対応は書かれていません。
- 攻撃者が誰か、AIをどう使ったかの詳しい内容も書かれていません。
- この記事では、アプリの解析や攻撃の方法は扱いません。点検は、公表資料を手がかりに、開発・運用の委託先や専門事業者と進めてください。
2026年10月19日時点の内容です。