クレジットカードの番号とパスワードは、漏れていません。外から見られた形跡があるのは、予約番号と氏名、いつどの区間に乗るかといった予約の情報です。約2,000人については、パスポート番号や連絡先まで含みます。
日本航空(JAL)と日本トランスオーシャン航空(JTA)が10月28日に発表した、不正アクセスの件です。対象は約9万2,000人にのぼります。Aviation WireやITmediaの報道によると、入られたのはJALの社内のシステムではありません。予約や発券、搭乗手続きをまとめて処理する、スペインのAmadeus(アマデウス)の旅客サービスシステムです。
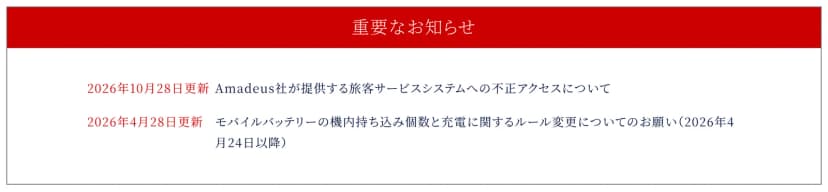 JTAのサイトの重要なお知らせ。10月28日付でAmadeusの件を載せた出典: 日本トランスオーシャン航空(引用)
入られたのは、複数の航空会社が使う予約の基盤
旅客サービスシステムは、航空会社の予約と発券、空港での搭乗手続きを一つにまとめた仕組みです。JALは2017年11月に、Amadeusのものへ切り替えました。
Aviation Wireによると、JALがAmadeusから不正アクセスの報告を受けたのは10月23日です。実際に入られた日時を、JALは明らかにしていません。
Amadeusは、必要なセキュリティの対策をすでに済ませたといいます。28日の時点で、JALは情報が不正に使われた事実を確認していません。運航への影響もないとしています。
見られた項目は、人によって2段階
| 対象 |
見られた形跡がある情報 |
| 約9万人 |
予約番号、氏名、搭乗日、搭乗区間、搭乗クラス |
| 約2,000人 |
上の5項目に加え、メールアドレスや電話番号、パスポート番号、国籍、マイレージ番号、航空会社、便名、航空券番号、座席 |
| 対象外 |
クレジットカード番号、パスワード |
表の2段目は、全体の2%ほどにとどまります。残りの約9万人は、連絡先までは見られていません。
カード番号が外れているので、法人カードを差し替える理由にはなりません。
「期間」は、予約した日でも乗った日でもない
対象は、2023年8月10日から2026年9月23日までにJL便名かNU便名の予約記録を持っていた人の一部です。この期間は、Amadeusのシステムに予約の記録があった期間を指します。予約した日や航空券を買った日、乗った日の範囲ではありません。
報道が伝える条件は、この便名と期間だけです。JALのサイトで取った予約か、旅行会社を通した予約かは、条件に入っていません。出張の手配を旅行会社に任せている会社でも、社員が対象から外れるとは限らないでしょう。
韓国の2社も、同じ会社から連絡を受けていた
Amadeusの名前は、先週、韓国でも出ていました。韓国の英字紙The Korea Timesによると、大韓航空とアシアナ航空が、10月20日にAmadeusから連絡を受けたと公表しています。
両社の件では、Amadeusのシステムのあるアカウントに割り当てられたログインの情報を使い、不正にアクセスされたとみられています。期間は2023年8月から9月までと推定されていて、JALとJTAの対象の期間とほぼ重なります。大韓航空では予約番号が漏れ、アシアナ航空は支払いの情報は別のシステムのため影響がないとしています。
ただ、JALとJTAの発表を伝える報道には、原因も、韓国の件と同じ事故かどうかも出てきません。同じ基盤を使う航空会社は多く、ほかの国からも公表が続くかもしれません。
9月には、レゴランド・ジャパン・ホテルも、Amadeusが運営する予約の基盤への不正アクセスを公表しました。こちらはホテル向けの別のサービスで、今回との関係は示されていません。経緯は「レゴランド・ジャパン・ホテルの予約基盤に不正アクセス 連絡先情報 最大1,557件」にまとめています。
発表にまだ無いこと
- 攻撃者が入り込んだ日時と経路
- 見られた情報を、攻撃者が持ち出したかどうか
- JALが対象の人へ、いつまでに個別に連絡するか
影響を受けるのは、JALとJTAで出張した社員がいる会社
- 影響する: 2023年8月から2026年9月までに、社員がJALかJTAの便を予約した会社です。国内線だけの出張でも、予約番号と氏名、乗った便の情報は対象に入ります。
- 気をつけたい: JALの国際線で海外へ出張した社員です。パスポート番号と国籍は国際線の搭乗手続きで使う情報なので、約2,000人の多くは国際線の利用者でしょう。
- 影響しにくい: 法人カードとJALマイレージバンクのパスワードです。今回の発表では、どちらも対象外です。
- 今回の発表の外: JALとJTA以外の便については、発表は触れていません。
出張の窓口と情シスで決める、今週の段取り
名前と乗った便を知っていれば、偽の連絡は本物らしく作れます。「ご搭乗便の変更」や「払い戻しの手続き」を装ったメールが、乗った日付まで入れて届くかもしれません。
- 社員への案内は、対象かどうかが分かる前に出します。JALを名乗るメールやSMS、電話で手続きを求められたら、リンクを開かず、JALのアプリか公式サイトから確認するよう伝えます。
- JALからの個別の連絡が、どこに届くかを確認します。予約の連絡先に総務の共通のアドレスや旅行会社を入れていれば、連絡は本人でなくそちらに届くはずです。受けた人が誰に回すかを、先に決めておきます。
- 海外出張の担当は、2023年8月以降にJALの国際線を使った社員をまとめておきます。パスポート番号を含む連絡を受けた社員がいたら、窓口に知らせてもらい、連絡の中身を本人と一緒に確認します。
- 出張の手配を任せている旅行会社に、航空会社から今回の件で連絡を受けているか、社員の予約が含まれるかを聞きます。
- 社員のパスポート番号を預けている外の会社を、委託先の台帳に書き足します。旅行会社や出張手配のサービス、ビザの手配の代行などです。
5つ目が、いちばん後回しにされやすい項目です。今回入られたのは、旅行会社でも航空会社でもなく、その先の会社でした。出張の記録は、いつ、誰が、どこへ行くかを示す情報です。人事の情報と同じ目で、預け先を見直したいところです。