物語コーポレーションは2026年10月5日、「焼肉きんぐ」公式アプリの会員管理システムが第三者の不正アクセスを受け、会員情報が漏えいしたと発表しました。ユーザー登録10,808,784件のうち10,788,963件です。ログインパスワードは含まれません。漏えいした情報が公開された事実や不正利用は、現時点で確認されていないとしています。
物語コーポレーションが10月5日に公表した内容
| 項目 |
公表の内容 |
| 公表した日 |
2026年10月5日 |
| 不正アクセスを受けた所 |
『焼肉きんぐ』公式アプリの会員管理システム |
| 不正アクセスを確認した日 |
2026年10月2日(金) |
| 漏えいを確認した日 |
2026年10月3日(土) |
| 漏えいした件数 |
10,788,963件(ユーザー登録数10,808,784件のうち) |
| 漏えいした情報 |
会員番号、氏名(アプリ登録名)、メールアドレス、電話番号 |
| 漏えいしていない情報 |
ログインパスワード、生年月日、性別、郵便番号、保有ポイントを含む店舗利用履歴 |
| 決済情報 |
クレジットカード等は同社で保持していない |
| 原因 |
調査中。第三者による不正アクセスと確認している |
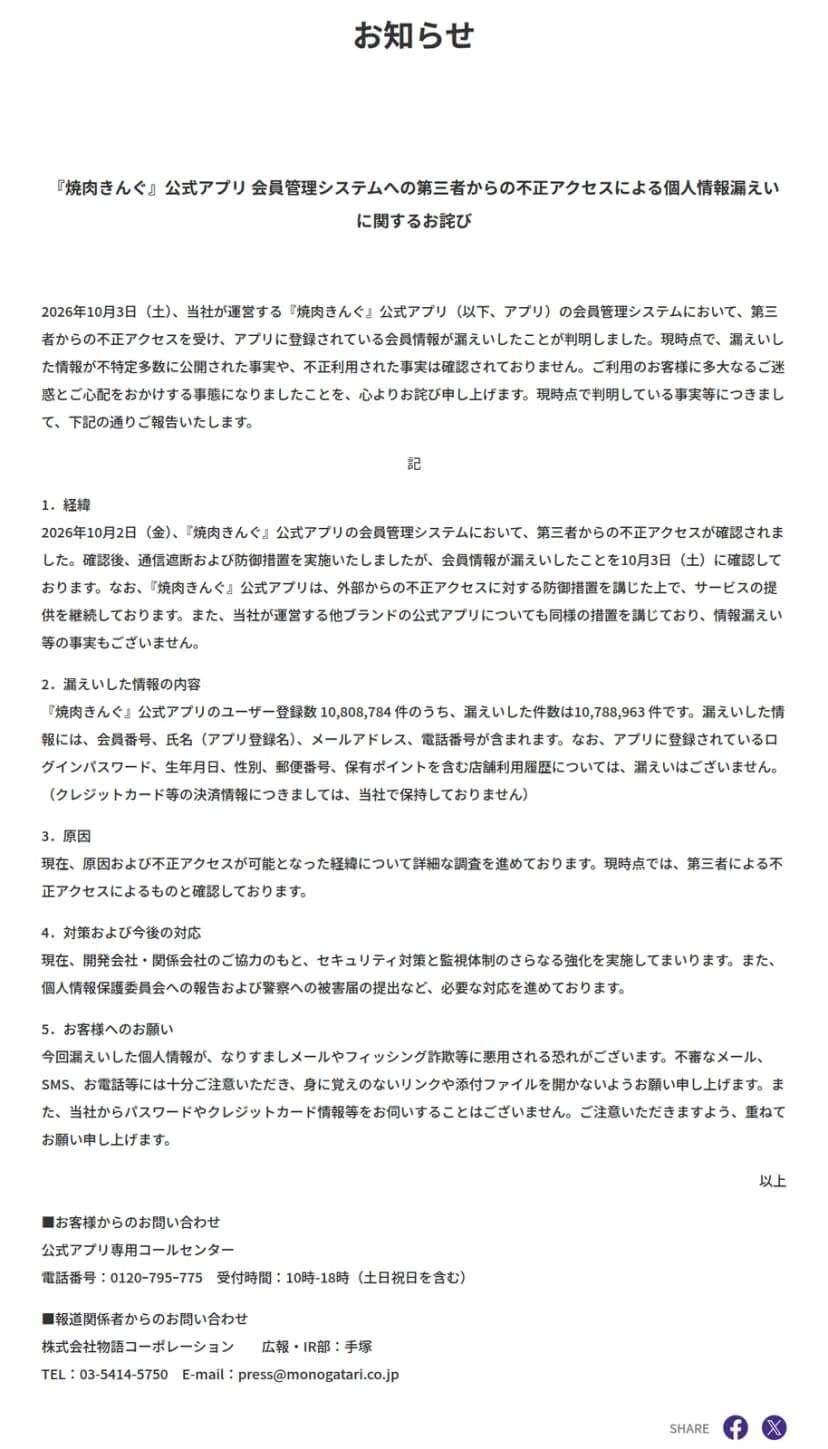 物語コーポレーションが10月5日に出したお知らせ(本文の全体)出典: 株式会社物語コーポレーション「『焼肉きんぐ』公式アプリ 会員管理システムへの第三者からの不正アクセスによる個人情報漏えいに関するお詫び」(引用)
同社の対応
- 不正アクセスの確認後、通信遮断と防御措置を実施した
- アプリは、外部からの不正アクセスへの防御措置をとったうえで、サービスの提供を続けている
- 他ブランドの公式アプリにも同様の措置を講じていて、情報漏えい等の事実はない
- 開発会社・関係会社と、セキュリティ対策と監視体制の強化を進める
- 個人情報保護委員会への報告と、警察への被害届の提出など、必要な対応を進めている
10月8日に同社のニュース一覧を確認した時点で、この件の続報は掲載されていません。原因と、不正アクセスが可能になった経緯は、お知らせに書かれていません。この記事でも推し量りません。
影響する人・会社、しない人・会社
- 影響する: 「焼肉きんぐ」公式アプリに登録した人。登録数のほぼ全件(10,808,784件のうち10,788,963件)が対象です。
- 影響する: 会社のメールアドレスや会社の電話番号でアプリに登録した社員がいる会社。同社は、なりすましメールやフィッシング詐欺に悪用される恐れがあるとしています。
- 影響しない: アプリのログインパスワード、生年月日、性別、郵便番号、店舗利用履歴。漏えいはないとしています。
- 影響しない: 同社が運営するほかブランドの公式アプリ。情報漏えい等の事実はないとしています。
- 影響しない(発表に書かれていない): ほかの会社の業務のシステム。ただし、自社で会員アプリを持つ会社は、下の点検に使えます。
社員のメールアドレスと、なりすましメール
漏えいしたのは、氏名、メールアドレス、電話番号の組み合わせです。会員番号も含まれるので、攻撃者が「会員番号つきの本物らしい連絡」を作れる点に注意が要ります。
お知らせは、不審なメール、SMS、電話に注意し、身に覚えのないリンクや添付ファイルを開かないよう求めています。また、同社からパスワードやクレジットカード情報等をお伺いすることはないとしています。
会社のメールアドレスで登録した社員の見つけ方は、次の3つが現実的です。
- 社員に、焼肉きんぐのアプリに会社のメールアドレスで登録したかを、責めずに自己申告してもらう
- メールのゲートウェイのログで、同社を名乗る差出人やドメインの受信が増えていないかを見る
- 社内の問い合わせ窓口に、同社を名乗る連絡が来たら転送してもらうよう知らせる
自社の会員アプリで確かめること
ここからは物語コーポレーションの公表ではなく、会員アプリや会員サイトを持つ会社の一般的な備えです。今回の原因がこれらに当たるかは、公表されていません。
今回の公表からは、次のことが言えます。ログインパスワードは漏れていないと説明できていて、確認から公表までは10月2日から10月5日の3日でした。同社はその間に、遮断と防御措置、委員会への報告と被害届の手続きを進めています。
IPAの「安全なウェブサイトの作り方」は、脆弱性の種類と対策、パスワードの取扱いをまとめています。
- 会員管理システムの管理画面とAPIの、外から見える入口を一覧にし、認証を確かめる
- パスワードは元に戻せない形で保存されているか、委託先に方式を確かめる
- 会員の項目のうち、不正に読まれても困らない項目と、困る項目を分けて一覧にする
- 一度に大量の会員情報を取り出す操作を、検知して知らせる仕組みがあるか確かめる
- 開発会社への連絡の順番と、遮断の判断をだれがするかを決めておく
個人データの漏えい(おそれを含む)は、1,000人を超える場合や不正の目的によるおそれがある場合、個人情報保護委員会への報告が義務です。流れは、委託先で個人情報が漏えいしたら?報告3〜5日・30日と本人通知の流れで整理しています。同じ時期のほかの漏えいと件数・原因の比較は、情報漏えい・不正アクセス12件を図解 9月末〜10月6日の件数・原因・公表日数にまとめています。
会社・情シスが今日やること
- 社員に、焼肉きんぐを名乗るメールやSMSのURL・添付ファイルを開かないよう知らせる。同社はパスワードやカード情報をお伺いすることはないとしている
- 会社のメールアドレスで登録した社員がいないか、自己申告を呼びかける。問い合わせは公式アプリ専用コールセンター(0120-795-775、10時から18時、土日祝日を含む)を案内する
- メールのゲートウェイで、同社を名乗る差出人の受信が増えていないかを見る
- 自社の会員アプリで、管理画面とAPIの認証、パスワードの保存方式、会員の項目の一覧を、開発の担当か委託先に確かめる
- 自社で事故が起きたときの、遮断の判断者と、個人情報保護委員会への報告の担当を決めておく
社員への注意の文面は、次の文例集を書き換えて使えます。