業者のドメインが押収されれば、その業者のサーバーから来る攻撃も止まる。そう考えたくなりますが、今回の押収は、そこまでを約束していません。
米連邦捜査局(FBI)は2026年10月27日(米国時間)、犯罪者にサーバーを貸していたVirtualineの主なドメイン「virtualine.net」を、裁判所の許可を得て押収しました。オランダ警察は翌28日、同じ業者がリンブルフ州のデータセンターに置いていた物理サーバー数十台を押収したと発表しています。Virtualineは、苦情や捜査機関の求めに応じないことを売りにする「防弾ホスティング」の業者です。
押収から数時間後、運営者は別のドメインに公開書簡を載せ、疑いを否定しました。「名前を変え、新しいサイトを作って続けることもできる。1日もかからないかもしれない」という一文もあります。
押さえられたのは、ドメインと数十台のサーバー
米国の発表は、東部バージニア地区の連邦検事局とFBIのワシントン支局が出しました。発表の中身は、発表を引いたChainalysis、TRM Labs、Silent Pushの3社の分析から書いています。捜査には、ドイツのヘッセン州警察、中部オランダ警察、英国の国家犯罪対策庁(NCA)が加わりました。民間からは、悪質なホスティングを追う研究者の集まりOverRIPEと、米通信会社Lumenが協力しています。Chainalysisは、暗号資産の流れの分析で捜査を支えたとしています。
オランダ警察の発表で目を引くのは、利用者の側の情報です。警察は、サーバーを犯罪に使っていた3,000を超える利用者のデータを手に入れ、その利用者への次の捜査を進めているとしています。物理サーバーを押収したことで、その上で動いていた仮想サーバー数百台も止まりました。同じ時期に、FBIとドイツの警察は、容疑者への捜査、暗号資産の差し押さえ、通信の基盤の停止を進めました。逮捕の有無は、発表に書かれていません。
警察によると、この業者は2022年から、ランサムウェアの攻撃、ボットネット、インフォスティーラー、フィッシングを手助けしていた疑いがあります。児童の性的虐待の画像の配布に関わった疑いも挙げられています。
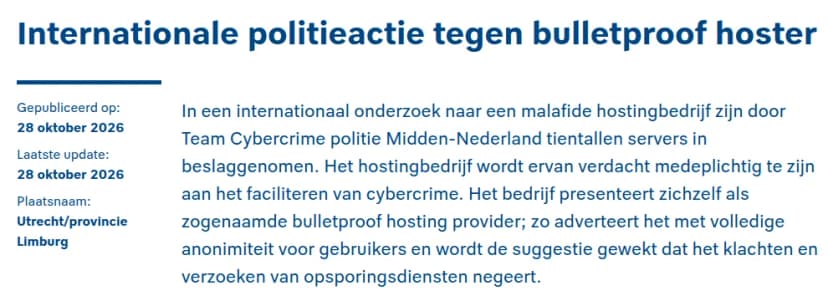 オランダ警察の10月28日の発表。リンブルフ州でサーバー数十台を押収出典: オランダ警察(Politie)(引用)
「防弾」の業者は、何を売っていたのか
Chainalysisが引く米司法省の発表によると、VirtualineはSecury、Massgod、Spamhouse、Lanedo、Omegatechの名前でも営業していました。客を集めていたのは、ロシア語の犯罪フォーラム「Exploit」と「HackForums」です。2024年9月の書き込みでは、フィッシング、カード情報の不正利用、迷惑メール、ポートスキャンを挙げ、違法な活動に何でも使ってよいとしています。
2026年3月には「追加の保護プラン」も売り出しました。捜査機関から求めが来たら、客の犯罪用のサーバーを、Virtualineと関係のない名目上の会社に移してから動かし直す、という内容です。苦情を受けて止めたように見せ、中身は残すための仕組みでした。
支払いはビットコインで、取引所を通さない財布で受けていました。料金は月0.79ドルからで、2019年から営業していると自称しています。TRM Labsは、Virtualineの財布に直接入ったお金の出どころを、次のように分けています。
| 支払った相手(TRM Labsの分類) |
直接の入金に占める割合 |
| ロシアの薬物の闇市場 |
約44% |
| 性的な画像で脅す詐欺の組織 |
約17% |
| ミキサー(資金の出どころを隠すサービス) |
約13% |
| ランサムウェアのグループ |
約5% |
ランサムウェアの割合は小さく見えます。それでも、TRM Labsによると、インフォスティーラー「StealC」の運営者は2026年に入ってからずっと支払いを続けていました。同社が分類する防弾ホスティングの業者の中で、2026年に犯罪由来とみられる暗号資産を最も多く受け取ったのも、Virtualineだったといいます。会社のPCから認証情報を盗むマルウェアの裏方に、こうした業者がいるということです。
押収されても、回線は消えていない
Silent Pushは2026年2月11日、通信の基盤の引っ越しを見つけていました。防弾ホスティングとして知られるRailnetのAS番号(AS214943)から、新しく登録されたOmegatechのAS番号(AS202412)への移行です。AS番号は、インターネットの上でIPアドレスのまとまりをネットワークごとに区別する番号です。Omegatechのアドレスの範囲の中に、Virtualineが入っていたといいます。
押収のあと、Omegatechのアドレスの範囲は、インターネットの経路の上でほとんど見えない状態になりました。運営者の側で大きな問題が起きているときの形ですが、完全には止まっていない、とSilent Pushは書いています。
業者が名前を替えて戻るのにかかる時間は、長くありません。米CISAなど6か国の9機関が2025年11月に出した指針によると、防弾ホスティングの業者は新しいAS番号を2〜5営業日で手に入れ、同じ悪質なアドレスの範囲をそちらへ移せます。Silent Pushが追う防弾ホスティングの業者のうち50社が、この12か月でAS番号を失いました。業者がやめたのか、別の名前で戻ったのかは、外からはすぐには分かりません。
ログに出てきたら、通信の向きで読み分ける
CISAなどの指針は、防弾ホスティングの使われ方として、マルウェアの指令サーバー、マルウェアの配布、フィッシング、違法なコンテンツの公開を挙げています。Virtualineも、広告でポートスキャンや迷惑メールを挙げていました。自社の記録にこうしたアドレスが出てきたとき、意味は通信の向きで変わります。
| 通信の向き |
考えられること |
次に見るもの |
| 社内のPCやサーバーから外へ |
マルウェアの指令サーバーや、盗んだ情報の送り先への通信 |
その端末のEDRの記録、同じ時刻のDNSの問い合わせ |
| 外から自社のVPN・メール・公開サーバーへ |
ポートスキャン、パスワードの総当たり、脆弱性を探す通信 |
認証に成功した記録が無いか |
| 社員が受け取ったメールのリンク先 |
フィッシングのサイト |
リンクを押した人と、IDやパスワードを入力したか |
公開しているサーバーには、外からの探りが毎日のように届きます。外から届いた記録があるだけなら、慌てる必要はありません。急ぐのは、社内の端末から外へ出ていった記録です。インフォスティーラーは、ブラウザーに保存したパスワードやセッションの情報を、気づかないうちに外へ送ります。
関係あるのは、外への通信の記録を持つ会社
自社でファイアウォールやプロキシ、DNSの記録を数か月分残している会社は、過去にさかのぼって確認できます。Omegatechへの移行が2月なので、少なくとも2026年2月以降の記録が見られれば、AS202412の範囲を引けます。それより前は、RailnetのAS214943も対象です。
VPNやメールのサーバーを自社で公開している会社は、外からの通信が届いていた可能性が高いでしょう。見るのは、認証に成功した記録だけで足ります。
記録をほとんど残していない会社や、通信の検査をクラウドのセキュリティサービスに任せている会社は、さかのぼって調べるのが難しいはずです。サービスの脅威情報が更新されているかをベンダーに聞き、記録の保存の期間を見直すところから始めます。
AS番号ごと止めるか、アドレスで止めるか
遮断の範囲は、迷いどころです。CISAなどの指針は、AS番号ごとの遮断がいつも効くとは限らないとしています。防弾ホスティングの基盤は、複数のASに少しずつ散らばっていたり、まともな事業者から借りた回線に紛れていたりします。AS番号ごと止めると正当な通信まで止まり、業者がAS番号を替えれば、古い番号で作った一覧はすぐに役に立たなくなります。
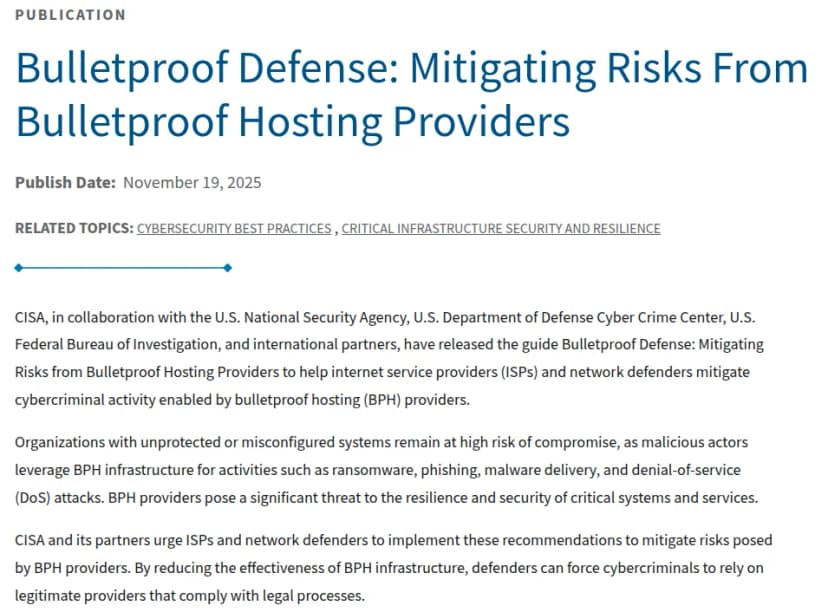 米CISAなどの防弾ホスティングへの対策の指針(2025年11月)出典: 米CISA(引用)
指針がネットワークを守る側に求めているのは、次のような運用です。
- 「確度の高い」悪質なアドレスの一覧を、商用・無料の脅威情報や情報共有の枠組みから作る。
- 一覧を自動で定期的に見直し、新しいアドレスを足し、まともな事業者に移ったアドレスを外す。
- ログを集める仕組みで、AS番号とIPアドレスの両方を記録し、一覧に当たる通信で警告を出す。
- 境界で遮断するときは、AS番号ごと、アドレスの範囲、個別のアドレスのどれで止めるかを、正当な通信への影響と比べて決める。決めた日と理由を記録し、変更は手順を決めて管理する。
- 誤って止めた通信について、問い合わせを受ける手順を用意する。
無料の一覧として、指針はSpamhausの「DROP」、ipapi.isの悪用の多いAS番号とアドレスの範囲の一覧、abuse.chとSpamhausのThreatFoxを挙げています。UTMや次世代ファイアウォールが悪質なアドレスの一覧を自動で取り込んでいるなら、手作業の遮断を足すより先に、その更新が止まっていないかを見るほうが効きます。
今週のうちに確認すること
- ファイアウォールかプロキシの記録から、2026年2月以降に外へ出た通信の宛先のIPアドレスを書き出し、AS番号を付けて、AS202412とAS214943を探します。ログを集める仕組みにAS番号を付ける機能があれば、それを使います。
- 社内の端末から外へ出た通信が見つかったら、その端末のEDRの記録で、同じ時刻に動いていたプログラムを調べます。インフォスティーラーが疑われるなら、端末を切り離し、その端末で使っていたパスワードと、ブラウザーに保存していた認証情報を変えます。
- UTMやファイアウォールの悪質なアドレスの一覧が、自動で更新されているかを管理画面で見ます。AS番号で遮断を足すなら、足した日と理由を書き残し、見直す日を決めます。指針は、ISP向けの項で90日などの期限を決めて遮断する例を挙げています。
- ファイアウォール、プロキシ、DNSの記録を何日分残しているかを確認します。2月までさかのぼれなかった会社は、次に同じことが起きたときのために、保存の期間を延ばす費用を見積もります。
利用者3,000超のデータが、次の捜査につながる
今回の押収でいちばん大きいのは、業者のサーバーそのものより、借りていた側の手がかりかもしれません。オランダ警察は、押さえたデータを、サーバーを犯罪に使った利用者の捜査に使うとしています。フィッシングのサイトや指令サーバーを動かしていた側の摘発が、ここから続く可能性があります。
そうなったとき、被害を受けた会社の記録は、捜査とつき合わせる材料になります。どのアドレスから、いつ、何が届いたか。運営者の言う「1日もかからない」引っ越しが本当に起きるかどうかとは別に、自社の記録を消さずに残しておく理由は、そこにあります。