サーバーやPCのログを見張って、攻撃の兆候を見つけるのがセキュリティ監視のソフトです。その一つで広く使われているオープンソースの「Wazuh(ワズー)」に、15件の脆弱性が見つかりました。開発元が公式のセキュリティ情報として公開したものです。最も深刻なものはCVSS 9.1(Critical)。守りの道具そのものに弱点が見つかった形で、使っている会社は早めの更新が要ります。
何が見つかったのか
Wazuhは、たくさんの機器のログを集めて、不正アクセスやマルウェアの兆候を見つける、オープンソースのセキュリティ監視のソフトです。SIEMやXDRと呼ばれる種類で、無料で使えるため、中小企業やMSP(運用を請け負う事業者)でも使われています。
開発元は2026年10月13日(日本時間)、15件の脆弱性を公式のセキュリティ情報(GitHubのアドバイザリ)として公開しました。確認した範囲で、深刻度の内訳はCritical 1件、High 複数件です。主なものは次のとおりです。
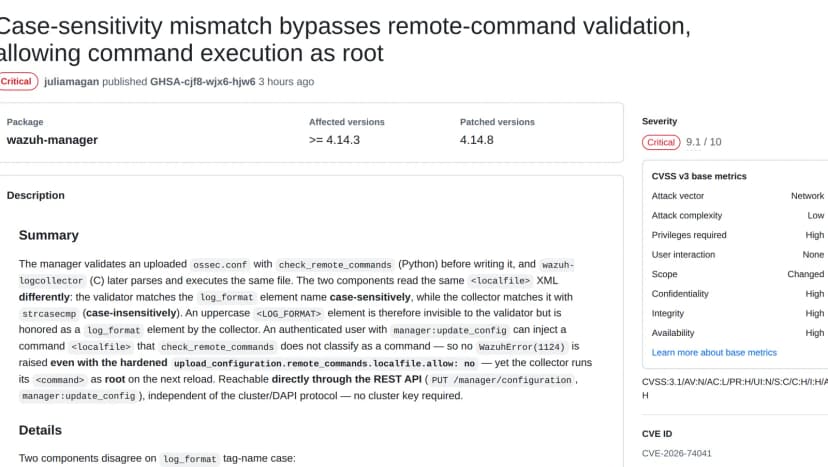 Wazuh公式の脆弱性情報。CVE-2026-74041はCritical(CVSS9.1)、4.14.8で修正出典: Wazuh(GitHub)(引用)
| CVE |
深刻度 |
内容(要約) |
| CVE-2026-74041 |
Critical(CVSS 9.1) |
設定を変える権限のあるAPI利用者が、検査の抜け道を使い、管理サーバーでroot権限のコマンドを実行できる |
| CVE-2026-74034 |
High(CVSS 7.5) |
エージェントになりすまし、管理サーバーにroot権限で任意のファイルを読み取らせ、内容を送らせる。既定(登録パスワード未設定)の構成では、該当ポートに到達できれば認証なしで悪用され得る |
| CVE-2026-74035 |
High(CVSS 7.2) |
権限を委任された管理者が、空のパスワードを使う抜け道で、スーパーユーザー「wazuh」を乗っ取れる |
これらはいずれも、Wazuhを動かす管理サーバー(wazuh-manager)側の問題です。すべてWazuh 4.14.8で修正されています。影響する版は脆弱性ごとに異なり、古いものでは4.1.0以降が対象です。
なぜ「監視ソフトの脆弱性」が重いのか
セキュリティ監視のソフトは、社内の多くの機器から、ログや情報を集めます。管理サーバーが乗っ取られると、集めた情報を見られるだけでなく、監視の目をかいくぐられたり、各機器への足がかりにされたりします。守りの中心が攻撃の起点になり得るため、影響が大きくなりやすいのです。
実際、Wazuhは過去に脆弱性が悪用された例があります。2025年のCVE-2025-24016は、米国CISAのKEV(悪用が確認された脆弱性の一覧)に登録され、ボットネットによる攻撃に使われたと報じられました。今回の15件は、確認した時点でKEVには載っていませんが、Wazuhは狙われやすいソフトだという前提で、早めに対処するのが安全です。
影響する会社・しない会社
- 影響する: Wazuhを使ってセキュリティ監視をしている会社。自社で運用している場合も、MSPに任せている場合も対象です。管理サーバーが4.14.8より前なら、更新が要ります。
- 影響する(急ぎ): 管理サーバーの登録・エージェント用のポートを、広い範囲に開けている場合。CVE-2026-74034は、既定の構成では認証なしに悪用され得ます。
- 影響しない(修正済み): Wazuh 4.14.8以降に更新済みの環境。
- 関係しない: Wazuhを使っていない会社。別のセキュリティ監視(SIEM/EDR)を使っている場合は、その製品の最新のセキュリティ情報を確認します。
情シスが今日やること
- Wazuhを使っているかを確認します。自社運用か、MSPやベンダーに任せているかも含めて確かめます。
- 管理サーバー(wazuh-manager)の版を確認します。4.14.8より前なら、更新の対象です。
- 4.14.8以降へ更新します。MSPに任せている場合は、対応の予定と完了の報告を求めます。
- すぐに更新できない場合は、管理サーバーの登録ポート(既定で1515)・エージェント用ポート(既定で1514)などへのアクセスを、必要な範囲だけに絞ります。インターネットに開けていないかを確認します。
- API利用者の権限と、パスワードの設定を見直します。今回の脆弱性には、権限の強いAPI利用者や、空のパスワードが絡むものがあります。
書かれていないこと
- 今回の15件すべての詳しい内容(主な3件を取り上げました。全体は公式のアドバイザリにあります)
- 実際に悪用された事例(確認した範囲では報告がありません)
- Wazuh以外のSIEM/EDR製品の状況
2026年10月13日時点の内容です。