忘れたサブドメインや、拠点に置いたままの古いVPN 装置を外から探す。この「見つける」仕事は、日本で提供されているASMと外部からの脆弱性診断 の10製品のうち9製品が受け持ちます。起点に違いはあるものの、公式ページで読み比べると、差が大きかったのは見つけた後でした。どこまで深く診断するのか、持ち主に直させるのはだれか、料金を何で数えるのか、の3点です。
攻撃者の下見とASMは、同じ順で動く
JPCERT/CC は10月8日の注意喚起(JPCERT-AT-2026-0030)で、国内で相次ぐ不正アクセス の手口の最初に、既知の脆弱性 の探索を挙げました。攻撃者は「標的ごとにさまざまな既知の脆弱性有無についてスキャン」し、環境設定ファイルやバックアップファイルの窃取のように、管理の不備を突く攻撃も試みている可能性があるといいます。
翌9日にはIPAが、速やかに行う点検の1つ目として、独自に構築や運用をしている外部公開のアプリやサービスがあるかの確認を求めました。11月5日の国家サイバー統括室の文書はさらに踏み込み、ASMなどで外から観測できる資産を探して内部の管理情報と突き合わせ、管理から漏れた資産や意図しない公開を見つけるよう求めています。
外から名前と番地を集め、動いているソフトと版を調べ、弱い所を探す。攻撃者の下見とASMの手順は、順番まで同じです。
同じ文書には、気になる指摘もあります。AIが悪用されたことで、これまでの脆弱性診断で比較的低いと評価されたリスクが組み合わさり、侵入の原因になった可能性のある事例があるというのです。文書全体の点検の順番は、13ページを点検表にした記事 でご覧いただけます。
見つける段の違いは、何を起点にするか
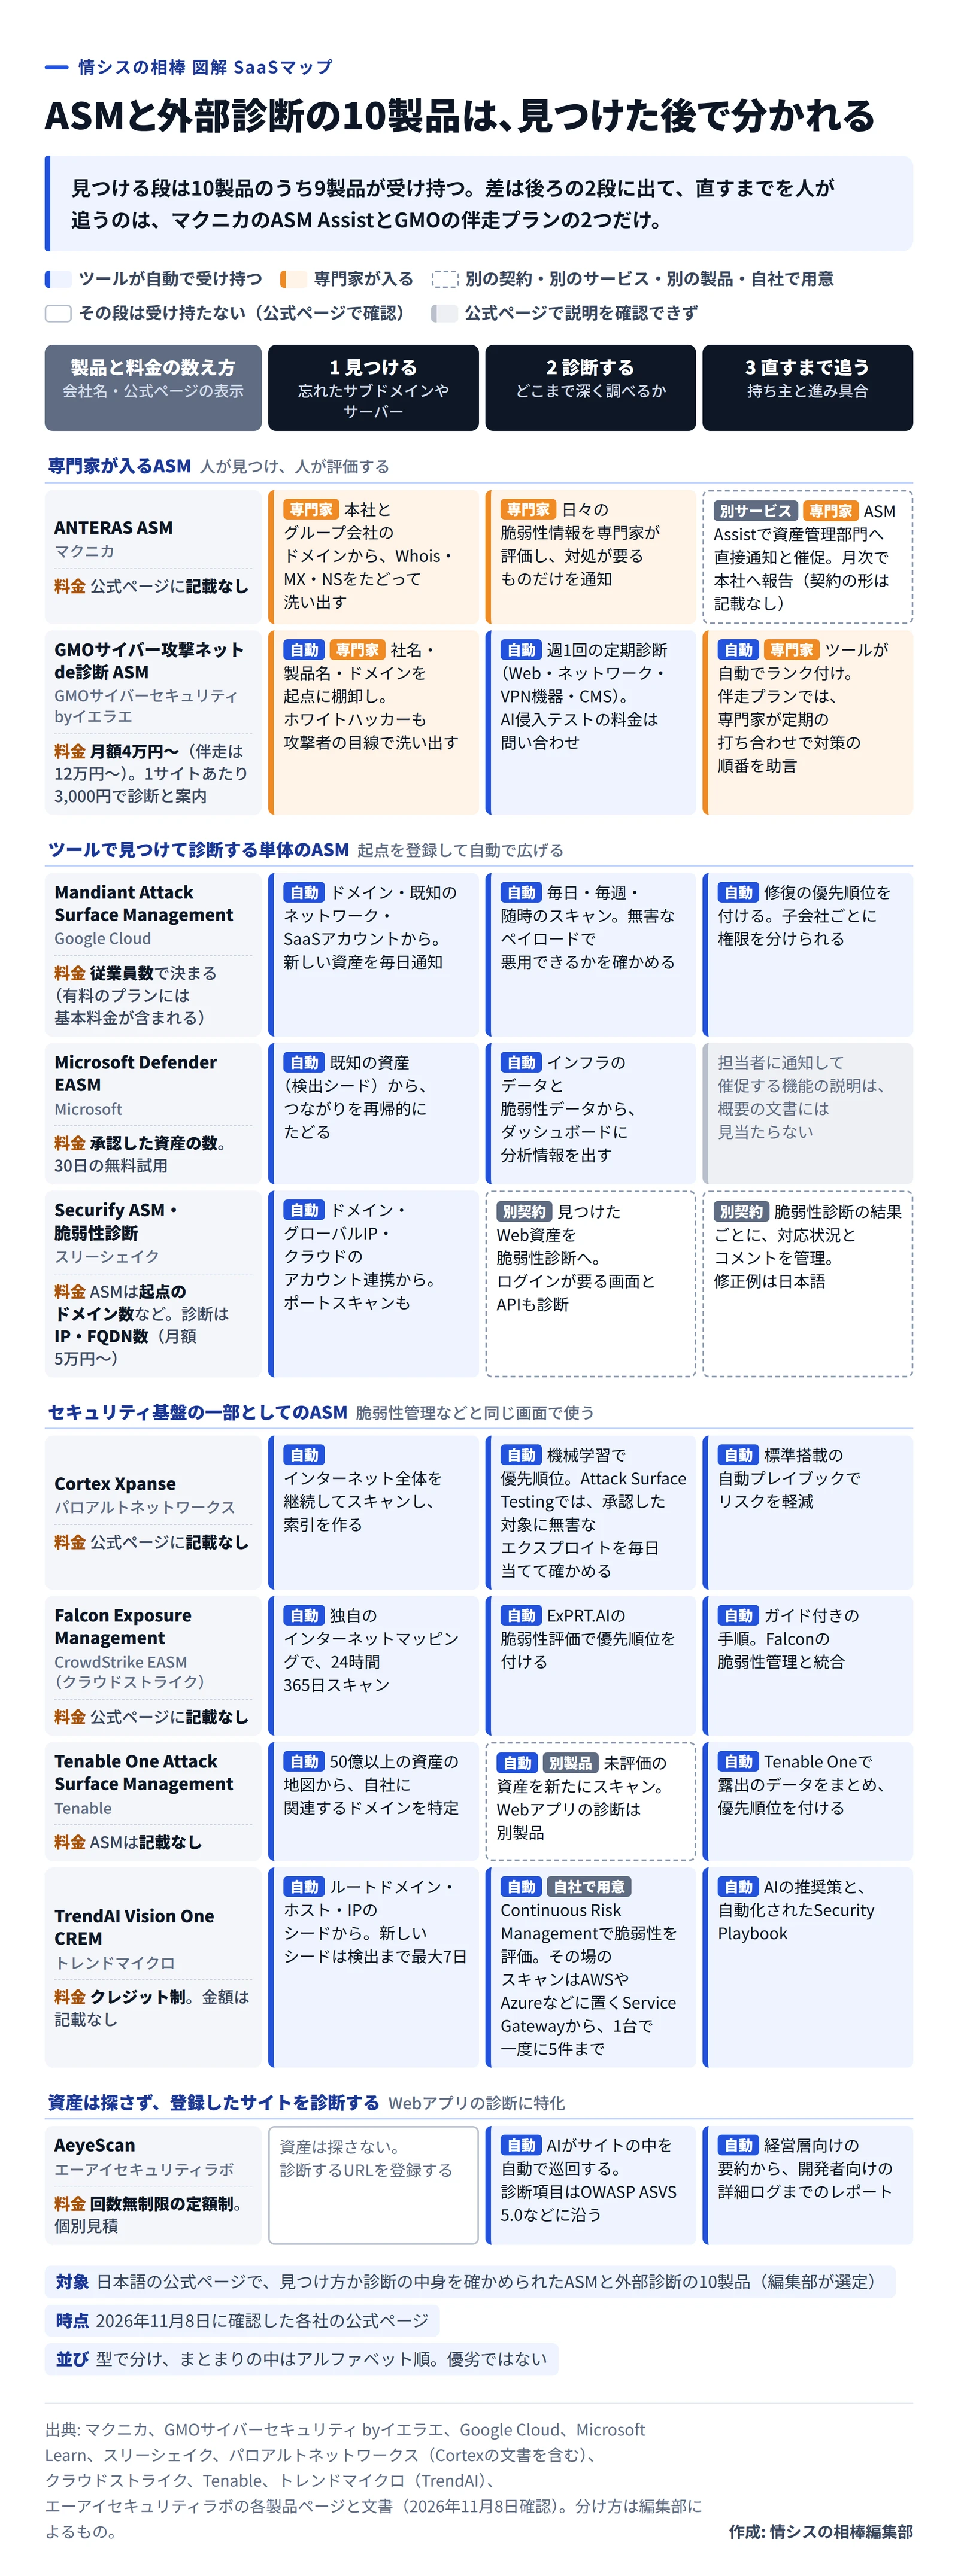
ASMと外部診断の10製品を、見つける、診断する、直すまで追うの3段で比べた図(2026年11月8日確認) 作成: 編集部 / 出典: 作成: 情シスの相棒編集部 / 出典: 各社の製品ページと文書 選んだのは、日本語の公式ページがあり、資産の見つけ方か診断の中身を公式の文書で確かめられた10製品です。このうち自分で資産を探さない製品は、URLを登録して診断するAeyeScanだけでした。ほかの9製品は、何かを起点に関連する資産を広げていきます。
Securify ASMとMicrosoft Defender EASM、トレンドマイクロのTrendAI Vision One CREMは、ドメインやIPアドレスを登録して始める型です。GMOサイバー攻撃ネットde診断ASMは社名や製品名からも棚卸しし、マクニカのANTERAS ASMは本社と、ホームページに載るグループ会社のドメインを初期値に、WhoisやMX、NSのレコードをたどります。Google CloudのMandiant ASMなら、ドメインと既知のネットワークに加えて、SaaSのアカウントも起点にできます。残る3製品は、インターネット全体を継続して調べた自社のデータから、関係する資産を引き当てる作り。Cortex Xpanse、Falcon Exposure Management(CrowdStrike EASM)、Tenable One ASMがこれに当たります。
だから、部門が別のドメインでサイトを立てる会社では、ドメインを登録する型だと、登録から遠いサイトほど見落としやすいはずです。情シスがドメインを一手に握っているなら、起点を登録する型でも困らないでしょう。
製品(2026年11月8日確認)
見つける
診断する
直すまで追う
ANTERAS ASM
本社とグループ会社のドメインから、Whois、MX、NSをたどる
日々の脆弱性情報を専門家が評価し、対処が要るものだけ通知
別のサービスのASM Assistで、資産管理部門へ通知と催促。月次で本社へ報告
GMOサイバー攻撃ネットde診断ASM
社名、製品名、ドメインを起点に棚卸し
週1回の定期診断(Web、ネットワーク、VPN機器、CMS)
自動のランク付け。伴走プランは定期の打ち合わせで助言
Mandiant ASM
ドメイン、既知のネットワーク、SaaSアカウント
無害なペイロードで検証
修復の優先順位。子会社ごとに権限を分ける
Microsoft Defender EASM
検出シードから、つながりを再帰的にたどる
インフラのデータと脆弱性データから分析情報
概要の文書に説明なし
Securify
ドメイン、グローバルIP、クラウドのアカウント連携。ポートスキャンも
脆弱性診断(別契約)で、ログインが要る画面とAPIも
脆弱性診断(別契約)で対応状況とコメントを管理
Cortex Xpanse
インターネット全体を継続してスキャン
機械学習で優先順位。Attack Surface Testingで無害なエクスプロイトを毎日当てる
標準搭載の自動プレイブック
Falcon Exposure Management
独自のインターネットマッピングで24時間365日
ExPRT.AIの脆弱性評価で優先順位
ガイド付きの手順
Tenable One ASM
50億以上の資産の地図から特定
未評価の資産を新たにスキャン。Webアプリの診断は別製品
Tenable Oneで優先順位を付ける
TrendAI Vision One CREM
ルートドメイン、ホスト、IPのシード。検出まで最大7日
Continuous Risk Managementで評価。その場のスキャンはService Gateway 1台で一度に5件まで
AIの推奨策とSecurity Playbook
AeyeScan
探さない。診断するURLを登録する
AIがサイトの中を自動で巡回。OWASP ASVS 5.0などに沿う
経営層向けから開発者向けまでのレポート
診断の深さは版の照合から侵入テストまで
各社の公式ページに書かれた範囲で分けると、「診断する」の中身は浅い順に4つの段になります。
いちばん浅い段は、外から見えた情報と脆弱性情報の照合です。Microsoft Defender EASMはインフラのデータと脆弱性データから分析情報を出し、Falcon Exposure ManagementはExPRT.AIの評価で優先順位を付けます。ANTERAS ASMは、日々公開される脆弱性を専門家が評価し、対処が要るものだけを通知する形です。
次が、相手を壊さない範囲で実際に試す段。Mandiant ASMは無害なペイロードやスクリプトで、資産が悪用されうるかを検証します。ネットde診断ASMのアクティブスキャンも、対象に影響を与えない範囲で疑似的な攻撃の通信を送る仕組みです。Cortex Xpanseには、利用者が承認した対象に無害なエクスプロイトを毎日当て、脆弱性が実際にあるかを確かめるAttack Surface Testingという機能があります。
TrendAI Vision One CREMは、見つけた資産の脆弱性をContinuous Risk Managementの中で評価します。選んだ資産にその場でスキャンをかける機能もありますが、こちらはAWSやAzureなどにService Gatewayの仮想アプライアンスを置くのが前提です。1台のService Gatewayで一度に調べられるのは5件までで、完了に最大30分。ルートドメインとIPv6は、今は対象外です。
3つ目は、ログインの先まで入るWebアプリの診断です。Securifyの脆弱性診断は認証が要る画面やREST、GraphQLのAPIに対応し、AeyeScanではAIがサイトの中を自動で巡回します。ただ、Securify ASMと脆弱性診断は別々の契約で、TenableもWebアプリの診断は別製品です。
いちばん深いのが、攻撃が成立するかまで確かめる侵入テストです。ネットde診断ASMには、AIが攻撃を実際に試す侵入テストが新しく加わりました。もっともGMOは専門家によるテストとは検証の範囲と深さが異なると断っており、料金も問い合わせです。
では、どこまでの深さが要るのか。守るものしだいでしょう。忘れていたキャンペーンサイトなら、版の照合だけでも「消すか、持ち主に返すか」は決められます。でも、個人情報を扱う自社のWebアプリやAPIとなると、ログインの先まで入る診断がなければ、国家サイバー統括室が指摘した、低いと評価されたリスクの組み合わせには届きにくいはずです。
直すまで追うのは人か自動か、それとも自社か
ASMが教えてくれるのは、どの資産が危ないかまで。社内のだれのものかまでは、教えてくれません。
この「持ち主に直させる」段で人の手を出すと明記している製品は、2つだけでした。マクニカのANTERAS ASM Assistでは、CriticalとHighのリスクについて、マクニカが資産管理部門へ直接通知し、進まなければ再通知します。対処の状況は、月次で本社のセキュリティ責任部門へ。ネットde診断ASMの伴走プランは定期の打ち合わせで対策の優先度を一緒に決め、対策結果の管理まで支援する形です。
自動で直す側にいるのが、Cortex XpanseとTrendAI Vision One CREMです。Xpanseは標準搭載の自動プレイブックで、CREMはAIの推奨策と自動化されたSecurity Playbookで、対応を速めるとしています。Securifyの脆弱性診断やANTERAS ASMのポータルは対応の状況を記録する場所で、ASM Assistのような別のサービスが無ければ、催促は使う側の仕事になります。
自動のプレイブックが効く相手は、クラウドの設定のように、ツールから手が届く資産でしょう。広報が制作会社に任せたWordPressは、ツールからは止められません。ANTERAS ASM Assistを付けても、どの部門のだれに知らせるかを最初に渡すのは、自社の側になるはずです。
Microsoft Defender EASMの「承認」も、同じところで止まります。見つけた資産を承認済みインベントリに入れると、自社のものとしてマークされ、課金の対象になります。承認で決まるのは自社のものというところまでで、だれが直すかは別に決めることになります。自前の一覧に管理責任者の列を作り、承認の前に埋めておけば、承認と催促を同じ表で進められます。
海外拠点がある会社なら、英語の報告も分かれ目です。GMOは英語版の提供に、マクニカは英語の併記にふれています。
料金は、何を数えるかから違う
製品
料金の数え方
公式ページの金額(2026年11月8日確認)
AeyeScan
回数無制限の定額制
個別見積
GMOサイバー攻撃ネットde診断ASM
数え方の説明なし(1サイトあたり3,000円で診断と案内)
自走プラン月額4万円〜、伴走プラン月額12万円〜
Mandiant ASM
従業員数で決まる(有料のプランには基本料金が含まれる)
営業担当者に問い合わせ
Microsoft Defender EASM
承認済みの資産の数
30日の無料試用。資産あたりの単価は確認できず
Securify ASM
探索の起点になるルートドメインやクラウド連携の数(Smallは3まで、Basicは10まで)
個別見積
Securify脆弱性診断
診断するIPとFQDNの数
Starter月額5万円(年間60万円、1件)、Basic月額10万円〜(年間120万円〜、標準3件)
Tenable One Web App Scanning
FQDNの数
5 FQDNで年3,578ドル
TrendAI Vision One CREM
クレジット制(利用に応じて毎月引き落とし)
記載なし
見つかる資産の数との関係で読むと、違いがはっきりします。Microsoft Defender EASMの承認した資産は、見つけて管理に入れるほど増えていく形です。逆にSecurify ASMは、見つかったサブドメインやサーバーの数では決まらないと、スリーシェイクが明記しています。Mandiant ASMは従業員数で決まるので、資産の数とは関係しません。ネットde診断ASMは1サイトあたり3,000円と案内していますが、見つけたサイトが増えたときに月額がどう変わるかは、公式ページからは分かりません。
忘れた資産が多い会社で、見つけるたびに請求が増える形だと、承認を先送りしたくなるかもしれません。ですが、承認しない資産は管理の外に置いたままです。見積もりでは、試用で出た件数をそのまま当てはめた金額を聞いておくと、あとで慌てずに済みます。
公式ページで確認できなかった点も残りました。まず、ANTERAS ASM、TrendAI Vision One CREM、Cortex Xpanse、Falcon Exposure Management、Tenable One ASMの5製品の金額。Microsoft Defender EASMの資産あたりの単価もです。海外の製品の管理画面が日本語で使えるかも、分かりませんでした。
うちの会社の入口は、体制で決まる
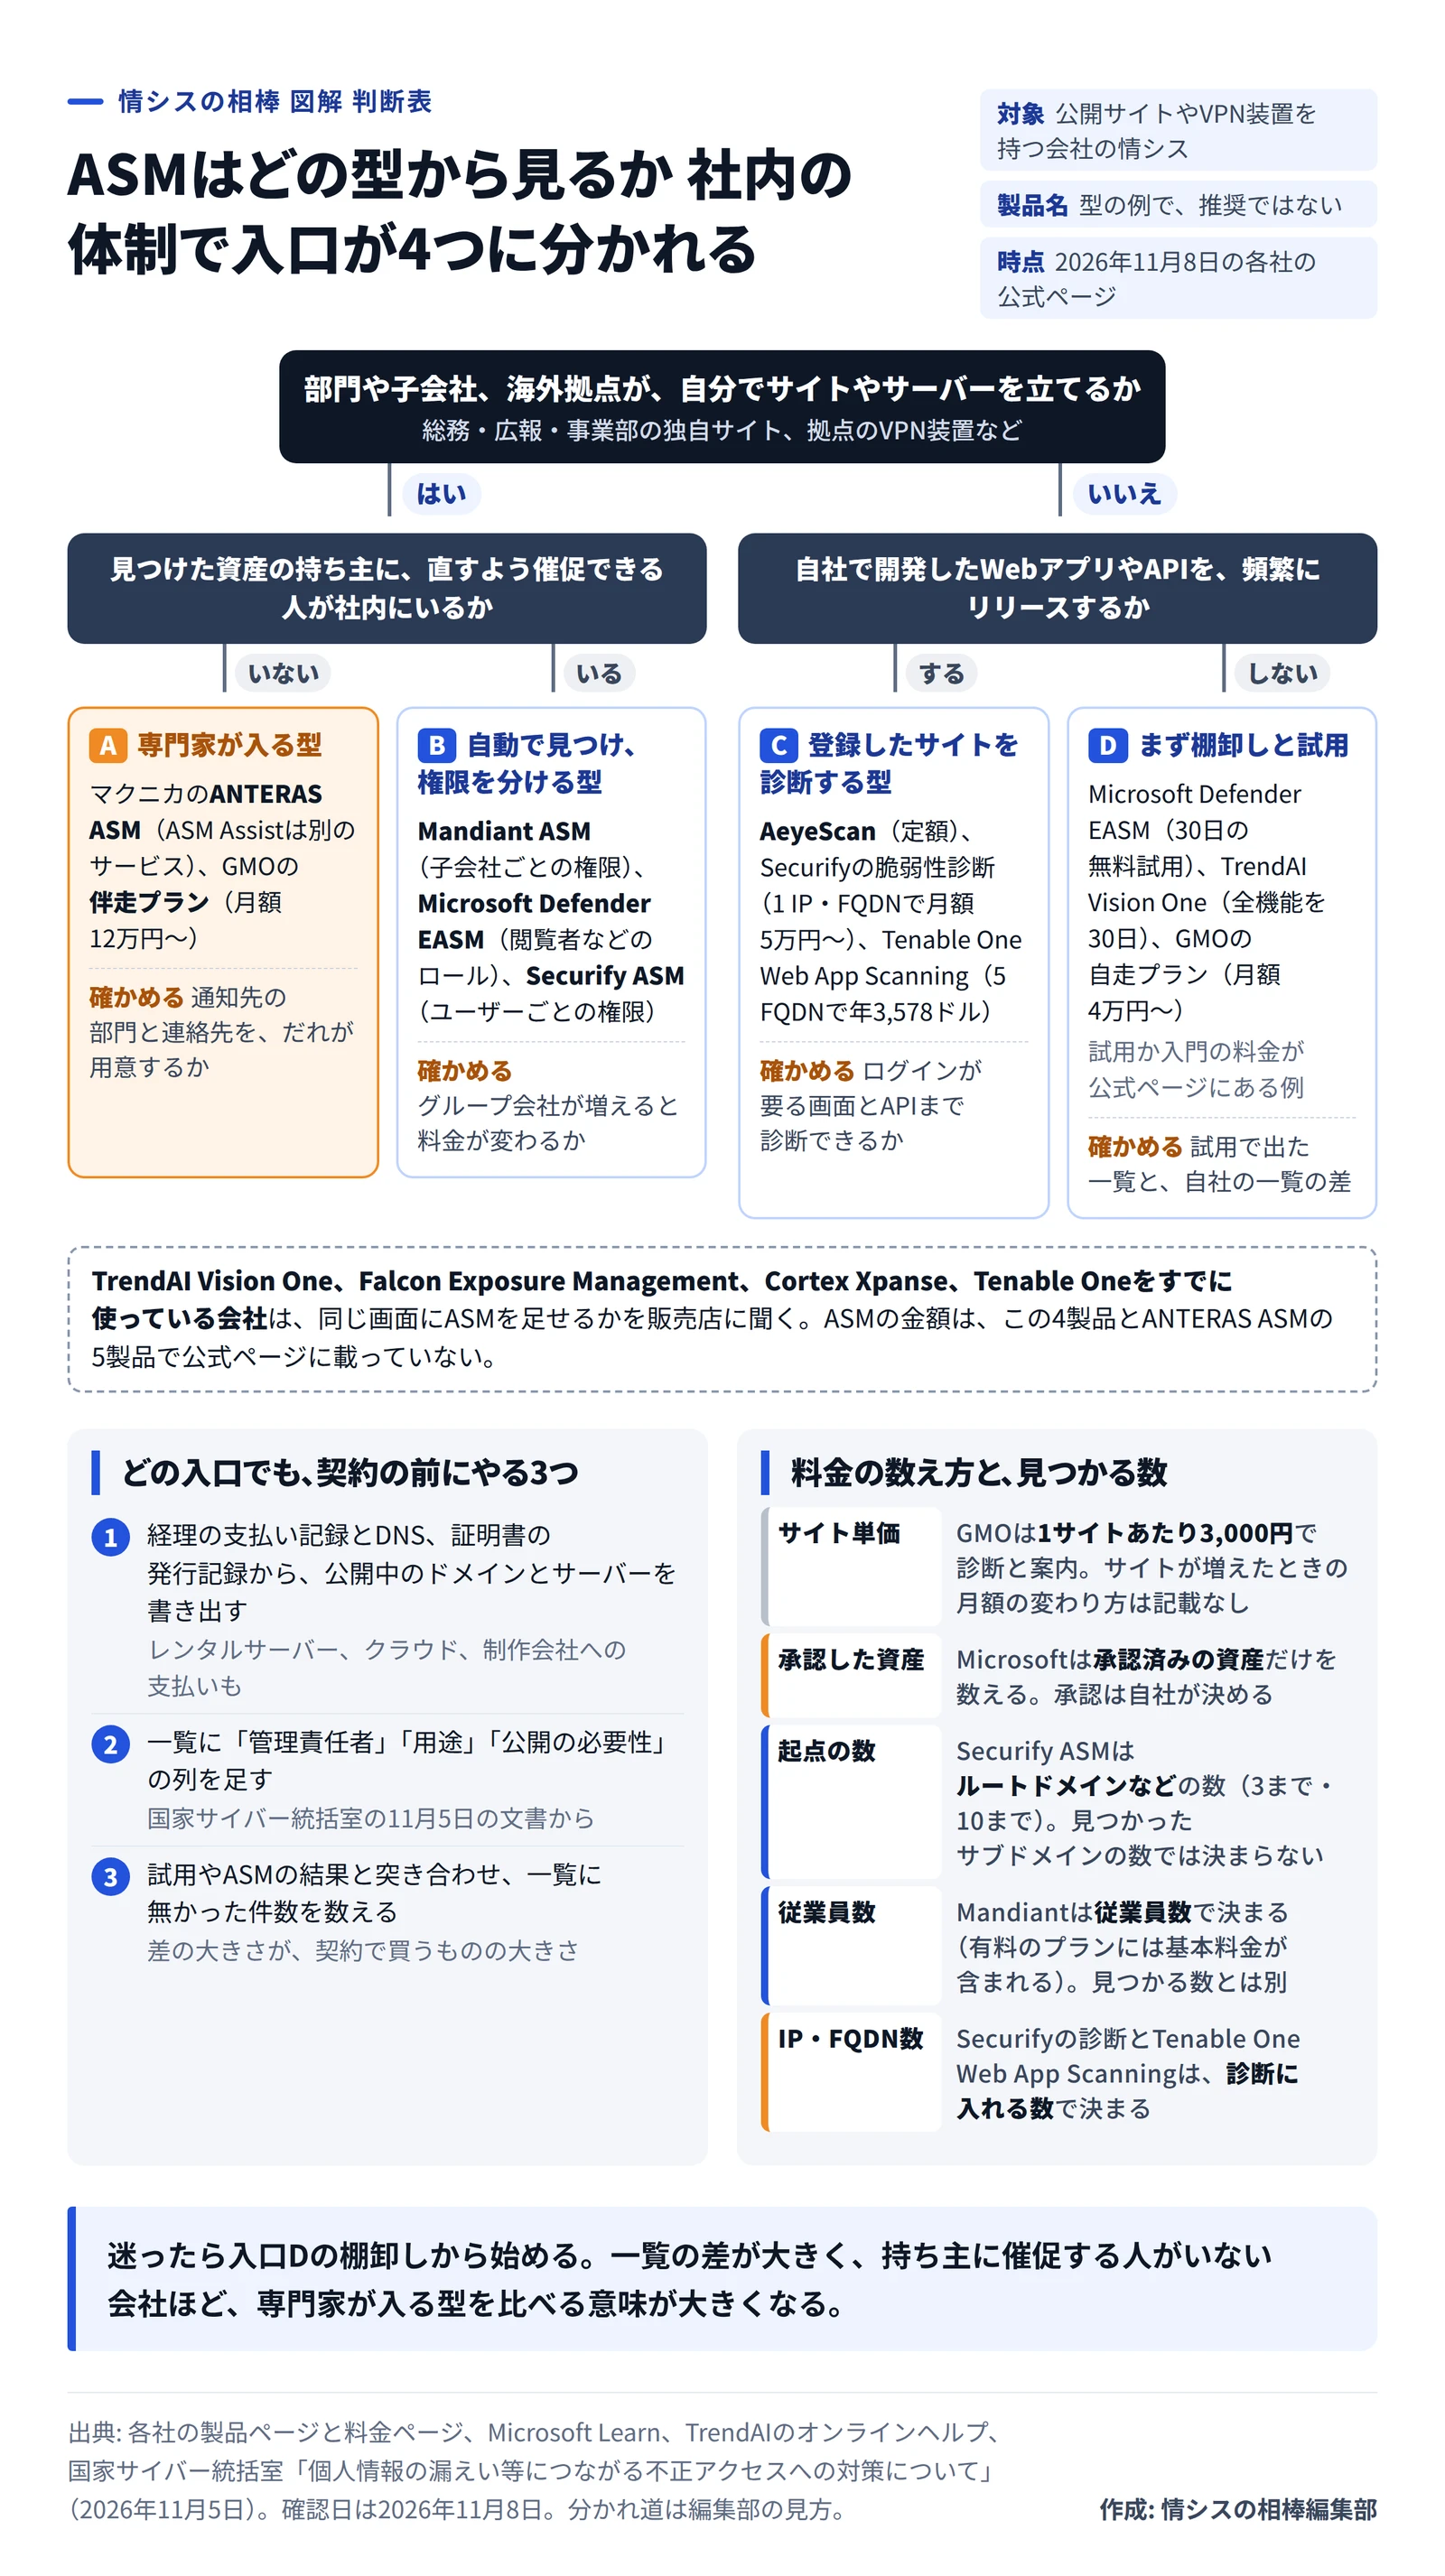
社内の体制から、ASMをどの型から比べるかを分けた判断表と、料金の数え方(2026年11月8日確認) 作成: 編集部 / 出典: 作成: 情シスの相棒編集部 / 出典: 各社の製品ページ、国家サイバー統括室 入口を分けるのは、製品の性能より社内の体制です。部門や子会社、海外拠点が自分でサイトを立てる会社で、持ち主に催促できる人がいなければ、ANTERAS ASMとAssistや、ネットde診断ASMの伴走プランのように専門家が入る型から比べる意味があります。催促できる人がいるなら、自動で見つけ、権限を分けられる型でも回せます。Mandiant ASMは子会社ごとにアクセス権を分けられ、Securify ASMもユーザーごとに操作権限を設定できます。
情シスが公開資産をほぼ握っている会社で、自社開発のWebアプリやAPIを頻繁に出すなら、見つけるより診断の深さが先です。AeyeScanやSecurifyの脆弱性診断のように、登録したサイトを回数の制限なく調べられる契約が候補です。どちらにも当たらなければ、棚卸しと試用から始めれば十分でしょう。
地図でセキュリティ基盤の一部に置いた4製品をすでに使っているなら、今の契約にASMを足す見積もりも1本取っておくと比べやすくなります。
契約の前に、手元の記録で棚卸しする段取り
自社の公開サイトとサーバーは何件か、すぐに答えられるでしょうか。どの入口を選ぶにしても、ASMを試す前に自前の一覧を作っておけば、製品が出した結果を「差」として読めます。
経理の支払い記録から、ドメインの更新料、レンタルサーバー、クラウド、Web制作会社への支払いを拾います。部門が自分で立てたサイトは、ここにしか跡がないこともあります。野良WordPressの飼い主探し の手順が、そのまま使えます。
DNSの管理画面からゾーンのレコードを書き出し、AレコードとCNAMEの行き先を見ます。解約したサービスを指したままのCNAMEは、第三者にサブドメインを乗っ取られる入口になりえます。
証明書の発行記録(Certificate Transparency)を、crt.shなどの検索サイトに自社のドメイン名を入れて引きます。stgやdev、testといった名前が出たら、そのテスト環境が今も外から見えるかを確認します。
クラウドの各アカウントのパブリックIPと公開したストレージ、ファイアウォールで外に開けているポートを書き出します。VPN装置は型番と版も控え、サポートが切れた機種に印を付けます。
一覧に「管理責任者」「用途」「公開の必要性」の列を足します。国家サイバー統括室の文書が、把握した資産ごとに確認するよう挙げている項目です。
埋まらない行こそ、いちばん危ない行でしょう。
一覧ができたら、試用の出番です。Microsoft Defender EASMは最初のリソースを作ると30日の無料試用が付き、TrendAI Vision Oneも全機能を30日間試せます。Mandiant ASMは問い合わせで、SecurifyとAeyeScan、Tenable One Web App Scanningは申し込みで試せます。TrendAIは新しいシードからの検出に最大7日かかる場合があるとしており、試用ではシードを初日に入れておきたいところです。試用で出た資産と自前の一覧を突き合わせ、一覧に無かった件数を数えてみてください。その数が、契約で買うものの大きさになります。
ただし、ASMが関連ありと示した資産が、自社の持ち物とは限りません。レンタルサーバーやSaaSの上のサイトに疑似攻撃を含む診断をかけるなら、事業者の決まりを先に読んでおくと安心です。AWSも、ネットワーク越しにスキャンする側への指針 を出しており、沿っていないと見た通信は制限や遮断ができるとしています。
攻撃者は、こちらの一覧に載っていない入口から来ます。どの型を選んでも、その一覧の管理責任者の列だけは、製品が埋めてくれません。