社内で今週動ける対策例は、13ページのうち5個です。国家サイバー統括室が11月5日に事業者向けに公表した注意喚起には対策例が23個あり、残りは今月決める7個、委託先に聞く9個、経営に上げる2個に分けられます。
この分け方は編集部の見方で、統括室が示した順番ではありません。文書は対策例を「各組織における対策の検討・実施にあたっての参考」と位置づけ、期限も設けていないので、体制に合わせて動かしてかまいません。前回の文書との違いは11月5日のダイジェストでご覧いただけます。
うちの会社は、どの行から使うか
統括室が呼びかけた相手は、「特にウェブサイトやモバイルアプリを使用した事業を運用し、個人情報を取り扱っている事業者等」です。文面はお願いで、提出や報告を求める項目もありません。
- 影響する: ウェブサイトやモバイルアプリで事業を運用し、個人情報を扱う会社です。文書は事業規模の大小を問わず攻撃の対象になるとみており、23個すべてが関係します。
- 影響する: 開発や保守を外に出している会社です。発注元として、委託先に聞く9個が中心になります。
- 影響する: 公開のサービスを持たずSaaSを使うだけの会社は、呼びかけの中心から外れます。それでも、クラウドの外部共有設定と委託先の接続経路の行は当てはまるでしょう。
- 影響しない: ウェブサイトもアプリも運用せず、個人情報も扱っていない会社は、呼びかけの相手に当たりません。
- 影響しない: VPN機器を狙う攻撃や標的型メール、DDoS攻撃への備えは、この23個で扱っていません。統括室は別に対策が要るとしています。
語尾を読むと、後ろに回せる項目が見える
23個を同じ重さで読むと、SOCやSBOMの話で先へ進めなくなりそうです。では、どこで軽重を見分けるのか。手がかりは文書の語尾でしょう。
統括室の文は、「洗い出す」「点検する」「棚卸しし」と言い切る項目と、条件が付く項目に分かれます。「必要に応じて」が付くのは5か所。SBOMとSCAの活用、脆弱性管理ツール、実装段階のSBOM、テスト段階の手動検証、CI/CDへの統合です。AIを使った診断や監視も「積極的に検討」で、導入までは言い切っていません。
つまり、SBOMや脆弱性管理ツール、AIの導入は後ろに回す手がかりがあります。もっとも、語尾だけで順番は決まりません。SOCやSIEM、EDR、SASTの行は言い切りです。今週の行に選んだのは、言い切られた項目のうち、今ある設定や一覧を開くところから始められるものです。
今週動ける5個の点検表
| 対策例 |
ページ |
開くもの、見るもの |
| アタックサーフェスの把握 |
4 |
ネットワーク構成、クラウドの設定、資産台帳から、公開中のIPアドレス、FQDN、サービス、ポート、ウェブアプリ、APIを書き出す。管理責任者、用途、公開の必要性も確認 |
| 不要な公開機能の停止と制限 |
4 |
管理画面、デバッグ用エンドポイント、開発・検証環境、データベース管理機能に外から届くか。振り分けルール、優先順位、想定外のURLパスのデフォルト動作。ストレージの外部共有、ファイアウォールの不要な許可、意図しないファイル公開 |
| 脆弱性情報の収集と影響確認 |
2 |
KEVに載った脆弱性が、自社のソフトウェアに当たるか |
| 緩和策と是正状況の管理 |
3 |
すぐ修正できないものの機能停止やアクセス制限。悪用が確認された脆弱性なら、関連ログで侵害の兆候を調べる |
| 委託先の接続経路とアカウント |
10 |
VPN、リモートデスクトップ、保守用回線の一覧とMFAの有無。作業の終わったアカウント、常時付与の管理者権限 |
1行目が、あとの全部の土台です。一覧に載らないサーバーやAPIは、2行目以降の確認からも漏れます。文書はASMで外から観測して台帳と突き合わせる方法も挙げますが、契約がなければ、まずネットワーク構成とクラウドの設定から書き出せば足りるでしょう。
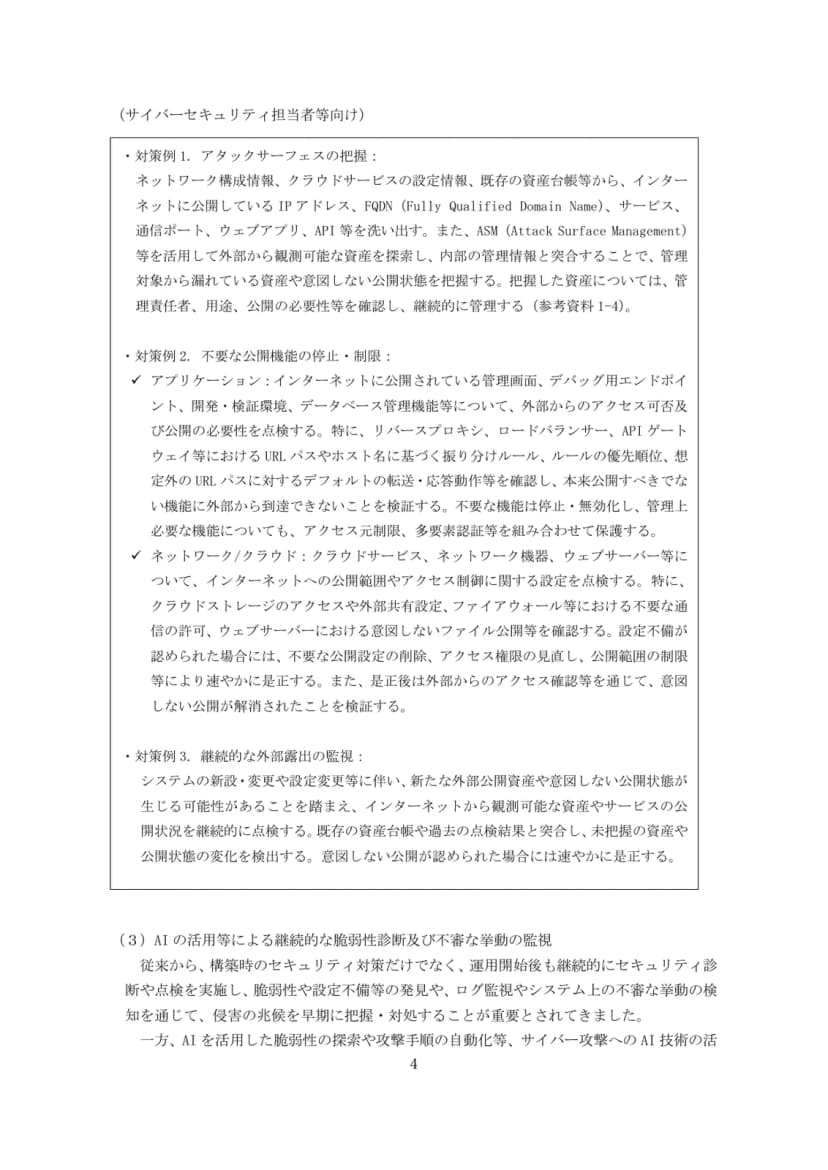 注意喚起の4ページ。公開資産の把握、不要な公開機能の停止、外部露出の監視が並ぶ出典: 出典: 内閣官房国家サイバー統括室ウェブサイト(2026年11月5日)(公共データ利用規約(第1.0版・PDL1.0)に基づく。出典: 国家サイバー統括室ホームページ。手を加えず縮小のみ(2026年11月6日確認))
2行目で統括室は、設定を読むだけでなく「本来公開すべきでない機能に外部から到達できないことを検証する」まで求めました。ただ、本番に攻撃に見えるURLを投げて試すのは避けます。ルールとアクセスログを読み、修正後の確認は、閉じたはずの管理画面のURLを社外の回線から開く程度にとどめます。
もっとも、5行目は今週のうちに全部切り替える話ではありません。文書もMFAへの切り替えは「重要度の高い経路から計画的に」とし、難しい経路には接続元IPアドレスの制限や作業時のみの接続開放、作業記録の取得を代替策に挙げました。今週は一覧と、MFAのない経路を出すところまでで十分です。
今月決める7個は、次の公表で慌てないための準備
| 対策例 |
ページ |
決めること、整えること |
| ソフトウェア構成情報の把握 |
2 |
OS、ミドルウェア、フレームワーク、ライブラリの製品名、バージョン、利用箇所 |
| 優先順位と対応期限の決定 |
3 |
深刻度、悪用状況、インターネット経由の悪用可能性、システムの重要度、事業への影響で作る評価基準 |
| 継続的な外部露出の監視 |
4 |
台帳と過去の点検結果を突き合わせ、公開状態の変化を見つける運用 |
| 継続的な診断と点検 |
5 |
定期の脆弱性診断やペネトレーションテストと、重要な変更時の診断 |
| ログとワークロードの監視 |
5 |
ウェブサーバー、APIゲートウェイ、認証基盤、クラウドのログ。不審な認証、権限の不正使用、大量のデータ取得 |
| 調査と対処の迅速化 |
6 |
侵害の兆候を見つけたときに、不正アクセスの有無と影響範囲を確認できる体制 |
| 深刻な脆弱性の初動手順 |
11 |
主要システムのOSSの版とEOL、影響調査の責任者、委託先との役割分担、経営層への報告基準、暫定対策の判断手順 |
費用をかけずに始めやすいのは2行目と7行目でしょう。優先順位の評価基準と、影響調査の責任者、経営層への報告基準は、紙1枚にまとめられます。どれも、深刻な脆弱性が公表された当日に迷う点を前もって決めておく作業です。
5行目で統括室はSOCやSIEM、EDRも挙げました。ただ、製品の話より先に、ウェブサーバーやAPIゲートウェイ、認証基盤のログが取れているかを見ます。残っていないログは、どの製品でも分析できません。
委託先に確認すること9個
開発や保守を外に出している会社なら、次の9個は情シスが手を動かす項目ではなく、質問です。内製なら開発部門に同じことを聞きます。どれも文書の言葉に沿った問いなので、そのままメールに貼れます。
- APIは、要求された機能とデータへの権限をサーバー側で検証していますか。BOLAとBFLAの確認結果はありますか。(8ページ)
- ソースコードやアプリのパッケージに、APIキー、アクセストークン、秘密鍵、データベース接続情報を埋め込んでいませんか。コミット時やCI/CDでシークレットスキャンをしていますか。(8ページ)
- 認証機能とパスワードリセット機能に、レート制限と異常なアクセスの検知はありますか。(8ページ)
- 設計段階で脅威モデリングをしましたか。管理機能をインターネットへ不用意に公開しない構成ですか。(6ページ)
- 実装段階でSASTとSCAを使っていますか。(7ページ)
- テスト段階でDASTやIASTを使い、認可不備や入力値検証不備、セッション管理の不備を確認していますか。(7ページ)
- 脆弱性診断を頼む会社に、ウェブアプリ、API、モバイルアプリの診断実績はありますか。情報セキュリティサービス基準に適合したサービスですか。自動診断だけでなく、手動の検証や業務ロジックまで見ますか。(9ページ)
- 契約や仕様書に、再委託の手続き、インシデント発生時の通知義務と連絡先、契約終了時のデータ消去は入っていますか。(10ページ)
- 次の開発や改修から、使用するソフトウェア部品の明示とSBOMの提出を契約や仕様に入れられますか。(11ページ)
急ぐのは1〜3でしょう。統括室によると、API経由の不正な操作で情報漏えいが発生しています。アプリの解析からAPIを狙う手口はA2B攻撃の記事で、2のキーが公開の場に残っていた場合に起きることはTruffle Securityの失効計画の記事で読めます。8と9は、契約の更新に合わせて進める形でよいでしょう。
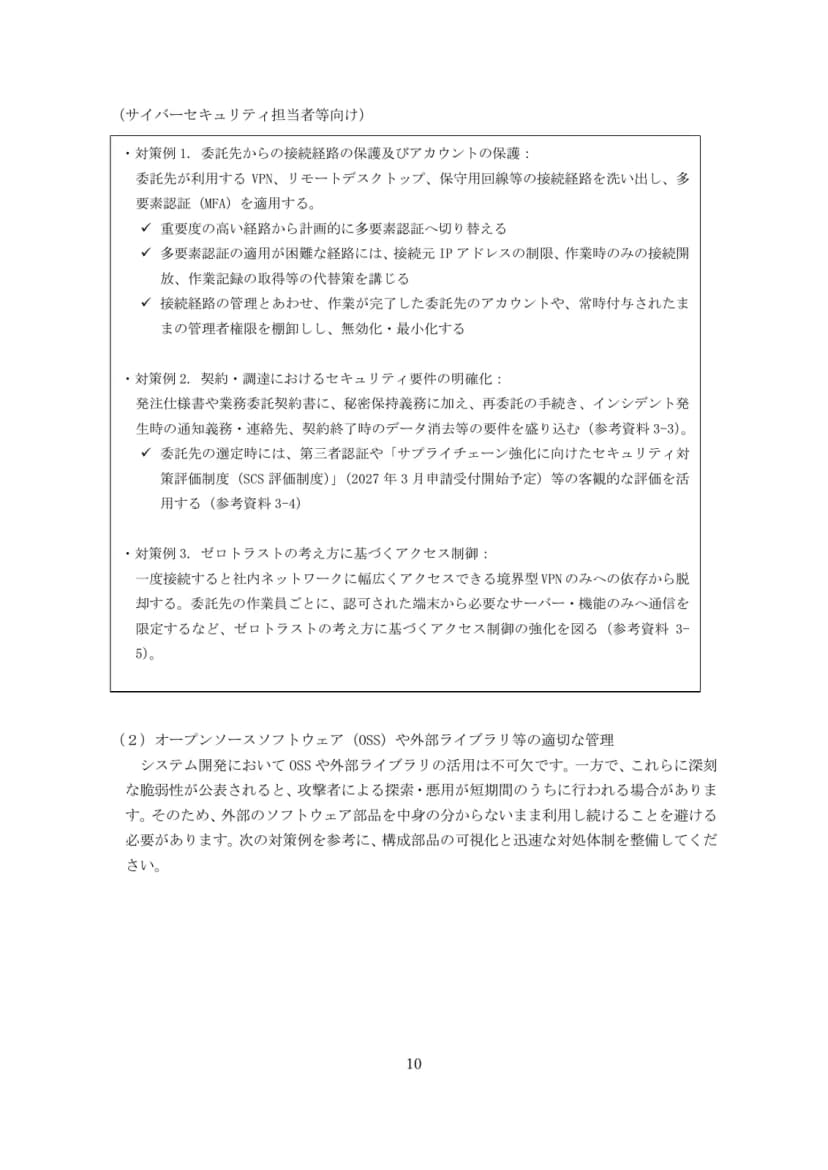 注意喚起の10ページ。委託先の接続経路、契約の要件、ゼロトラストの対策例が並ぶ出典: 出典: 内閣官房国家サイバー統括室ウェブサイト(2026年11月5日)(公共データ利用規約(第1.0版・PDL1.0)に基づく。出典: 国家サイバー統括室ホームページ。手を加えず縮小のみ(2026年11月6日確認))
委託先に対策を求めるときの注意もあります。費用負担や実施方法を十分に協議し、「一方的な負担の押し付け」にならないようにすることです。質問を送るだけなら負担は小さくても、SBOMの提出を求めれば見積もりの話になるでしょう。
経営に上げる2個と、渡したい文
対策例のうち経営の判断が要るのは2個とみています。9ページの「受容可能なリスク水準」は、一定以上のリスクが残る状態で本番公開しない方針まで含むので、公開日とぶつかったときに誰が止めるかの話になります。10ページの「境界型VPNのみへの依存」から脱却するという項目は、投資の話です。
それ以上に渡したいのは、対策例の外にある文かもしれません。統括室は3章の前文で、委託先を足掛かりに侵入された場合でも、サービス停止や情報漏えいの影響は発注元が負うと明記しました。1結びは次のとおりです。
サイバー攻撃による影響が経営リスクへと発展する可能性も考慮に入れ、経営トップの判断の下、運用しているシステムの特徴や保有している情報の内容に基づくリスク評価を行った上で、必要なサイバーセキュリティ対策の強化をお願いいたします。
出典: 内閣官房国家サイバー統括室「個人情報の漏えい等につながる不正アクセスへの対策について」(2026年11月5日)
報告は1枚で足ります。今週の5個の結果を書き、決めてほしいことを3つ添えます。受容するリスクの水準、委託先に求める対策の費用負担、VPNへの依存をやめる時期です。枠の外の本文は統括室自身が経営層にも一読を求めている部分なので、そのまま添えてかまいません。
人が足りない会社の進め方
情シスが1人か2人なら、23個を並行して進めません。次の順番は、文書が実際の侵入経路として挙げた所から手を付ける並びです。
- 公開中のサーバー、FQDN、ウェブアプリ、APIを1枚に書き出します。ネットワーク構成とクラウドの設定から拾い、分からないものは委託先に聞きます。
- そのうち、管理画面、開発・検証環境、データベース管理機能に印を付け、外から届くものを止めるか、アクセス元を制限します。
- 委託先のVPNとリモートデスクトップ、保守用回線を書き出し、MFAのない経路と、作業の終わったアカウントを委託先と確認します。
- 1枚に載ったソフトウェアをKEVと照合します。当たれば修正か緩和策を決め、悪用が確認されたものはログも見ます。
- 委託先に、上の質問の1〜3を送ります。
SBOMやSAST、SOC、AIの活用は、この5つのあとに回せると編集部はみています。文書の項目を減らしてよいという意味ではなく、順番の話です。
文書の参考資料に挙がるIPAの20ヶ条には、Excelのチェックリストもあります。相談先に迷ったら、統括室が10月30日に開いたサイバー対応特設サイトへ。中小企業や小規模事業者向けの経済産業省の特別相談窓口と、IPAの不正アクセス特別相談窓口を探せます。
10月9日の点検表は残す
11月5日の文書は10月9日の文書にふれておらず、差し替えるとも書いていません。11月5日の23個だけで点検表を作り直すと、抜ける項目が出ます。
10月9日の文書にあって、11月5日の文書に対策として出てこない主なものは次の6つです。
- 利用目的を終えた情報の削除と、保存期間を過ぎた情報の廃棄
- 保存データと通信経路の暗号化
- 退職者や異動者のアカウントの無効化
- 推測されやすいパスワードの禁止
- 事業継続計画へのサイバーセキュリティの組み入れ
- 被害時に技術的な情報を統括室や所管省庁、専門機関へ共有すること
暗号化は、11月5日の文書でも設計段階の要件に語が出ますが、今あるデータをどうするかにはふれていません。保有データの所在や分類を洗い出す、外部媒体のルールを決める、委託先に渡す情報を絞る、重要な取引先を洗い出す、といった項目も10月9日の文書にしかありません。
使い分けは単純で、11月5日の23個で入口とAPIと委託先を、10月9日の点検表で持っているデータを見ます。脆弱性の修正やログ、委託先の契約は両方に出てくるので、1行にまとめると二重の確認を避けられます。
13ページを読み終える日を待つ必要はありません。4ページの対策例1は、今日から始められます。