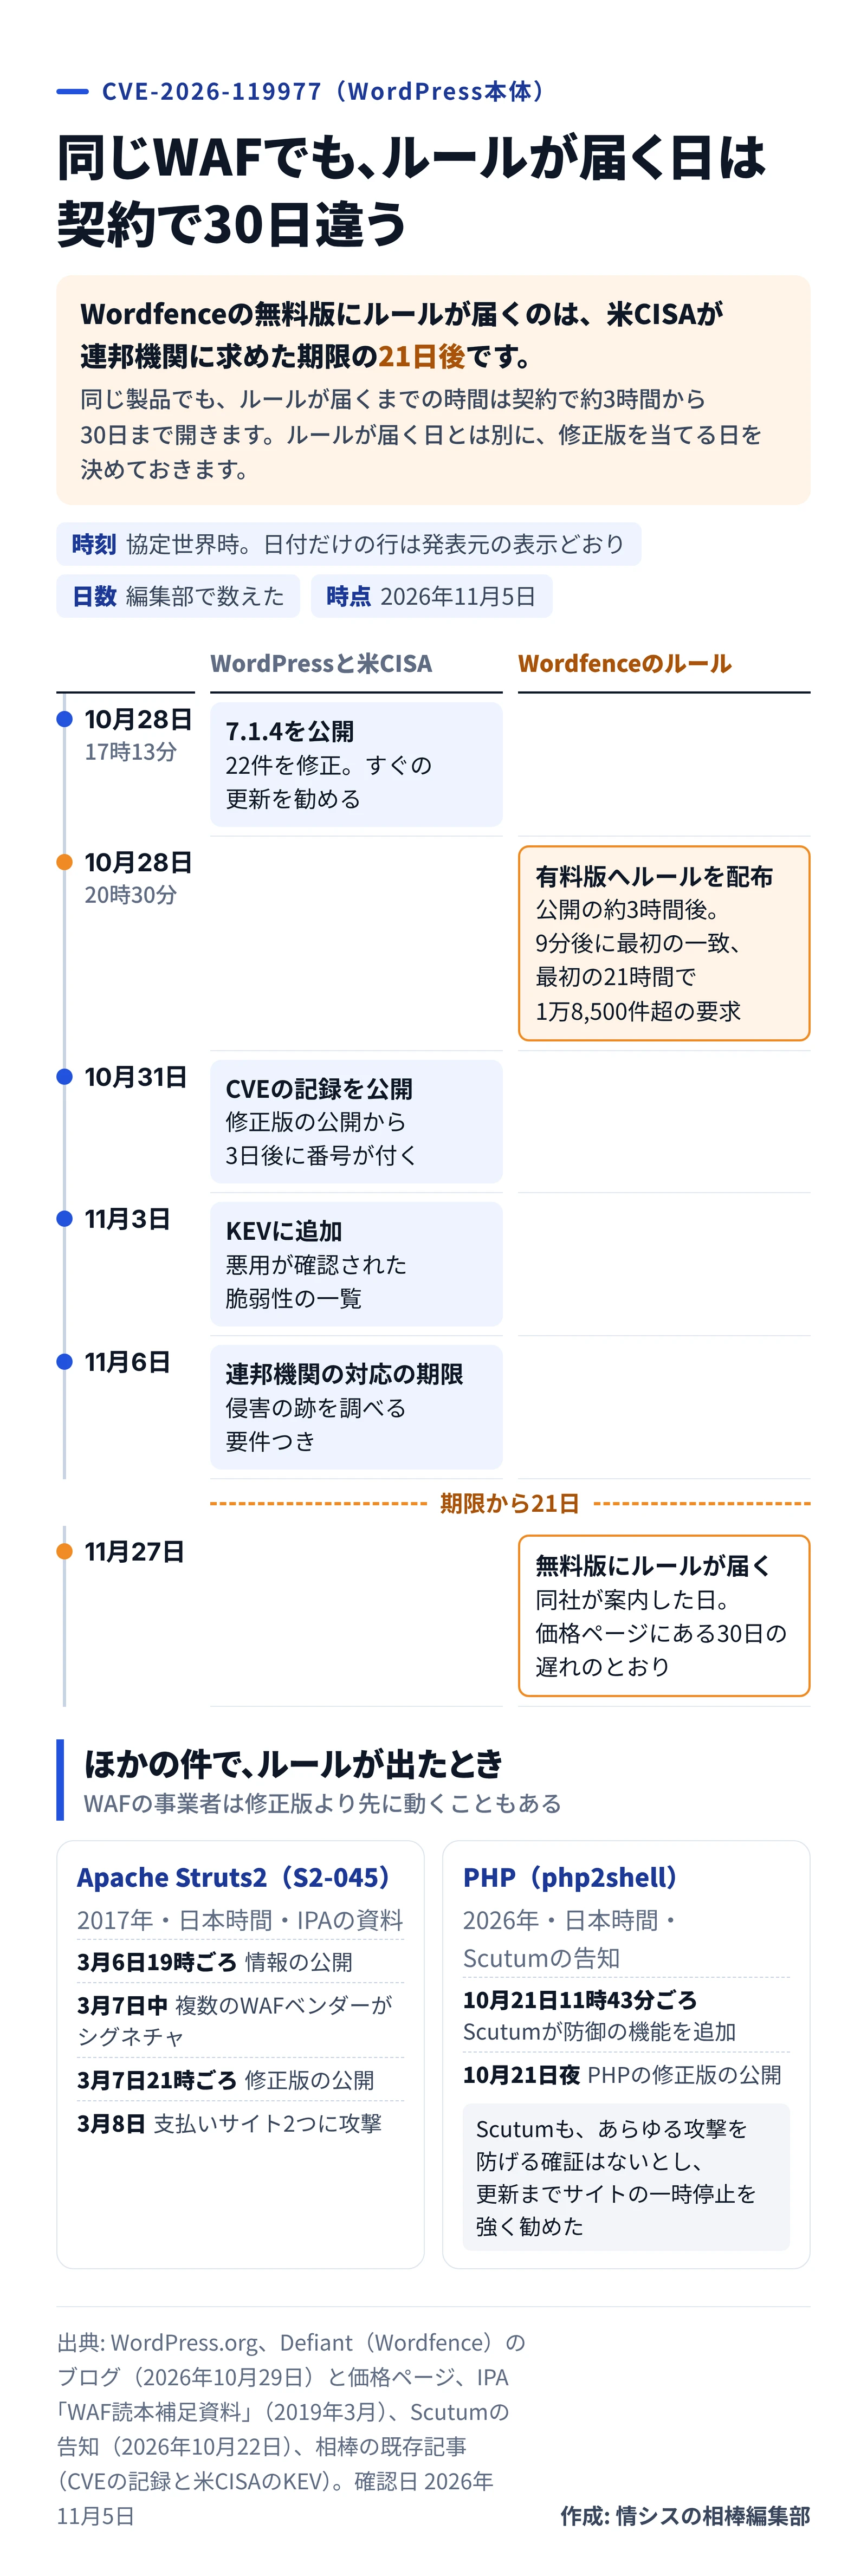
WordPress に入れたWAF プラグイン がWordfenceの無料版なら、CVE-2026-119977を止めるルールが届くのは11月27日だと同社は案内しています。米CISA が連邦機関に求めた対応の期限 は、11月6日です。
Wordfenceの価格ページを見ると、無料版のファイアウォールのルールは30日遅れです。有料版には、WordPressが7.1.4を公開した約3時間後に新しいルールが配られました。同じ製品でも、契約しだいで防御のルールが届く日はこれだけ違います。
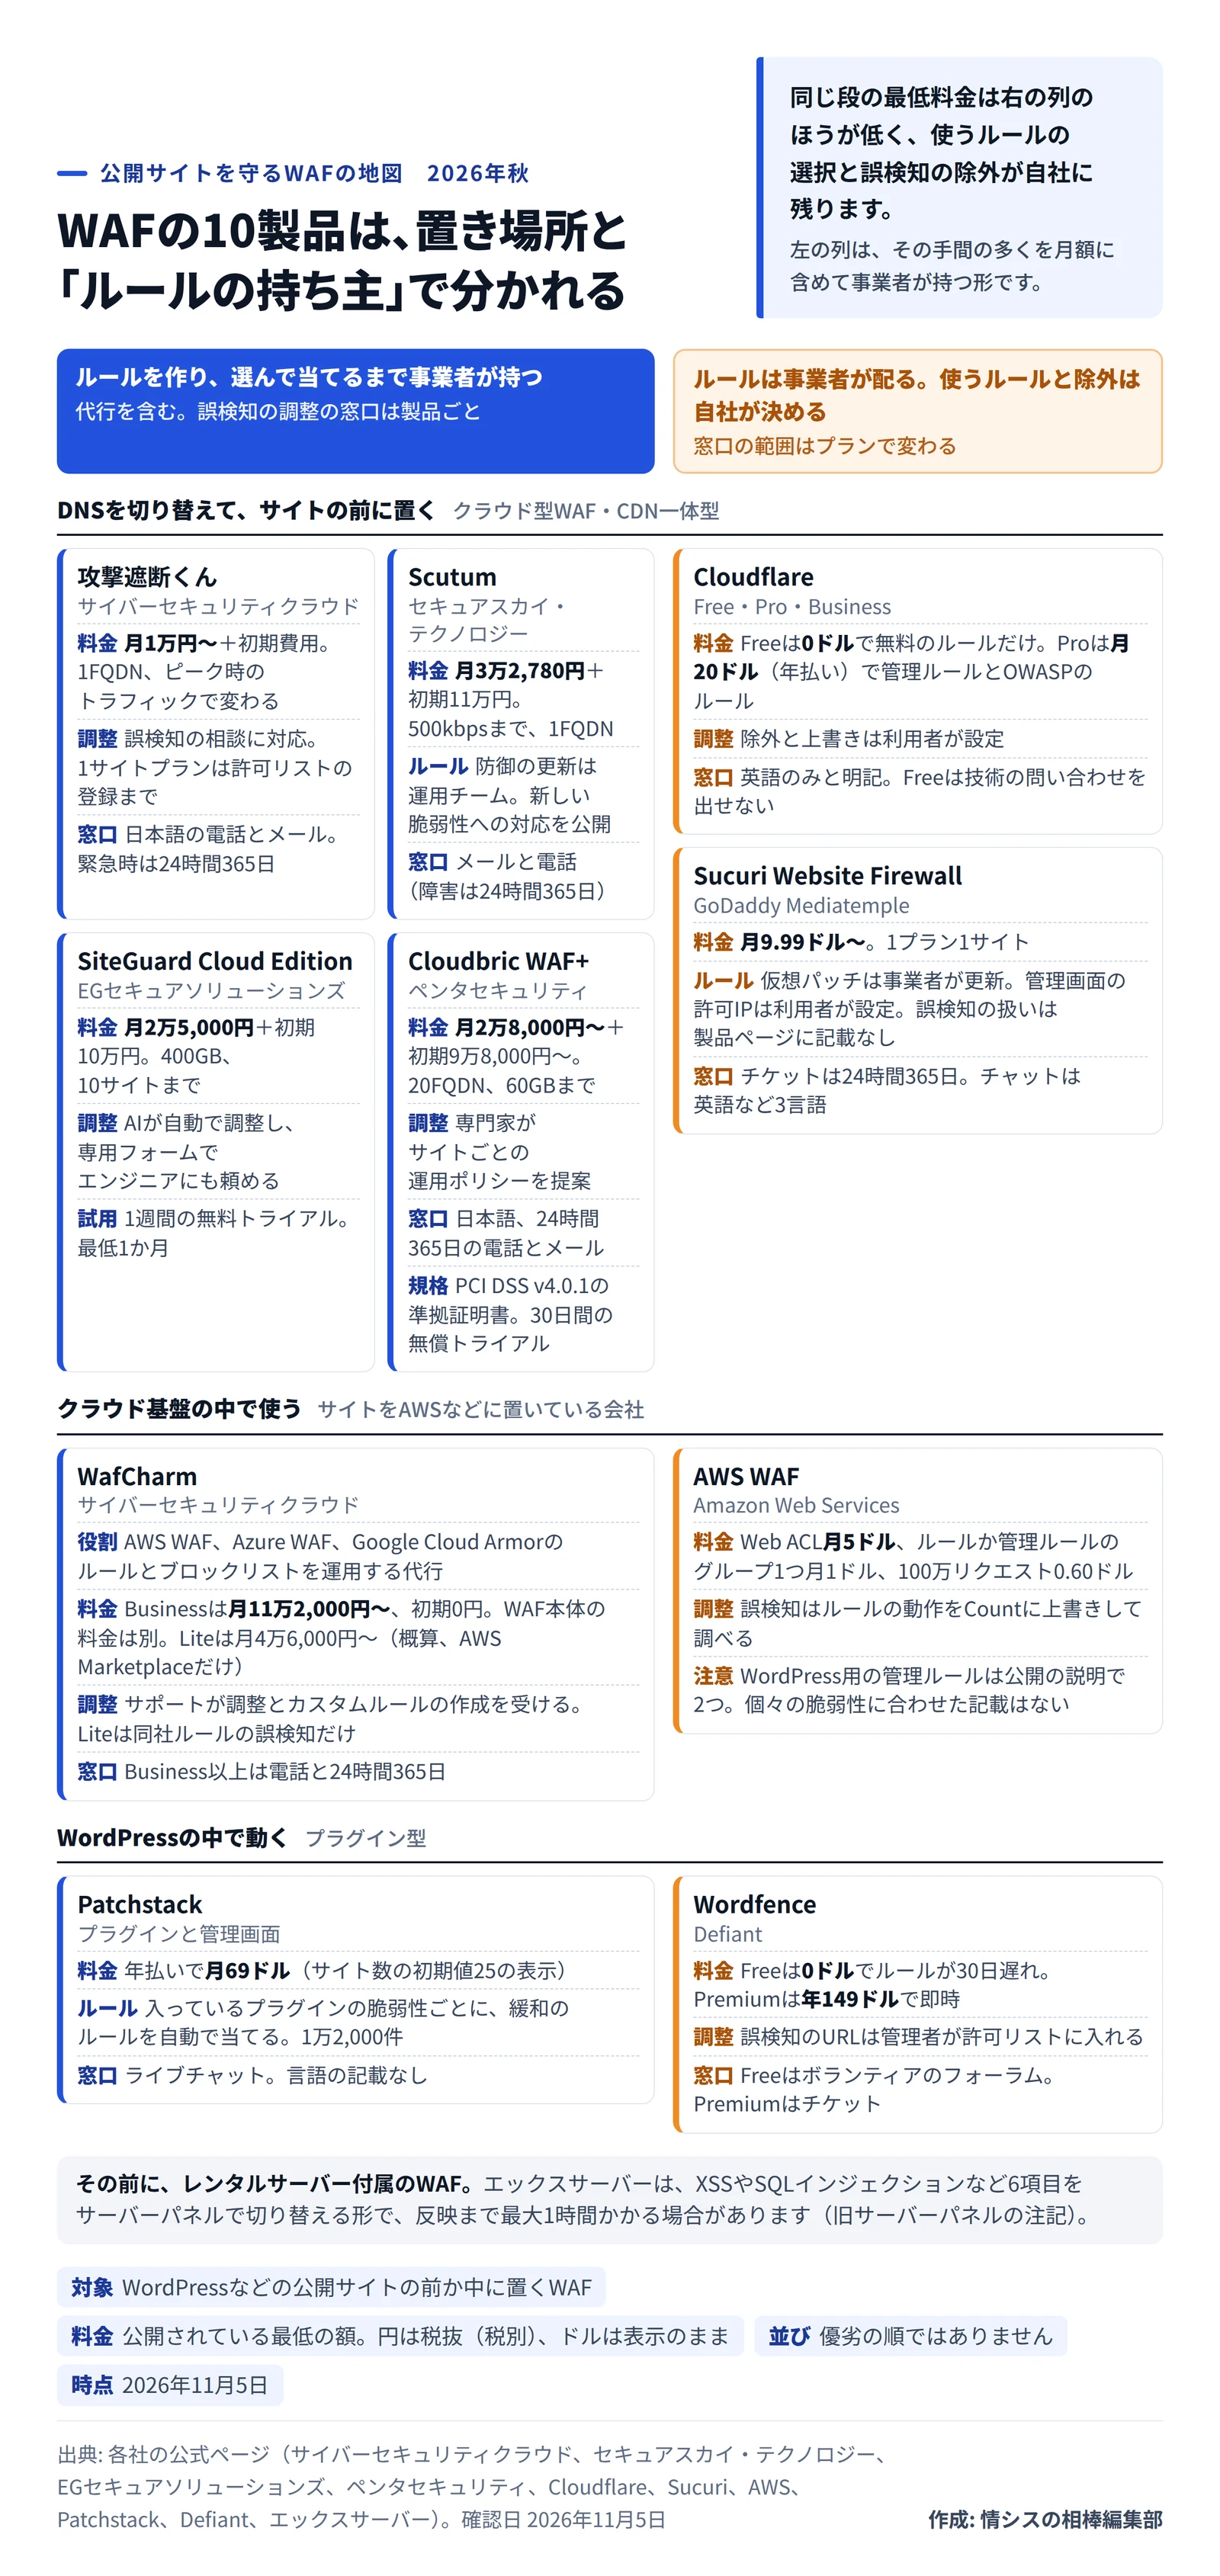
WAFは修正版を当てるまでの時間を買うものです。では、何日分の時間が買えて、その間にルールを入れ替え、誤検知を直すのはだれなのか。公開サイトを守る10製品の公式ページを読み比べると、差が出たのは機能の数より、この持ち主の違いでした。
7.1.4への更新とログの見方はWordPressの更新の途中を狙う脆弱性がKEVに で、部門が作ったサイトの探し方は野良WordPressの飼い主探し(11月6日公開)でご覧いただけます。
WAFの事業者も、修正の代わりにはならないと書く
IPAはWAFを、脆弱性による被害の緩和策と位置付けます。2019年3月に出た「WAF読本」の補足資料は、ソフトウェアの修正などの根本的な解決と、WAFのような保険的な対策の両面から考えるよう勧めるものでした。同じ資料によれば、新しく見つかった特有の脆弱性では、合うシグネチャがベンダーから届くのを待つ必要があります。
裏を返せば、ルールが早ければ間に合うこともあります。同じ資料が挙げた例は、2017年のApache Struts2の脆弱性(S2-045)でした。3月6日19時ごろに情報が出て、複数のWAFベンダーは7日のうちにシグネチャを出しました。国内の支払いサイト2つが攻撃を受けたのは、8日です。
ただ、間に合ったルールでも、事業者は「これで安心」とは言いません。
Scutumを提供するセキュアスカイ・テクノロジーは、10月のPHPの脆弱性(php2shell)で、修正版が出る前の10月21日11時43分ごろに防御の機能を足しました。その後、この機能で攻撃が無効化されていることも確認したとしています。それでも告知には、こうあります。
あらゆる攻撃を確実に防御できるとの確証は得られておりません。
出典: Scutum「PHPの脆弱性(CVE-2026-109618、CVE-2026-109619)について」
同じ告知で、修正版に上げ終えるまでのサイトの一時停止も強く勧めたほどです。Wordfenceも7.1.4の件で、ルールは更新の代わりにならないと述べています。WAFを売る側がこう言う以上、WAFで買えるのは修正版を当てる日までの猶予で、当てなくてよい理由にはなりません。
CVE-2026-119977で、WordPressの修正版が出た日とWordfenceのルールが届く日 作成: 編集部 / 出典: 情シスの相棒編集部(WordPress.org、Wordfence、IPA、Scutumの公開情報をもとに作成)
日付と時刻(協定世界時)
起きたこと
10月28日17時13分
WordPressが7.1.4を公開。22件を修正
10月28日20時30分
Wordfenceが有料版へルールを配布。9分後に最初の一致、最初の21時間で1万8,500件超の要求
10月31日
CVE-2026-119977の記録を公開。修正版の3日後
11月3日
米CISAがKEVに追加
11月6日
連邦機関の対応の期限
11月27日
Wordfenceの無料版にルールが届く。有料版の30日後
Wordfenceの時刻と件数、無料版の日付は、同社のブログによります。CVEの記録の日付とKEVの期限は、相棒の7.1.4の記事で伝えたものです。KEVの期限から無料版のルールまでを編集部で数えると、21日。無料版だけで守っているサイトは、KEVに載ってから3週間以上、この件に合わせたルールなしで過ごす計算です。
10製品は、ルールの持ち主で2つの列に分かれる
公開サイトを守るWAFの10製品を、置き場所とルールの持ち主で分けた地図 作成: 編集部 / 出典: 情シスの相棒編集部(各社の公式ページをもとに作成)
製品
置き場所
公開の最低料金
ルールの更新
誤検知のとき
窓口
攻撃遮断くん(サイバーセキュリティクラウド)
DNSを切り替えて前に置く
月1万円〜+初期費用。1FQDN、ピーク時のトラフィック連動
事業者が作成と更新
相談に対応。1サイトプランは許可リストの登録まで
日本語の電話とメール。緊急時は24時間365日
Scutum(セキュアスカイ・テクノロジー)
DNSを切り替えて前に置く
月3万2,780円+初期11万円。500kbpsまで、1FQDN
運用チームが更新し、新しい脆弱性への対応を公開
誤検知を抑える独自の検知を説明。防御の対象外にするURLは管理画面で指定できる
メールと電話。障害は24時間365日の電話
SiteGuard Cloud Edition(EGセキュアソリューションズ)
DNSを切り替えて前に置く
月2万5,000円+初期10万円。400GB、10サイトまで
マネージドサービスとして提供
AIが自動で調整し、専用フォームでエンジニアにも頼める
専用フォーム。1週間の無料トライアル
Cloudbric WAF+(ペンタセキュリティ)
DNSを切り替えて前に置く
月2万8,000円〜+初期9万8,000円〜。20FQDN、60GBまで
ロジックベースの検知を事業者が提供。脅威IPの評価は毎日更新
専門家がサイトごとの運用ポリシーを提案
日本語、24時間365日の電話とメール。30日間の無償トライアル
Cloudflare
DNSを切り替えて前に置く(CDN一体型)
Freeは0ドルで無料のルールだけ。Proは月20ドル(年払い)
事業者が配る管理ルール
例外と上書きを利用者が設定
英語のみと明記。Freeは技術の問い合わせを出せない
Sucuri Website Firewall
DNSを切り替えて前に置く(CDN一体型)
月9.99ドル〜。1プラン1サイト
仮想パッチを事業者が更新
製品ページに記載なし。依頼はチケット
チケットは24時間365日。チャットは英語など3言語
WafCharm(サイバーセキュリティクラウド)
クラウド基盤のWAFの運用代行
Businessは月11万2,000円〜、初期0円。Liteは月4万6,000円〜(概算)。WAF本体の料金は別
代行がルールとブロックリストを運用
サポートが調整とカスタムルールの作成を受ける。Liteは同社ルールの誤検知だけ
Business以上は電話と24時間365日
AWS WAF
クラウド基盤の中
Web ACL月5ドル、ルールか管理ルールのグループ1つ月1ドル、100万リクエスト0.60ドル
管理ルールはAWS。選ぶのは利用者
ルールの動作をCountに上書きして調べる
読んだページに記載なし
Patchstack
WordPressの中
年払いで月69ドル(サイト数の初期値25の表示)
脆弱性ごとの緩和ルールを自動で当てる。1万2,000件
「誤検知がない」とうたう
ライブチャット。言語の記載なし
Wordfence(Defiant)
WordPressの中
Freeは0ドルでルールが30日遅れ。Premiumは年149ドルで即時
事業者が配る
管理者が許可リストに入れる
Freeはボランティアのフォーラム。Premiumはチケット
円の料金は税抜(税別)、ドルの額は11月5日の各社のページの表示です。
表で最初に見たいのは「誤検知のとき」の列でしょう。攻撃遮断くん、SiteGuard Cloud Edition、Cloudbric WAF+、WafCharmは、相談や調整、運用ポリシーの提案を事業者が受け持つと案内しています。Scutumは利用者の側でのWAFの管理は要らないとしつつ、防御の対象外にするURLは管理画面で指定できます。Cloudflare、AWS WAF、Wordfenceは、除外や上書きを自社の管理画面で入れる形です。
置き場所の違いは守れる範囲の違いでもあります。DNSを切り替える型はサイトの前ですべての要求を見ますが、WAFを通らずにサーバーへ届く道が残っていれば、そこは素通りになります。プラグイン型はDNSに触らずに入れられますが、WordPressと同じサーバーの上で動きます。
日本語のマネージド型は、ルールの更新まで月額に入る
DNSを切り替える左の列の4製品は、日本語の窓口を持ち、どれもルールや検知の更新を事業者が受け持ちます。開発元は、Cloudbric WAF+が韓国のペンタセキュリティで、ほかの3つは国内です。攻撃遮断くんでは、セキュリティの専門家がルールを作成して更新します。Scutumは、防御ロジックのアップデートなどを運用チームがすべて行い、導入時のDNSの設定などを除いて利用者の作業は要らないとしました。SiteGuard Cloud Editionもシグネチャの更新と設定をマネージドサービスとして提供し、Cloudbric WAF+には専門家による運用ポリシーの提案が付きます。
料金を、いちばん小さいプランでそろえると次のようになります。初年度の額は、初期費用と月額の12か月分を編集部で足したものです。
製品
初期費用
月額(最小のプラン)
初年度
含まれる範囲
攻撃遮断くん(WebセキュリティタイプNeo)
発生する(額は資料で案内)
1万円〜
12万円+初期費用
1FQDN、ピーク時のトラフィック連動
Scutum
11万円
3万2,780円
50万3,360円
500kbpsまで、1FQDN
SiteGuard Cloud Edition
10万円
2万5,000円
40万円
400GBまで、10サイトまで
Cloudbric WAF+
9万8,000円〜
2万8,000円〜
43万4,000円〜
20FQDN、60GBまで
どれも税抜(税別)です。同じ列の中でも、課金の単位はそろっていません。攻撃遮断くんとScutumはピーク時のトラフィック、SiteGuard Cloud Editionは月の通信量、Cloudbric WAF+はFQDNの数とサーバーからの下りのデータ転送量で決まります。
Scutumの数え方では、www.example.comとsub.example.comは2つのFQDNです。10Mbpsまでのプランは1FQDNで、ホストを足せるのは月16万2,800円の50Mbpsのプランから。攻撃遮断くんにも、まとめて守る「Webサイト入れ放題プラン」が月8万円からあり、こちらは最低6か月の契約です。キャンペーンのサイトまで含めて5つ守るなら、1FQDNのプランを並べた月額は、攻撃遮断くんで5万円から、Scutumの500kbpsで16万3,900円です(編集部で計算)。SiteGuard Cloud Editionは1契約に10サイト、Cloudbric WAF+は20FQDNまで入るので、最小のプランのままで足りるかを通信量で見ます。
調整の範囲も、プランで差があります。攻撃遮断くんの1サイトプランで自分でできるのは許可リストの登録までで、シグネチャのカスタマイズは上のプランから。一方でSiteGuard Cloud Editionは、AIの自動調整を使っていても個別の調整の依頼を引き続き受けると、FAQで答えました。
編集部は、誤検知を社内で調べられる人がいない会社にとって、月1万〜3万円台の差は調整を頼める権利の値段だとみています。問い合わせフォームが送れなくなった朝に、日本語で「この画面を通して」と頼める相手がいるかどうか。安い製品との差はそこに出ます。
導入の前に試す手段もあります。無償のトライアルは、SiteGuard Cloud Editionが1週間、Cloudbric WAF+が30日間です。ScutumはPCのhostsファイルを書き換えれば、DNSを替える前に1台から検証できます。最低の契約期間は、Scutum、SiteGuard Cloud Edition、攻撃遮断くんの1サイトプランとも1か月です。Cloudbric WAF+の最低の契約期間は、製品ページに記載がありません。
CDN一体型とAWSは少額から。除外は自社に残る
Cloudflareは、Freeが0ドル、Proが年払いで月20ドル(月払いは25ドル)、Businessが年払いで月200ドルです。もっとも、Freeで使える管理ルールは、影響が大きく広く悪用される脆弱性に絞った無料のルールセットだけ。Cloudflareが頻繁に更新する本体の管理ルールと、OWASPのルールセットはPro以上です。誤検知が出たら、例外や上書きを利用者が設定します。
ただ、窓口の条件は料金より先に読んでおきたい所です。Cloudflareのサポートの案内によると、技術サポートはケースもチャットも電話もすべて英語です。Freeが出せるケースは請求とアカウントとドメインの登録の件だけで、Pro、Business、Freeには応答時間の契約上の保証がありません。
Sucuriのファイアウォールは、1サイトで月9.99ドルからです。仮想パッチとサーバーのルールを常に更新すると説明し、チケットは24時間365日受け付けます。チャットの言語は英語、スペイン語、ポルトガル語から選ぶ形でした。誤検知の扱いは、製品ページに記載がありません。
AWS WAFはWeb ACLが月5ドル、ルールか管理ルールのグループが1つ月1ドル、100万リクエストごとに0.60ドルという従量課金です。料金ページの例では、管理ルールのグループを3つ入れて1,000万リクエストなら、月14ドルになります。単価は地域で変わることがあります。
意外だったのは、AWSのWordPress用の管理ルールの中身です。公開されているルールは2つで、危ないコマンドを含むクエリ文字列と、xmlrpc.phpのような狙われやすいファイルへのパスを止めるもの。使うときは、SQLデータベース用とPHPアプリケーション用のグループと組み合わせる前提です。名前にWordPressと付いていても、公開された説明を見る限り、個々のCVEに合わせたルールではなさそうです。AWSは、公開する情報をルールの回避に使われない範囲にとどめるとしています。新しい脆弱性に合わせたルールが要るなら、自分で書くか、だれかに書いてもらうことになります。
書いてもらう先には、WafCharmのような運用の代行があります。AWS WAF、Azure WAF、Google Cloud Armorのルールとブロックリストを運用する代行で、Businessプランは初期0円、月11万2,000円から。WAF本体の料金は別にかかります。AWS Marketplaceで買うLiteは、同社が1ドル145円で換算した概算で月4万6,000円からで、悪い接続元のブロックリストの運用が中心です。
AWSの案内にある誤検知の調べ方は、ルールの動作をCountに上書きする形です。止めずに数えるだけにして、どのルールが正しい要求に当たったかを突き止めます。月十数ドルで始められる代わりに、この作業は自社に残る、と考えておくと見積もりがぶれません。
プラグイン型は、WordPressより先に動けるかを見る
Wordfenceは、Freeが0ドル、Premiumが年149ドル、運用まで任せるCareが年590ドル、24時間365日で1時間以内に応じるResponseが年1,250ドルです。Freeはファイアウォールのルールとマルウェアのシグネチャが30日遅れ、窓口はボランティアのフォーラムで、返事は多くが数日のうちという案内です。Premiumのチケットなら、平均で数時間のうちに上級のエンジニアが応じるそうです。同社のサイトには12月3日に値上げするという題の記事も出ているので、買う時点の額を確認してください。
見落としやすいのが、ファイアウォールが動く順番でしょう。入れた直後のWordfenceは「Basic WordPress Protection」で、WordPressの中で動きます。最適化の手順を通すと「Extended Protection」になり、WordPressが動き出す前にファイアウォールが働きます。たとえばCVE-2026-119977の攻撃は、WordPressを読み込まずにPHPファイルを直接呼びます。そのためWordfence自身が、Extended Protectionを有効にするよう勧めました。
誤検知は管理者が許可リストに入れて直します。止められた画面から直接登録するか、Live Trafficで該当の要求を探して加えるか、一時的にLearning Modeにして操作をやり直す方法です。
Patchstackは、入っているプラグインやテーマの脆弱性を見つけ、その脆弱性だけに効く緩和のルールを自動で当てる仕組みです。ルールの数は1万2,000件。料金ページの表示は、サイト数の初期値25で年払いの月69ドル(年828ドル)でした。個人向けのプランは、提携先や販売店が扱う形です。誤検知や他のツールとの衝突がないとうたう一方、FAQには、ほかのセキュリティプラグインと似た機能を同時に有効にしないように、という注意もあります。
DNSを制作会社が持っていて切り替えられないサイトでは、プラグイン型が現実的な入口になります。ただし同じサーバーの上で動く以上、サーバーそのものの更新はなくなりません。10月に公表された、サーバーに組み込むSiteGuard Server Editionの脆弱性 は、悪用が確認されていました。WAFもソフトウェアで、更新が要ります。
その前に確かめたいのが、レンタルサーバー付属のWAFです。2019年の時点で、WAFを標準で付けるレンタルサーバーの事業者は増えている、とIPAの補足資料にあります。エックスサーバーでは、XSSやSQLインジェクションなど6つの項目をサーバーパネルで切り替える形です。旧サーバーパネルのマニュアルには、設定の反映まで最大1時間ほどかかる場合があるとの注記があります。
自社のサイトは、どの型から見るか
自社のサイトの状況
先に見る型
理由
レンタルサーバーで1〜2サイト。DNSは制作会社が持つ
サーバー付属のWAFの設定、次にプラグイン型の有料版
DNSに触らずに始められる
DNSを自社で書き換えられる。誤検知を社内で調べる人がいない
日本語のマネージド型
調整を日本語で相談できる。範囲は製品とプランで違う
DNSを書き換えられ、除外も自分で入れられる。英語の窓口でもよい
CDN一体型
月10〜20ドル台から始められる
サイトをAWSに置いている
AWS WAFと管理ルール。任せるなら運用の代行
同じ基盤の中で完結する
部門のサイトが10前後ある
サイトの数を含むプラン
1FQDNのプランを並べると、月額がサイトの数だけ増える
どの行に当たっても、7.1.4への更新が後回しになるわけではありません。WordPress.comのように提供元が更新を受け持つ形だけで運用している会社は、この表の対象から外れます。まず提供元の案内を見れば足ります。
見積もりの前に確認すること
守るサイトを、FQDNの単位で書き出します。持ち主と置き場所、ピーク時のトラフィックも同じ表に入れます。Scutumはピーク時の5分平均から見積もるので、月別と日別のトラフィックのレポートを用意しておくと話が早く進みます。
DNSのレコードを、だれが書き換えられるかを確認します。制作会社や部門が持っているなら、切り替えの日と戻し方をその場で一緒に決めます。
WAFを通らずにサーバーへ届く道を、閉じるかどうか決めます。Scutumの導入手順も、DNSを替えたあとにファイアウォールで直接のアクセスを拒否する設定を挙げています(必須ではないとの注記つき)。閉じないなら、その道を守るのは修正版だけです。
誤検知が起きたときの連絡を決めます。最初に気づくのは、たいてい「問い合わせフォームが送れない」「管理画面で保存できない」という現場の声です。だれが受け、どの窓口に、何語で、何時まで頼めるかを、プランの範囲と合わせて書き残します。
修正版を当てる日を、WAFとは別に決めます。ルールが届いた日も、更新の予定は動かしません。
11月27日を待つ理由は、どの型を選んでもありません。WAFの見積もりを頼むその日に、7.1.4へ上げる日も決めてしまいましょう。買った時間の使い道は、それで決まります。