本文へ移動
情シスのミカタ
ニュース約3分で読めます

AWS、ネットワークのスキャンの指針 守らない通信は止める権利も

AWSは、顧客の仕組みをネットワーク越しにスキャンする側に向けた指針を出しています。2025年11月の英語の発表の日本語訳が、2026年10月22日に公開されました。観察だけ、名乗る、加減する、データを守るの4つを求め、守らないと見た通信は制限や遮断ができるとしています。診断を頼む会社と、スキャンを受ける会社が確かめることをまとめます。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
AWS、ネットワークのスキャンの指針 守らない通信は止める権利も

この記事のまとめ

  • AWSは、顧客の仕組みをネットワーク越しにスキャンする事業者や研究者に向けた指針を出しています。2025年11月25日の英語の発表を訳したブログが、2026年10月22日に日本語で公開されました。
  • 求めるのは4つです。観察だけで書き換えない、送り元を名乗って確かめられるようにする、速さを抑えて止めてと言われたら止める、集めたデータを守る。守っていないと見た通信は、AWSが制限や遮断をできるとしています。
  • 自社の診断はこれまでどおり侵入テストの方針に従います。外部の診断や評価の事業者に頼むときは、この指針に沿っているかを確かめます。
こんな方に#30代#40代#50代実務

AWSは、顧客の仕組み(ワークロード)をネットワーク越しにスキャンする側に向けた指針を出しています。2025年11月25日にAWSのセキュリティのブログで発表したもので、その日本語訳が2026年10月22日にAWSのブログで公開されました。

ネットワークのスキャンは、資産の洗い出しや脆弱性の確認に使われる一方で、攻撃の下調べにも使われます。AWSは、正しい目的のスキャンと、攻撃者のスキャンを見分けにくいことを理由に挙げています。指針に沿うスキャンは、より正しいデータを集められ、不正として報告されることも減るとしています。

指針が求める4つ
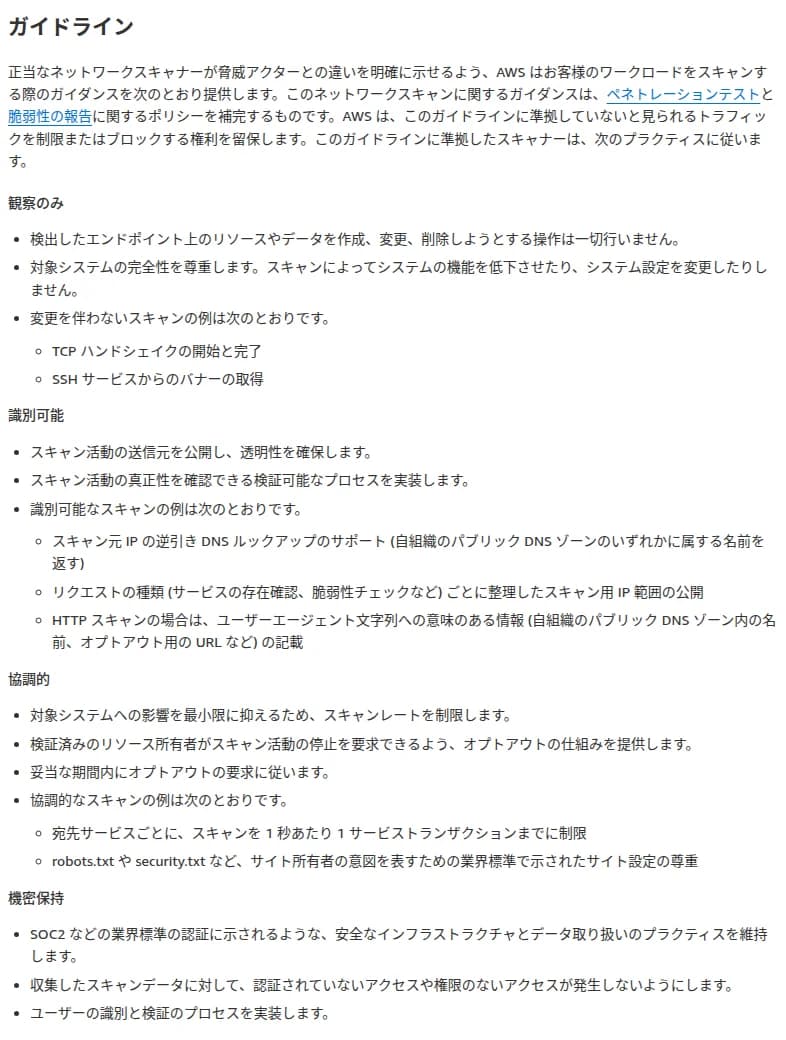
AWSのブログの日本語訳のガイドラインの節。正当なネットワークスキャナーが脅威アクターと違いを示せるよう顧客のワークロードをスキャンする際のガイダンスを示し、ペネトレーションテストと脆弱性の報告のポリシーを補完すること、準拠していないと見られるトラフィックを制限またはブロックする権利を留保すること。観察のみ(作成・変更・削除をしない、TCPハンドシェイクやSSHのバナーの取得)、識別可能(送り元を公開、逆引きDNS、スキャン用IP範囲の公開、ユーザーエージェントへの情報の記載)、協調的(スキャンレートの制限、オプトアウトの仕組み、1秒あたり1トランザクション、robots.txtやsecurity.txtの尊重)、機密保持(SOC2などのプラクティス、権限の無いアクセスの防止、利用者の識別と検証)の4つが並ぶ
AWSのブログの「ガイドライン」の節。観察のみ・識別可能・協調的・機密保持出典: Amazon Web Services ブログ「AWS がネットワークスキャンのガイドラインを導入」(引用)
項目 中身 AWSが挙げる例
観察だけ 見つけた先のリソースやデータを作る・変える・消す操作をしない。相手の働きを落としたり設定を変えたりしない TCPの接続を始めて終える、SSHのバナーを取る
名乗る スキャンの送り元を公にし、本物かを確かめられる手順を用意する 送り元のIPアドレスの逆引きで自社のドメインの名前を返す、目的ごとのIPアドレスの範囲を公にする、HTTPのユーザーエージェントに自社のドメインや止めてもらう窓口のURLを書く
加減する 速さを抑え、相手が止めてと言える仕組みを作り、言われたら妥当な期間で止める 宛先のサービスごとに1秒に1回まで、robots.txtやsecurity.txtを守る
データを守る SOC2のような安全な仕組みとデータの扱いを保ち、集めたデータに権限の無い人が触れないようにする 利用者を確かめる手順を設ける

AWSは、この指針に沿っていないと見た通信を、制限したり止めたりする権利があるとしています。この指針は、AWSの侵入テストの方針と、脆弱性の報告の方針を補うものだと位置づけています。

AWSの脆弱性の診断のサービス「Amazon Inspector」も、この指針に沿ってソフトウェアの脆弱性を見つけているとしています。

自社で診断するときは、侵入テストの方針も

自社のAWSの資産を診断するときは、これまでどおりAWSの侵入テストの方針に従います。方針では、EC2のインスタンス、RDS、CloudFront、Aurora、API Gateway、Lambda、Lightsail、Elastic Beanstalkなど、決まったサービスは事前の承認なしに侵入テストができます。一方で、DoSやDDoS(試しのものを含む)、ポートへの大量の送信、Route 53のホストゾーンを通したDNSのゾーンの洗い出しは禁止です。

使う道具やサービスは自由ですが、DoSの状態を起こしたり、その恐れがあるかを試したりする道具は、はっきり禁止されています。道具の設定が正しく、DoSを起こさないようにする責任は、顧客にあるとしています。

影響する会社・しない会社

  • 影響する: 外部の診断の事業者や、外から見える資産を調べるサービス(攻撃面の管理、サイバー保険のための評価など)に、AWSの上の仕組みのスキャンを頼んでいる会社です。指針に沿わないスキャンは、AWSに止められることがあります。
  • 影響する: 自社でAWSの資産をスキャンや侵入テストしている会社です。侵入テストの方針と、この指針の両方に合っているかを確かめます。
  • 影響する: AWSの上で公開の仕組みを動かしている会社です。誰がスキャンしているかを見分ける手がかり(逆引き、ユーザーエージェント)と、不正なスキャンの報告の窓口を知っておくと役立ちます。
  • 影響しない: AWSを使っておらず、AWSの上の仕組みのスキャンを誰にも頼んでいない会社です。

情シスが今日やること

  1. AWSの上の仕組みの診断を外部に頼んでいるかを確かめ、頼んでいる事業者に、この指針(観察だけ・名乗る・加減する・データを守る)に沿っているかを聞きます。
  2. 自社で行うスキャンや侵入テストの手順を、AWSの侵入テストの方針と見比べます。DoSにつながる設定や、禁止の行為が入っていないかを見ます。
  3. スキャンの送り元のIPアドレスと、スキャンの期間を、社内の監視の担当と共有し、本物の攻撃と見分けられるようにします。
  4. 自社のAWSの資産に、知らない相手からのスキャンが来ていたら、逆引きやユーザーエージェントで送り元を確かめ、不正ならAWSのTrust & Safety Centerに報告します。

よくある質問

Q自社のAWSを自分で診断するときも、この指針に従うのですか?

A自社のAWSの資産の侵入テストは、これまでどおりAWSの侵入テストの方針に従います。AWSは、今回の指針は侵入テストの方針と脆弱性の報告の方針を補うものだとしています。方針では、EC2やRDS、CloudFront、Lambdaなど決まったサービスは事前の承認なしにテストでき、DoSやDNSのゾーンの洗い出し(ゾーンウォーキング)などは禁止です。

Q自社のAWSが知らない相手にスキャンされていたら?

AAWSは、不正なスキャンをTrust & Safety Centerに報告できるとしています。日本語訳の注によると、2026年10月の報告の画面では、AWSのリソースとネットワークの動きを選んだあと、不正の種類でポートスキャンや侵入の試みを選びます。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月23日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします