えらい人から、Fw:が4つ付いたメールが届きます。「PHP問題、対応検討して」。
商社で情シス部長を務める、たびさんのnoteの書き出しです。「Fw:の数の時点で逃げた人の数わかるしやる気でんわ」。社内のシステムにPHPは無く、あるのはコーポレートサイトのWordPressだけ。そのコーポレートサイトは総務部の管轄で、面倒を見ているベンダーもいる。今の状態を知っている人に聞きに行くと、知っている人は全員休み。「Fw:の犯人、お前らか!!!」。それでも話の分かる人を見つけて話すうちに、「もしかしてこれも?」と画面を見せられます。
コーポレートサイト以外の野良WordPressが発見された瞬間
出典: たび「野良WordPressの飼い主さんを探しています」(2026年10月22日)
見た目はWordPressそのもので、「ひのきの棒と布の服みたいなテーマやぞ!」。更新もされておらず、誰が作ったかは分からないが、どうやらある部門が作ったものらしい、という話です。
10月21日にアドバイザリが出たPHPの脆弱性(PHP2Shell)の点検で、同じ場面に出会う会社は珍しくなさそうです。たびさん自身も「製品紹介の専用ページ立てるとかで野良WordPressがゴロゴロしてる会社さんも多いんちゃうかな…」と見ています。会社のサイトには、持ち主も制作会社もいます。困るのは、持ち主の分からないサイトです。
会社のサイトより、誰も見ていないサイトが危ない
サイトのPHPの確認を受け付けている株式会社Last Sceneの八木利生太郎さんは、10月23日のnoteで、会社が今日やることを並べたうえで、こう念を押します。
昔のキャンペーン用ドメインだけ古い、ということがよくあるので、全部見てください。
出典: 八木利生太郎(株式会社Last Scene)「PHPの脆弱性、会社のサイトで今日やること。制作会社への3つの質問と、確認する画面【10/23時点】」(2026年10月23日)
この一文の前には、レンタルサーバーなら管理画面の「PHP設定」などのメニューで、ドメインごとにPHPの版を確認できる、とあります。会社のホームページには担当者がいるので気づきやすい。危ないのは、昔外注で作った管理画面、誰も触っていない社内ツール、キャンペーン用に作ったまま残っている申込フォームのほうだ、と八木さんは続けます。保守契約が切れているサイトには誰も更新の連絡をしてくれない、とも指摘します。
攻撃する側は待ってくれません。JPCERT/CCの注意喚起(10月29日更新)は、悪用できると主張する実証コードが多数公開されているほか、「本脆弱性の悪用を試みる通信を観測したとの報告も相次いでいます」と伝え、修正版への更新とあわせて、侵害の有無の調査を勧めています。IPAは10月27日の更新で、この2件が10月26日(現地時間)に米国のKEVカタログに載ったことを伝えました。国内での攻撃の被害の事例は把握していないとしたうえで、対策済みの版への移行を改めて求めています。
「総務の管轄」の外に、野良はいる
たびさんの会社では、コーポレートサイトも採用サイトも総務部がまとめて見ていました。持ち主の決まっているサイトは、総務と制作会社に聞けば済みます。野良WordPressは、その線の外にいます。
部門が勝手に立てた野良WordPressは知りようがないです
出典: たび「野良WordPressの飼い主さんを探しています」(2026年10月22日)
製品の紹介ページ、イベントや展示会の申込サイト、部門の採用ページ。作った人は異動し、制作会社との契約は終わり、サーバーとドメインの支払いだけが続いている。編集部は、野良のサイトはこの形で残ることが多いとみています。だとすれば、情シスだけで全部を見つけるのは無理で、手がかりの多くは情シスの外の部署にあります。
持ち主の手がかりは、4つの部署にある
| 部署 |
持っている手がかり |
聞き方の例 |
| 総務 |
契約書の台帳と押印の記録。コーポレートサイトと採用サイトの持ち主 |
「サーバーやドメイン、制作会社との契約で、今も続いているものを出してもらえますか」 |
| 経理 |
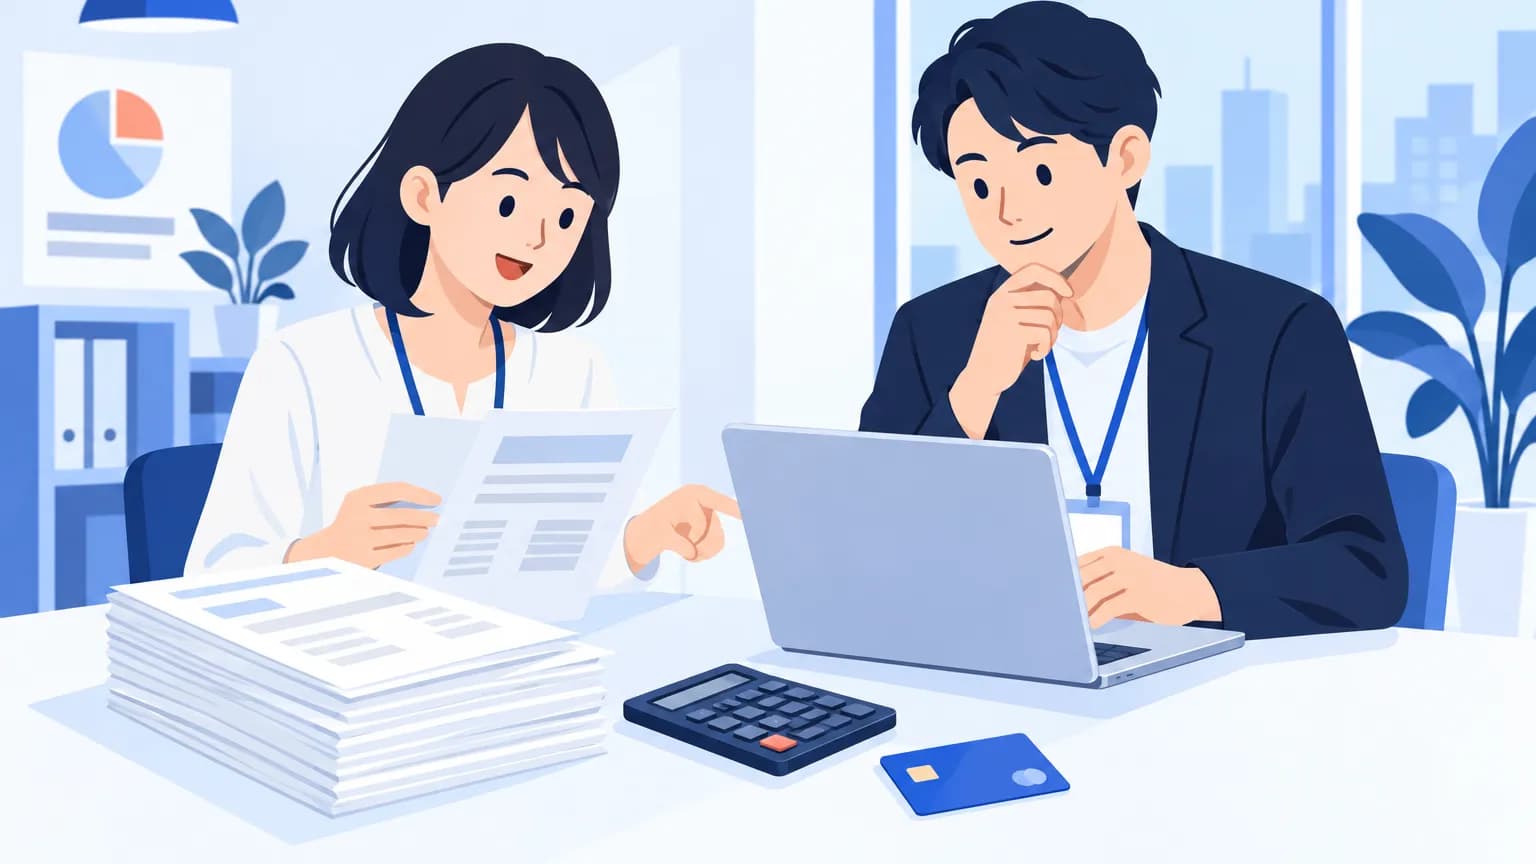
レンタルサーバー、ドメイン、WordPressのテーマやプラグイン、制作会社への保守料の支払い。請求書とカードの明細 |
「サーバーやドメイン、ホームページの保守の名目で払っているものを、支払った部署ごとに出してもらえますか」 |
| 広報・マーケティング |
制作会社との契約、ドメインの名義、過去のキャンペーンの一覧 |
「ここ数年に作ったキャンペーンや製品のサイトと、作った制作会社を教えてください」 |
| 各事業部 |
製品の紹介ページ、イベントや展示会のサイト、部門の採用ページ |
「部門で作ったサイトや申込フォームで、今も見られるものはありますか」 |
経理の行に保守料を入れたのは、払っている保守の中身が分からないことがあるからです。ホームページの保守を請け負う会社の松崎まさひろさんは、安い保守の中には、ドメインとサーバーの契約を代わりに払っているだけのものもある、と指摘します。支払いが続いていることは、誰かが面倒を見ている証拠にはなりません。
経理の支払いがいちばん頼りになるのは、別のドメインで作ったサイトです。自社のドメインの下のサイト(たとえば「campaign.」で始まるサブドメイン)は、DNSの設定の画面や、Certificate Transparency(CT)のログを自社のドメインで検索すると、かなりの数を拾えます。CTは、認証局が発行したサーバー証明書の情報を公開のログに登録し、誰でも確認できるようにする仕組みです。ただし、ワイルドカード証明書だけで動いているサイトや、HTTPのままのサイト、同じホストの下のフォルダに置いたサイトは出てきません。キャンペーンのために新しいドメインを取ったサイトも、自社のドメインの一覧には出てこないので、毎年のドメインの更新料だけが足跡、ということもありえます。経理と台帳をそろえる考え方は、SaaSの請求書とカード払いの記事と同じものが使えます。
ドメインの名義が制作会社や前任者の個人のままになっている例と、持ち主を確認する順番は、広報・マーケと情シスの持ち主の記事でご覧いただけます。
名乗り出やすい呼びかけにする
たびさんは、思い当たる節のある人は社内の担当部門に問い合わせてほしい、その一声が会社の資産を守ることにつながるかもしれない、と呼びかけています。そのうえで、会社への本音もこぼします。
そもそも野良WordPress立てるのが禁止されてるなら不問にしてやるから言えくらい言わないと出てこんぜ?
出典: たび「野良WordPressの飼い主さんを探しています」(2026年10月22日)
勝手に作ったことを責められると思えば、作った人は黙ります。全社への呼びかけには、責めない、手間をかけない、期限を切る、の3つを入れておきます。
件名:【○月○日まで】昔作ったサイトに心当たりのある方へ

PHPの脆弱性への対応で、会社のサイトの点検をしています。
製品の紹介、イベントや展示会の申込、部門の採用ページなど、
過去に部門で作ったサイトで、今も見られるものに心当たりはありませんか。
作った経緯は問いません。URLか、サイトの名前だけでも返信してください。
閉じるか残すかは、情シスと一緒に決めます。
残すか閉じるかは、持ち主と決める
見つかったサイトをどうするかを、情シスだけで決めないことも大事です。IPAはPHPの脆弱性の対策の案内で、長く更新していないシステムは、開発時の資料の不足、担当者の不在、保守契約の終了などで対策が難しくなっている場合があるとしています。そのうえで、システムの管理の担当者だけでなく、事業の責任者や経営層も含めて、維持に要る人員・予算・保守の体制を確保できるかを検討するよう求めています。
体制を確保する見通しが立たない場合は、現行システムの継続を前提とせず、保守を受けられる製品・サービスへの移行、提供機能の縮小、公開の終了やシステムの廃止も含めて検討してください。
出典: 独立行政法人情報処理推進機構(IPA)「PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)」(2026年11月2日更新)
持ち主が見つかっても、保守の範囲は別に確認します。松崎さんは、PHP2Shellの対応をふり返り、保守を頼んでいるのにどこまでやってもらえるのか誰も知らない会社がある、と書き出しています。レンタルサーバーの会社が面倒を見るのはPHPまでで、WordPress本体やプラグインの更新、ホームページの中身の確認は、持ち主の側の仕事だ、とも。
分担は、次のように決めておくと話が早く進みます。
| 役割 |
担当 |
| 見つける、版を確認する、閉じる手順を用意する |
情シス |
| 残す理由を決める、中身に責任を持つ |
サイトを作った部門(持ち主) |
| 制作会社や保守会社との契約の窓口 |
広報・総務 |
| 支払いの一覧を出す、要らない契約を止める |
経理 |
閉じると決めたら、公開を止める前に、申込のデータなど残すものを持ち主と決め、閉じたことを知らせる文を置きます。IPAも、廃止のときは必要なデータの移行や保存、代わりの手段の案内を計画するよう求めています。
サイトを止めただけで終わりにしないことも大事です。そのサイトに向けていたDNSのレコード(CNAMEやNS)が残っていると、第三者が参照先の事業者に同じ名前を登録し、不適切な内容を公開されることがあります。JPRSは、campaign.example.co.jpのようなキャンペーンサイトを例に、終わったサイトのDNSの設定を消すよう注意を呼びかけています。ドメインそのものを手放すかどうかは、急いで決めないほうが安全です。JPRSは、廃止したドメイン名は一定期間のあとに第三者が登録できるようになり、残ったリンクや検索の評価を目当てに詐欺サイトなどに使われるおそれがあると説明しています(JPドメイン名の場合)。メールに使っていたドメインなら、同じアドレスを作られて素性を偽ったメールに悪用されるおそれもあります。
今週進める手順
- 自社のドメインのDNSの設定と、CTのログから、サブドメインの一覧を作ります。レンタルサーバーを使っていれば、管理画面でドメインごとのPHPの版も見ます。
- 総務と経理に、サーバー・ドメイン・ホームページの保守の契約と支払いを、部署ごとに出してもらいます。
- 広報と各事業部に、ここ数年に作ったサイトを聞き、上の呼びかけを全社に送ります。
- 見つかったサイトごとに、持ち主の部署、PHPとWordPressの版、保守契約の有無、残す理由を1枚の台帳に記入します。版が古いままだったサイトは、閉じる前にアクセスのログとファイル一式を保存し、侵害の痕跡を調べます。JPCERT/CCも、侵害が疑われる場合は関連するログなどの証拠を保全したうえで影響の範囲を調べるよう求めています。PHPの版の見方と直し方は、PHP2Shellの記事にあります。
- 持ち主か保守が決まらないサイトは、情シスの上長から経営層に判断を上げます。決まるまでは、PHPが修正版か(レンタルサーバーが修正を当てたか)を確認し、当たっていなければ、サイト全体を社外から見られないようにするか、公開を一時止めます。
たびさんは、報告した人は評価を上げてもいいくらいだ、とまで言います。見つけた人を責めず、見つかったことを喜べる会社のほうが、次の野良も早く出てきます。