連休に入る前の今日が、確かめる順番を決める日です。
KEV には、米国の20日に4件が加わりました。期限 はどれも米国の23日(月)です。KEVの期限は米国の連邦機関向けで、日本の会社の期限ではありません。ただ、悪用が確認された4件なので、連休の前に、自社が当たるかどうかだけでも確かめて記録しておきたいところです。日本では23日が勤労感謝の日で、今日は土曜です。
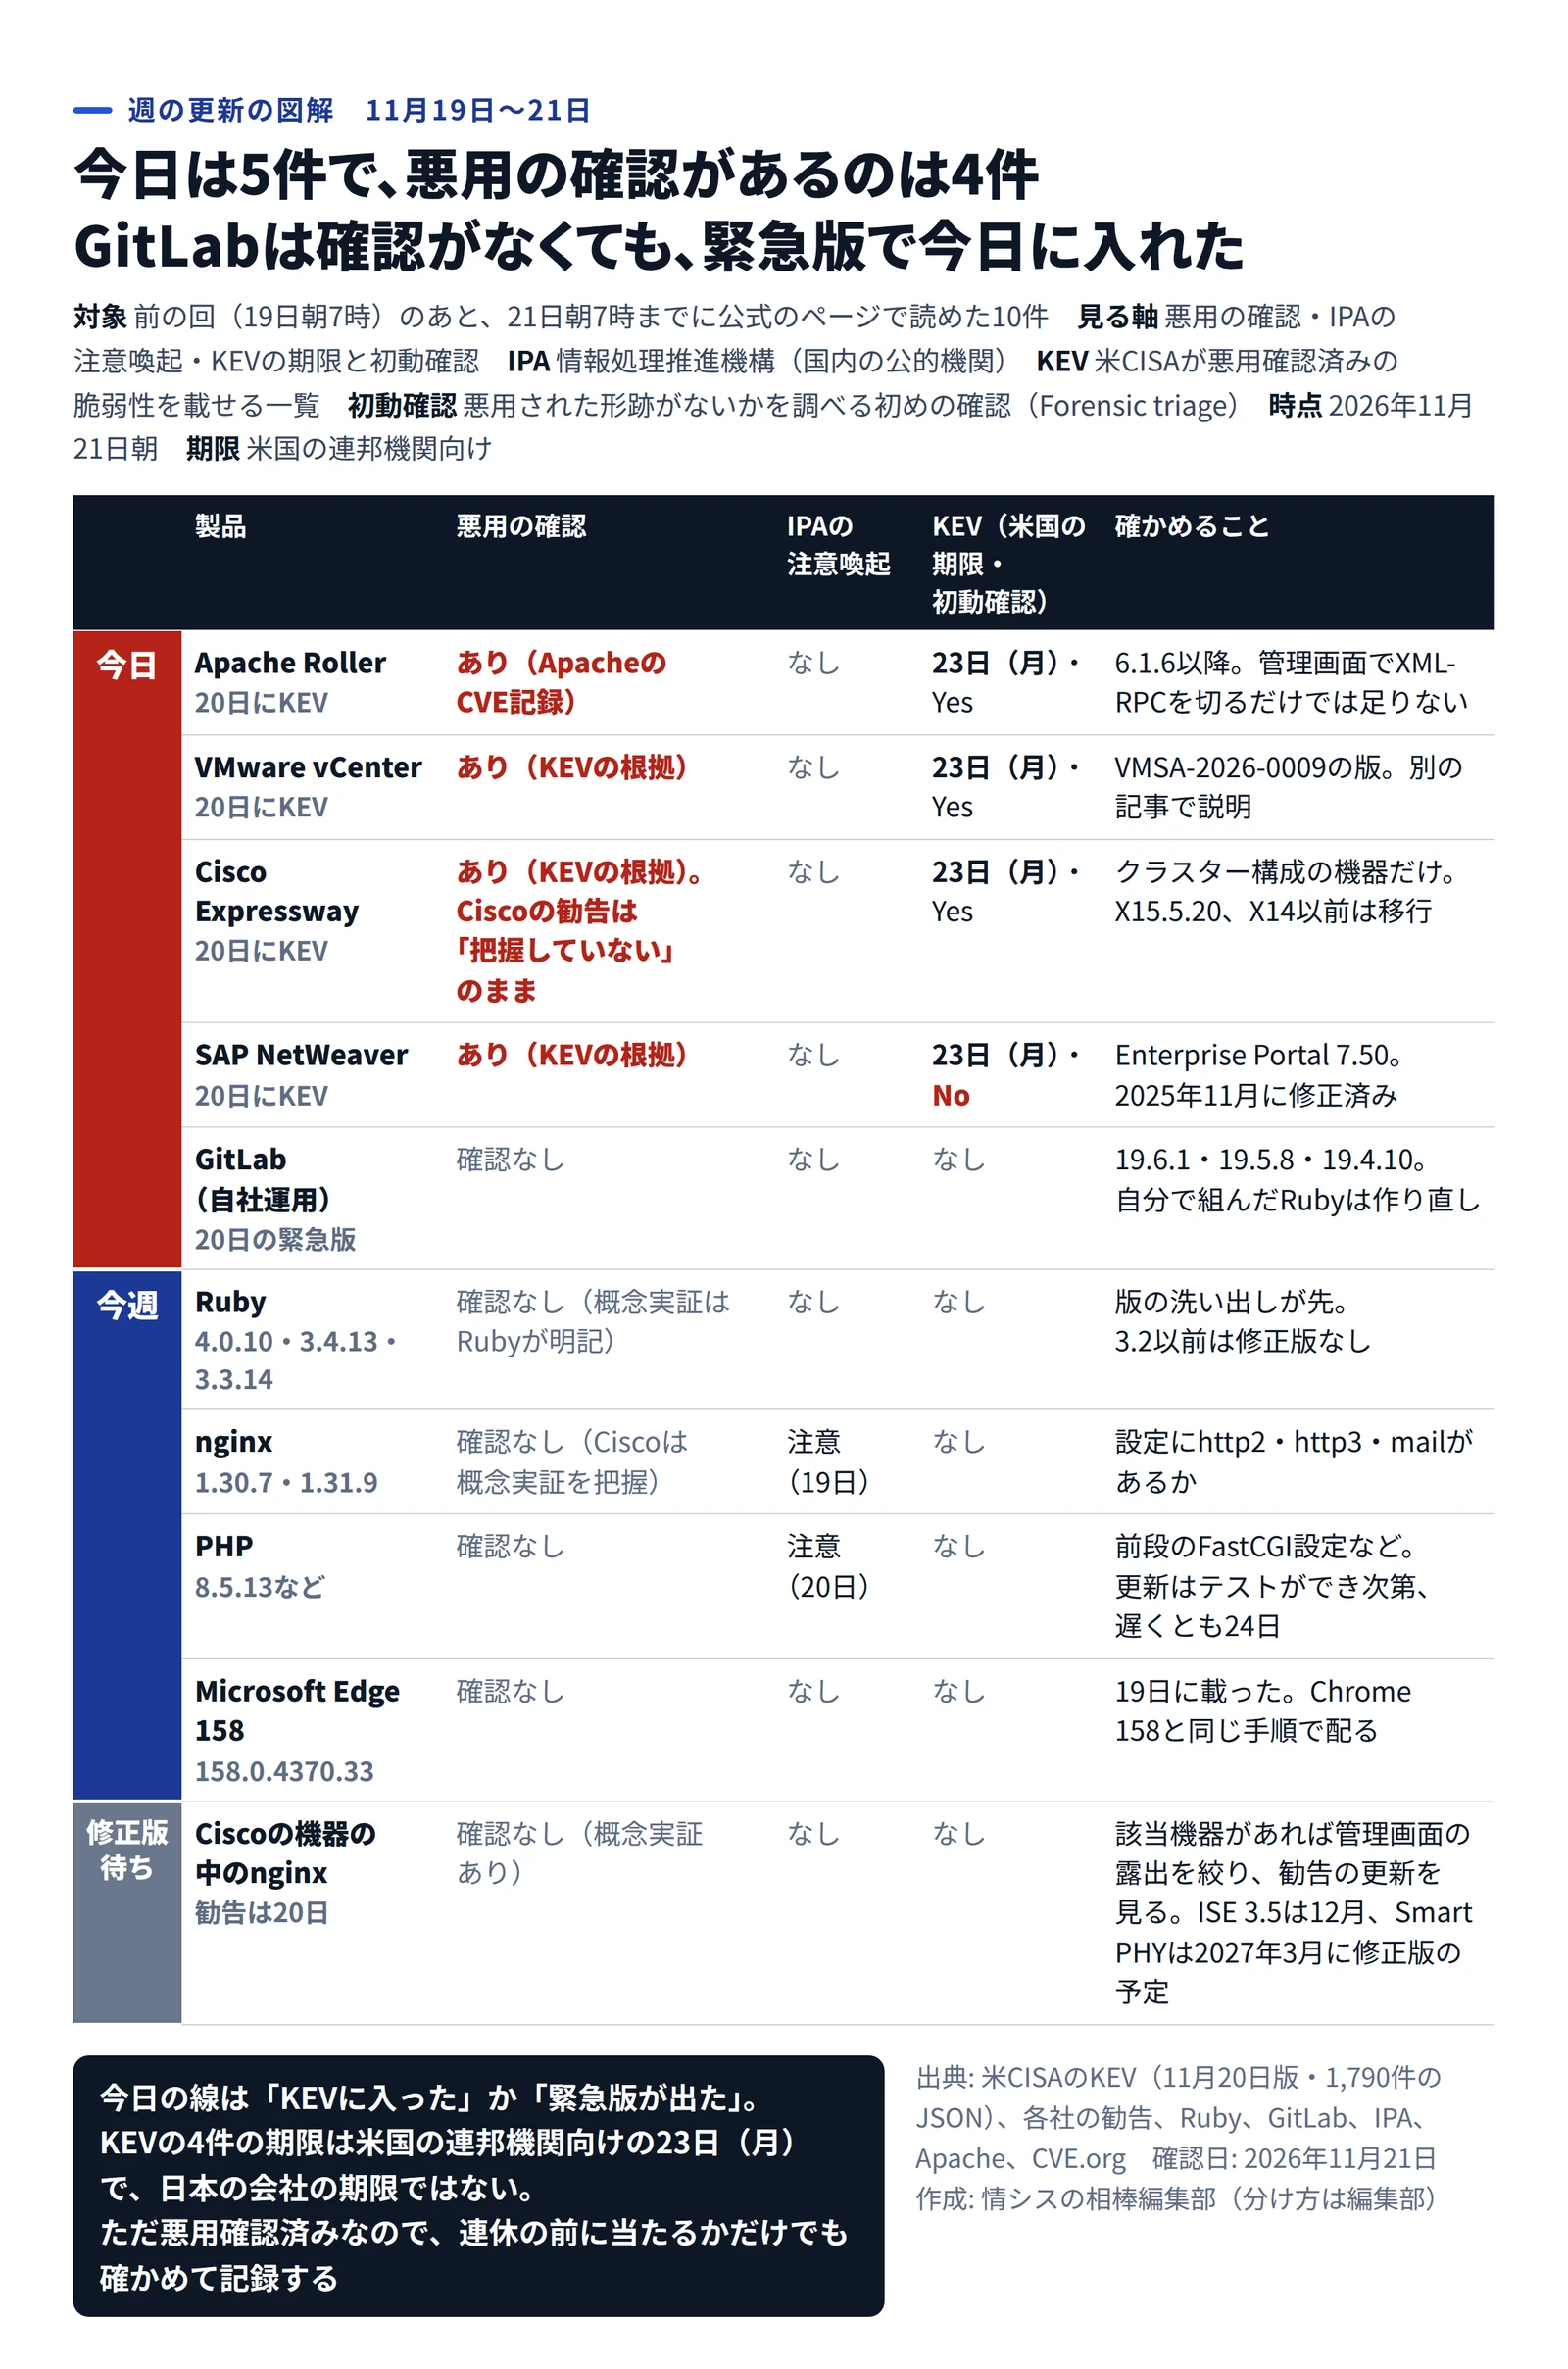
前の回の図解 (19日朝7時まで)のあとに、開発元や公的機関が公式のページで出した更新は、21日朝7時までで10件でした。分け方は前の回と同じで、悪用が確認されているか、IPA の注意喚起があるか、KEVの期限と初動確認はどうか、の3つの軸です。KEVは、米国のCISA が悪用の確認された脆弱性を載せる一覧です。初動確認は、KEVにある「Forensic triage」の欄で、悪用された形跡がないかを調べる初めの確認のことです。CISAは「Forensics Triage Requirements」と呼びます。今日が5件、今週が4件、修正版待ちが1件になりました。
10件の更新を、悪用・IPA・KEVの軸で今日、今週、修正版待ちに分けた表 作成: 編集部 / 出典: 情シスの相棒編集部(各社の公式の告知をもとに作成)
製品
告知と日付
悪用、KEV、注意喚起
要点
今日(5件)
Apache Roller
KEVへの追加(米国時間20日)
悪用あり(ApacheのCVE記録)、KEV、期限23日、初動確認Yes
6.1.6以降。管理画面でXML-RPCを切るだけでは足りない
VMware vCenter
KEVへの追加(米国時間20日)
KEV、期限23日、初動確認Yes
VMSA-2026-0009。vCenterの記事 で説明
Cisco Expressway
KEVへの追加(米国時間20日)
KEV、期限23日、初動確認Yes
クラスター構成が対象。X15.5.20以降
SAP NetWeaver
KEVへの追加(米国時間20日)
KEV、期限23日、初動確認No
Enterprise Portal 7.50。2025年11月に修正済み
GitLab(自社で運用)
緊急版19.6.1、19.5.8、19.4.10(20日)
確認なし
Rubyの修正が入る。自分で組んだRubyは作り直し
今週(4件)
Ruby
4.0.10、3.4.13、3.3.14(19日)
確認なし。概念実証はRubyが把握
3.2以前に修正版なし。呼び名はruby2shell
nginx
1.30.7、1.31.9(18日)、IPAの注意喚起(19日)
確認なし。IPAは「注意」
機能ごとに影響が分かれる。nginxの記事 で説明
PHP
8.5.13など(19日)、IPAの注意喚起(20日)
新たに公表された分の悪用は確認できず(JPCERT/CC)。IPAは「注意」
PHPの記事 で説明
Microsoft Edge 158
セキュリティのリリースノート(19日)
確認なし
158.0.4370.33。Chrome 158と同じ手順で配る
修正版待ち(1件)
Ciscoの機器の中のnginx
Ciscoの勧告(協定世界時20日16時)
確認なし。概念実証をCiscoが把握
ISE 3.5は12月、Smart PHYは2027年3月に修正版の予定
件数は製品ごとです。nginxは18日の公開ですが、前の回の表に入っていなかったので今回数えました。前の回に載せたJava4Shell、Chrome 158、GitLab 19.5.6の続きは、数に入れず「前の回の行は2日で動いた」の節に回しました。
今日に置く線は手当てが1手で済むか
悪用の確認がない行を今日に置くかどうかは、前の回のJavaと、今回のGitLab、Ruby、nginx、PHPを同じ軸に並べると見えます。
行
IPAの注意喚起
概念実証
今日できる手当て
置いた日
Java4Shell(前の回)
緊急(18日)
公開済み
回避のフラグ(再起動が要る)
今日
GitLab
なし
Rubyが把握と明記
更新1回で足りる
今日
Ruby
なし
Rubyが把握と明記
更新。先に版の洗い出し
今週
nginx
注意(19日)
Ciscoが把握
機能ごとに切る(効くのは一部)
今週。該当する設定があれば今日
PHP
注意(20日)
確かめていない
設定の見直し。更新はテストができ次第、遅くとも24日
今週
根拠になる事実は2つです。GitLabの勧告は、自社運用の環境に「直ちに」の更新を求めています。Rubyは、一部の場面でコード実行に使える概念実証を把握しているとのことです。GitLabの勧告によると、公式のLinuxパッケージとコンテナの画像は、修正済みのRubyをすでに含んでいます。
ここから先は編集部の見立てです。GitLabとRubyは、IPAの注意喚起がなく、概念実証をRubyが認めた点も同じです。それでも分けたのは、手当ての軽さです。GitLabは更新1回で終わりますが、Ruby製のアプリは、どの版がどこで動くかの洗い出しから始まります。
KEVの4件は米国の23日が期限
KEVには米国の20日に4件が加わり、18日版の1,786件が20日版で1,790件になりました。
期限(米国)
製品
加わった日
期限までの日数
初動確認
公開から加わるまで
11月23日
Apache Roller(CVE-2026-129448)
11月20日
3日
Yes
55日
11月23日
VMware vCenter(CVE-2026-123890)
11月20日
3日
Yes
1日
11月23日
Cisco Expressway(CVE-2026-76466)
11月20日
3日
Yes
30日
11月23日
SAP NetWeaver(CVE-2025-42884)
11月20日
3日
No
374日
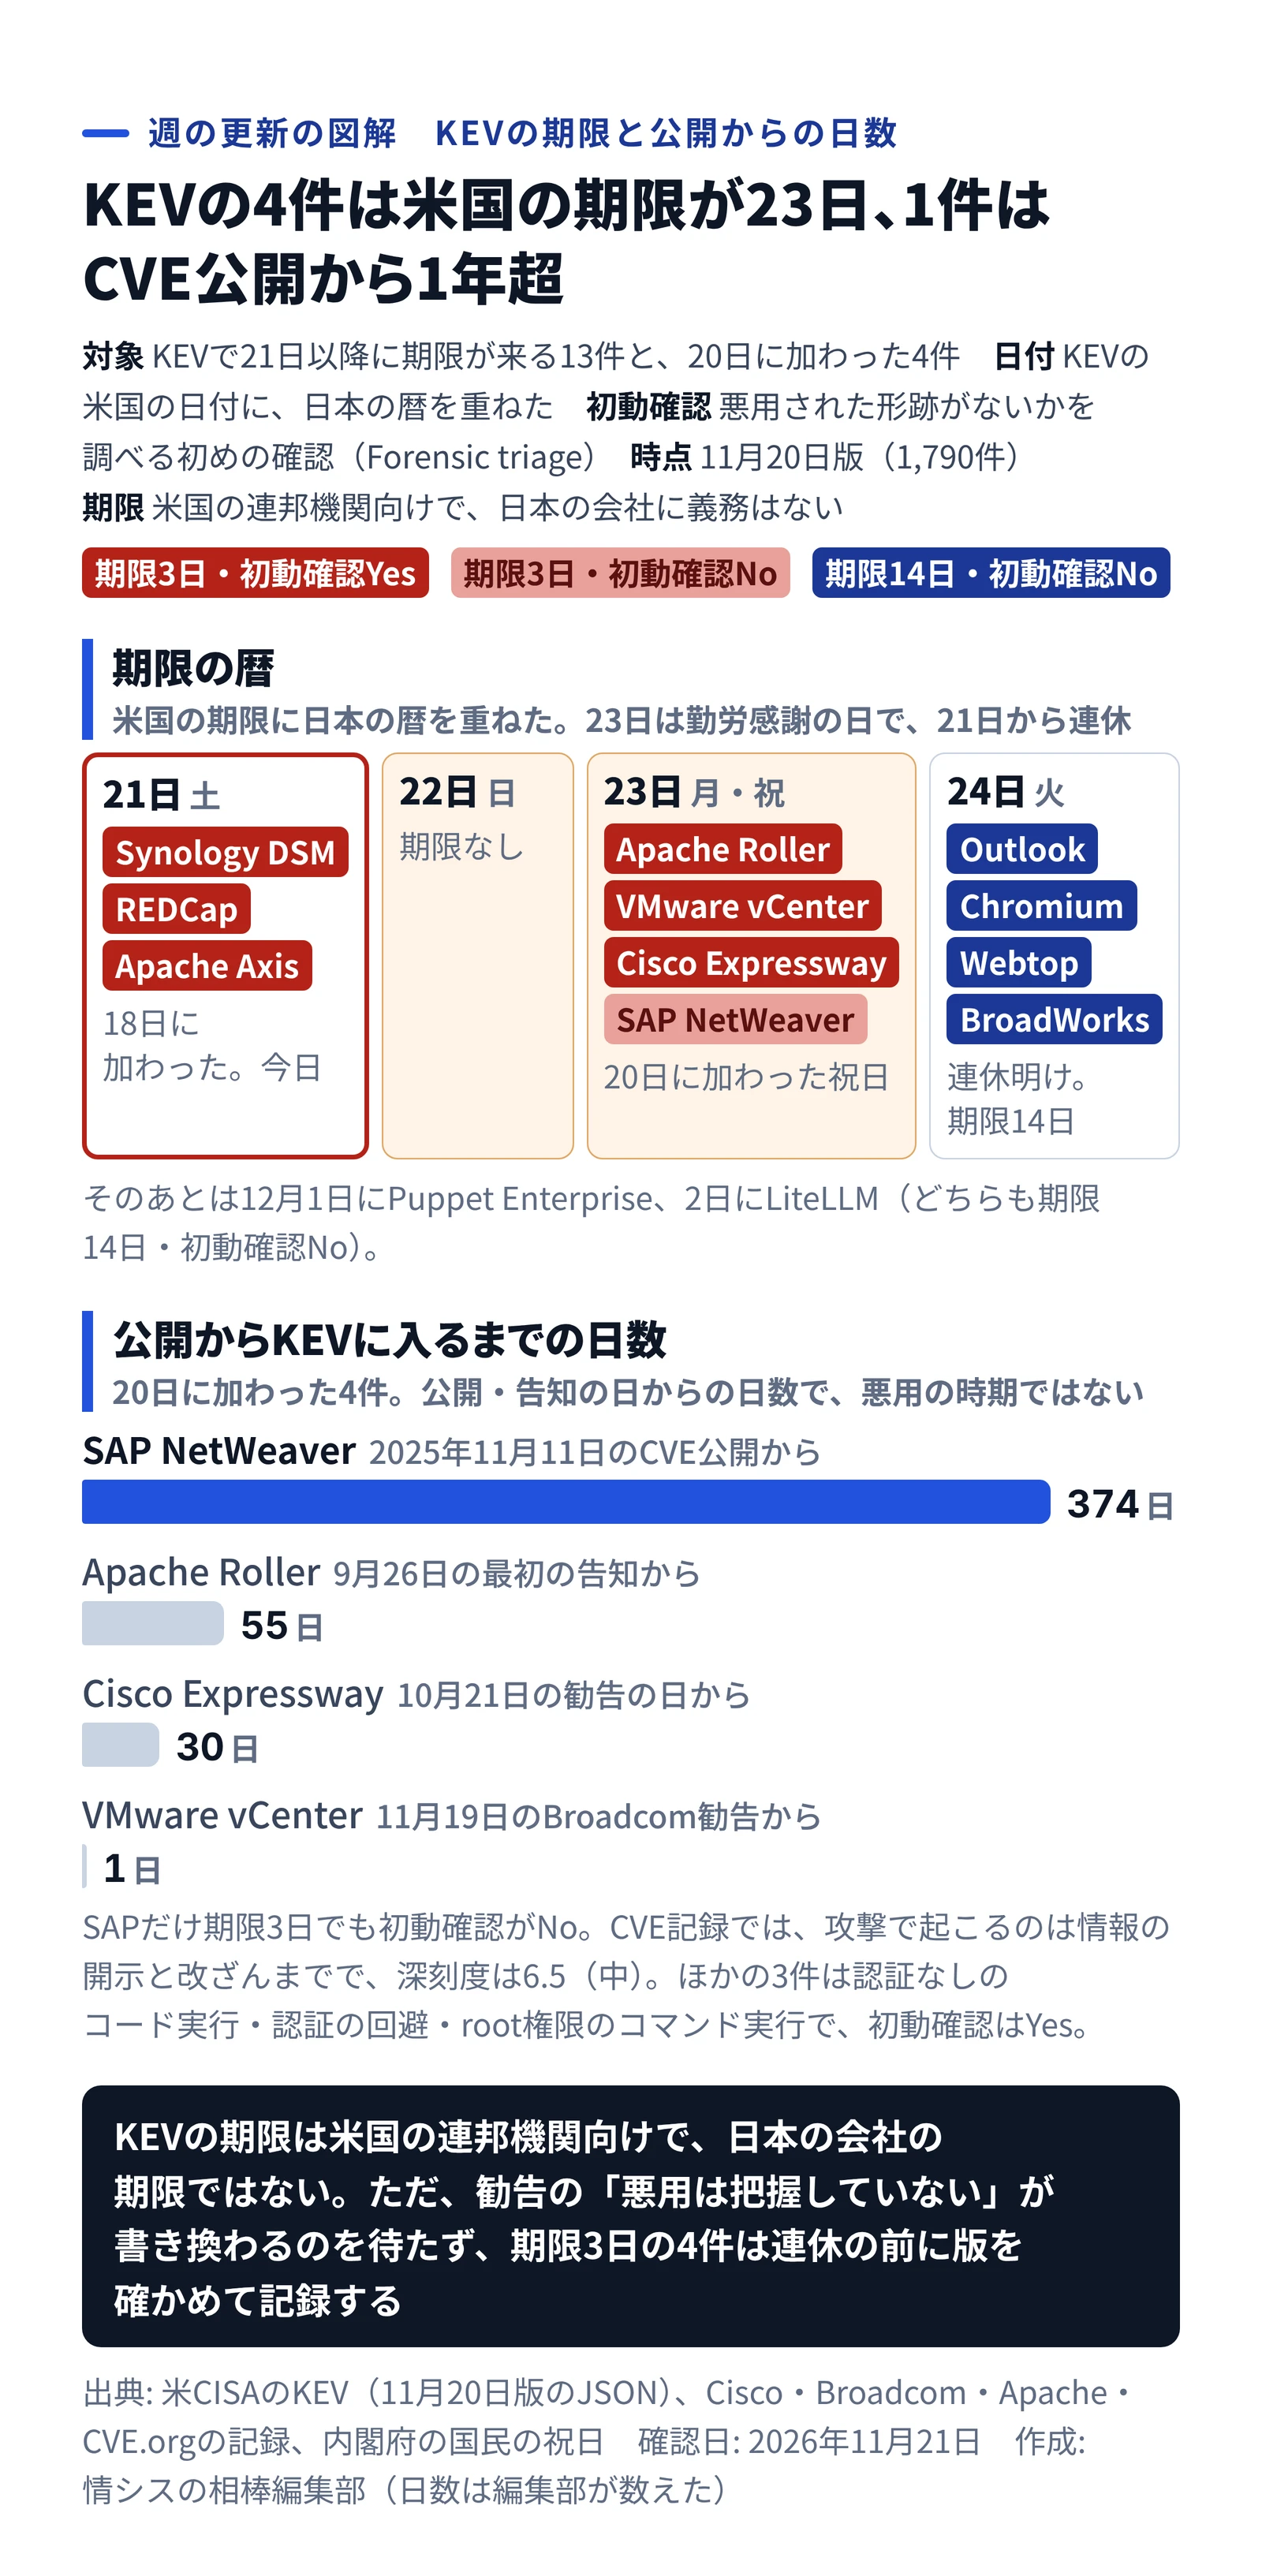
日付はどれもKEVにある米国の日付で、期限は米国の連邦機関に向けたものです。日本の会社に守る義務はありません。「公開から加わるまで」は、暦の日数です。起点は、Rollerが修正版の6.1.6を告げたApacheの告知(9月26日)、CiscoがExpresswayの勧告を出した10月21日、Broadcomの勧告の11月19日、SAPのCVE記録の公開日の2025年11月11日です。
KEVの期限を日本の暦に重ねた図と、公開からKEV入りまでの日数 作成: 編集部 / 出典: 情シスの相棒編集部(米CISAのKEVをもとに作成) 米国の期限に日本の暦を重ねると、21日(土)が前の回の3件(Synology DSM、REDCap、Apache Axis)の期限で、23日(月)は勤労感謝の日です。内閣府の祝日の一覧にもあります。24日(火)には、前の回に載せたOutlook、Chromium、Webtop、BroadWorksの4件(期限14日)が続きます。
表の最後の列を見ると、4件のうち3件は、公開から加わるまでに1か月以上あきました。前の回のSynologyも、2024年に修正版が出ていたものでした。台帳に「修正済み」と書いてある製品でも、期限3日の4件は、版を今日見たほうがよいと考えます。
Apache Roller は、認証の前にXML-RPCの要求を受けて、送られた値をそのまま読み込む脆弱性です。NVDの記録(Apacheが登録)は、4.0.0から6.1.4までが対象で、「actively exploited」とあります。9月26日の告知は6.1.5だけを対象にしていて、今回の番号が同じ脆弱性の対象を広げ直したものです。回避策は、web.xmlのenabledForExtensionsをfalseにするか、/roller-services/xmlrpcの対応づけを外して再起動することです。管理画面でXML-RPCを無効にしても、古い版は先に読み込むので足りません。
Cisco Expressway は、クラスター構成の機器でだけ当たります。永続的なCookieを持つ攻撃者が、データベースのサービスから、root権限のコマンドを実行できます。修正版は、X15.5.3以前ならX15.5.20で、X14以前は修正版のある系統への移行が必要です。回避策はありません(勧告の時点)。Ciscoの10月21日の勧告(版1.0)は、21日朝の時点でも「悪用は把握していない」のままです。勧告のその一文は、KEVに加わったあとも書き換わっていませんでした。外す根拠にしないほうがよいでしょう。
SAP NetWeaver のCVE-2025-42884は、Enterprise Portal 7.50の脆弱性です。CVE記録によると、認証なしの攻撃者がJNDIの設定を差し込めて、サーバーの情報の開示と改ざんにつながります。可用性への影響はなく、CVSSは6.5(中)です。SAPのノート3660969(ログインが要るとみられ、読んでいません)が修正の案内の出どころです。2025年11月のパッチデーから約1年、KEVに入りました。
初動確認の欄は、この4件で割れました。11月にKEVへ加わった24件は、月ごとの数で見ると次のとおりです。
月
加わった件数
期限3日・Yes
期限14日・No
期限3日・No
9月
43
32
9
2
10月
36
24
7
5
11月(20日まで)
24
15
8
1
前の回の時点では、11月に期限3日でNoの例外はありませんでした。SAP NetWeaverが、11月の最初の例外です。CISAは、全体の支配を許す脆弱性を、公開の資産で重く扱うと説明しました。SAPのCVE記録が書く影響は情報の開示と改ざんまでなので、初動確認の欄は、乗っ取りに至るかどうかに沿って付くように見えます。ただ、前の回の13日のCheck Pointは、認証済みの利用者が前提でもYesでした。断定せず、欄そのものを見るのが確かだと考えます。
呼び名より番号で見る
ruby2shellとphpAfterShellは、Cloudflareのブログ(20日)に出る呼び名です。RubyとPHPの発表にも、IPAの注意喚起にも、この名前は出てきません。
CVE-2026-132825は、NVDの記録がRubyの勧告GHSA-34m4-m9fh-gqp5(文字列の大文字小文字を変える処理でのヒープバッファオーバーフロー)を参照していて、GitLabの勧告も同じ2つを対にして挙げています。ISO-8859-1やWindows-1252のような1バイトの文字コードで、出力の終わりを1バイト越えて書き込むというものです。phpAfterShellは、Cloudflareが挙げるCVE-2026-126714で、PHPの記事 の表では、書き込みが途切れたセッションファイルの行に当たります。
Rubyが19日(協定世界時の0時)に出した勧告は、正規表現の処理と文字列の大文字小文字変換にある7件です。3.3.13以前、3.4.0から3.4.12、4.0.0から4.0.9が対象で、修正版は4.0.10、3.4.13、3.3.14です。Rubyは、一部の場面でコード実行に使える概念実証を把握していると書き、更新を強く勧めます。3.2以前は寿命が終わっていて、修正版は出ません。3.3は、この版から「バグの修正も入れる期間」に名前が変わり、サポートは2027年3月末までの予定です。
では、悪用の確認はどうか。21日朝の時点では見つかっていません。Rubyの発表に悪用の記載はなく、KEVの20日版にも今回の番号はなく、IPAとJPCERT/CCの一覧にもRubyの件はありません。今回のPHPの番号(CVE-2026-126714など)も、KEVの20日版にはありません。IPAの20日の注意喚起にも、悪用の記載はありません。
数字は割れています。Rubyの勧告はCriticalですが、NVDにある登録元(MITRE)のCVSS 3.1は7.4(High)で、攻撃元の区分はローカルです。GitLabの勧告は両方を載せています。数字の低さだけで、今週の後ろに回さないほうがよいと考えます。RubyのCriticalは、細工した文字列を処理するだけでコード実行に至りうるという説明に沿った評価です。Cloudflareのブログは、Veria Labsが「RailsとclassicスタイルのSinatraには、認証の前に既定の構成で届く」と報告したと伝え、同社が自前の概念実証を公開の約1週間後に出す予定だとも伝えています。これはCloudflareの見立てで、Rubyの発表には出てこず、こちらでも確かめられていません。公開が19日なので、26日前後には概念実証が広く出回りうると考えると、「今週」の窓はその前に閉じるかもしれません。
だから今週の行として、早いうちに版の洗い出しをします。公開しているWebアプリを動かすRubyの版を、サーバー、コンテナの画像、同梱している製品ごとに控えます。3.2以前が見つかったら、更新ではなく移行の計画になります。GitLab以外の同梱製品の告知は、21日朝までに確かめられたものがありません。
GitLabは更新1回でRubyの修正が入る
GitLabは20日に、19.6.1、19.5.8、19.4.10の緊急版を出しました。影響を受けるのは、19.4.10より前のすべて、19.5は19.5.8より前、19.6は19.6.1より前です。GitLab.comとDedicatedは修正済みで、自社運用の環境に「直ちに」の更新を求めました。
前の回で今週に置いた19.5.6は、4日で古くなりました。19.5.7は、Dedicated向けの社内限りの版でした。前の回の記事にある19.5.4(10日)から数えると、19.5系の公開版は10日から20日までに4回出たことになります。GitLabのパッチリリースの一覧から、9月10日以降のCritical Patch Releaseを同じ日の2版は1回と数えると、次の間隔です。
公開日
最初の版
前のCriticalから
9月10日
19.3.2
初回
9月23日
19.4.1
13日
10月12日
19.4.2
19日
10月21日
19.5.1
9日
11月10日
19.5.4
20日
11月20日
19.5.8
10日
間隔は9日から20日で、平均すると14日あまりです。9月以降の6回では約2週間ごとにCriticalが出ているので、更新の窓を空けておくほうが、毎回の緊急対応より楽だと考えます。自分でコンパイルしたGitLabは、パッケージの更新では直りません。GitLabの勧告によると、Rubyを3.3.14か3.4.13(同じ系統の後ろの版でもよい)で作り直す必要があります。
Ciscoの機器はJavaで当たらなくてもnginxで当たる
Ciscoは20日(協定世界時の16時)に、nginxの勧告を出しました。Criticalで、概念実証は把握しているが悪用は把握していない、としました。回避策は、勧告の時点ではありません。勧告は、個別のバグの欄に書かれる場合がある、としています。同じ週のJava4Shellの勧告(版1.3)と、優先製品の状況を並べると、次のとおりです。
製品
Java4Shellの勧告(版1.3)
nginxの勧告(版1.0)
Catalyst Center
影響なし(20日に変更)
影響なし
ISE
影響なし
3.5のみ影響あり。3.5 Patch 5は12月
IOS XE
影響なし
調査中
NX-OS
影響なし
影響あり
Secure Firewall(ASA、FMC、FTD)
影響なし
影響なし
Javaの勧告で「影響なし」と確認した優先製品14のうち、nginxの勧告では、NX-OSとISE 3.5が当たり、IOS XEを含む4つが調査中です。Javaで棚卸しを終えた機器も、nginxでは別に見る必要があります。ほかに、Smart PHY、Intersight Virtual Appliance、Kenna.VMが影響ありで、修正版はIntersightが12月(1.1.9-0)、Smart PHYが2027年3月の予定です。Kenna.VMはクラウドのサービスで、修正版は1.30.7(11月の予定の欄)です。
修正版待ちの行は、該当する機器があれば、管理画面が外から見えないかを確かめ、見えるなら、つながる相手を絞ります。そのうえで、勧告の更新を見ます。勧告は、どの機能が外に出るかを示していません。NX-OSは修正版の記載もなく、4つは調査中なので、「様子見」ではなく、修正版待ちの状態とみています。
前の回の行は2日で動いた
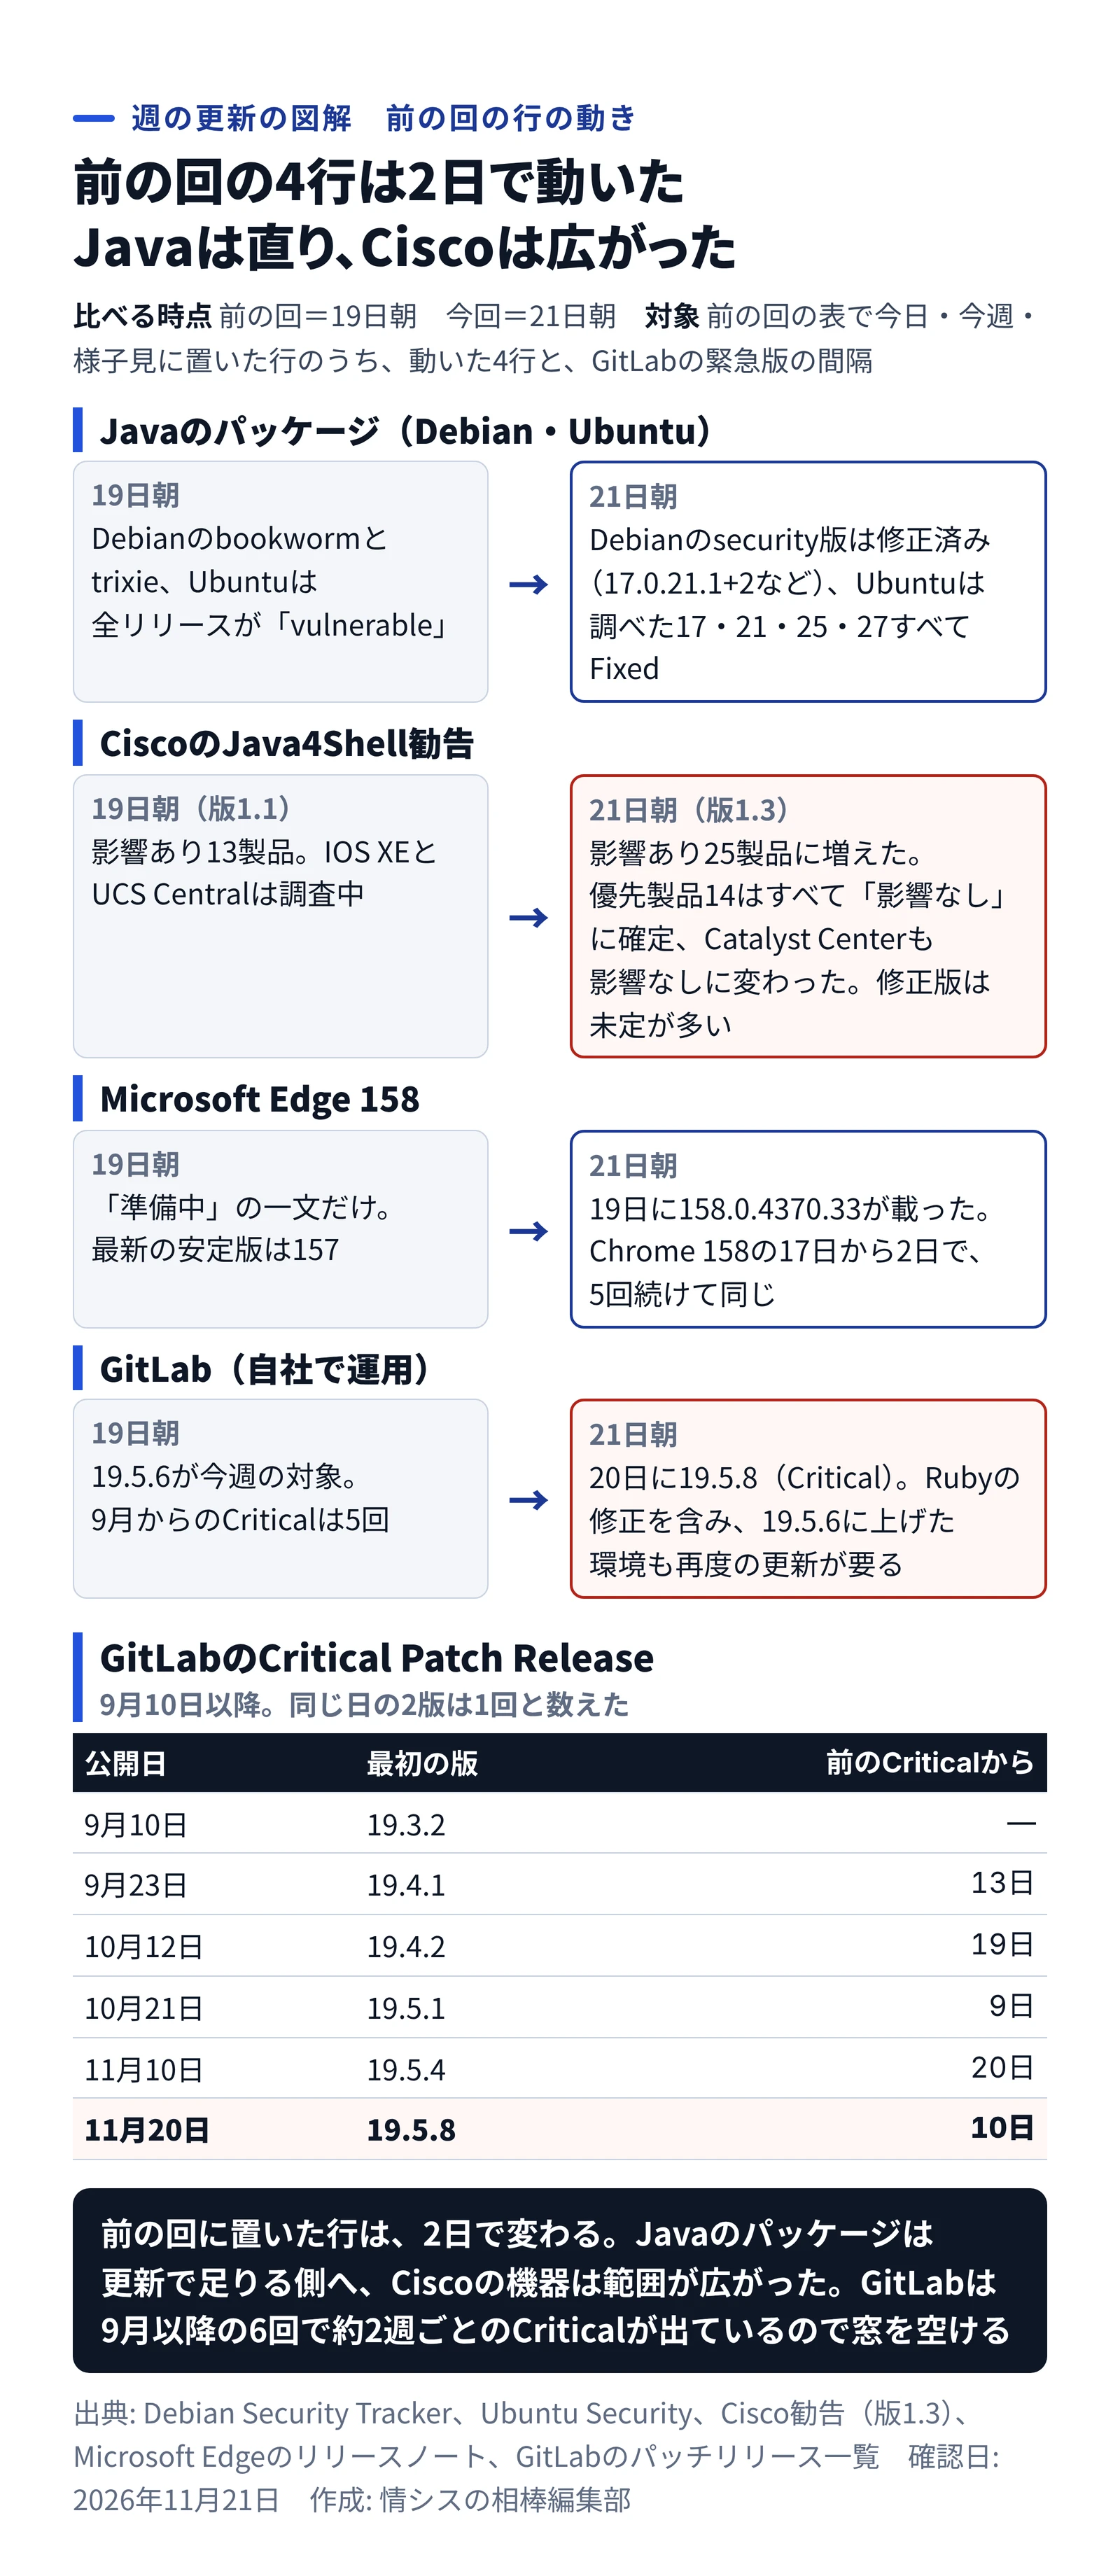
前の回の4行の2日間の動きと、GitLabの緊急版の間隔 作成: 編集部 / 出典: 情シスの相棒編集部(各社の公式の告知をもとに作成) Javaのパッケージは、19日朝に「vulnerable」だったものが動きました。Debianはbookwormとtrixieのsecurity版が修正済みになり(17.0.21.1+2-1deb12u1、21.0.13.1+2-1deb13u1、25.0.5.1+2-1~deb13u1)、forkyはまだvulnerableです。Ubuntuは、調べたopenjdk-17、21、25、27の対象のリリースがFixedになりました。前の回は、パッケージで動かす環境は「修正版が届くまでフラグが頼り」という見方でした。修正版が届いたので、更新の窓に入れる側へ移せます。
Ciscoの勧告は、19日朝の版1.1で影響あり13製品でしたが、21日朝の版1.3では25製品に増えました。Catalyst Centerは影響ありから影響なしに変わっています。Splunkも20日の更新で、AppDynamicsのオンプレミス製品などを影響ありに加えました。機器に同梱されたJVMは、前の回の判断どおり、納入元の告知を見ながら届く範囲を絞る側です。
Edge 158は、Chrome 158の17日から2日後の19日に、158.0.4370.33が載りました。前の回の表で、Edgeの直近4回が2日後だったので、これで5回続いたことになります。Extended Stableの156.0.4314.98も同じ日で、CVEの欄は「見つかり次第追加」です。Chromeは、17日の158.0.8127.36と.37のあとのデスクトップ安定版が、21日朝のChrome Releasesには見当たりません。Chrome 158とEdge 158は、同じ週のうちに配ります。
連休の前と間の手順
21日(今日)は、前の回のSynology DSM、REDCap、Apache Axisが終わった記録を見ます。期限が今日です。
同じ日に、23日が期限の4件を、版と構成で絞ります。vCenterは別の記事 の手順で、Expresswayはクラスター構成か、Rollerは/roller-services/xmlrpcが有効か、SAPはEnterprise Portal 7.50かを見ます。
GitLabを自社で運用しているなら、19.5.8などへの更新を、今日か明日のうちに入れます。自分でコンパイルしたものは、Rubyの作り直しの予定を立てます。
Rubyは、版の洗い出しを今日始めます。3.2以前があれば移行の計画に回します。更新は今週の窓に入れます。
PHPの更新は、テストができ次第、遅くとも24日です。nginxの更新、Edge 158の配布、Java4Shellのパッケージの更新も、連休明けの24日までに入れます。Ciscoは、ISE 3.5 Patch 5が出る12月に勧告を引き直します。
KEVの期限は米国の連邦機関向けで、日本の会社が23日に守るものではありません。ただ、23日が期限の4件を連休の前に更新まで終えるのは難しい会社もあります。その場合は、版を見て当たるかどうかだけを今日のうちに記録しておくと、連休明けの24日の最初に、何から手を付けるかが決まります。