期限 まであと2日の行が、また2つ増えました。米CISA が米国時間の11月13日にKEV へ加えたCheck PointとUnrealIRCdは、どちらも連邦機関の期限が16日で、修正の前に調べて証拠を集めるよう求める「証拠の保全」の欄も「Yes」です。
同じ3日あまりのあいだに、Microsoft Edge には悪用されたCVE-2026-125350の修正が載りました。ScreenConnectでは、止めるべき拡張機能が5つから8つに増えました。どの会社にも当たるのはEdgeで、Check PointとScreenConnectは、台帳と保守業者への確認で当たるかどうかが今日のうちに決まります。
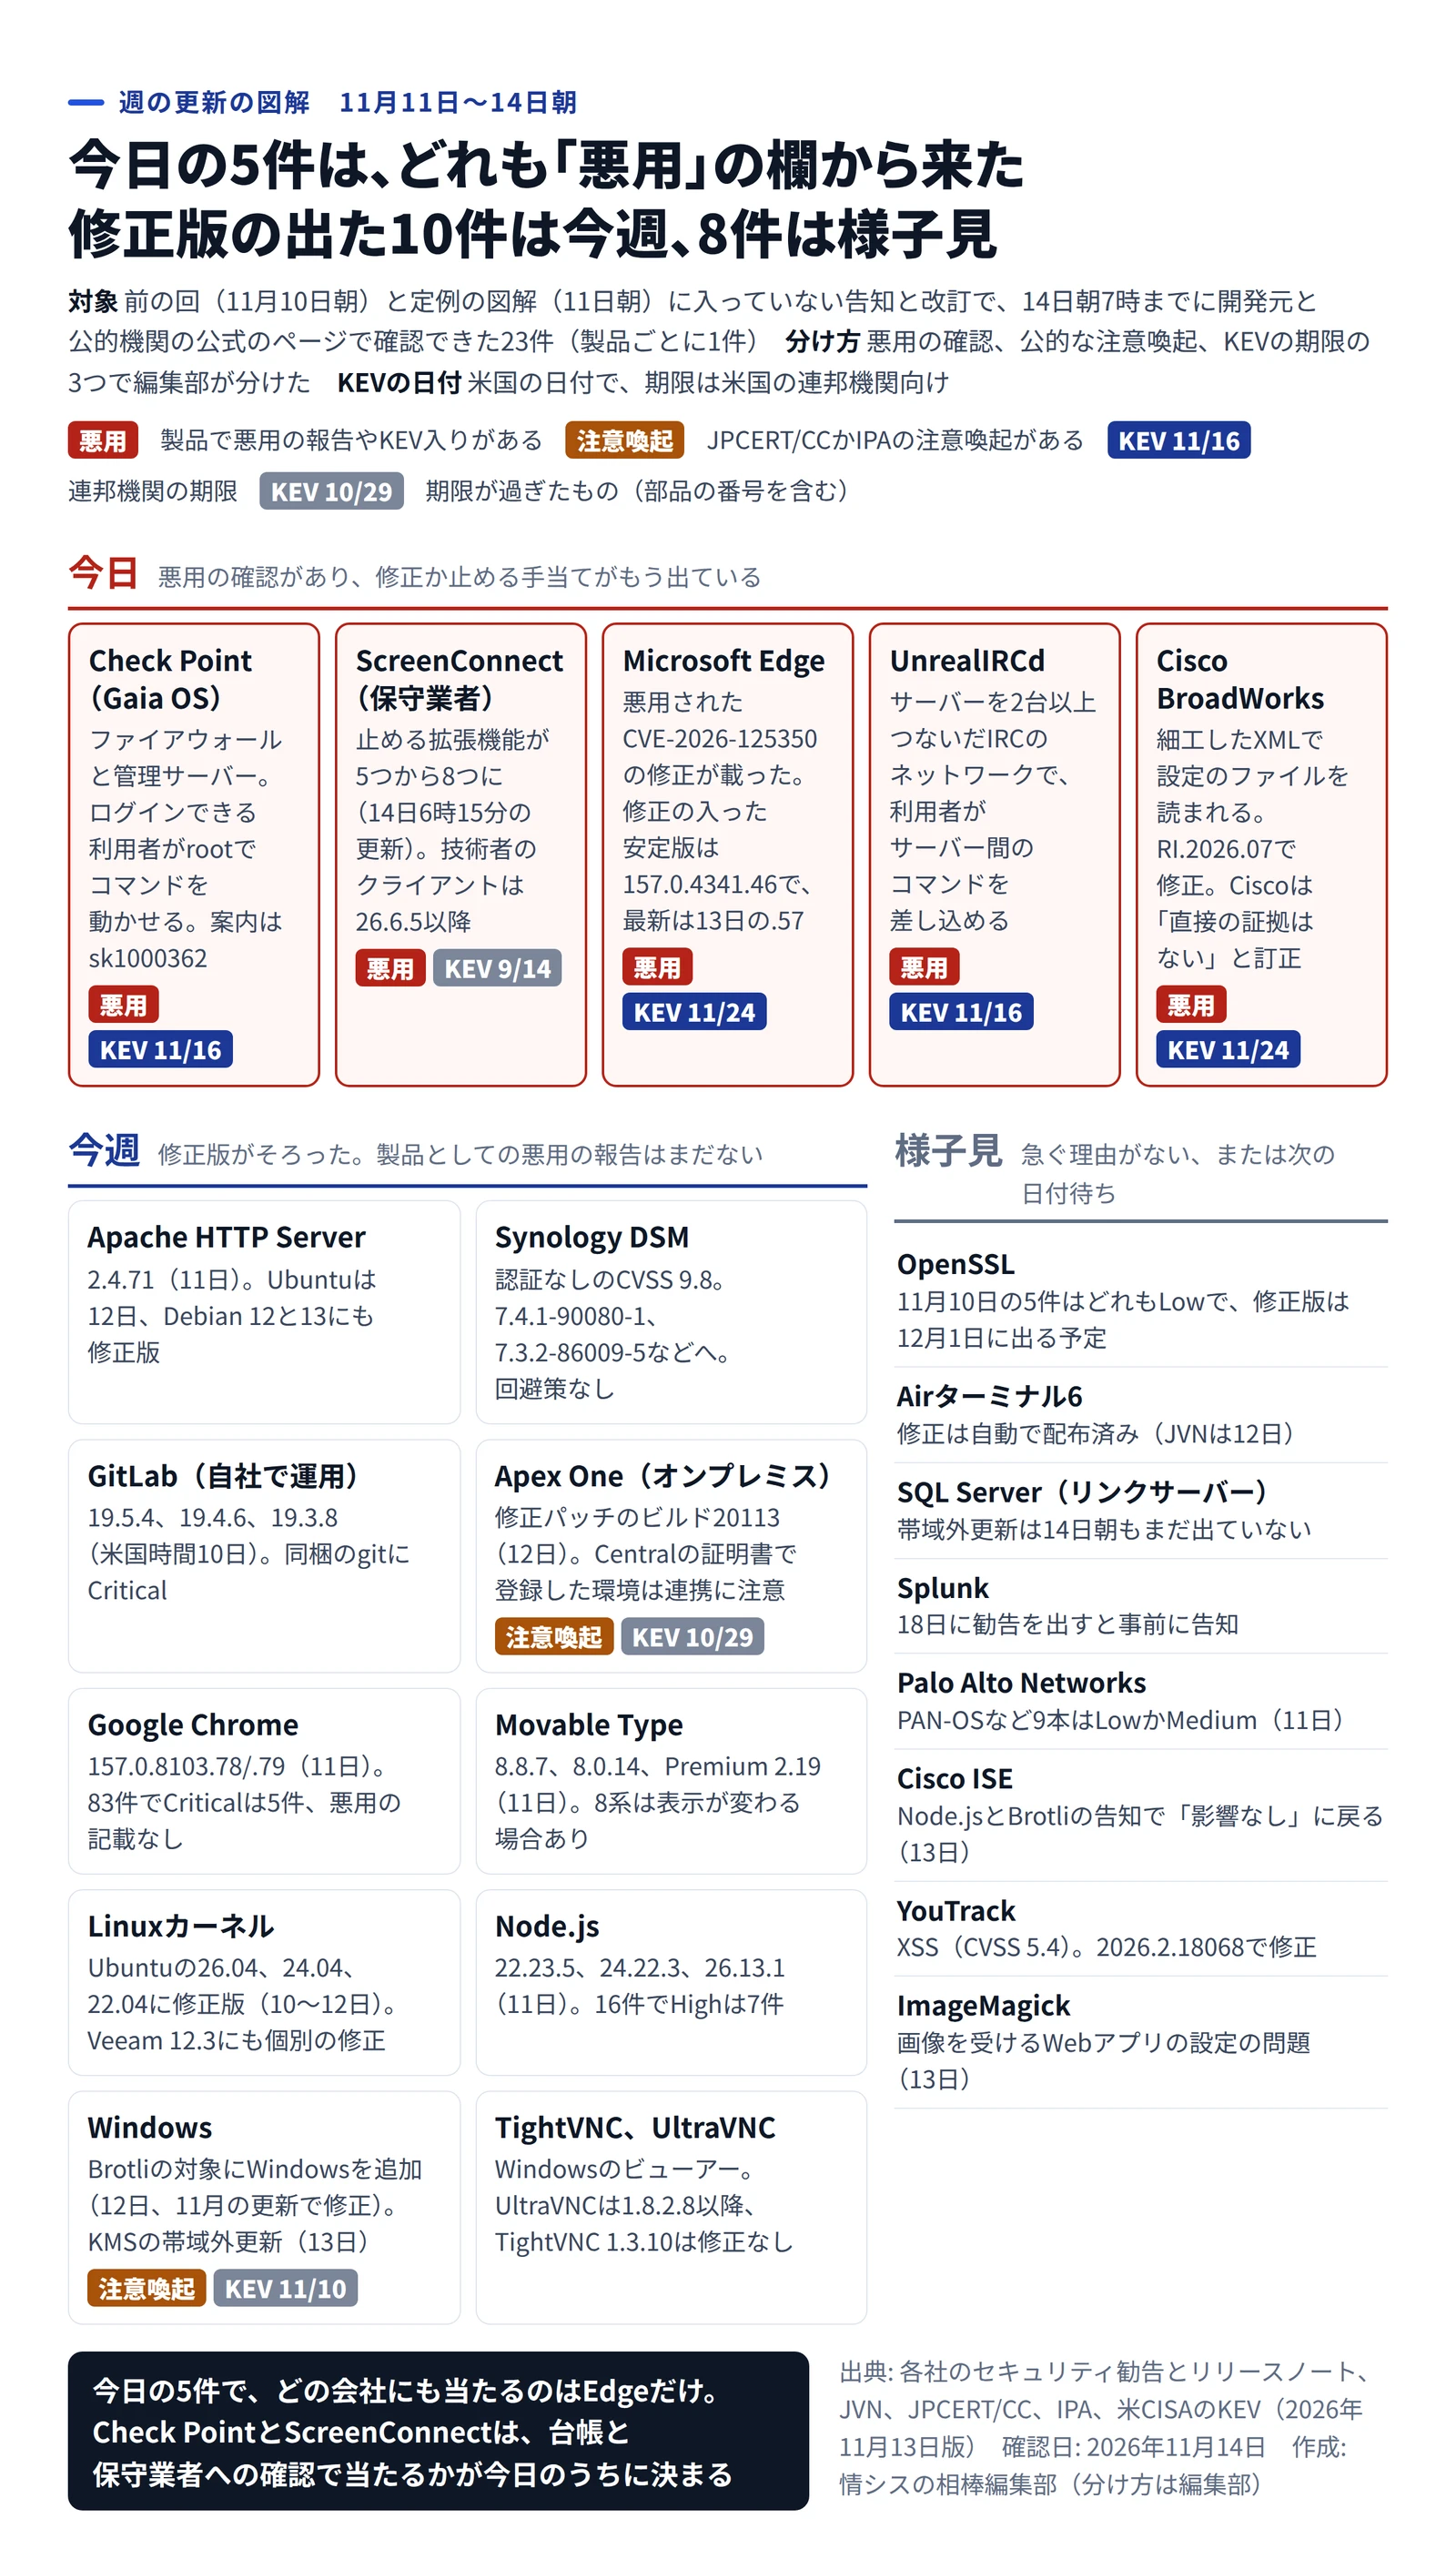
前の回の図解 (10日朝)と、8社の11月の定例の図解 (11日朝)のあとに出た告知と改訂のうち、14日朝7時までに開発元や公的機関の公式のページで読めたものは23件でした。悪用があるか、公的な注意喚起があるか、KEVの期限はいつか。この3つで分けると、今日が5件、今週が10件、様子見が8件になります。
23件の更新と改訂を、悪用、注意喚起、KEVの期限で今日、今週、様子見に分けた図 作成: 編集部 / 出典: 情シスの相棒編集部(各社の公式の告知をもとに作成)
製品
告知と日付
悪用、注意喚起、KEV
要点
今日(5件)
Check Point(Gaia OS)
KEVへの追加(米国時間13日)
悪用、KEVの期限11月16日
ファイアウォールや管理サーバーで、機器にログインできる利用者がrootでコマンドを動かせる。案内はsk1000362
ScreenConnect(保守業者の拡張機能)
ConnectWiseの告知の更新(日本時間14日6時15分)
悪用
止める拡張機能が5つから8つに。技術者のクライアントは26.6.5以降
Microsoft Edge
セキュリティのリリースノート(14日朝までに更新)
悪用、KEVの期限11月24日
安定版157.0.4341.46以降。13日の157.0.4341.57が最新。Androidは157.0.4341.53
UnrealIRCd
KEVへの追加(米国時間13日)
悪用、KEVの期限11月16日
サーバーを2台以上つないだIRCのネットワークで、利用者がサーバー間のコマンドを差し込める
Cisco BroadWorks
版1.1(12日)、版1.2(13日)
悪用、KEVの期限11月24日
細工したXMLで設定のファイルを読まれる。修正版はRI.2026.07。Ciscoは「直接の証拠はない」と訂正
今週(10件)
Apache HTTP Server
2.4.71(11日)、USN-9090-1(12日)
なし
criticalは1件。Ubuntuは22.04〜26.10、Debian 12と13にも修正版
Synology DSM
Synology-SA-26:19(日本時間10日夕方、13日更新)、SA-26:18
なし
認証なしのCVSS 9.8。7.4.1-90080-1、7.3.2-86009-5、7.2.2-72806-10、7.2.1-69057-13へ。回避策なし
GitLab(自社で運用)
19.5.4、19.4.6、19.3.8(米国時間10日)
なし
同梱のgitのCVE-2026-105437がCritical。12日の19.5.5と19.4.7にセキュリティの修正はない
Apex One(オンプレミス)
修正パッチのビルド20113(12日)
PHPの注意喚起、KEVの期限10月29日(PHP)
Apex Centralの証明書で登録した環境は、連携が切れる場合がある
Google Chrome
157.0.8103.78/.79(米国時間11日)
なし
83件でCriticalは5件、悪用の記載なし。延長安定版は156.0.8078.100
Movable Type
8.8.7、8.0.14、Premium 2.19(11日)
なし
JVN#11786640でCVSS 7.3。8系は表示が変わる場合がある
Linuxカーネル(Ubuntu、Veeam)
Ubuntuの修正(10〜12日)、Veeam KB4966(13日更新)
なし
26.04は7.0.0-43.43、24.04は6.8.0-149.149、22.04は5.15.0-203.213。Veeam 12.3に個別の修正
Node.js
22.23.5、24.22.3、26.13.1(米国時間11日)
なし
16件でHighは7件
Windows
Brotliの番号の更新(米国時間12日)、帯域外更新(13日)
Brotliの注意喚起、KEVの期限11月10日(Brotli)
Brotliは11月の累積更新で修正済み。slmgrの失敗を直す任意の更新
TightVNC、UltraVNC
JVNVU#92656681(13日)
なし
Windowsのビューアー。UltraVNCは1.8.2.8以降、TightVNC 1.3.10は修正なし
様子見(8件)
OpenSSL
11月10日の勧告
なし
5件ともLow。修正版は12月1日の予定
Airターミナル6
JVN#64740097(12日)
なし
修正済みのファームウェアは配布済みで、利用者の対応は不要
SQL Server(リンクサーバー)
Windowsの既知の問題(米国時間11日)
なし
帯域外更新は14日朝7時の時点で未公開
Splunk
SVD-2026-1101(11日、12日更新)
なし
18日に勧告を出すと予告。Universal Forwarderも版の一覧に入る
Palo Alto Networks
PAN-OSなどの勧告(米国時間11日)
なし
PAN-OSなど9本はLowかMedium。Prisma BrowserのChromiumはHigh
Cisco ISE
Node.jsとBrotliの告知の版1.13(13日)
なし
「調査中」から「影響なし」に戻った
YouTrack
JVN#76799957(13日)
なし
XSSでCVSS 5.4。2026.2.18068で修正
ImageMagick
JVNVU#95718857(13日)
なし
画像を受けるWebアプリの設定の問題
件数は製品ごとで、SynologyのDSMは2本の勧告を1件と数え、CiscoはISEとBroadWorksを別の2件にしました。定例の図解で扱ったMicrosoftの月例の中身と、9日のChrome 157.0.8103.50は入れていません。
表を縦に読むと、今日の欄を決めたのが深刻度ではないことが分かります。CVSS 9.8のSynology DSMが今週の側にあるのは、悪用の報告がまだないからです。反対に、Check Pointの脆弱性は機器にログインできる利用者が前提で、外から直接ねらう型ではありません。それでも今日の欄に入るのは、KEVに載ったからです。BroadWorksも、Ciscoが13日に「直接の証拠はない」と書き直したものの、KEVには残っているので今日の側に置きました。
公的な注意喚起の欄は、ほとんど空いています。11日朝から14日朝までに、JPCERT/CCとIPAが出した注意喚起は、11日の11月のMicrosoftの1本ずつでした。国家サイバー統括室の注意喚起も、9日の冷凍冷蔵設備のあとは出ていません。
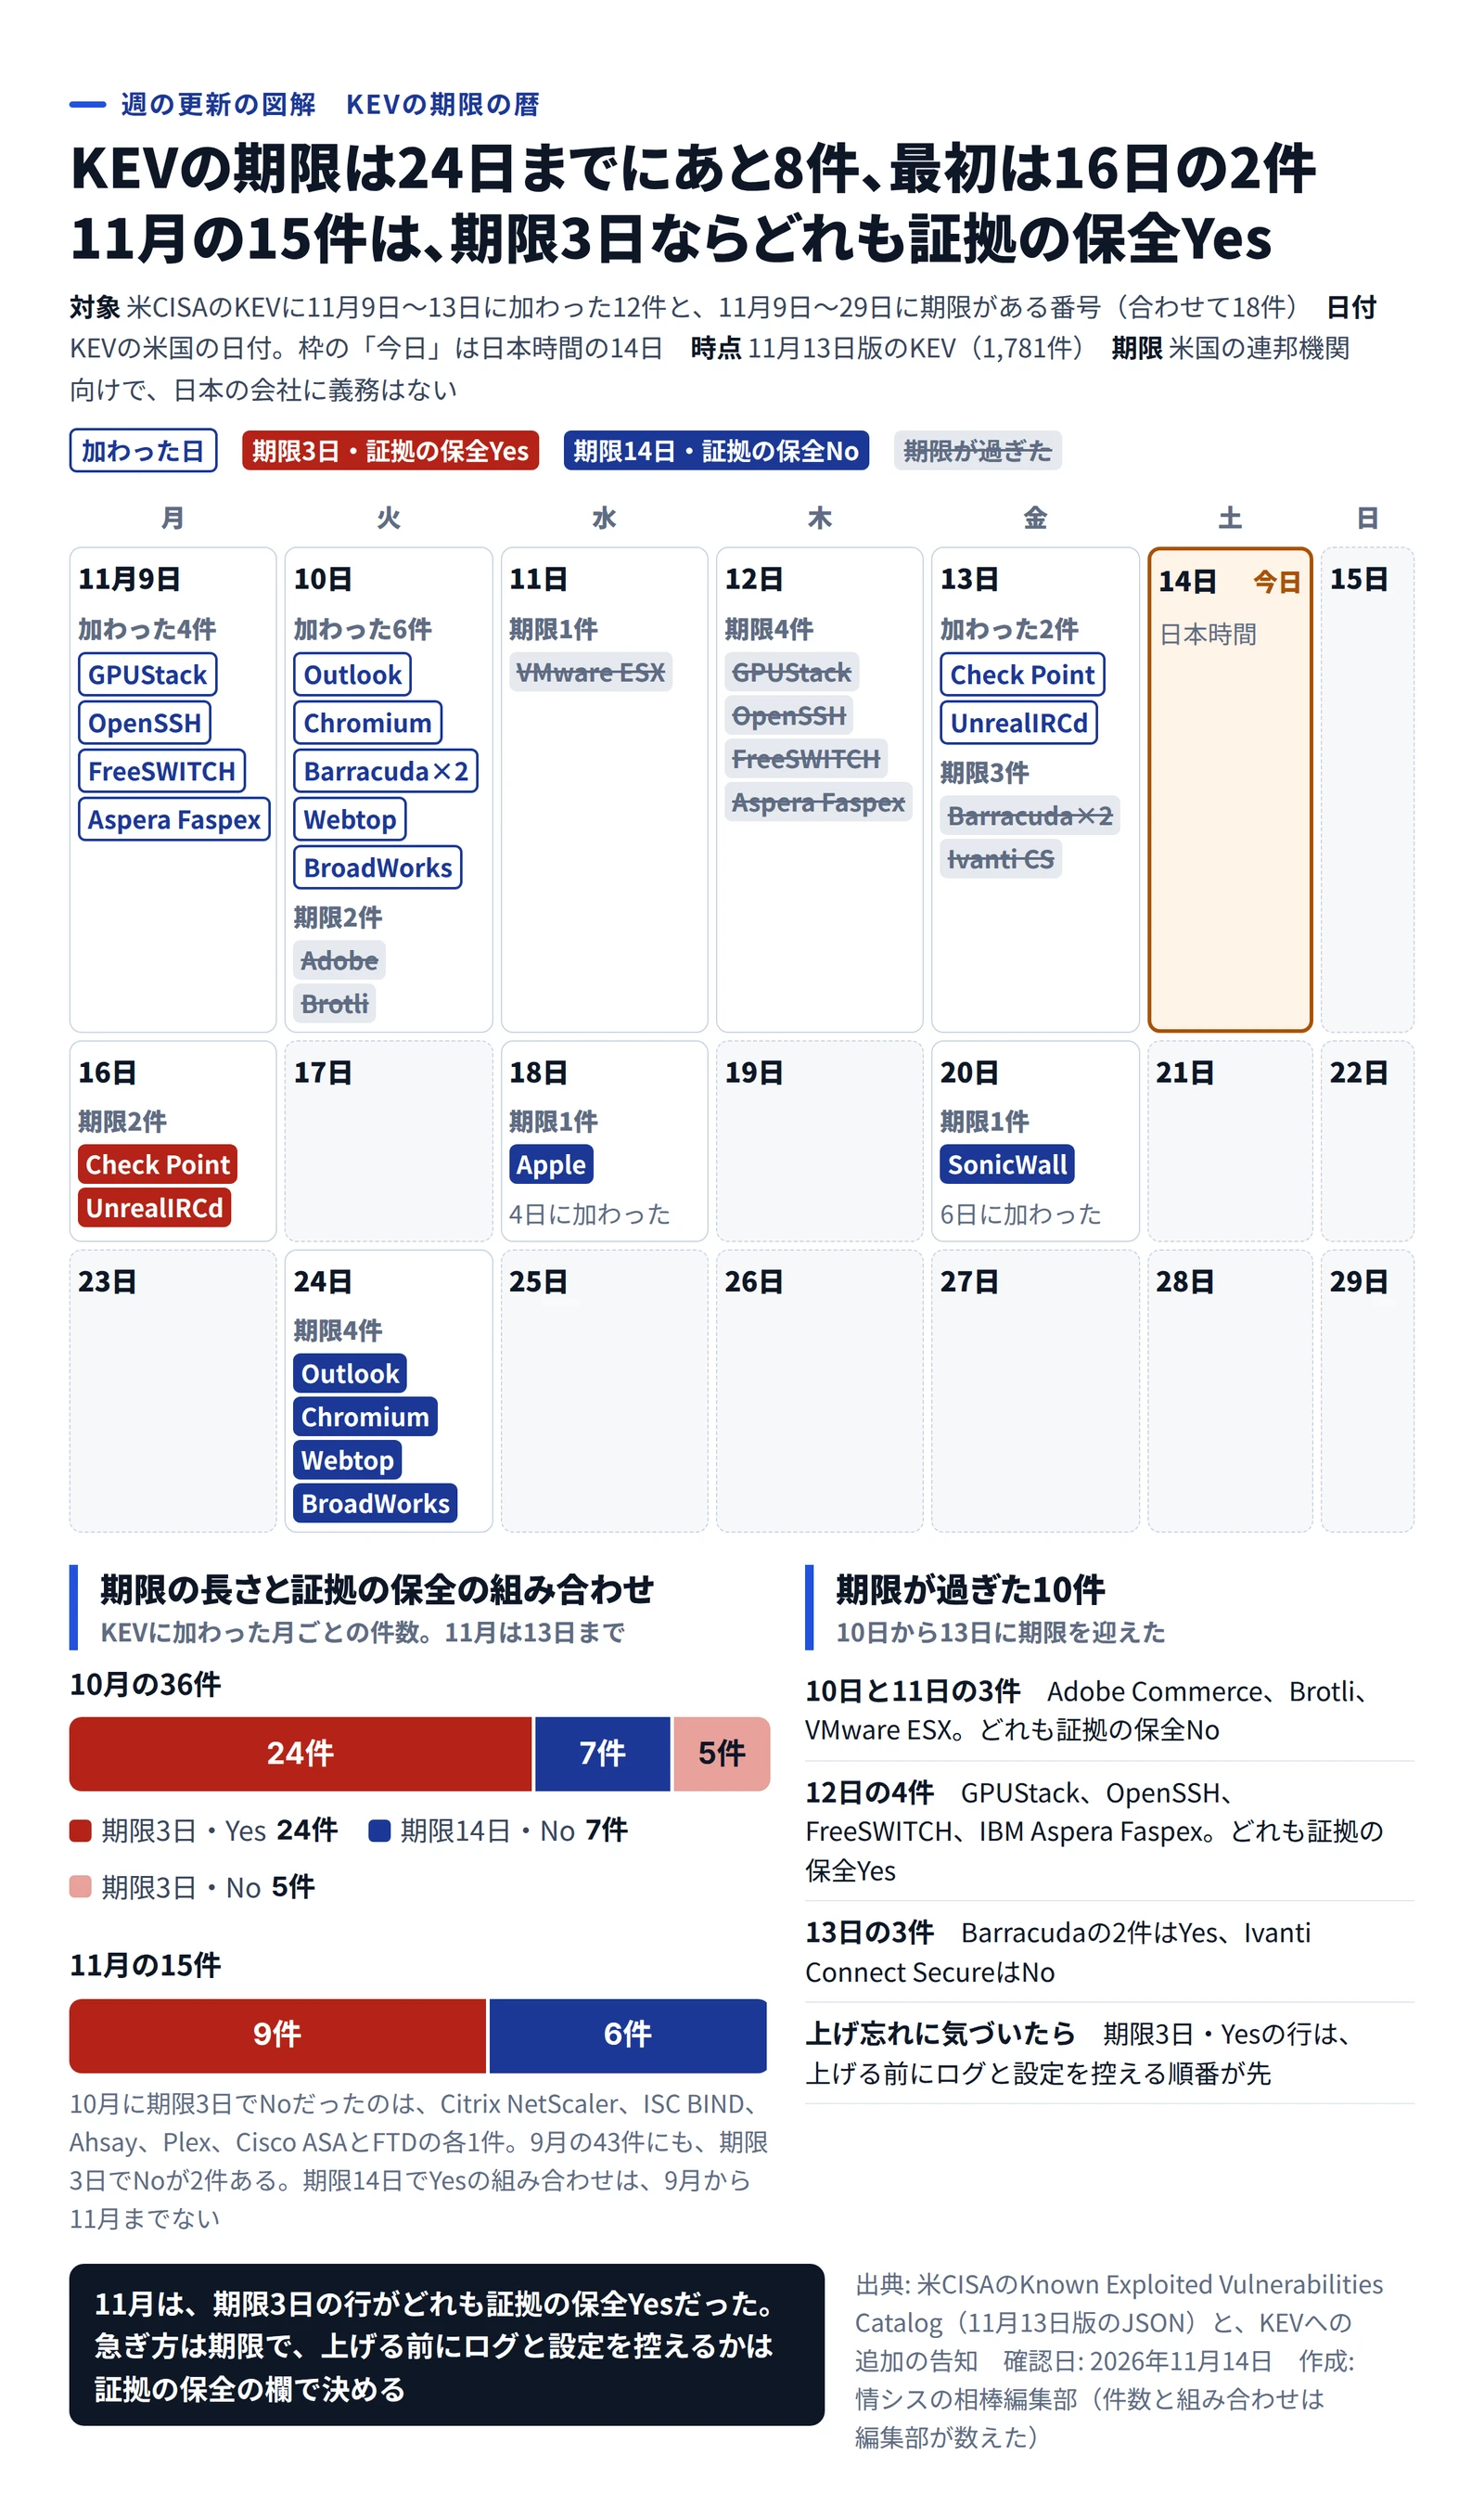
11月の期限3日は、どれも証拠の保全つき
13日の2件で、11月にKEVへ加わった番号は15件になりました。証拠の保全の欄は、KEVの「Forensic triage required per BOD 26-04」の列です。BOD 26-04の実施の手引きは、この手当てを連邦機関に、影響の範囲を素早く調べ、十分な証拠を集め、封じ込めまで進める手順として示しています。14日朝に見た13日版のKEVは1,781件で、11日朝の1,779件から2件増えました。
KEVの期限を暦に置いた図と、期限の長さと証拠の保全の組み合わせの件数 作成: 編集部 / 出典: 情シスの相棒編集部(米CISAのKEVをもとに作成)
期限
製品
KEVに加わった日
期限までの日数
証拠の保全
11月10日
Adobe Commerce、Brotli
10月27日
14日
No
11月11日
VMware ESX
10月28日
14日
No
11月12日
GPUStack、OpenSSH、FreeSWITCH、IBM Aspera Faspex
11月9日
3日
Yes
11月13日
Barracuda ESG、Barracudaの複数製品
11月10日
3日
Yes
11月13日
Ivanti Connect Secure
10月30日
14日
No
11月16日
Check Point、UnrealIRCd
11月13日
3日
Yes
11月18日
Apple(CVE-2024-27834)
11月4日
14日
No
11月20日
SonicWall SonicOS(SSL-VPN)
11月6日
14日
No
11月24日
Outlook、Chromium、Webtop Media Transcoder、Cisco BroadWorks
11月10日
14日
No
表の日付は、どれもKEVに書かれた米国の日付です。期限も米国の連邦機関に向けたもので、日本の会社が守る義務はありません。
期限の長さと証拠の保全の欄を並べると、11月の15件はきれいに2つに分かれます。期限3日の9件はどれもYes、期限14日の6件はどれもNoでした。もっとも、10月の36件には期限3日でNoの行がCitrix NetScalerやISC BINDなど5件あり、9月の43件にも2件ありました。期限から推すより、証拠の保全の欄をそのまま見るほうが確かです。
それでも、11月の並びから言えることはあります。急ぐ行ほど、上げる前の手間も要るということです。日本の会社に義務はありませんが、期限3日の行を今日に寄せるなら、上げる前にログと設定を控える手順も、一緒に今日へ寄せるのが自然でしょう。
Check Pointの番号はCVE-2026-123039です。KEVの説明では、Gaia OSのDynamicCLIというデーモンがrootで動き、誰でも書き込めるローカルのソケットで、つないできたプロセスを確かめないまま待ち受けているといいます。認証を通ったローカルの利用者がそこへコマンドを送ると、rootで実行されます。対象はファイアウォールのFirewallとSecurity Gateway、それにScalable Platformsです。管理サーバーでは、Security Management Serverと、Multi-Domain Security Management Serverも入ります。修正の版は、KEVが示すCheck Pointの案内sk1000362で確かめます。1
外から1回で入り込める型ではありません。ただ、攻撃者が管理者のアカウントやVPNの経路を先に手に入れていれば、その先でrootまで届きます。機器にログインできるアカウントの数が、そのままこの型の入口の数になります。版を上げる日に、どのアカウントが誰のものかも見直しておきます。番号の中身はSecPulseのCVE-2026-123039のページ で読めます。
UnrealIRCdのCVE-2026-114713は、サーバーを2台以上つないだIRCのネットワークで、どの利用者でもサーバー間のコマンドを差し込めるというものです。もっとも、社内の連絡にIRCを使う会社か、開発の部署が自分で立てたサーバーでもなければ、縁はないでしょう。
10日から13日には、10件が期限を迎えました。このうち証拠の保全がYesなのは、12日のGPUStack、OpenSSH、FreeSWITCH、IBM Aspera Faspexと、13日のBarracudaの2件です。まだ上げていない機器が見つかったら、上げる前にログと設定を控える順番を守ります。
定例のあとも、Microsoftの行は動いた
11日には、JPCERT/CCとIPAが11月の月例の注意喚起を出しました。どちらも、悪用が確認されたOutlookのCVE-2026-124194を名指ししました。IPAは「至急、セキュリティ更新プログラムを適用してください」と求めています。11日朝の定例の図解の時点では、まだ出ていなかった2本です。
Edgeには、待っていた修正がようやく載りました。セキュリティのリリースノートでは、11月9日の欄が「安定版157.0.4341.46にCVE-2026-125350の修正が入った」という中身に変わりました。13日には157.0.4341.57も出ました。Androidは11日の157.0.4341.53で修正済みです。延長安定版は12日に156.0.4314.84が出ましたが、この版に修正が入ったかは、リリースノートからは読めません。
ややこしいのは日付でしょう。13日朝に同じページを見た時点では、9日の欄は「修正を準備中」の一文のままで、安定版のリリースノートの最新も157.0.4341.42でした。157.0.4341.46は、日付を11月9日としたまま、そのあとで書き足されたことになります。ページの最終更新は、日本時間の14日4時10分でした。
リリースノートの日付だけを比べると、今回のEdgeはChromeと同じ9日です。Chromiumの脆弱性の記事 で比べた2026年の3件も、日付で見るとEdgeは翌日でした。ただ今回は、その9日の欄に修正が載ったのが、日本時間の13日朝より後です。だから、日付どおりに「9日に直っていた」と台帳に書くと、配った日を取り違えるおそれがあります。版を確認した日を書いておくほうが確かです。
米国時間12日には、更新ガイドのBrotli(CVE-2026-111497)の項目に、Windowsの行が加わりました。Windows 11の23H2から26H2、Windows 10の21H2と22H2と1809、Windows Server 2019から2025で、11月10日の累積更新が修正版です。Microsoftの悪用の欄は「No」です。一方KEVでは10月27日から載っている番号で、連邦機関の期限は11月10日でした。
つまり、11月の累積更新を当てたPCとサーバーは、知らないうちにBrotliの行も閉じています。反対に、11月の更新を見送っているサーバーには、期限の過ぎたKEVの番号が1つ増えた形です。一覧にWindows Server 2016と2012 R2はありません。Brotliの修正は、13日にはAppleのtvOS 27.2.1にも入りました。Brotliの記事で追ってきた件は、出てから3週間近くたっても、製品ごとに届き続けています。
米国時間13日には、Windowsの帯域外更新も出ました。11月のセキュリティ更新のあと、slmgrでのライセンス認証の操作が0x80041008のエラーで失敗する、という不具合の修正です。slmgrのコマンドや自動の処理で、KMSの認証やプロダクトキーを設定している会社が主な対象で、認証済みの機器はそのまま使えます。サーバー向けはどれも、カタログから手動で入れる形です。2
取り違えやすいのは、SQL Serverのリンクサーバーの件です。OracleやPostgreSQLへの接続が閉じずにたまる問題で、Microsoftは米国時間11日に「数日のうちに」帯域外更新を出すとしましたが、14日朝7時の時点でまだ出ていません。13日の帯域外更新は、別の不具合の修正です。待つ間の緩和策は、法人向けのサポートに問い合わせると受けられます。経緯は10月の月例の記事で読めます。
今週の10件は、上げるか替えれば閉じる
Synology DSMは、今週の側でいちばん重い行です。日本時間10日夕方に出たSynology-SA-26:19で、Auth APIのSQLインジェクションのCVE-2026-76954はCVSS 9.8。認証なしで、外から任意のファイルを読み書きされるおそれがあります。同じ時刻のSA-26:18には25件があり、8件がImportant、17件がModerateでした。修正版は表のとおりで、回避策の欄は「None」です。
悪用の記載はありません。ただ、前の回の図解ではNASのPlexで悪用の報告が続きました。インターネットから管理画面に届くNASなら、今週を待たずに今日のうちに上げてよい行だとみています。番号の中身はSecPulseのCVE-2026-76954のページ にあります。
Apache HTTP Serverの2.4.71は、12日朝の記事 のあとで配布元の版がそろいました。Ubuntuは12日のUSN-9090-1で22.04から26.10を直しました。20.04以前の修正は、Ubuntu Proの利用者向けです。Debian 12と13(bookwormとtrixie)にも、2.4.71の修正版が出ました。配布元のパッケージで動かしている会社が確かめるのは、2.4.71という番号ではなく、こうしたパッケージの版です。
GitLabは米国時間10日に、自社で運用する版向けのCritical Patch Releaseを出しました。同梱するgitにあるヒープのバッファオーバーフローで、条件がそろうと、攻撃者がGitalyの環境で任意のコマンドを動かせます。対象は16.2以降の版で、修正版は表のとおりです。番号の中身はSecPulseのCVE-2026-105437のページ で読めます。12日の19.5.5と19.4.7はセキュリティの修正を含みませんが、データベースの移行があり、1台構成では止める時間が要ります。GitLab.comとGitLab Dedicatedは対応済みです。
Chromeは米国時間11日に157.0.8103.78/.79を出しました。セキュリティの修正は83件で、Criticalが5件、残りはHighです。悪用の記載はありません。つまり、9日の157.0.8103.50で悪用の1件を閉じた会社も、社員にもう一度ブラウザーを再起動してもらうことになります。延長安定版は156.0.8078.100で72件。12日にはChrome 158の早期の安定版が一部の利用者に配られ始めましたが、修正の一覧はまだ載っていません。
LinuxカーネルのTCPの脆弱性 (CVE-2026-98432)は、前の回で修正待ちに置いた行です。Ubuntuは10日から12日にかけて、26.04、24.04、22.04のカーネルを直しました。修正済みの版は表のとおりで、20.04以前は14日朝もまだ準備中です。VeeamのKB4966も13日に更新され、Backup & Replication 12.3に個別の修正が出ました。12.3.2.4934を入れてから当てる形で、置いたままのヘルパーアプライアンスは配置し直します。
前の回で修正待ちにした4件のうち、UbuntuとVeeamの2件が、この3日で今週の側に移りました。どちらも再起動か配置し直しが要るので、作業の重さは件数より、止める時間を取れるかで決まります。
TightVNCとUltraVNCの件は、ねらわれる側が逆です。対象はWindows向けのビューアーです。米CERT/CCによると、攻撃者の用意したVNCサーバーにつなぐと、細工した画面の更新でビューアーのヒープが壊れます。試験で確かめられたのはビューアーが落ちるところまでですが、任意のコード実行のおそれもあるといいます。UltraVNCは1.8.2.8で修正され、1.8.3.1などへの更新が勧められています。TightVNCの1.3.10は開発元と連絡がつかず、修正がありません。情シスや保守業者が持ち歩くツールなので、資産管理の台帳に載っていないことも多いでしょう。
ほかの3件には、すでに記事があります。Apex Oneのオンプレミス版は、12日に出た修正パッチ(ビルド20113)で、ようやく修正版で閉じられるようになりました。PHPがKEVで期限を迎えた10月29日から、14日後です。当てる前の注意はApex Oneの修正パッチの記事 にあります。Movable Typeの8.8.7などは11月12日のダイジェスト 、Node.jsの11日の修正版はNode.jsの記事 が詳しいです。
初版のあとで動いた8つの告知
ScreenConnectの告知は、14日の朝にもう一度動きました。ConnectWiseは日本時間6時15分の更新で、拡張機能が有効なままのオンプレミスの環境を狙う動きが、外部の研究者から報告されているとしました。止める拡張機能は、RMM+の系統の5つに、ITBoost Integration、RepairShopr Integration、Guest Session Starterの3つを加えた8つ。クラウドの環境とマーケットプレイスの分は、ConnectWiseがもう止めてあります。
技術者のクライアントを26.6.5以降にすることも、すべての契約者に求めました。9月8日に出た版で、KEVに9月11日から載っているCVE-2026-84869の修正です。ConnectWiseは、この版なら侵入された端末から技術者のPCへ広がる手口を止められると確かめたと説明しました。拡張機能を止めることと、クライアントを上げることは別の手当てで、両方が要るという書き方です。
自社でScreenConnectを契約していなくても、保守業者が使っていれば当たります。13日に聞いた会社も、追加の3つとクライアントの版を聞き直すことになります。288台に入られた件の流れはScreenConnectの記事 にあり、RMM+の番号はSecPulseのCVE-2026-127063のページ で読めます。
ほかにも、初版のあとで中身が変わった告知が並びました。
告知
前
後(14日朝)
台帳で直す所
Microsoft Edge
9日の欄は「修正を準備中」、安定版は157.0.4341.42(13日朝)
9日の欄が157.0.4341.46の修正に。13日に157.0.4341.57
修正待ちから今日の確認へ
ScreenConnect
止める拡張機能は5つ(12日の更新)
8つ。オンプレミスへの動きが報告された(14日6時15分)
保守業者に追加の3つを聞く
Cisco ISE(Node.jsとBrotli)
「調査中」(9日、版1.9)
「影響なし」(13日、版1.13)
ISEの行を閉じる
Cisco Catalyst Center(同じ告知)
修正版は2027年7月の予定(9日、版1.9)
調査中の一覧へ(13日、版1.13)
行は開けたまま
Cisco BroadWorks
悪用を反映(12日、版1.1)
直接の証拠はなく、KEVに載ったと訂正(13日、版1.2)
KEVの期限11月24日は残る
Ubuntuのカーネル
26.04、24.04、22.04は準備中(9日更新)
3つとも修正済み。20.04以前は準備中(13日更新)
再起動の日を決める
Veeam 12.3
個別の修正は「まもなく」(6日)
個別の修正を公開(13日更新)
12.3.2.4934か確かめて当てる
SQL Server(リンクサーバー)
「数日のうちに」帯域外更新(11日)
14日朝7時もまだ
緩和策はサポートに頼む
前の回は、閉じた行を開け直す改訂が目立ちました。今週は向きが混ざっています。CiscoのISEは「影響なし」から「調査中」を経て、また「影響なし」に戻りました。BroadWorksには、1日だけ悪用ありと読める版がありました。途中の版を見て開けた行は、最新版を見てから閉じ直すことになります。
影響するかは、保守業者とファイアウォールで分かれる
では、自社はどこまで関係するのでしょうか。今日の5件のうち、Windowsを使う会社ならどこも当たるのはEdgeです。Check Pointのファイアウォールや管理サーバーを持つ会社と、保守業者がScreenConnectで社内のPCにつなぐ会社が、これに続きます。UnrealIRCdとCisco BroadWorksは、自社で動かしている会社だけです。
Check PointもScreenConnectも使っていない会社なら、今日の作業はEdgeの版の確認で終わります。今週の10件も、SynologyのNAS、Apache、自社で動かすGitLab、オンプレミスのApex One、Ubuntuのサーバー、Veeam 12.3、VNCのビューアーと、持っている製品で絞れます。
様子見の8件は、急ぐ理由がないか、次の日付を待つ行です。OpenSSLの11月10日の5件はどれもLowで、修正版は12月1日の予定。Airターミナル6は修正が自動で配られ、利用者がすることはありません。Splunkは18日に、EnterpriseやUniversal Forwarderなどの勧告を出すと予告しました。Palo Alto Networksも、Prisma BrowserのChromiumの更新について、悪用は把握していないとしました。
16日の期限までの手順
Edgeの版を、管理ツールかMDMで集めます。安定版が157.0.4341.46以降かを見て、届いていないPCには今日の終業までにブラウザーを再起動してもらいます。延長安定版を使うPCは、修正の入った版がリリースノートで読めるまで、版の確認を毎日続けます。
Check Pointの機器があれば、KEVが示すsk1000362で修正の版を確かめます。上げる前にログと設定を控え、機器にログインできるアカウントの一覧も取っておきます。
保守業者に、ScreenConnectで8つの拡張機能が止まっているか、技術者のクライアントが26.6.5以降かを聞きます。13日に一度聞いた会社も、追加の3つを聞き直します。
インターネットから管理画面に届くSynologyのNASは、今日のうちに上げます。ほかのNASとApacheは今週です。GitLabは使っている系列の最新(19.5.5、19.4.7、19.3.8)まで上げ、Ubuntuのサーバーは再起動の時間を押さえます。Veeam 12.3は、12.3.2.4934かを確かめてから個別の修正を当てます。
様子見の行には、次に見る日を書いておきます。Splunkは18日、OpenSSLは12月1日、SQL Serverのリンクサーバーは帯域外更新が出た日です。
リリースノートの日付は、配られた日とは限りません。Edgeの9日の欄のように、日付が先で中身があとから来ることもあります。版を確認した日を台帳に残しておけば、来週また告知が書き換わっても、どの版を見て閉じたのかをすぐ引けます。