11月17日だけで、プレイドの「KARTE」を使っていた19社が、それぞれ発表を出しました。18社は漏えいかそのおそれを、集英社はメールマガジンなどの配信の停止と影響の精査を知らせています。件数が最も大きいのはジンズの約1,829万件(会員登録のアカウント数で、漏えいの可能性がある最大値)で、Francfrancの最大約598万件、クラブツーリズムの約406万件が続きます。ただ、発表に挙がった項目は社ごとにまったく違います。プレイドの11月16日の発表によると、利用企業がKARTEに取り込む項目は、利用企業が自分で決めていました。
17日に公式に出た漏えい・不正アクセスの発表のうち、中身を確かめられたものは、KARTEの19社を含めて28件1です。
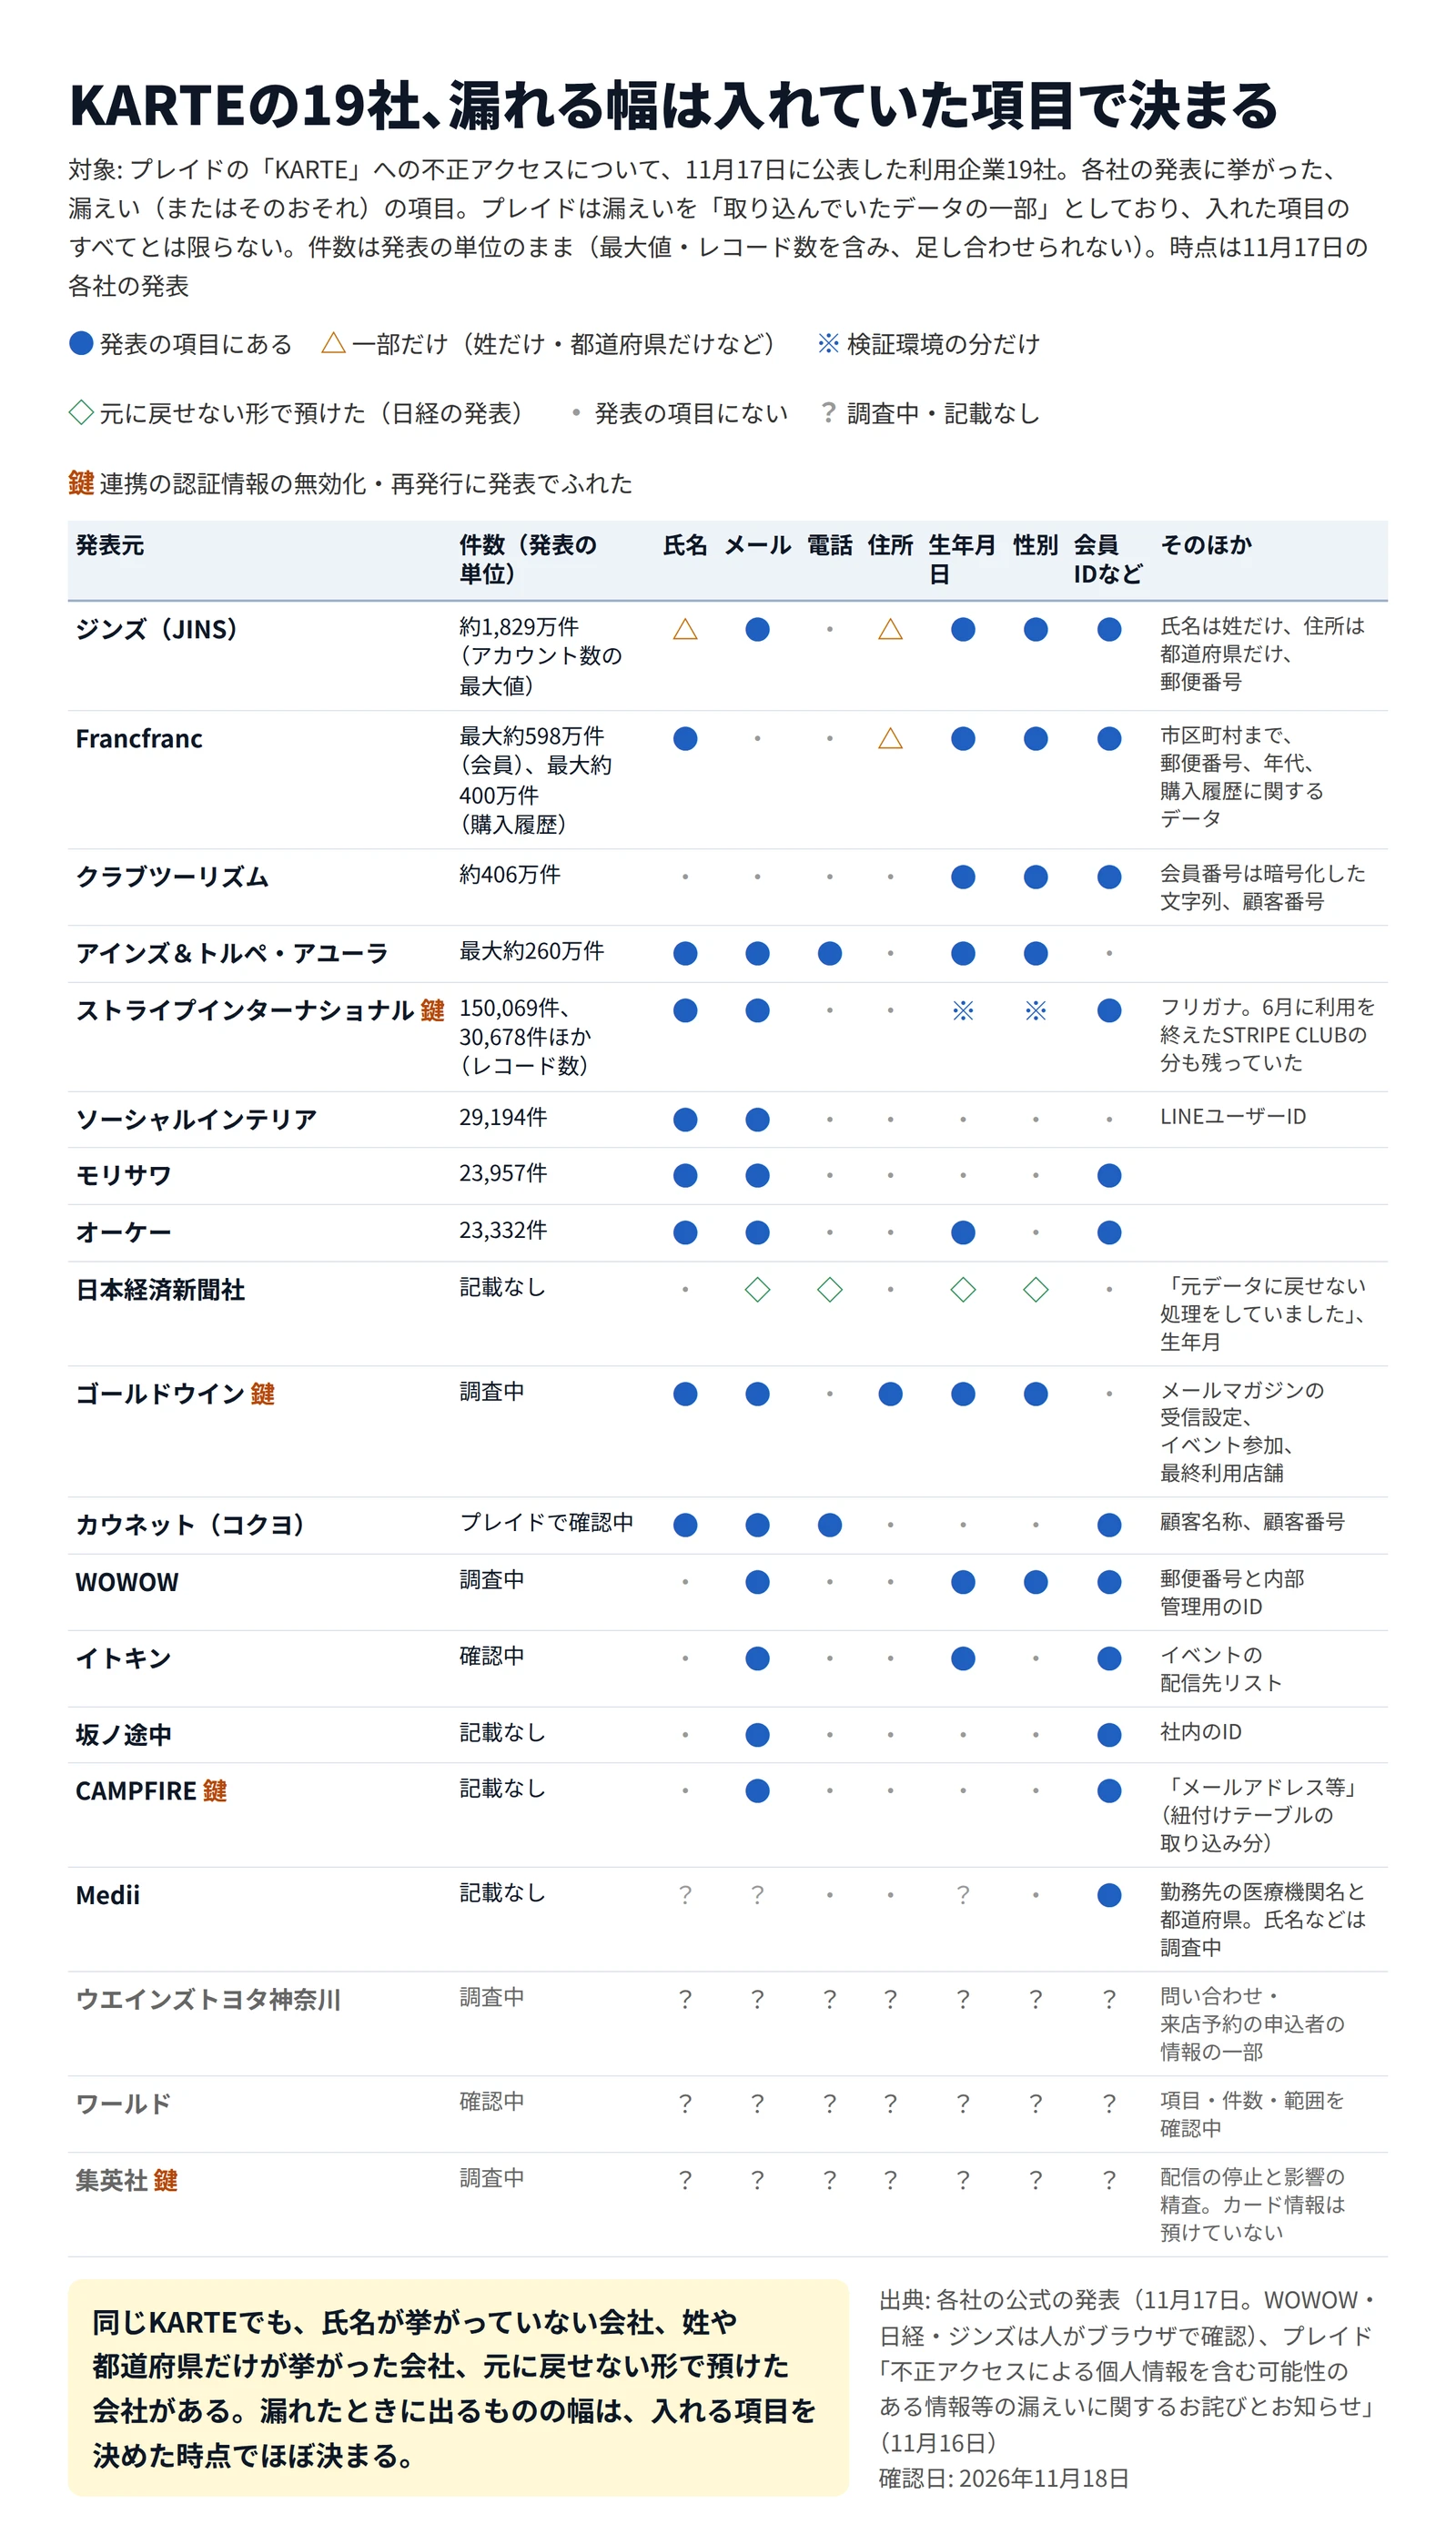
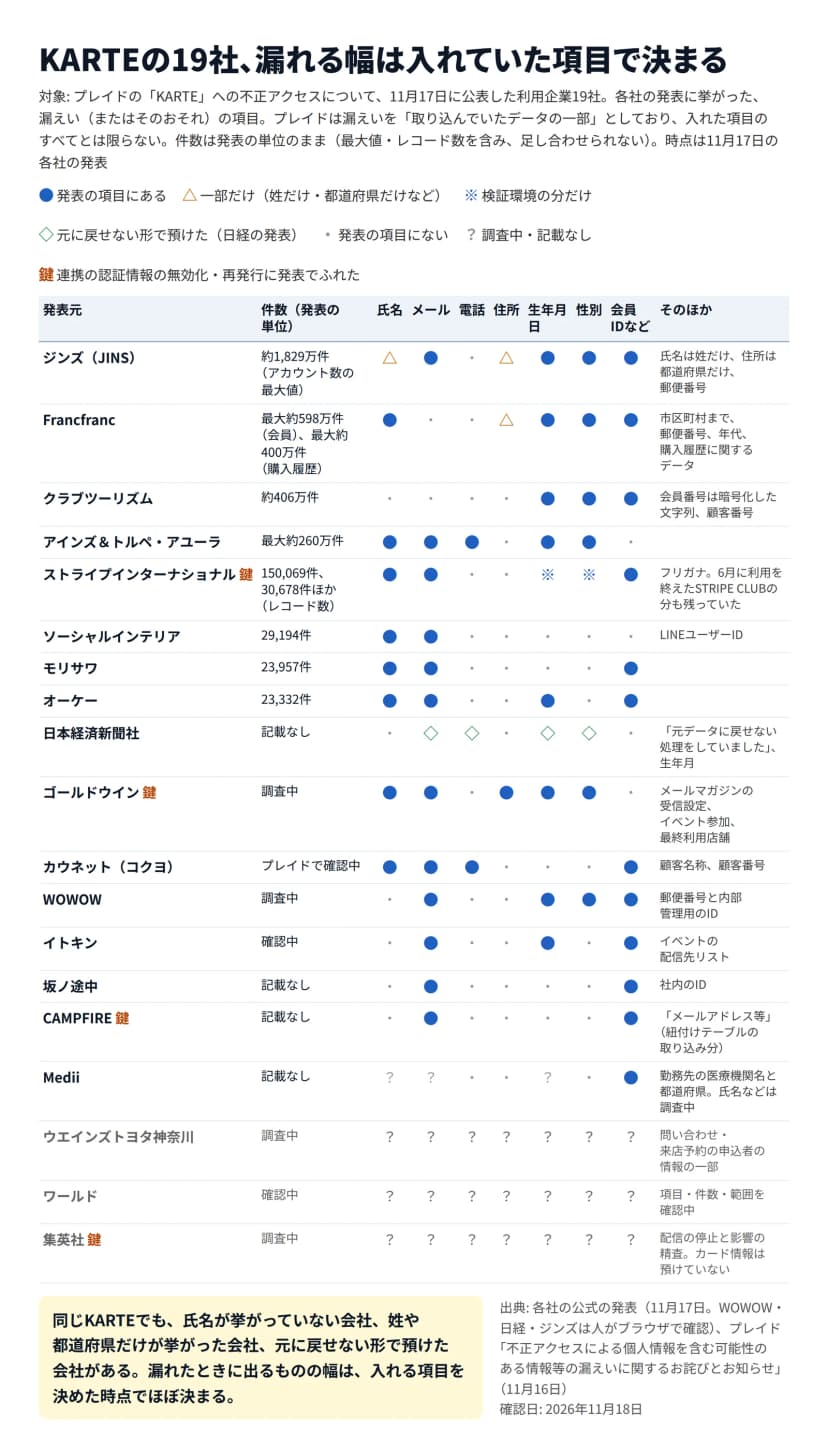 KARTEの利用企業19社が発表に挙げた項目(11月17日)。入れていた項目で差が出た作成: 編集部 / 出典: 情シスの相棒編集部
漏れる幅は、入れていた項目で決まる
19社の発表を同じ軸にそろえると、3つの型が見えます。ただし、プレイドは漏えいを確認したデータを「取り込んでいたデータの一部」とし、ほかのデータへの影響も調べています。発表に挙がった項目が、KARTEに入れていた項目のすべてとは限りません。
まず、氏名をKARTEに入れていなかったとみられる会社です。クラブツーリズムが挙げたのは、会員番号を暗号化して変換した文字列、顧客番号、性別、年齢、生年月日だけです。氏名・住所・電話番号・メールアドレスは含まれていません。WOWOWも氏名は無く、内部管理用のIDでした。ただし、メールアドレスと郵便番号は含まれています。
次に、発表に挙がった項目が一部に限られる会社です。ジンズが挙げたのは、氏名は姓だけ、住所は都道府県だけでした。KARTEに渡す段階で絞っていたとみられます。日本経済新聞社は、メールアドレス・電話番号・性別・生年月について「元データに戻せない処理をしていました」としました。
最後が、氏名と連絡先がそろって並ぶ会社です。アインズ&トルペ・アユーラの会員情報(最大約260万件)は氏名・生年月日・性別・メールアドレス・電話番号、ゴールドウインは氏名・住所・生年月日・メールアドレスなど、カウネットは顧客名称・メールアドレス・電話番号でした。
件数が同じくらいでも、漏れたものの重さは型で大きく変わります。氏名と電話番号がそろって漏れれば、なりすましの電話やSMSに使われやすくなります。一方、暗号化した会員番号と生年月日だけでは、本人に連絡を取る手段にはなりにくいでしょう。マーケティングに使うツールに何を入れるかは、契約した部署だけで決めず、漏れたときの重さで決める項目だと考えます。
ストライプインターナショナルの発表には、ほかに2つ目を引く点があります。1つは、本番環境とは別に、検証環境のデータ(586件)も影響の対象に挙げたことです。検証環境にも、氏名やメールアドレスを含む会員の情報が入っていたことになります。もう1つは、STRIPE CLUBについて「2026年6月に「KARTE」の利用を終了しておりましたが、連携データの一部がプレイド社に残存していた」と書いた点です。使うのをやめたツールにも、データは残りえます。
もう1つの漏れもの、連携の認証情報
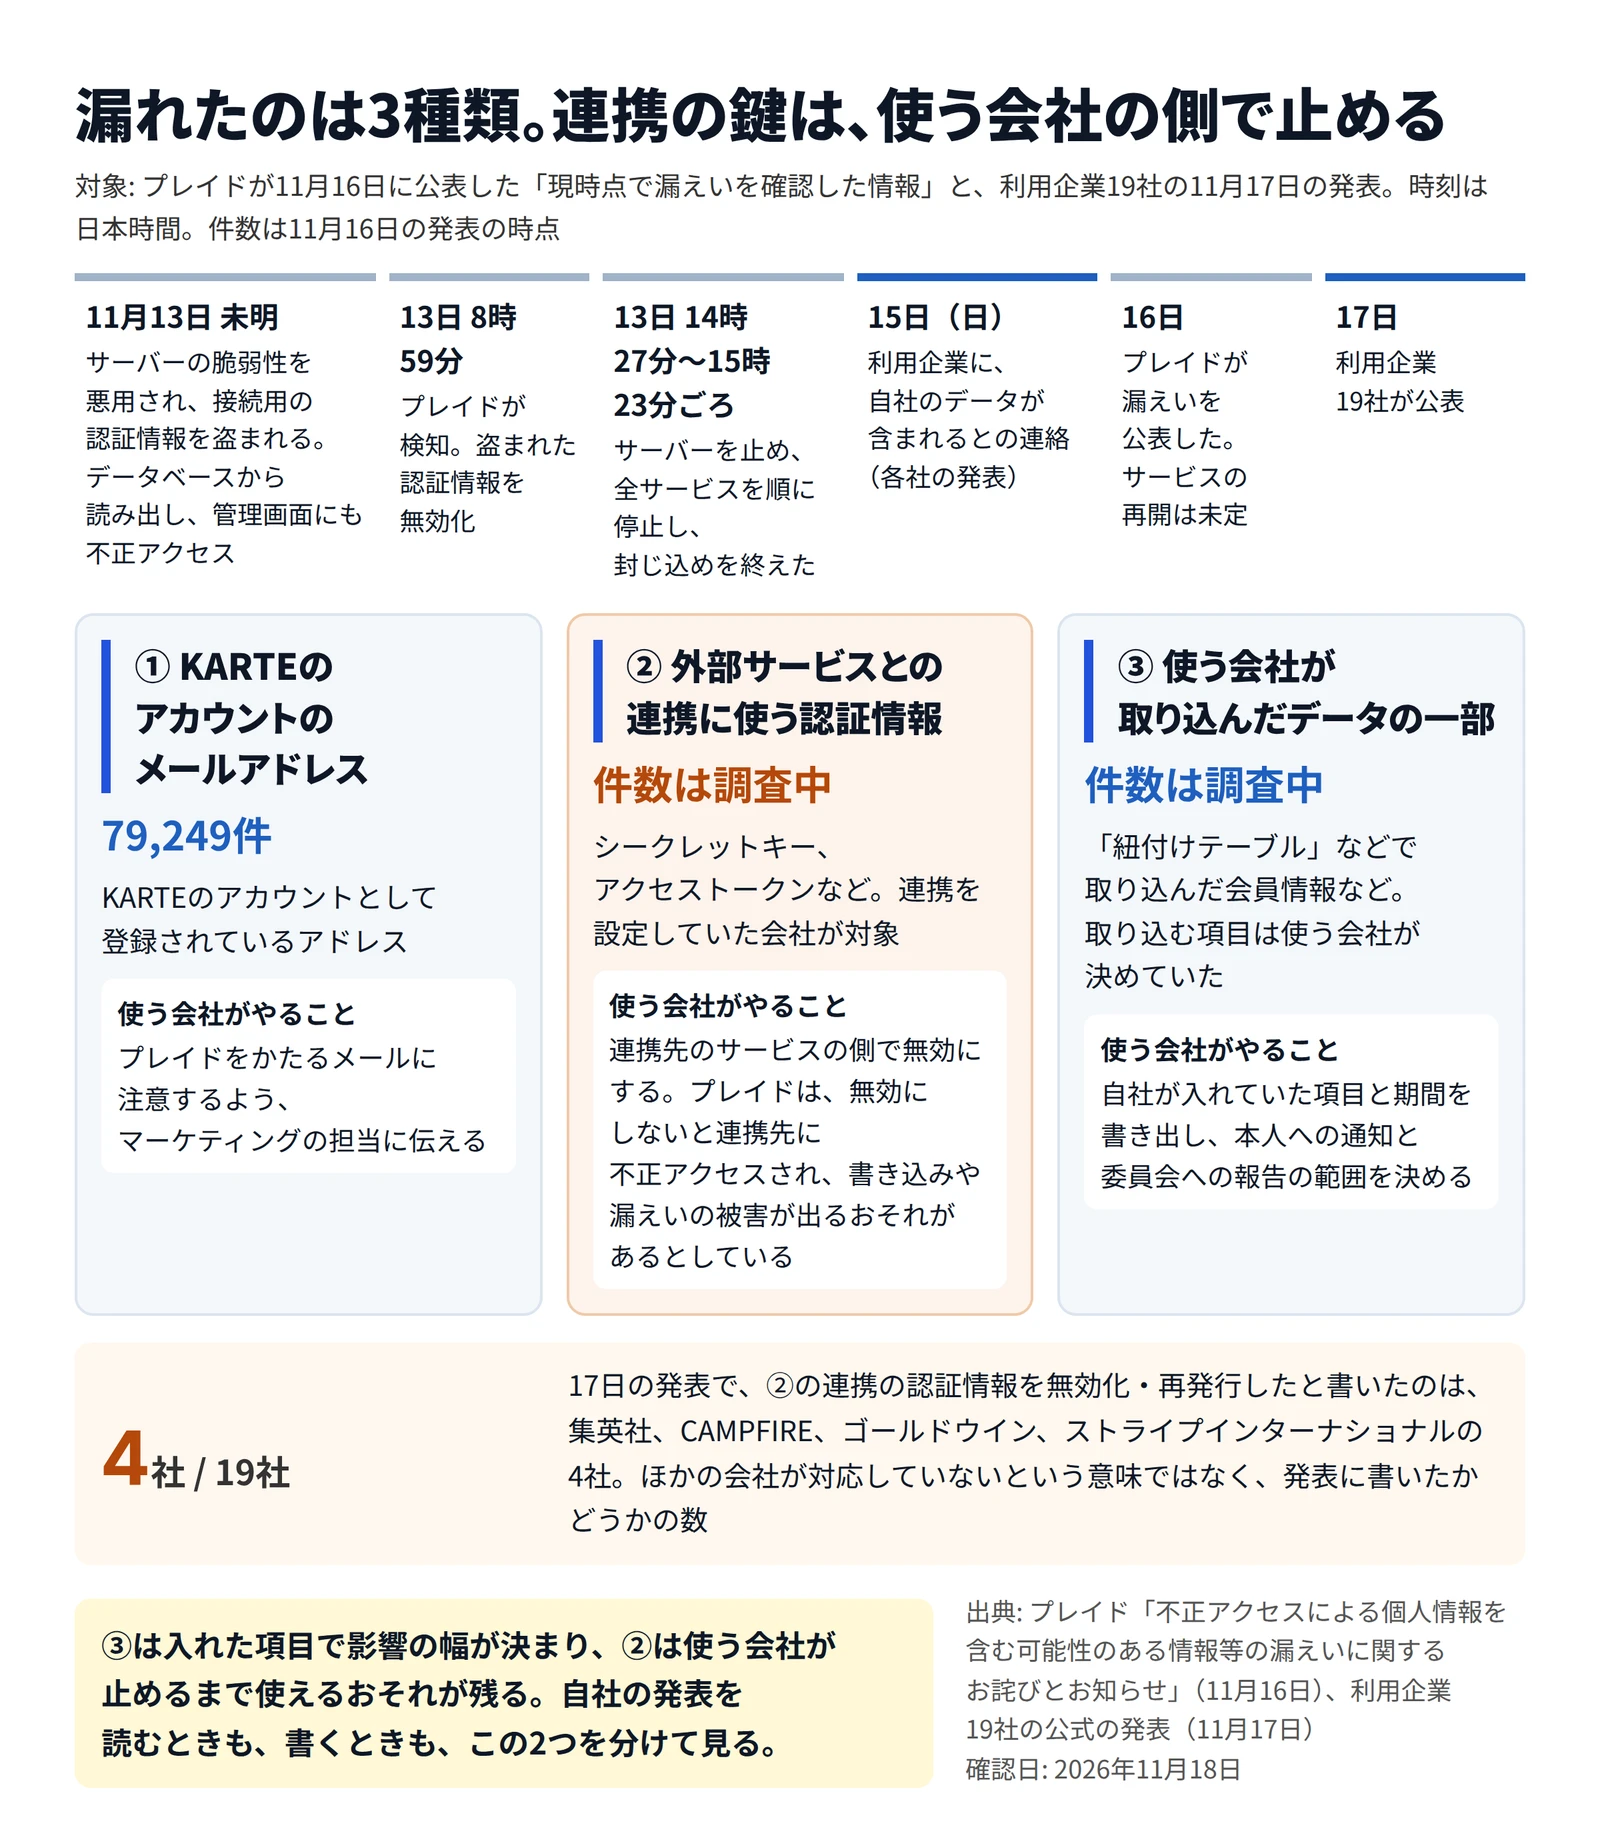
プレイドの発表で漏えいを確認した情報は3種類です。
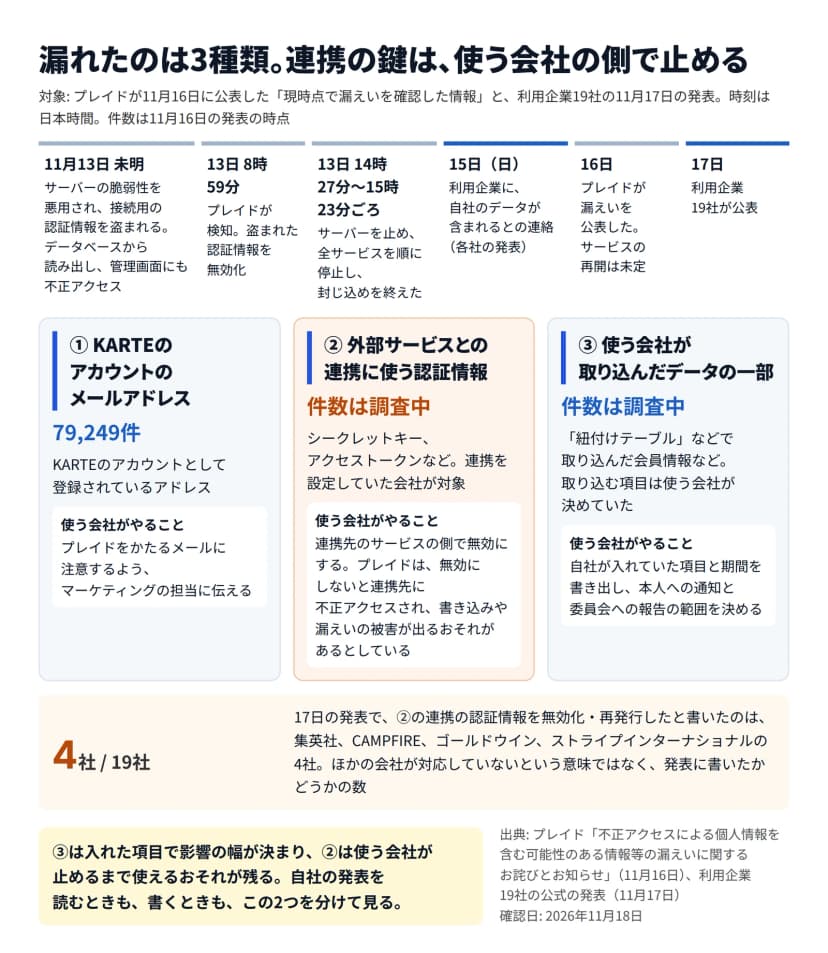 プレイドが漏えいを確認した3種類と、使う会社がやること。②の連携の鍵は使う会社が止める作成: 編集部 / 出典: 情シスの相棒編集部
①は、KARTEにアカウントとして登録されたメールアドレス79,249件です。②は、KARTEと外部のサービスをつなぐための認証情報(シークレットキー、アクセストークンなど)で、件数は調査中です。③が、利用企業が取り込んでいたデータの一部で、19社の発表の項目はこれに当たります。
情シスにとって重いのは②です。プレイドは利用企業に、連携用の認証情報を無効にするよう求め、「無効化されない場合、連携先のサービスへの不正アクセスにより、意図しないデータの書き込みや漏えいなどの被害が生じるおそれがあります」としています。メール配信やLINE、広告、CRMなど、KARTEにつないだ先の鍵が、KARTEの外で使えるおそれが残るからです。
17日の発表で、この認証情報を無効化・再発行したと書いたのは、集英社、CAMPFIRE、ゴールドウイン、ストライプインターナショナルの4社でした。認証情報の話ではありませんが、ジンズは自社のシステムとKARTEとのアクセスを、オーケーはデータ連携を遮断したとしています。集英社は「現時点で、連携先となっていた集英社が運営する各サービスへの不正なアクセスは確認されておりません」と、連携先の側まで確かめた結果も示しています。ほかの会社が対応していないという意味ではありません。ただ、②は件数も対象も発表から見えにくく、③の項目ばかりが目立つ書き方になりやすい点は、自社が発表する側になったときにも気をつけたいところです。
KARTEの外の17日の発表
17日には、KARTEの件のほかにも大きな発表が出ました。
- 楽天証券は、テスト環境のシステムで管理していた顧客情報が漏えいしたおそれがあると発表しました。出金先口座や年収・金融資産(申告)まで含むものが最大約447万口座、部店・お客様コードとログインIDが最大約1,125万口座です(楽天証券の記事)。
- チャットプラスは、ChatPlusなど3つのサービスで使う一部のWebサーバに13日に不正アクセスがあり、17日に検知したと発表しました。利用企業から預かる個人データが閲覧または取得された可能性があります。利用企業の客の情報を預かるサービスという点で、KARTEと同じ形です(チャットプラスの記事)。
- グンゼスポーツは、公式ホームページに不正なプログラムを置かれ、2016年6月から2026年10月までの入会届や問い合わせの情報が最大139,394件、流出したおそれがあるとしました(グンゼスポーツの記事)。
- SmartHRとイサナドットネットは、Notion AIの委託先(Fireworks AI)の件で、役職員がNotion AIに入力した内容が流出したおそれがあると発表しました(Notion AIの続きの記事)。
- GoQSystemの件ではソフト99コーポレーション、アララの件では伊勢原市・能美市・京都府京都文化博物館が、それぞれの影響を公表しています。
KARTEを使う会社と、影響を受ける人
| 立場 |
当たる発表 |
確かめること |
| KARTEを使っている会社 |
プレイドと19社 |
連携の認証情報を無効にしたか、何の項目をいつから入れていたか |
| KARTEをやめた会社 |
ストライプのSTRIPE CLUBの例 |
プレイドに連携データが残っていないか |
| 同じ形のWeb接客・MA・CDPを使っている会社 |
KARTEの件と同じ構図 |
入れている項目と、つないだ先の鍵の一覧 |
| 19社の会員である社員 |
各社の発表 |
発表の項目にメールアドレスや電話番号があれば、各社やプレイドをかたる連絡への注意 |
連携の鍵と入れた項目を書き出す手順
- マーケティング部門と、KARTEなどのWeb接客・MA・CDPに、どの外部サービスをつないでいるかを書き出します。メール配信、LINE、広告、CRM、分析のツールが多いはずです。
- つないだ先ごとに、連携に使っている認証情報(APIキー、アクセストークン、サービスアカウント)を、連携先の管理画面で無効にし、発行し直します。KARTEの側で消すだけでは、連携先に鍵が残ります。
- 連携先の側で、11月13日以降に見覚えのない読み出しや書き込みがないかを見ます。集英社のように、連携先への不正なアクセスが確認されていないと言えるかが、自社の発表の書き方を左右します。
- KARTEなどに入れている項目と、入れ始めた時期を書き出します。氏名・電話番号・住所のように、漏れると本人に連絡が届く項目は、本当に要るかを見直します。姓だけ、都道府県だけ、元に戻せない形にできる項目もあります。
- 使うのをやめたマーケティングのツールも書き出し、提供元に連携データを消したか、消した証明を出せるかを聞きます。検証環境に本番の会員情報を入れていないかも、同じ表で確かめます。
11月17日の28件
| 公表日 |
発表元 |
漏れた、または漏れたおそれのある項目 |
件数(発表の単位のまま) |
入口 |
| 11月17日 |
ジンズ |
会員ID、メールアドレス、氏名(姓のみ)、生年月日、年齢、性別、郵便番号、住所(都道府県のみ) |
約1,829万件(アカウント数・最大値) |
KARTE |
| 11月17日 |
Francfranc |
氏名、生年月日、ユーザーID、都道府県・市区町村/性別、生年月日、郵便番号、年代(購入履歴) |
最大約598万件(会員)、最大約400万件(購入履歴) |
KARTE |
| 11月17日 |
クラブツーリズム |
会員番号(暗号化して変換した文字列)、顧客番号、性別、年齢、生年月日 |
約406万件 |
KARTE |
| 11月17日 |
アインズ&トルペ・アユーラ |
氏名、生年月日、性別、メールアドレス、電話番号 |
最大約260万件 |
KARTE |
| 11月17日 |
ストライプインターナショナル |
氏名、メールアドレス、会員IDなど(検証環境の分は年齢・性別なども) |
150,069件、30,678件ほか(レコード数) |
KARTE |
| 11月17日 |
ソーシャルインテリア |
氏名、メールアドレス、LINEユーザーID |
29,194件 |
KARTE |
| 11月17日 |
モリサワ |
氏名、メールアドレス、ユーザーID |
23,957件 |
KARTE |
| 11月17日 |
オーケー |
会員番号、メールアドレス、氏名、生年月日 |
23,332件 |
KARTE |
| 11月17日 |
日本経済新聞社 |
メールアドレス、電話番号、性別、生年月(元データに戻せない処理) |
記載なし |
KARTE |
| 11月17日 |
ゴールドウイン |
氏名、住所、生年月日、メールアドレス、性別、メールマガジンの受信設定など |
調査中 |
KARTE |
| 11月17日 |
カウネット |
メールアドレス、顧客番号、電話番号、顧客名称 |
プレイドで確認中 |
KARTE |
| 11月17日 |
WOWOW |
生年月日、性別、郵便番号、メールアドレス、内部管理用ID |
調査中 |
KARTE |
| 11月17日 |
イトキン |
メールアドレス、会員番号、生年月日 |
確認中 |
KARTE |
| 11月17日 |
坂ノ途中 |
メールアドレス、社内のID |
記載なし |
KARTE |
| 11月17日 |
CAMPFIRE |
ユーザーID、メールアドレス等 |
記載なし |
KARTE |
| 11月17日 |
Medii |
勤務先の医療機関名、都道府県、会員番号(氏名などは調査中) |
記載なし |
KARTE |
| 11月17日 |
ウエインズトヨタ神奈川 |
問い合わせ・来店予約の申込者の個人情報の一部 |
調査中 |
KARTE |
| 11月17日 |
ワールド |
会員の情報の一部(項目は確認中) |
確認中 |
KARTE |
| 11月17日 |
集英社 |
配信の停止と、会員の情報への影響の精査(クレジットカード情報は預けていない) |
調査中 |
KARTE |
| 11月17日 |
楽天証券 |
氏名、住所、出金先口座、年収・金融資産(申告)など/部店・お客様コード、ログインID |
最大約447万口座/最大約1,125万口座 |
テスト環境のシステム |
| 11月17日 |
チャットプラス |
利用企業から預かる個人データ(閲覧または取得の可能性) |
調査中 |
ChatPlusなど3サービスの一部のWebサーバ |
| 11月17日 |
グンゼスポーツ |
氏名、住所、生年月日、電話番号、メールアドレス、会員番号、退会・休会理由など |
最大139,394件 |
公式ホームページ(不正なプログラム) |
| 11月17日 |
ソフト99コーポレーション |
注文者・お届け先の個人情報を含む注文情報 |
ソフト99 e-monoで3,475件(3,573人)、ココトリコで253件 |
GoQSystem |
| 11月17日 |
SmartHR |
Notion AIとの役職員のやり取りの一部 |
調査中 |
Notion AI(Fireworks AI) |
| 11月17日 |
イサナドットネット |
取引先の社名を伴う業務上の記述、取引先の担当者の氏名など |
従業員27名・164件のやり取り |
Notion AI(Fireworks AI) |
| 11月17日 |
伊勢原市 |
メールアドレス |
14,698件 |
ウイングアークNEX、アララ |
| 11月17日 |
能美市 |
メールアドレス |
758件 |
システム研究所、アララ |
| 11月17日 |
京都府京都文化博物館 |
アソビュー!の会員情報の一部 |
記載なし |
アソビュー、アララ |
件数の単位は件・口座・レコード・人とばらばらなので、足し合わせられません。