vCenterを使っているなら、修正版を当てる段取りは、連休が明けるのを待たずに組んでください。11月19日にBroadcomが修正したvCenterの認証回避(CVE-2026-123890、CVSS 9.8)を、中国とつながると疑われる攻撃者が9月上旬から使っていた、とGoogleのMandiantが11月20日に公表しました。同じ日に米CISAがKEVへ加え、米国の連邦機関の期限は11月23日です。
しかも、Mandiantが確認した1件の侵入は、社外から管理画面を突いたものではありません。社内で別の機器を押さえた攻撃者が、そこからvCenterを狙っています。
7月に直した版にも向けられた
Mandiantによると、攻撃者「ARMORY CASTLE」(以前の呼び名はUNC5221)は、BONESAWという自作のツールでこの脆弱性を突きました。vCenterのディレクトリサービス(vmdird)がTCP 2012番で受けるRPCから、パスワードを知らずにセッション鍵を手に入れ、administrator@vsphere.localとして入る手口です。入ったあとはディレクトリのデータベース(data.mdb)を丸ごと抜き、SAMLの署名鍵で管理者になりすますトークンを作り、SSOの管理者アカウントも足しました。
悪用の時期を支えるのはMandiantの文章だけです。「フォレンジックの証拠によれば」2026年9月上旬に使われたといいます。BONESAWのビルド時刻は7月13日ですが、Goのビルド情報は書き換えられると、Mandiant自身も認めます。
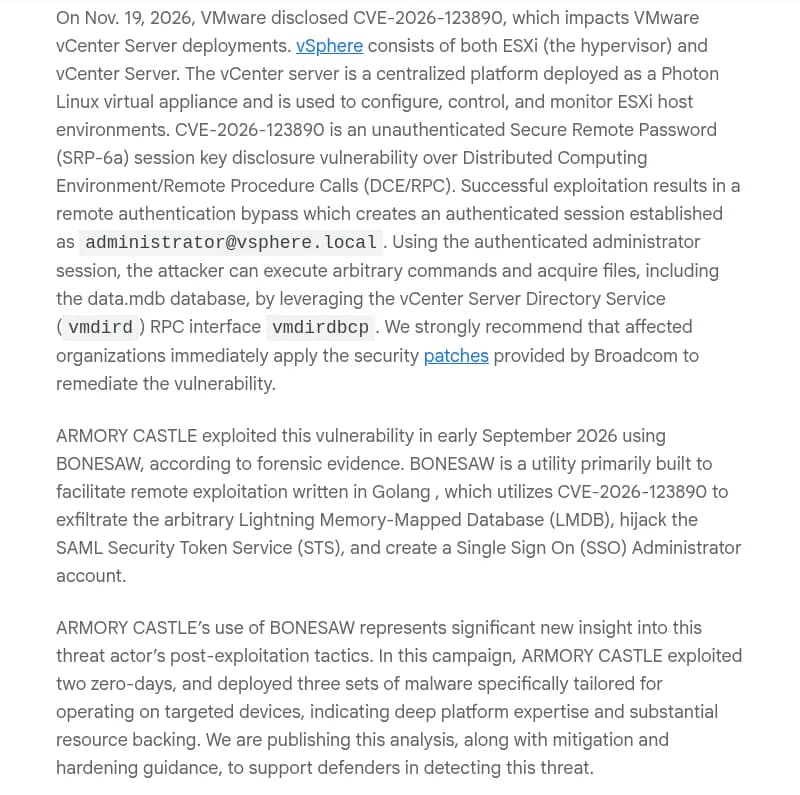 MandiantのブログでCVE-2026-123890の悪用時期を述べた部分出典: Mandiant・Google Threat Intelligence Group(引用)
7月の修正を当てたから大丈夫、と思っていませんか。Mandiantの記録によると、CVE-2026-59309の修正を済ませたvCenterにも、BONESAWが9月上旬に実行されています。成功したかどうかは、この記述からは分かりません。Broadcomの補足Q&Aは、今回を「新しい別の問題」と答えています。7月29日の勧告VMSA-2026-0006を当てた会社にも、今回の修正版が別に要ります。同じ勧告のESXの脆弱性は、10月28日の記事で扱いました。
修正版は累積なので、一度の更新で前の勧告の分も入ります。
Mandiantが確認した1件は社内の別の機器から
10月15日のMandiantの別のブログでは、同じ攻撃者がBeyondTrust Remote Supportのゼロデイ(CVE-2026-102764、BT26-05で修正)を突いていました。今回のブログはその続きです。リモートサポート用の機器に居座った攻撃者は、社内をnmapで調べ、443、2012、389、5480、9080といったポートを探しました。次に、EDRの入っていないLinuxの機器へWebシェルを置き、そこからBONESAWで社内のvCenterを攻めました。
入ったあとは、ローカルの管理者アカウントを作り、VAMIのAPIでSSHを開けてvCenterの鍵とデータベースのパスワードを持ち出し、ESXiへ進んで、仮想マシンのディスクからWindowsのNTDSなどを抜いています。
管理画面が社外から届かないかの確認は、もちろん要ります。ただ、Mandiantが確認した1件で、BONESAWが動いたのは社内の別のLinux機器の上でした。リモート接続用の機器や、EDRを入れていないアプライアンスから、vCenterのTCP 2012番や443番に届くかまで見ないと、確認は半分でしょう。編集部は、更新までの数日はこの経路を絞るのがいちばん効くとみています。
Broadcomの補足Q&Aは、同社が挙げる回避策はないとしたうえで、境界や機器のファイアウォールなど別の緩和策を使うかは各社が決めることだと述べています。経路を絞る作業は、この範囲に入ります。
Mandiantは、機器にiptablesを入れるスクリプト「VCSA Hardening & Logging Tool」を勧めています。許可したIPアドレス以外からTCP 2012番を閉じれば、侵害された機器からvmdirdへ攻撃が届かない、という説明です。Broadcomがこのツールを支持しているとは、どちらの文書にも見当たりません。Mandiantも本番へ入れる前のテストと変更管理を求めています。更新の代わりにはなりません。
2012番や443番を閉じる前に、正規の通信を洗い出してください。Mandiantは、バックアップサーバーが443番でvSphere APIを使う例を挙げています。
同じ日にKEVへ入った4件
CISAの11月20日の発表は、vCenterのほかに3件を同じ日に加えました。4件とも、米国の連邦機関の期限は11月23日です。
| 製品とCVE |
起きること |
期限 |
侵害の調査(KEVの欄) |
国内で使われていそうか |
| vCenter Server(CVE-2026-123890) |
認証をすり抜けて管理者として入られる(CVSS 9.8) |
11月23日 |
要る |
仮想化の基盤として広く使われているとみられます |
| Cisco Expressway(CVE-2026-76466) |
クラスタ構成で、cookieを持つ遠隔の攻撃者がrootでコマンドを実行できる |
11月23日 |
要る |
Ciscoの会議・通話の製品を持つ会社にはあるでしょう |
| SAP NetWeaver Enterprise Portal(CVE-2025-42884) |
認証なしでサーバーの情報を読まれ、書き換えられる |
11月23日 |
要らない |
7.50のポータルを残すSAP利用企業に限られるとみられます |
| Apache Roller(CVE-2026-129448) |
認証なしで任意のコードを実行される |
11月23日 |
要る |
国内の利用は多くないとみられます |
最後の列は編集部の見立てです。国内の利用状況はどの発表にも書かれていません。
「期限が3日」は今回だけの特別な知らせではありません。KEVのJSON(11月20日17時48分UTC版)を数えると、10月1日から11月20日までに加わった60件のうち、期限が3日のものは45件、14日のものは15件でした。今回の4件はそろって3日の側です。BOD 26-04の表(本体のAppendix A)では期限は資産ごとに決まり、インターネットから届かない資産は期限が延びます。社内だけに置いたvCenterは、連邦機関では期限が延びる側です。ただ、Mandiantが確認した侵入は、その社内の経路でした。
Expresswayは10月の記事(Ciscoの3つの勧告)で取り上げた遠隔コード実行です。あのときCiscoは悪用を把握していないとしていました。いまはKEVに載りました。CISAの説明は悪用の証拠にもとづく追加です。Ciscoの勧告は11月21日朝に読んだ時点で版1.0で、悪用を把握していないという10月21日の文が残ったままです。クラスタ構成のExpresswayがあるなら、今回の勧告の最初の修正版はX15.5.20です。PHP2Shellの修正も入るのはX15.5.21で、10月の記事は更新先をそちらにしました(版の整理)。
SAPの件は2025年11月のパッチデーに出たセキュリティノート3660969の脆弱性で、SAP自身の評価はCVSS 6.5の「中」でした。1年前に中程度として後回しにされた修正が、いま悪用が確認されました。点数だけで台帳の下に置いていないかは、見ておく価値があります。
Apache Rollerの元になったのは、Apacheが9月25日(UTC)に出した別番号の案内(CVE-2026-82384)です。KEVの説明では今回の番号は同じ脆弱性を、より広い版に当てはめたものです。Apacheは6.1.6以降への更新を勧めます。XML-RPCの機能を無効にしても、認証の前に処理が動くため、設定では防げません。
影響するvCenterの版と修正版
ESXiホストの更新は要りません。BroadcomのQ&AはESX、NSX、VCF OperationsをこのvCenterの件の対象外と答えます。同じ勧告のSDDC Manager 3件とVMware Tools for Windowsの1件は、認証が要るか、ゲストの中での権限昇格で、KEVには入っていません。
| 製品と版 |
修正版 |
補足 |
| VCF・VVFのvCenter 9.1 |
9.1.1.0200 |
Quick Patchの対象外 |
| VCF・VVFのvCenter 9.0 |
9.0.2.0200 |
VCF 9.1.1への更新を一時的に止める |
| vSphere 8.0のvCenter |
8.0 U3m |
同上 |
| vSphere 7.0のvCenter |
延長サポートの契約者がBroadcomへ問い合わせ |
一般サポートは2025年10月2日に終了 |
| VCF 5.x |
5.2.5 |
KB 88287の手順 |
| Telco Cloud PlatformとInfrastructure |
KB463116 |
版の範囲は勧告を参照 |
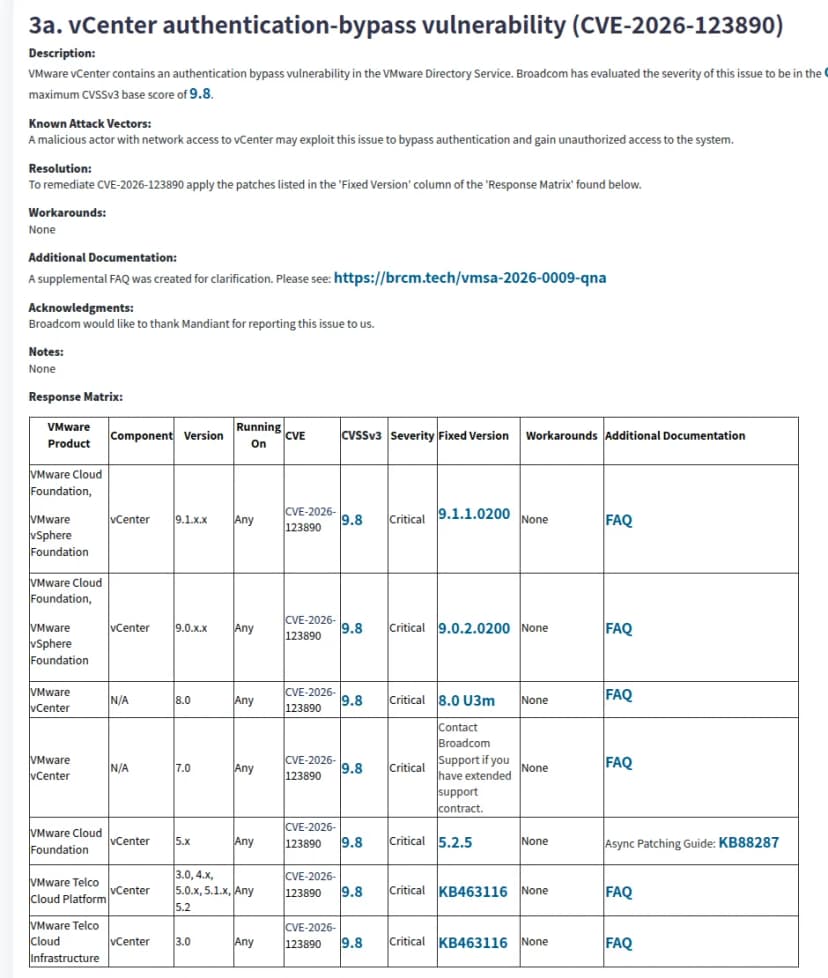 BroadcomのVMSA-2026-0009の3a節。回避策はなし、修正版の表出典: Broadcom(引用)
7.0は修正版の受け取り方がほかと違います。契約がなければ、勧告に修正版への道は書かれていません。それでもMandiantはBONESAWが7.xと8.xの両方のアプライアンスを完全に乗っ取れると述べています。サポートの切れた版は更新ではなく、隔離と移行の話になります(vSphere 8のサポート終了の記事に、移行先の整理があります)。6.5と6.7は勧告に載っていませんが、Q&Aは「影響を受けるものとみなす」よう案内します。
VCF 9.1.1へのアップグレードの途中にある会社は、順番に注意が要ります。8.0 U3mと9.0.2.0200を当てると、9.1.1への更新が一時的に受け付けられなくなるためです。Broadcomは9.1.2を待つか、先に9.1.1へ上げてからセキュリティ更新を当てるか、の2案を示しました。
更新中も仮想マシンは動き続けますが、vSphere Clientなどの管理操作は短時間使えなくなります。BroadcomはこのvCenterの件を「緊急変更」にあたるとします。
Broadcomの勧告と補足Q&Aには、11月21日朝の時点で、悪用の記述がありません。悪用を言っているのはMandiantとCISAです。被害の数や国内の被害はどちらも触れていません。IPAとJPCERT/CCは、11月21日朝の時点で、この件の注意喚起を出していません。日本向けの別の案内も、勧告には見当たりません。
侵害の痕跡はMandiantの一覧で探す
KEVの侵害調査の欄は、vCenterで「要る」です。Mandiantのブログにある手がかりを、探す場所で分けます。まず、攻撃者が足場にした社内のLinux機器(EDRのない機器など)です。
- ActiveSer.jspとu.jspというWebシェル
- /tmp/123、/tmp/sss、/tmp/dbr、/tmp/123.keyのファイル
- /usr/bin/vmtoolscs(別のLinux機器で見つかったバックドア)
- TCP 53番や33992番で待ち受けるプロセス
vCenterとESXiでは、次を見ます。
- 見覚えのないローカル管理者アカウント(Mandiantの例は「sps-」で始まるvsphere.localの名前)
- VAMIのAPIでSSHが有効にされ、すぐ無効へ戻された記録
- ESXiのrootのauthorized_keysにある見覚えのない公開鍵
ブログの表2には、11個のIPアドレスがあります。Mandiantの分類は「難読化ネットワークの疑いがあるIP」で、通信が見つかっても、そのIPの持ち主が攻撃者とは限りません。全体のIPアドレスと検知ルール(YARA)は、ブログにあります。
ただし、攻撃者はSAWSNAKEとその出力ファイルをrmで消し、VMFSの隠しフォルダ「.a」も作業のあとに削除したとMandiantは述べています。ファイルが見つからなくても、安全とは言い切れません。
CISAの手引きは侵害の調査では、電源を切ると消えるメモリなどの情報を先に集めるよう求めます。米国の連邦機関向けの手引きなので、そのまま従う義務はありません。それでも、更新で再起動する前に、ログと上の項目の結果を保存しておくと、あとで見直せます。一つでも当てはまれば、更新より先に、セキュリティ担当や調査の窓口へ回すべきでしょう。
今日の確認と連休明けまでの段取り
21日(土)から23日(月)は3連休で、連休明けは24日(火)です。KEVの期限の23日は連休の最終日にあたります。
今日のうちに進めたいのは次の4つです。
- 台帳でvCenterを洗い出し、版を確認する。vSphere ClientのSummary画面か、PowerCLIの
$global:DefaultVIServer.Buildで見られる。VxRailのようなベンダー一体型は、自社で上げず、ベンダーの案内を待つ。委託運用なら、委託先に版と適用日を聞く。
- 社内のどの機器から、vCenterのTCP 443、5480、22、2012番に届くかを、ファイアウォールの許可ルールで見る。リモート接続用の機器やEDRのないアプライアンスから届くなら、まずそこを閉じる。
- 修正版の適用日を決める。連休中のうちに当てるか、24日の朝いちばんにするかを、今日のうちに決めておく。
- 上の「痕跡」の項目を見る担当を決める。更新の前に、vCenterとESXiのログを保存する。
連休明けの24日からの週に回すのは、7.0と6.xの移行計画、Expresswayの更新、SAP Enterprise PortalとApache Rollerの洗い出しです。SDDC ManagerとVMware Tools for Windowsの更新も、この週に入れます。様子見でよいのはIPAとJPCERT/CCの注意喚起です。出るのを待たずに、今日の作業を進めます。
連休明けまで何も当てられないとしても、vCenterに届く道を社内の別の機器から先に絞ることは、今日の作業でできます。