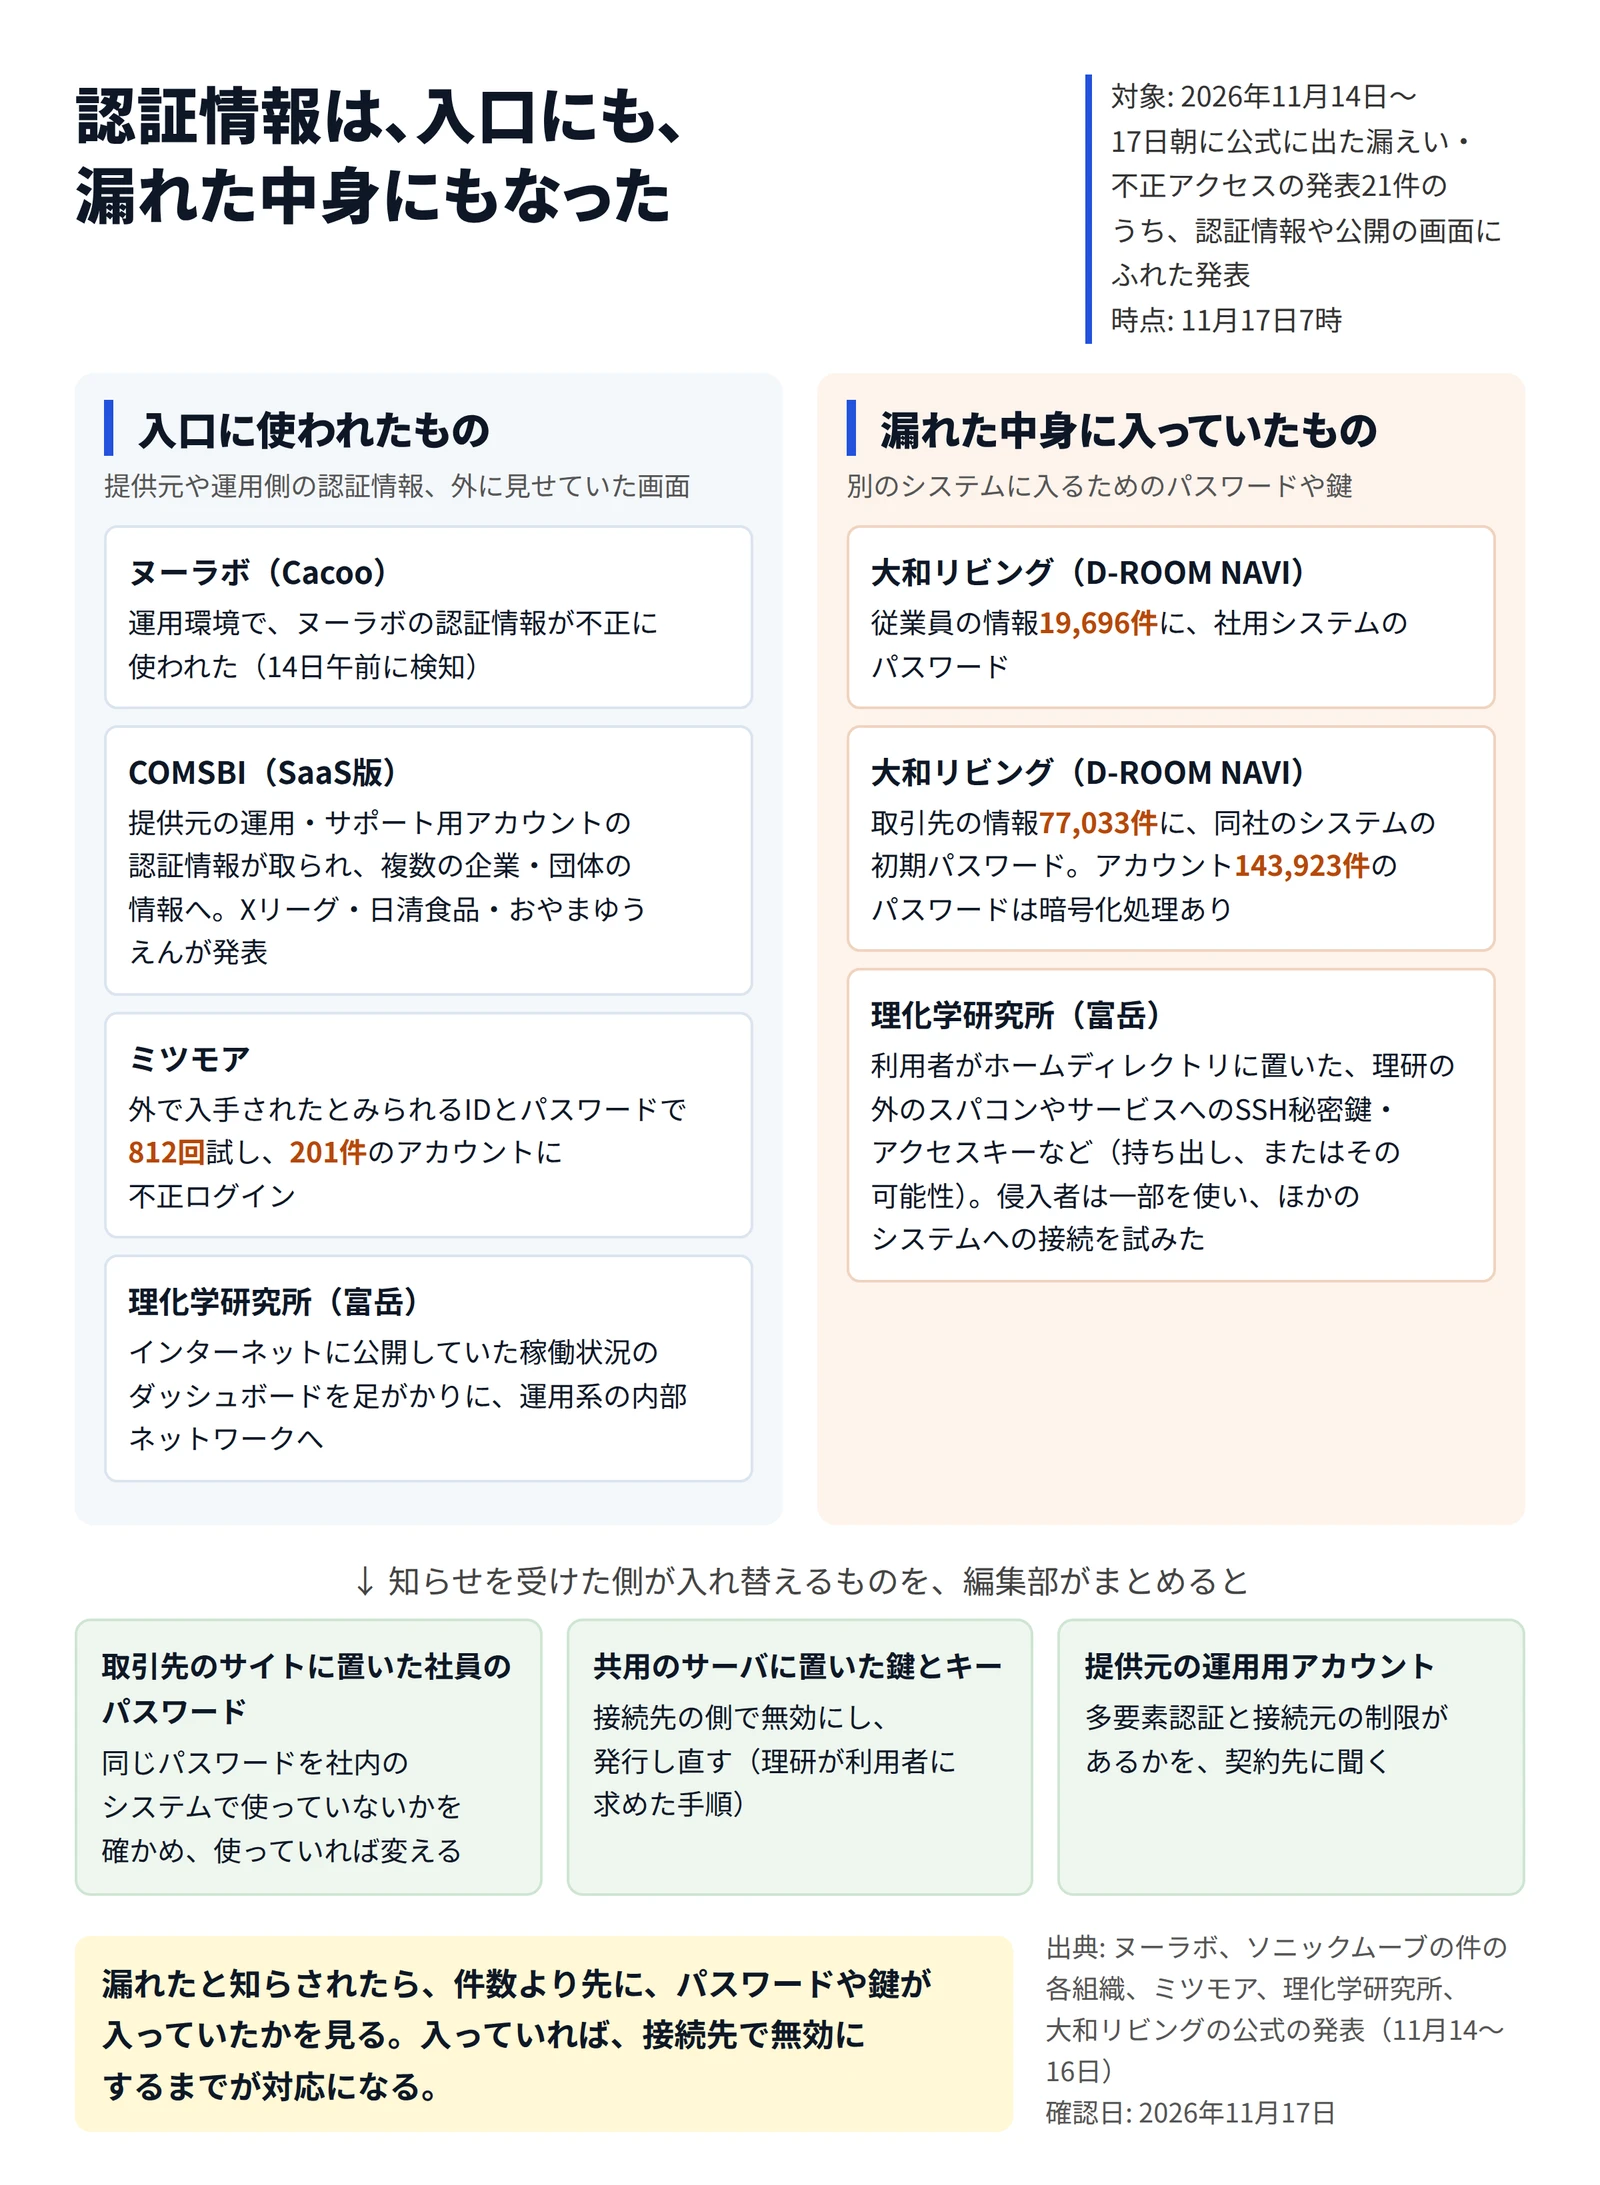
従業員の「社用システムのパスワード」が、取引先向けのサイトから漏れていました。大和リビングは11月16日、仲介会社向けのサイト「D-ROOM NAVI」への不正アクセスで、取引先の情報77,033件と、従業員の情報19,696件が漏えいしたと発表しました。取引先の情報には同社のシステムの初期パスワードが、従業員の情報には社用システムのパスワードが入っています。
同じ16日、理化学研究所もスーパーコンピュータ「富岳」の利用者のホームディレクトリから、理研の外のスパコンやサービスに入るためのSSH秘密鍵やアクセスキーなどが持ち出された、またはその可能性があると発表しました。侵入者は、取った認証情報の一部で、ほかのシステムへの接続を試みていたそうです(富岳の記事)。この3日あまりに公式に出た21件1は、認証情報の出方で次のように分かれます。
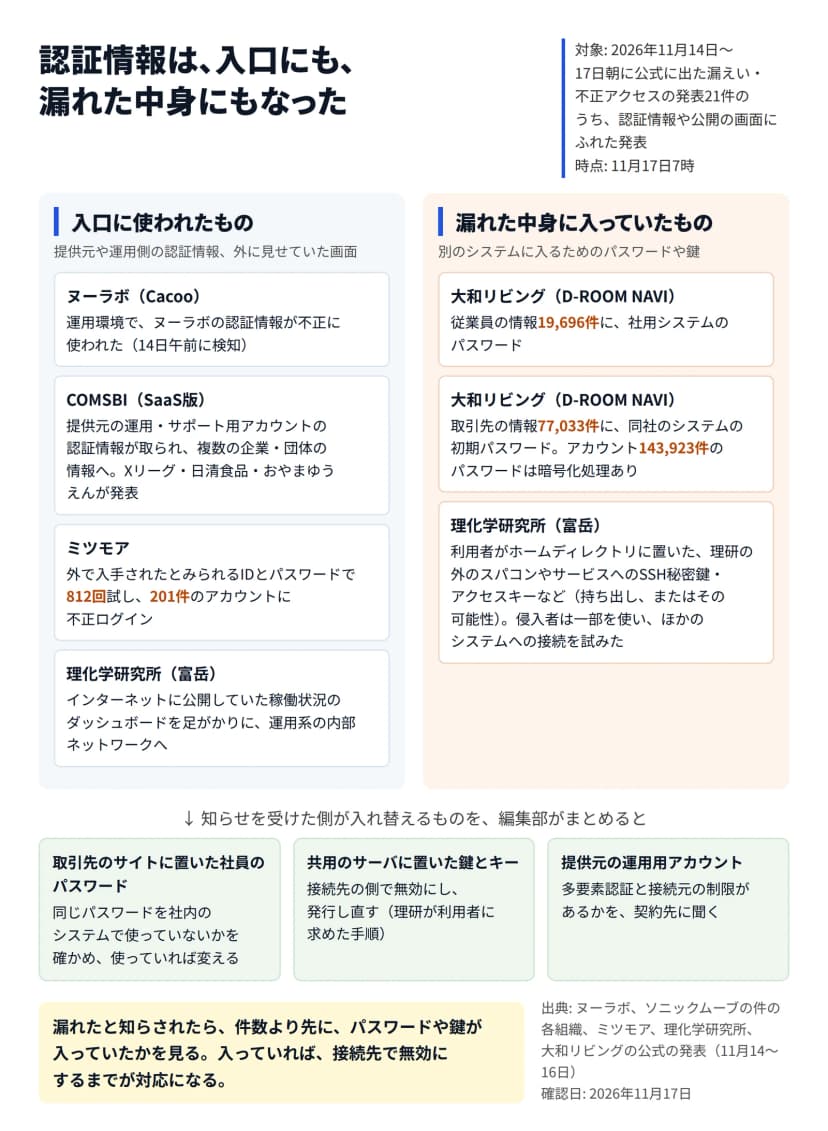 認証情報が入口に使われた発表と、漏れた中身に入っていた発表(11月14〜17日朝)作成: 編集部 / 出典: 情シスの相棒編集部
漏れた中身に、パスワードと鍵が入っていた
大和リビングによると、11月10日にD-ROOM NAVIへの不正アクセスを確認し、11日にシステムを止めました。漏えいしたのは、過去の取引先と従業員も含む情報です。D-ROOM NAVIのアカウント143,923件のパスワードは「暗号化処理あり」と書かれていますが、従業員の社用システムのパスワードと、一時的に持つアカウント13,927件のパスワードには、その記載がありません。漏れたパスワードのうち初期パスワードと一時的なアカウントのものは、11日にシステムを止めてからは使えないとしています。社用システムのパスワードの扱いは、発表に書かれていません。
理研は利用者に、はっきりした手順を求めました。富岳に置いていたSSH秘密鍵や認証情報を、接続先のサービスで無効にし、必要なら発行し直すことです。理研の側でも、全利用者のログイン用の公開鍵を無効にしました。
2つに共通するのは、漏れたものが「別のシステムの入口」だった点です。氏名やメールアドレスと違い、パスワードや鍵は、入れ替えるまで使える状態が続きます。だから、知らせを受けた側が動かないと、被害は漏えいした会社の外へ広がります。実際に理研の件では、侵入者が別のシステムへの接続を試みました。
入口にも、提供元の認証情報や外に見せた画面
入口の側にも、認証情報が並びました。ヌーラボは14日午前、Cacooの運用環境で、同社の認証情報が不正に使われているのに気づきました(Cacooの記事)。COMSBI(SaaS版)の件は、提供元の運用・サポート用アカウントの認証情報が入口でした。日本社会人アメリカンフットボール協会(Xリーグ)や日清食品、おやまゆうえんハーヴェストウォークが、それぞれの漏えいを発表しています(日清食品の記事)。ミツモアは、外で入手されたとみられるIDとパスワードで201件のアカウントに入られ、そこから機能の穴で最大36万6,850件を取られました(ミツモアの記事)。
理研の入口は、インターネットに公開していた富岳の稼働状況を表示するダッシュボードでした。具体的な侵入の方法は調査中です。会社でも、監視の画面や状態のページを外に出していることがあります。外から見えるだけの画面のつもりでも、そこから内部につながっていないかは、一度確かめておく価値があるでしょう。
1つの基盤から、いくつもの発表へ
1つの提供元への不正アクセスが、使っていた組織ごとの発表に広がる形も続きました。
- Pokepay(Enterprise): 14日20時に全サービスを停止。同じ20時ごろ、渋谷区のハチペイ、北区のほくペイ、前橋市のめぶくPay、福井のふくアプリ、各地の大学生協の電子マネーも止まりました。どの告知も基盤の名前を出していませんが、Pokepayの導入事例と止まった時刻から、同じ基盤の上で動くとみられます。北区だけは、加盟店の申込情報が取られた可能性を挙げました(Pokepayの記事)。
- teket: 跡見学園中学校高等学校と、川崎市(南部市場の指定管理者のイベント)が発表しました。
- COMSBI(SaaS版): Xリーグ、日清食品、おやまゆうえんハーヴェストウォーク。
- オープンロジ、KARTE、Notion AI(委託先のFireworks AI)、アララ(makeshop経由): それぞれ1件ずつ、利用していた側の発表がありました。
自社が契約していない先から知らせが来る形は、前回の11月12〜15日朝のまとめと同じです。
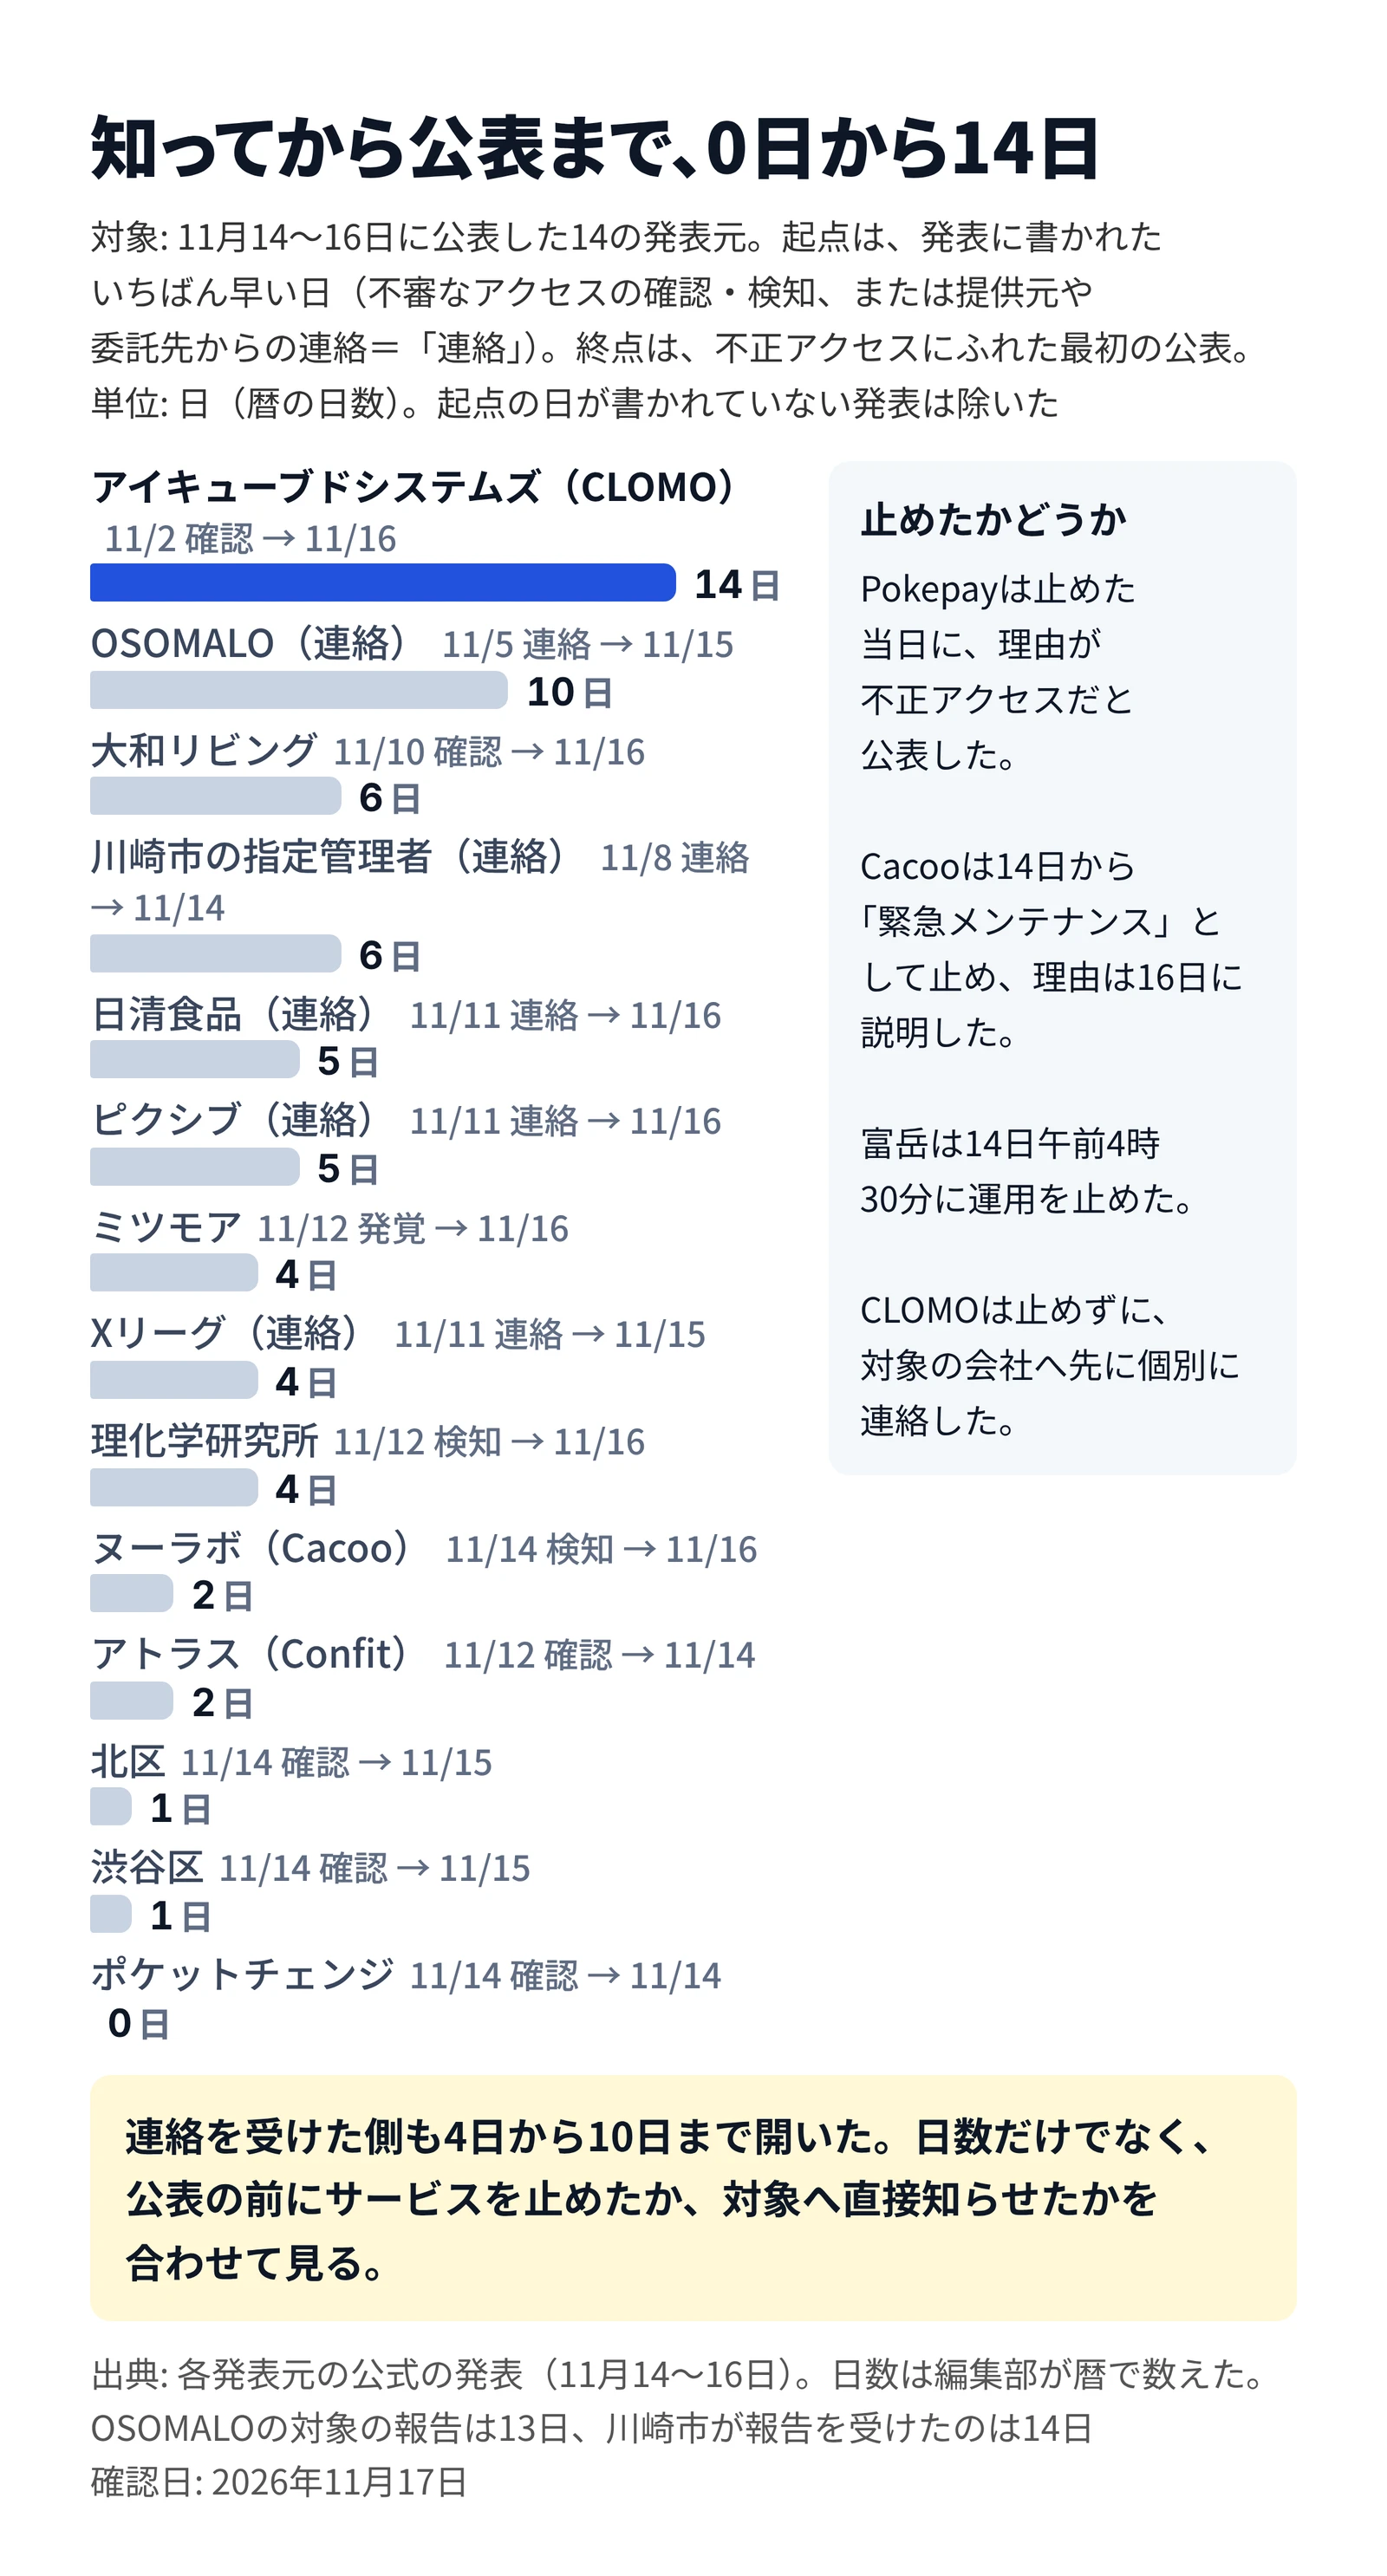
知ってから公表まで、0日から14日
気づいた日や連絡を受けた日が書かれている14の発表元について、公表までの日数は次の図のとおりです。起点は、発表に書かれたいちばん早い日にそろえました。
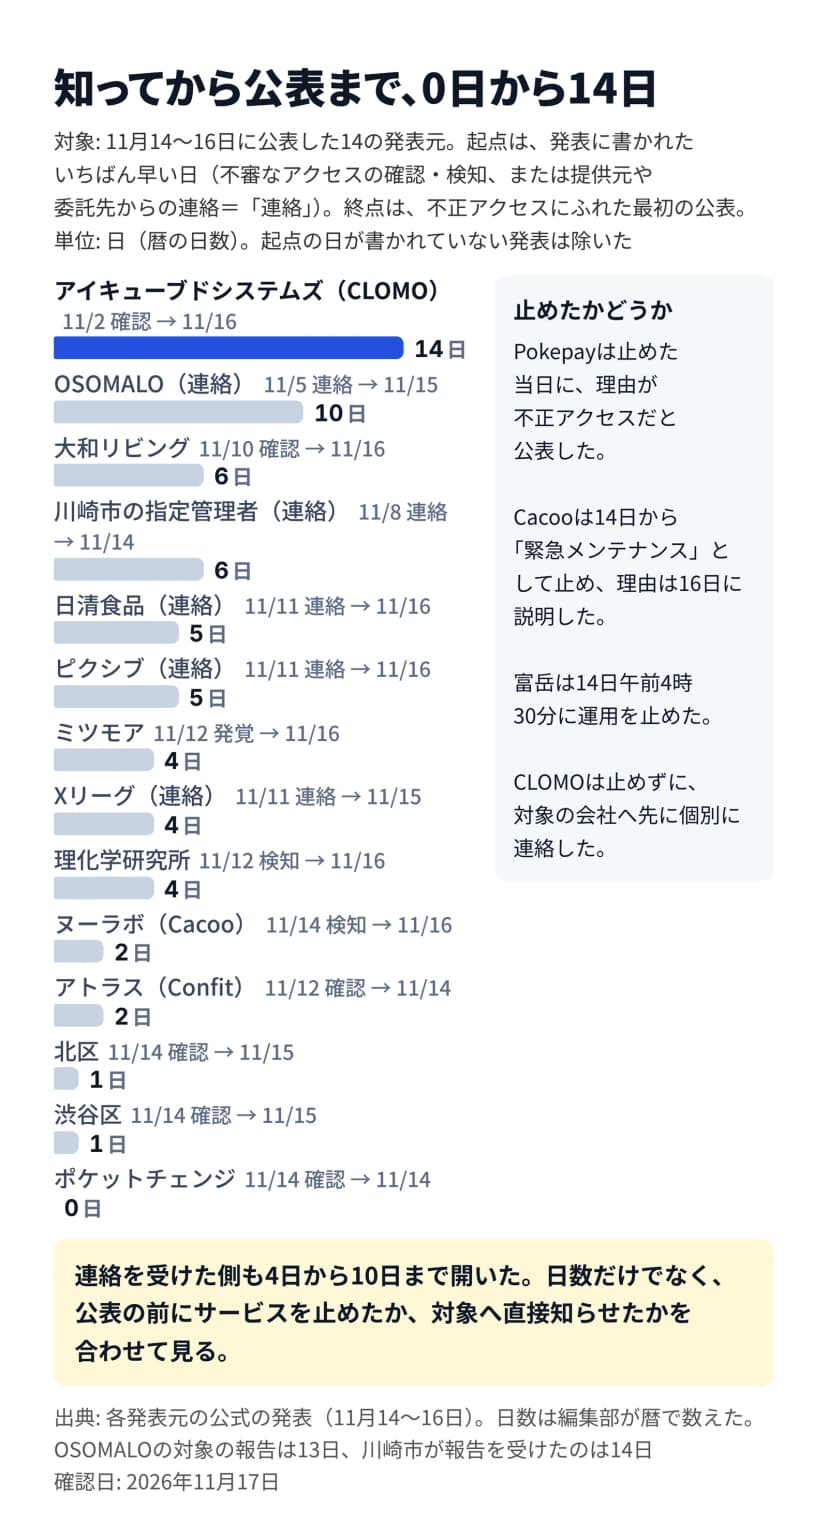 知った日から公表までの日数。14の発表元で0日から14日作成: 編集部 / 出典: 情シスの相棒編集部
いちばん長いのは、アイキューブドシステムズのCLOMO MDMの14日です。流出した項目も対象の社数も公表せず、対象の会社にはシステム管理者のメールで先に個別に連絡しました(CLOMOの記事)。提供元や委託先から連絡を受けた側も、Xリーグの4日からOSOMALOの10日まで開きました。日数が短いか長いかより、公表の前にサービスを止めたか、対象へ直接知らせたかを見るほうが、利用する側には役に立つと考えます。
影響を受ける会社と、届く知らせ
今回の21件で、会社の情シスに関係しやすいのは次の立場です。
| 立場 |
当たる発表 |
届く知らせ |
| 大和リビングと取引のある仲介会社など |
大和リビング |
発表に個別の連絡の記載はなく、専用のコールセンターを設けた |
| 富岳や理究を使う研究者がいる会社・大学 |
理化学研究所 |
富岳に置いた鍵の無効化の依頼(11月15日に利用者へメール) |
| CLOMO MDMやCacooの利用企業 |
アイキューブドシステムズ、ヌーラボ |
提供元からの個別の連絡 |
| 販促でLINEやメール配信を外に任せている会社 |
COMSBI、アララ、KARTEの件 |
委託先や提供元を通じた連絡 |
| 地域通貨の加盟店、学内で生協の電子マネーを使う大学 |
Pokepayの件 |
発行元の告知 |
認証情報が漏れたと知らされたときの手順
- 知らせに、パスワード、初期パスワード、SSH秘密鍵、アクセスキー、トークンのどれかが入っているかを最初に見ます。件数や氏名より先です。
- 入っていたら、その認証情報で入れる先を書き出します。大和リビングの件で漏れたパスワードのうち、初期パスワードと一時的なアカウントのものは11日から使えないとされています。確かめる意味が大きいのは、初期パスワードのまま使っていた社員と、自分で決めたパスワードを社内のシステムでも使っている社員です。
- 接続先の側で無効にし、発行し直します。理研が利用者に求めたのと同じ順番です。鍵を消すだけでは、相手のシステムの側に登録が残ります。
- 共用のサーバや開発用のサーバのホームディレクトリに、ほかのシステムへの鍵やキーを置いていないかを、今週のうちに洗い出します。置くなら、接続先ごとに分け、使わなくなった鍵を消す決まりを作ります。
- 提供元に、運用・サポート用のアカウントの守り方(多要素認証、接続元の制限)を聞きます。COMSBIの件は、このアカウントの認証情報が入口でした。
11月14日〜17日朝の21件
| 公表日 |
発表元 |
漏れた、または漏れたおそれのある項目 |
件数(発表の単位のまま) |
入口 |
状態 |
| 11月16日 |
大和リビング |
取引先の名称・メールアドレス・電話番号・初期パスワード、従業員の社員番号・社用メールアドレス・社用システムのパスワードなど |
取引先77,033件、従業員19,696件、アカウント143,923件、一時保有のアカウント13,927件 |
D-ROOM NAVI |
漏えいを確認 |
| 11月16日 |
理化学研究所 |
利用者の氏名・メールアドレス、富岳の利用者のID、ホームディレクトリのファイルの一部(研究データ、外部へのSSH秘密鍵、アクセスキーなど) |
最大4,597名(富岳4,222名、理究375名) |
公開していた稼働状況のダッシュボード |
持ち出し、またはその可能性 |
| 11月16日 |
ヌーラボ |
Cacooの問い合わせ記録の氏名・メールアドレス・電話番号・住所など、一部にクレジットカード番号の下4桁など |
約792件(精査中) |
Cacooの運用環境(同社の認証情報の不正使用) |
流出を確認 |
| 11月16日 |
アイキューブドシステムズ |
利用企業がCLOMO MDMに登録していた情報の一部 |
公表せず |
CLOMO MDM等を運用するシステム |
流出を確認 |
| 11月16日 |
ミツモア |
依頼者の住所・電話番号、オンライン会議のURL、連携した予定の件名など |
最大36万6,850件、不正ログイン201件 |
不正ログインと機能の脆弱性 |
漏えい |
| 11月16日 |
日清食品 |
LINEの友だちの情報、当選者の氏名・住所・電話番号 |
1,374,157件(当選者543件は内数) |
COMSBI(SaaS版) |
漏えい |
| 11月16日 |
ピクシブ |
Notion AIのチャット記録に含まれる取引先などの個人情報、業務上の機密情報 |
調査中 |
Notion AI(Fireworks AI) |
漏えいのおそれ |
| 11月16日 |
コンフィデンス・インターワークス |
工場ワークスの会員の氏名・メールアドレス・電話番号・生年月日・住所など |
精査中 |
KARTE |
漏洩の可能性 |
| 11月14日・16日 |
めぶくグラウンド |
電話番号・メールアドレス・決済の情報の流出は確認されていない |
記載なし |
外部事業者の決済システム |
14日に停止、16日に一部再開 |
| 11月15日 |
北区 |
ほくペイの加盟店の申込情報(代表者の生年月日、住所、振込先口座など) |
調査中 |
ほくペイが採用する基盤システム |
取得された可能性 |
| 11月15日 |
渋谷区 |
利用者と加盟店の個人情報の漏えいは確認されていない |
記載なし |
ハチペイが採用する基盤システム |
16日11時にすべて再開 |
| 11月15日 |
大学生協(東大・名大・阪大など) |
携帯電話番号を含む個人情報の漏洩は確認されていない |
記載なし |
大学生協電子マネー |
14日20時に停止、15日21時に決済を再開(東大・名大の告知) |
| 11月15日 |
日本社会人アメリカンフットボール協会 |
LINEの表示名・ユーザーIDなど、生年月日・性別、住所、氏名・メールアドレス |
13,126件(うち生年月日・性別4,587件、住所1,532件、氏名・メールアドレス55件) |
COMSBI(SaaS版) |
漏えい |
| 11月15日 |
OSOMALO |
メールマガジンの送信先のメールアドレス |
記載なし |
makeshop、アララ |
流出 |
| 11月14日 |
ポケットチェンジ |
記載なし(調査の結果は改めて報告) |
記載なし |
Pokepay(Enterprise) |
停止、15日16時40分に一部を除き再開 |
| 11月14日 |
ふくいのデジタル |
記載なし |
記載なし |
ふくアプリを構成する一部システム |
停止、15日16時45分に再開 |
| 11月14日 |
アトラス |
Confitの演題名、発表者の氏名・所属・メールアドレス |
約1万件、62学会 |
Confitの発表データ収集公開機能 |
漏洩を確認 |
| 11月14日 |
おやまゆうえんハーヴェストウォーク |
LINEミニアプリの会員のニックネーム・性別・生年月日など |
調査中 |
COMSBI(SaaS版) |
漏えいを確認(該当者は調査中) |
| 11月14日 |
跡見学園中学校高等学校 |
文化祭の予約の氏名・メールアドレスなど(teketの発表による) |
確認中 |
teket |
流出のおそれ |
| 11月14日 |
川崎市 |
南部市場のイベントの応募者の氏名・メールアドレスなど |
5つのイベントの応募者計193名(調査中) |
teket |
流出 |
| 11月14日 |
BATTEN Store |
お届け先の氏名・住所・電話番号・メールアドレス、商品情報 |
記載なし |
オープンロジ |
漏えいの可能性 |
表は公表日の新しい順です。件数の単位は件・名・アカウントとばらばらなので、足し合わせられません。