10月のphp2shellのように、今すぐ全部を止めて更新する話ではなさそうです。ただ、IPAは「攻撃者はこれらの脆弱性を悪用し、極めて短時間で攻撃を実行する可能性もある」としています。金曜のうちに設定を4か所見て、当てはまる会社は設定をその日のうちに直し、更新は連休明けの24日(火)に入れる。当てはまらない会社も、更新は24日が目安です。
PHPの開発チームは11月19日、修正版の8.5.13など4版を公開しました。IPAは同じ日に事前準備のお願いを出しています。10月の予告とは違い、影響するのは「デフォルトではない設定、または、一般的ではないセットアップ」の場合だという位置づけです。
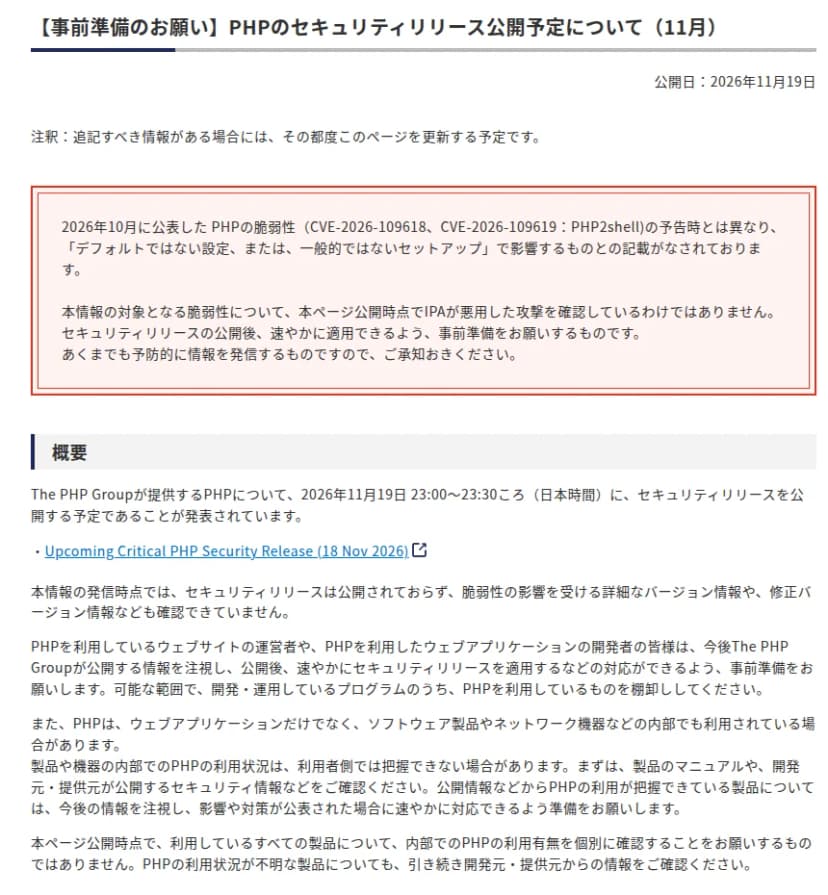 IPAの事前準備のお願い。10月とは違い、設定や構成が前提と書く出典: 出典: IPA(情報処理推進機構)ウェブサイト(引用)
10月のphp2shellと同じ軸で並べる
次の表は、11月20日朝の時点で、10月と11月の公式の発表を同じ項目で並べたものです。
| 項目 |
10月のphp2shell |
11月の4版 |
| 修正版 |
8.5.12・8.4.27・8.3.36・8.2.35 |
8.5.13・8.4.28・8.3.37・8.2.36 |
| 予告された公開(日本時間) |
10月21日23時 |
11月19日23時〜23時30分 |
| 修正の件数 |
2件(CVE-2026-109618・109619) |
8.5系17件、8.2系12件(変更履歴でGHSA番号がついたもの) |
| 重大(Critical)の件数 |
2件 |
8.5系7件、8.2系4件 |
| 影響の前提 |
ウェブのリクエストを受けるPHP全般。mod_phpでは、認証なしでアプリのコードより前に攻撃できる |
重大7件はどれも、特定の設定か構成が前提(下の表) |
| PHP公式の言い方 |
「今すぐ更新を」(strongly encouraged to update immediately) |
予告は「強く、速やかに上げる準備を」(strongly encouraged to prepare to upgrade promptly)、公開後は「上げることを勧める」(encouraged to upgrade) |
| IPAの対応 |
10月21日に事前、翌22日に注意喚起 |
11月19日に事前。20日朝の注意喚起の一覧に、PHPの件は未掲載 |
| 悪用 |
10月26日にCISAのKEVカタログへ掲載 |
IPAは19日時点で確認していない。KEVの最新版(18日更新)に今回のCVEは無い |
| 8.1以前 |
公式の更新なし。7.4・8.0・8.1にはソースの最小限のバックポートを用意 |
11月の告知に記載なし。変更履歴にある8.1の最後は8.1.34(2025年12月18日) |
違いは3つあります。1つ目は条件です。10月は、ウェブのリクエストを受けるPHPなら対象でした。今回の重大は、設定や構成がそろったときの話で、すべてのPHPが同じ危なさではありません。2つ目は公式の言い方です。公開後の告知は10月の「今すぐ更新を」より穏やかですが、予告は「強く」上げる準備を求めていました。
3つ目は悪用で、ここは読み方に注意が要ります。10月も、IPAの事前のページには「悪用した攻撃を確認しているわけではありません」とありました(今回の事前のページも同じ文で、極めて短時間の攻撃にも触れています)。その5日後の26日に、CISAがKEVカタログへ加えています。今回の同じ文は、安心の根拠にならないと編集部はみています。条件がそろう構成の会社は、設定の手当てを10月と同じ速さで、今日のうちに済ませるほうが安全でしょう。
10月の動きはphp2shellの1週間の図解、更新と再起動の手順は10月の更新の記事で確認できます。
重大7件は設定と構成で分かれる
変更履歴にCVSSの数字はありません。深刻度はGitHubのアドバイザリの表示で、重大7件はどれもCVSS v4で9.2です。PHP公式の予告も、重大のものは「非既定の設定か、一般的でない構成が要る」としています。
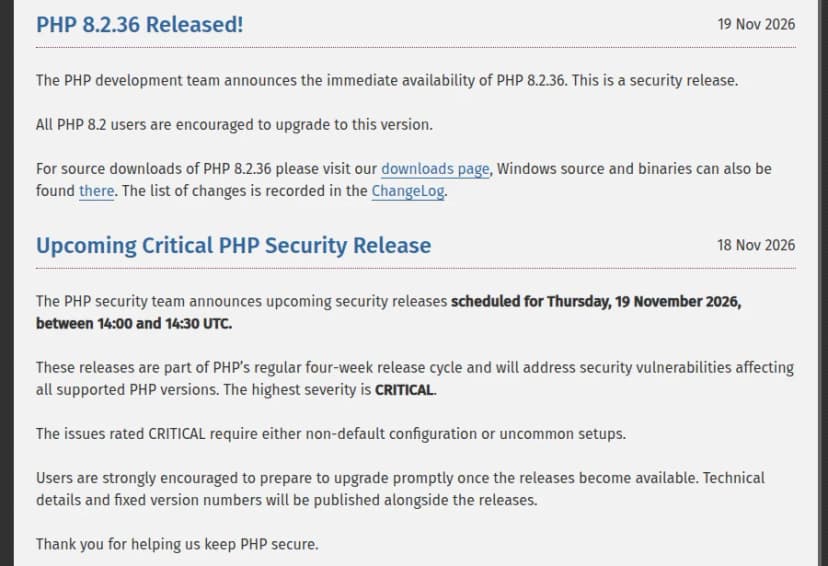 PHP公式のお知らせ。重大は非既定の設定か一般的でない構成が要ると予告した出典: 出典: The PHP Group「PHP: News Archive - 2026」(引用)
アドバイザリの前提を読み、1件ずつ表にしました。
| CVE |
対象の系 |
攻撃が成り立つ前提 |
設定での回避 |
| CVE-2026-129289(FPMのリクエスト混同) |
8.2〜8.5。8.1以前も影響を受ける |
前段のサーバーがFastCGIの接続を使い回し(nginxのfastcgi_keep_conn on、Apacheのenablereuse=on、HAProxyのFastCGI)、アプリがphp://inputを読み切らない経路を持つ。PHP側の非既定の設定は要らず、メモリ破壊も競合も不要で、1回のリクエストで任意のPHPを実行できる |
前段で接続の使い回しをやめる。LSAPIも対象で、LiteSpeedの会社はPHP側の更新が要る(RCEは未確認) |
| CVE-2026-129474(マジックメソッドのバックトレース) |
リモートから起こせる前提が成り立つのは8.5のみ。8.2〜8.4にも根本の誤りはあるが、リモートの経路は未確認 |
fatal_error_backtraces=1(8.5の既定)とzend.exception_ignore_args=0。php.ini-productionは後者を1にしており、この経路を防ぐ |
zend.exception_ignore_args=1、またはfatal_error_backtraces=0 |
| CVE-2026-129182(終了処理でのバックトレースの再生成) |
8.5のみ |
ディレクトリごとのINI設定や、前段がPHP_VALUEを送る構成が要る |
fatal_error_backtraces=0 |
| CVE-2026-129496(タイムゾーンのキャッシュ) |
8.2〜8.5。それ以前も影響を受ける |
PHPのerror_logをファイルにしていて、起動時に警告が出る設定(不正なdate.timezoneなど)がある |
起動時の警告を消して全ワーカーを再起動。出力先をsyslogにする |
| CVE-2026-126714(書き込みが途切れたセッションファイル) |
8.2〜8.5。それ以前も影響を受ける |
既定のfilesハンドラで、利用者が中身を入れられるセッションがあり、アプリに悪用できるオブジェクトの連鎖がある |
session.upload_progress.enabled=0。セッションに入れる利用者の文字列を減らす |
| CVE-2026-115560(セッションの形式の食い違い) |
8.2〜8.5。それ以前も影響を受ける |
upload progressが有効で、書き手と読み手でシリアライザが食い違い、アプリに悪用できる連鎖がある |
session.upload_progress.enabled=0。明示的に1にしている設定が残る場合は、更新後も、読み書きするすべてが同じsession.serialize_handlerを使う |
| CVE-2026-129481(中断したセッションの終了処理) |
8.3〜8.5 |
セッションの終了処理中に致命的エラーを起こすコールバックがある。確認された再現はFPMでOPcacheを無効にした構成 |
FPMのpm.max_requests=1(性能は落ちる) |
深刻度が高い(High)4件は、次のとおりです。FPMでcatch_workers_outputが有効なとき、ワーカーからrootへ上がれる件。大文字のHTTPS://やFTPS://のURLが、暗号化なしで送られる件。折り返したHTTPヘッダーで負荷が上がる件。PHARの署名を差し替えられる件。残る6件は中程度(Medium)です。
アドバイザリの前提を並べると、設定を見て足りる件が多いと分かります。1件目は前段の設定1行、2〜4件目と6件目はphp.iniかプールの設定で、止められます。5件目と6件目は、アプリに悪用できる連鎖がなければ成り立ちません。最初に確認するのは、1件目と、php.iniを置かない8.5の2件目だと編集部は読みます。
10月23日にsession.upload_progress.enabled=0を入れた会社は、6件目の経路をすでにふさいでいます。PHP公式がその日に勧めていた設定で、今回の修正では、アドバイザリによると、この機能が既定で無効になります。ただ、5件目は、セッションに利用者の文字列を入れる別の経路が残るので、これだけでは足りません。
影響しない構成と影響する構成
- PHP-FPMの前にnginx・Apache・HAProxyを置き、FastCGIの接続を使い回す設定にしていれば、1件目の対象です。nginxとApacheの既定はどちらも使い回さない設定で、アドバイザリも、接続を閉じる標準の構成は対象外としています。
- PHP 8.5をphp.iniなしで、組み込みの既定値のまま動かしているなら、2件目の対象です。php.ini-productionを元にした設定なら、防がれています。
- 8.2〜8.4の会社は、3件目の対象外です。2件目も、リモートから起こせる前提が成り立つのは8.5だけです。8.2〜8.4にも根本の誤りはありますが、PCNTLのシグナルハンドラなどが要り、リモートから起こす経路は確認されていません。
- PHP 8.6.0も19日に出ています。変更履歴には、今回の修正がすべて入っています。126714のアドバイザリは、この問題がupload progressにも8.6にも限らないとしています。
- 8.1以前の会社は、1・4・5・6件目などの影響を受けますが、適用できる修正版がありません。IPAは10月22日のページで、8.1以前は「End of life」と書き、対策済みの版か製品への移行を求めています。
- PHPを自社で動かしていない会社は、サーバーの更新は要りません。ただ、IPAの事前のページは、ネットワーク機器やソフトウェア製品の内部にもPHPが使われる場合があるとして、製品の告知を見るよう求めています。10月は、22日から28日にかけて、Okta・Siemens・Citrix・Zyxelなどが告知を出しました。
金曜に確認することと連休明けの更新
明日21日(土)から23日(月)までは3連休で、連休明けは24日(火)です。
- 前段の接続の使い回しを探します。nginxは
nginx -T 2>/dev/null | grep -n fastcgi_keep_conn、Apacheは grep -rn enablereuse /etc/apache2 /etc/httpd で見つかります。onなら、offに戻して再読み込みします。PHPを触らず、前段だけで済みます。直したあとは、nginxなら再読み込みのあとに同じ nginx -T をもう一度動かし、onが残っていないか確認します。
- PHP 8.5の会社は、FPMのプールごとに、zend.exception_ignore_argsとfatal_error_backtracesの実効値を見ます。
php-fpm -i の出力に加えて、プールの設定ファイルのphp_admin_valueも読みます。CLI用の設定を直しても効きません。直したあとは、FPMを再起動してから php-fpm -i で、プールの設定に上書きされていないかを見ます。
- 全部のPHPで、session.upload_progress.enabledを見ます。1なら、プールの
php_admin_value[session.upload_progress.enabled] = 0 に変えて、FPMを再読み込みします。アプリの中のini_set()では遅すぎます。直したあとは、php-fpm -i で値が0かを確認し、アプリの設定に1へ戻す行が無いかも探します。
- error_logの出力先と、起動時の警告を見ます。8.2〜8.5が対象の4件目(CVE-2026-129496)は、error_logをファイルにしていて、起動時に警告が出る構成で成り立ちます。コードは5.3.18以降にあり、既定のmax_input_varsとnginxの標準のヘッダーの上限でも、細工したリクエストでワーカーが落ちることが確認されています。起動直後のログに警告があれば、原因の設定を直して全ワーカーを再起動するか、出力先をsyslogにします。直したあとは、再起動した直後のログに警告が残っていないかを見ます。
- 更新は、下の表の分かれ目で決めます。
| 状況 |
更新の目安 |
理由 |
| 手順1〜4のどれかで当てはまった |
金曜のうちに設定を直し、更新は連休明けの24日(火)。ただし、手順1で当てはまり、前段の設定を直せないときは、更新を待たない |
設定で前提が崩れ、1件目と2件目などの入口が閉じる。1件目はPHP側の設定が要らないので、前段を直せないなら更新が唯一の手当て |
| 手順1〜4のどれにも当てはまらない公開サイト(8.2〜8.5) |
連休明けの24日(火)に更新 |
重大7件は条件つきなので、連休中の作業の失敗のほうが重いと編集部はみています |
| 社内だけで使う、外から届かないもの |
来週中 |
外から届かないので、入口が狭い。社内の端末や別の経路から届く場合は、公開サイトに準じる |
| 8.1以前 |
計画を決める |
修正版が出ない。移行か、OSベンダーのバックポートの確認 |
OSのパッケージで入れている会社は、php -v の番号が修正版と違っても、修正が入っている場合があります。Debianは11月19日付けで、trixieのphp8.4(DSA-6641-1)の修正を出しました。bookwormのphp8.2もDLA-4916-1で出ていて、修正版は8.2.36-1~deb12u1です。ほかのOSは、配布元の告知で確認します。
レンタルサーバーでPHPを使っている会社の場合、更新するのは事業者です。管理画面で選んでいるPHPの系が、次の表のサポート期限に収まっているかを見ます。移行先を選ぶなら、西のITメディアの京都のカゴヤ、旧プランは1月に値上げ 移るならPHPは8.3以降をも参考になります。
8.2系は期限まで約6週間
| 系 |
修正版 |
変更履歴の修正 |
うち重大 |
通常のサポート |
セキュリティのみのサポート |
| 8.5 |
8.5.13 |
17件 |
7件 |
2027年12月31日まで |
2029年12月31日まで |
| 8.4 |
8.4.28 |
14件 |
5件 |
2026年12月31日まで |
2028年12月31日まで |
| 8.3 |
8.3.37 |
13件 |
5件 |
2025年12月31日で終了 |
2027年12月31日まで |
| 8.2 |
8.2.36 |
12件 |
4件 |
2024年12月31日で終了 |
2026年12月31日まで |
PHP公式のSupported Versionsに載っているのは、8.2〜8.6です(11月20日確認)。8.2系の期限は、あと41日です。PHPは4週間ごとの定例リリースで、変更履歴の日付は9月24日、10月22日、11月19日と28日おきです(10月の告知は21日付)。この間隔が続くなら、次の定例は12月17日で、8.2系が期限内に受け取れる定例は、その1回だけになりそうです。
8.2系は、12月のうちに8.3以降へ移す計画を、今週のうちに決めておきたいところです。8.4も、通常のサポートは年末で終わり、その後はセキュリティの修正だけになります。
個々のCVEの技術的な中身は、SecPulseで読めます。重大7件のうち6件は、PHPの脆弱性6件の解説にまとまっています。残るCVE-2026-115560は、別のページです。