Java は、悪用の報告がなくても、今日のうちに棚卸しを始めたい行です。
米国時間17日に出たOpenJDKとOracle Java SEの脆弱性 (CVE-2026-114938、発見者の呼び名は「Java4Shell」)を、IPA は「緊急」の区分で注意喚起しました。CISA も直ちに修正するよう呼びかけ、概念実証のコードも公開されています。ただ、JPCERT/CC は18日時点で悪用の情報を確認しておらず、Ciscoも悪用は把握していないとしています。
Javaのほかに今日の側へ入るのは、KEVに18日に加わった3件です。Synology DSM、REDCap、Apache Axisで、連邦機関の期限はどれも米国の21日(土)です。
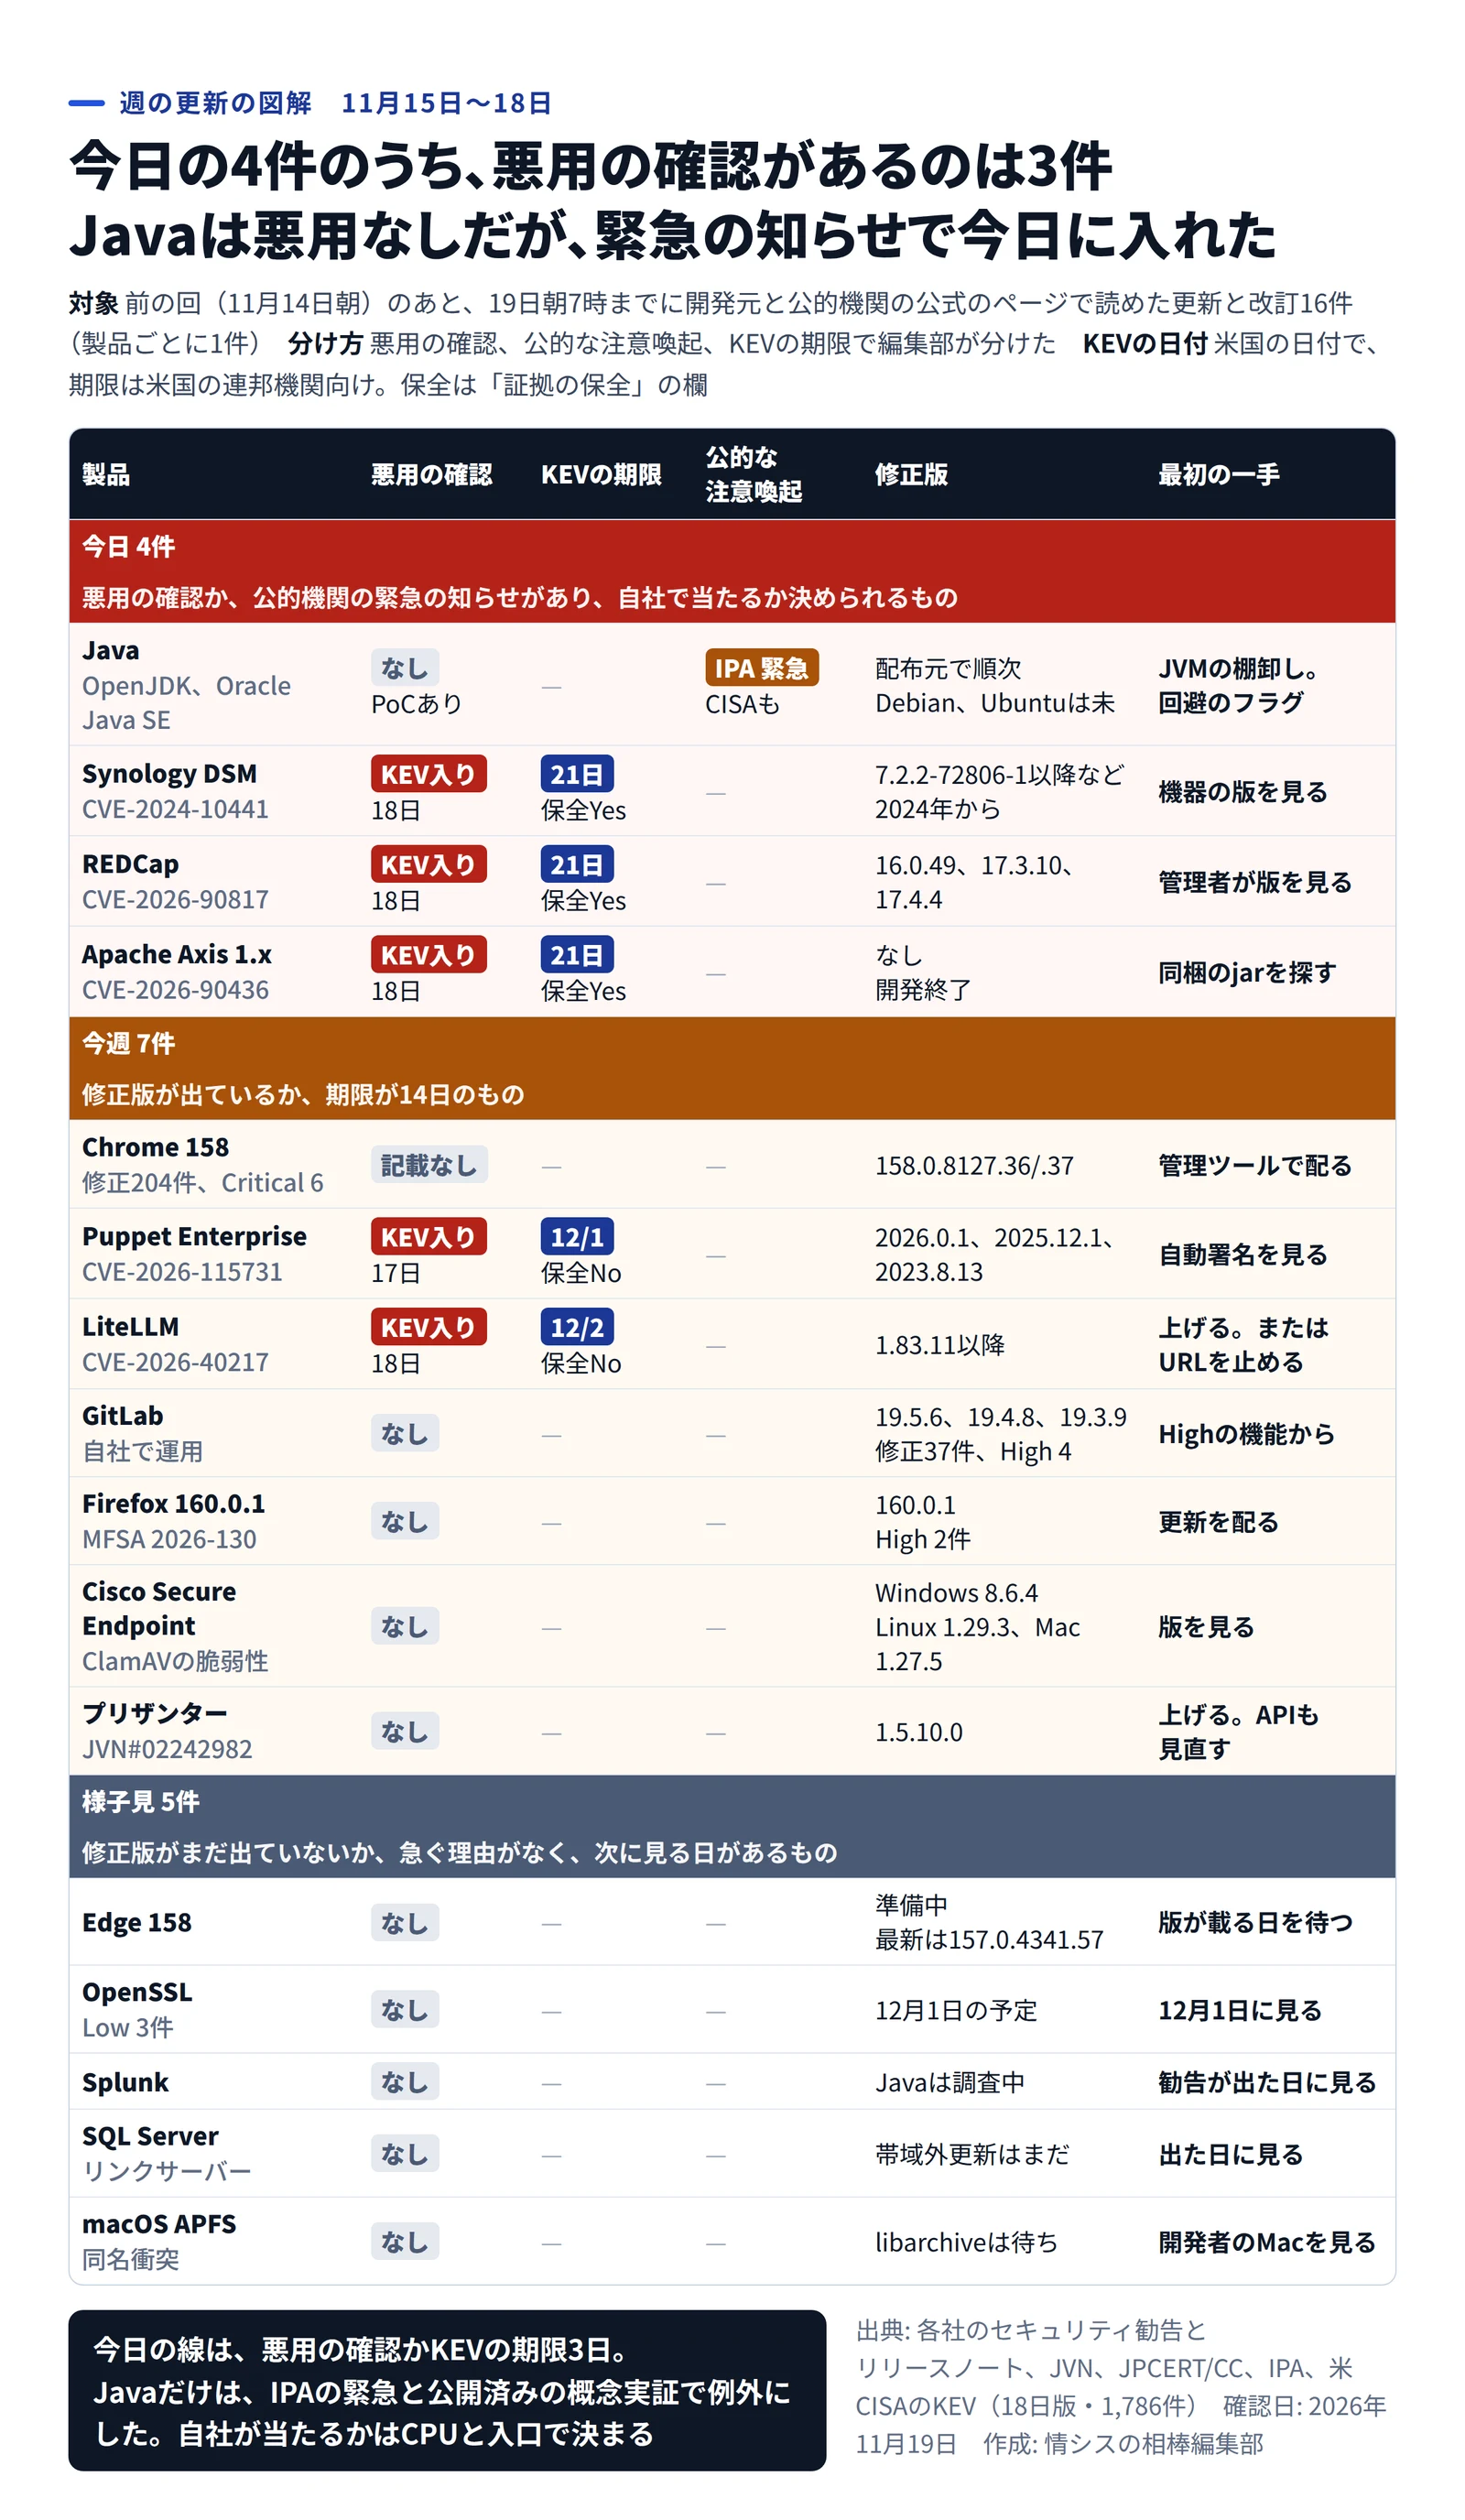
前の回の図解 (14日朝)のあとに出た更新と改訂は、19日朝7時までで16件でした。数えたのは、開発元や公的機関が公式のページで出したものだけです。分け方は前の回と同じです。悪用が確認されているか、公的な注意喚起があるか、KEVの期限はいつか。今日が4件、今週が7件、様子見が5件です。
16件の更新を、悪用、KEVの期限、公的な注意喚起で今日、今週、様子見に分けた表 作成: 編集部 / 出典: 情シスの相棒編集部(各社の公式の告知をもとに作成)
製品
告知と日付
悪用、KEV、注意喚起
要点
今日(4件)
Java(OpenJDK、Oracle Java SE)
OpenJDKとOracleの公開(米国時間17日)、IPAの注意喚起(18日)
悪用の報告なし。IPAは緊急、CISAも注意喚起
x86-64でAVX-512 VBMIに対応するCPUが条件。修正版は配布元で順次
Synology DSM
KEVへの追加(米国時間18日)
KEV、期限21日、証拠の保全Yes
CVE-2024-10441。2024年に修正済みの脆弱性で、古い版が対象
REDCap
KEVへの追加(米国時間18日)
KEV、期限21日、証拠の保全Yes
認証なしのコード実行。修正版は16.0.49、17.3.10、17.4.4(NVD)
Apache Axis 1.x
KEVへの追加(米国時間18日)
KEV、期限21日、証拠の保全Yes
開発が終わっていて、修正版は出ない
今週(7件)
Google Chrome 158
安定版(米国時間17日)
悪用の記載なし
158.0.8127.36/.37。修正204件でCriticalは6件
Perforce Puppet Enterprise
KEVへの追加(米国時間17日)
KEV、期限12月1日、証拠の保全No
2026.0.1、2025.12.1、2023.8.13で修正済み(11月3日)
LiteLLM
KEVへの追加(米国時間18日)
KEV、期限12月2日、証拠の保全No
CVE-2026-40217。管理者の資格情報が前提。1.83.11以降
GitLab(自社で運用)
19.5.6、19.4.8、19.3.9(米国時間16日)
なし
修正37件でHighは4件。Criticalはなし
Firefox 160.0.1
MFSA 2026-130(米国時間17日)
なし
Highが2件。1件はAndroidのグラフィックス
Cisco Secure Endpoint(ClamAV)
Ciscoの勧告(18日)
なし
Windowsは8.6.4でHigh、LinuxとMacはMedium
プリザンター
JVN#02242982(17日)
なし
4件。1.5.10.0で修正。APIの認証情報の漏えいを含む
様子見(5件)
Microsoft Edge 158
セキュリティのリリースノート(米国時間17日)
なし
「準備中」の一文だけ。最新の安定版は157.0.4341.57
OpenSSL
11月17日の勧告
なし
3件ともLow。修正版は12月1日の予定
Splunk
SVD-2026-1102(18日)
なし
Javaは調査中。予告の18日の勧告は19日朝の一覧になかった
SQL Server(リンクサーバー)
Windowsの既知の問題(米国時間11日)
なし
帯域外更新は19日朝もまだ
macOS(APFS)の同名衝突
CERT/CCのVU#604762(米国時間16日)
なし
libarchiveの修正は待ち。setuptoolsは83.0.0で修正
件数は製品ごとです。Javaは配布元の告知が多数ありますが、1件と数えました。14日朝までに前の回で扱ったChromeの157、Edgeの修正、Windowsの帯域外更新は入れていません。
前の回は、今日の5件がすべて悪用の欄から来ていました。今回は4件のうち悪用の確認があるのが3件で、残る1件のJavaは、CVSSが8.1と重いのに悪用の報告がない行です。悪用もKEVもないまま今日の側へ置いたのは、このJavaだけでした。
Javaは悪用がなくても今日の側に置いた
CPUの確かめ方、回避策の選び方、手順は、Java4Shellの単独記事 で読めます。
脆弱性があるのは、OpenJDKのHotSpotがx86-64向けに持つBase64の高速なデコード処理です。発見者のCalifは、Keycloak、Atlassian JiraとConfluence、JFrog Artifactory、Jenkins、PingFederateで、既定の設定のまま認証なしでコード実行を示したとしています。公開したのは壊れ方を示す小さなコードで、製品ごとの攻撃の手順は、更新が行き渡るまで伏せるとのことです。
悪用がないJavaを今日の側に置いたのは、3つの理由からです。IPAが緊急の区分で出し、CISAも即時の対応を求めたこと。概念実証が出ていて、悪用が始まる前に棚卸しを終えたいこと。そして、回避のフラグが今日入れられるのに、修正版は配布元ごとにまだ出そろっていないことです。悪用が確認されてから棚卸しを始めると、期限3日のKEVの行と同じ慌ただしさになるでしょう。
当たる条件は、17.0.6以降のOpenJDK系で、AVX-512 VBMIに対応するx86-64のCPUで動き、外から届くBase64がデコードに渡ることです。ARM64と、AVX-512 VBMIのないx86-64は、影響が知られていません(JPCERT/CCは「影響を受けないとされている」と書いています)。
修正版は、配布元で差があります。Temurinは18日の時点でビルドを順次公開中です。10月に出た21.0.13などは修正前の版で、修正は21.0.13.1+2、17.0.21.1+2、25.0.5.1+2、27.0.1.1+4です。「10月に上げた」という記録を、修正済みと読まないようにします。ほかの配布元の表は、単独記事にあります。
配布元
19日朝の状況
Debian
sidのみ修正(17.0.21.1+2-1、21.0.13.1+2-1、25.0.5.1+2-1、27.0.1.1+4-1)。bookwormとtrixieのsecurityは「vulnerable」
Ubuntu
openjdk-17、21、25が全リリースで「Vulnerable」(優先度High)
Oracle Java SE
IPAは最新版への更新を求める。修正版の番号は、勧告のページが開けず確認できていない
OpenJDKとOracleの勧告のページは、19日朝は開きませんでした(サーバー側のエラー)。同じ内容を引いたNVD、IPA、JPCERT/CC、Ciscoの告知で確認しています。
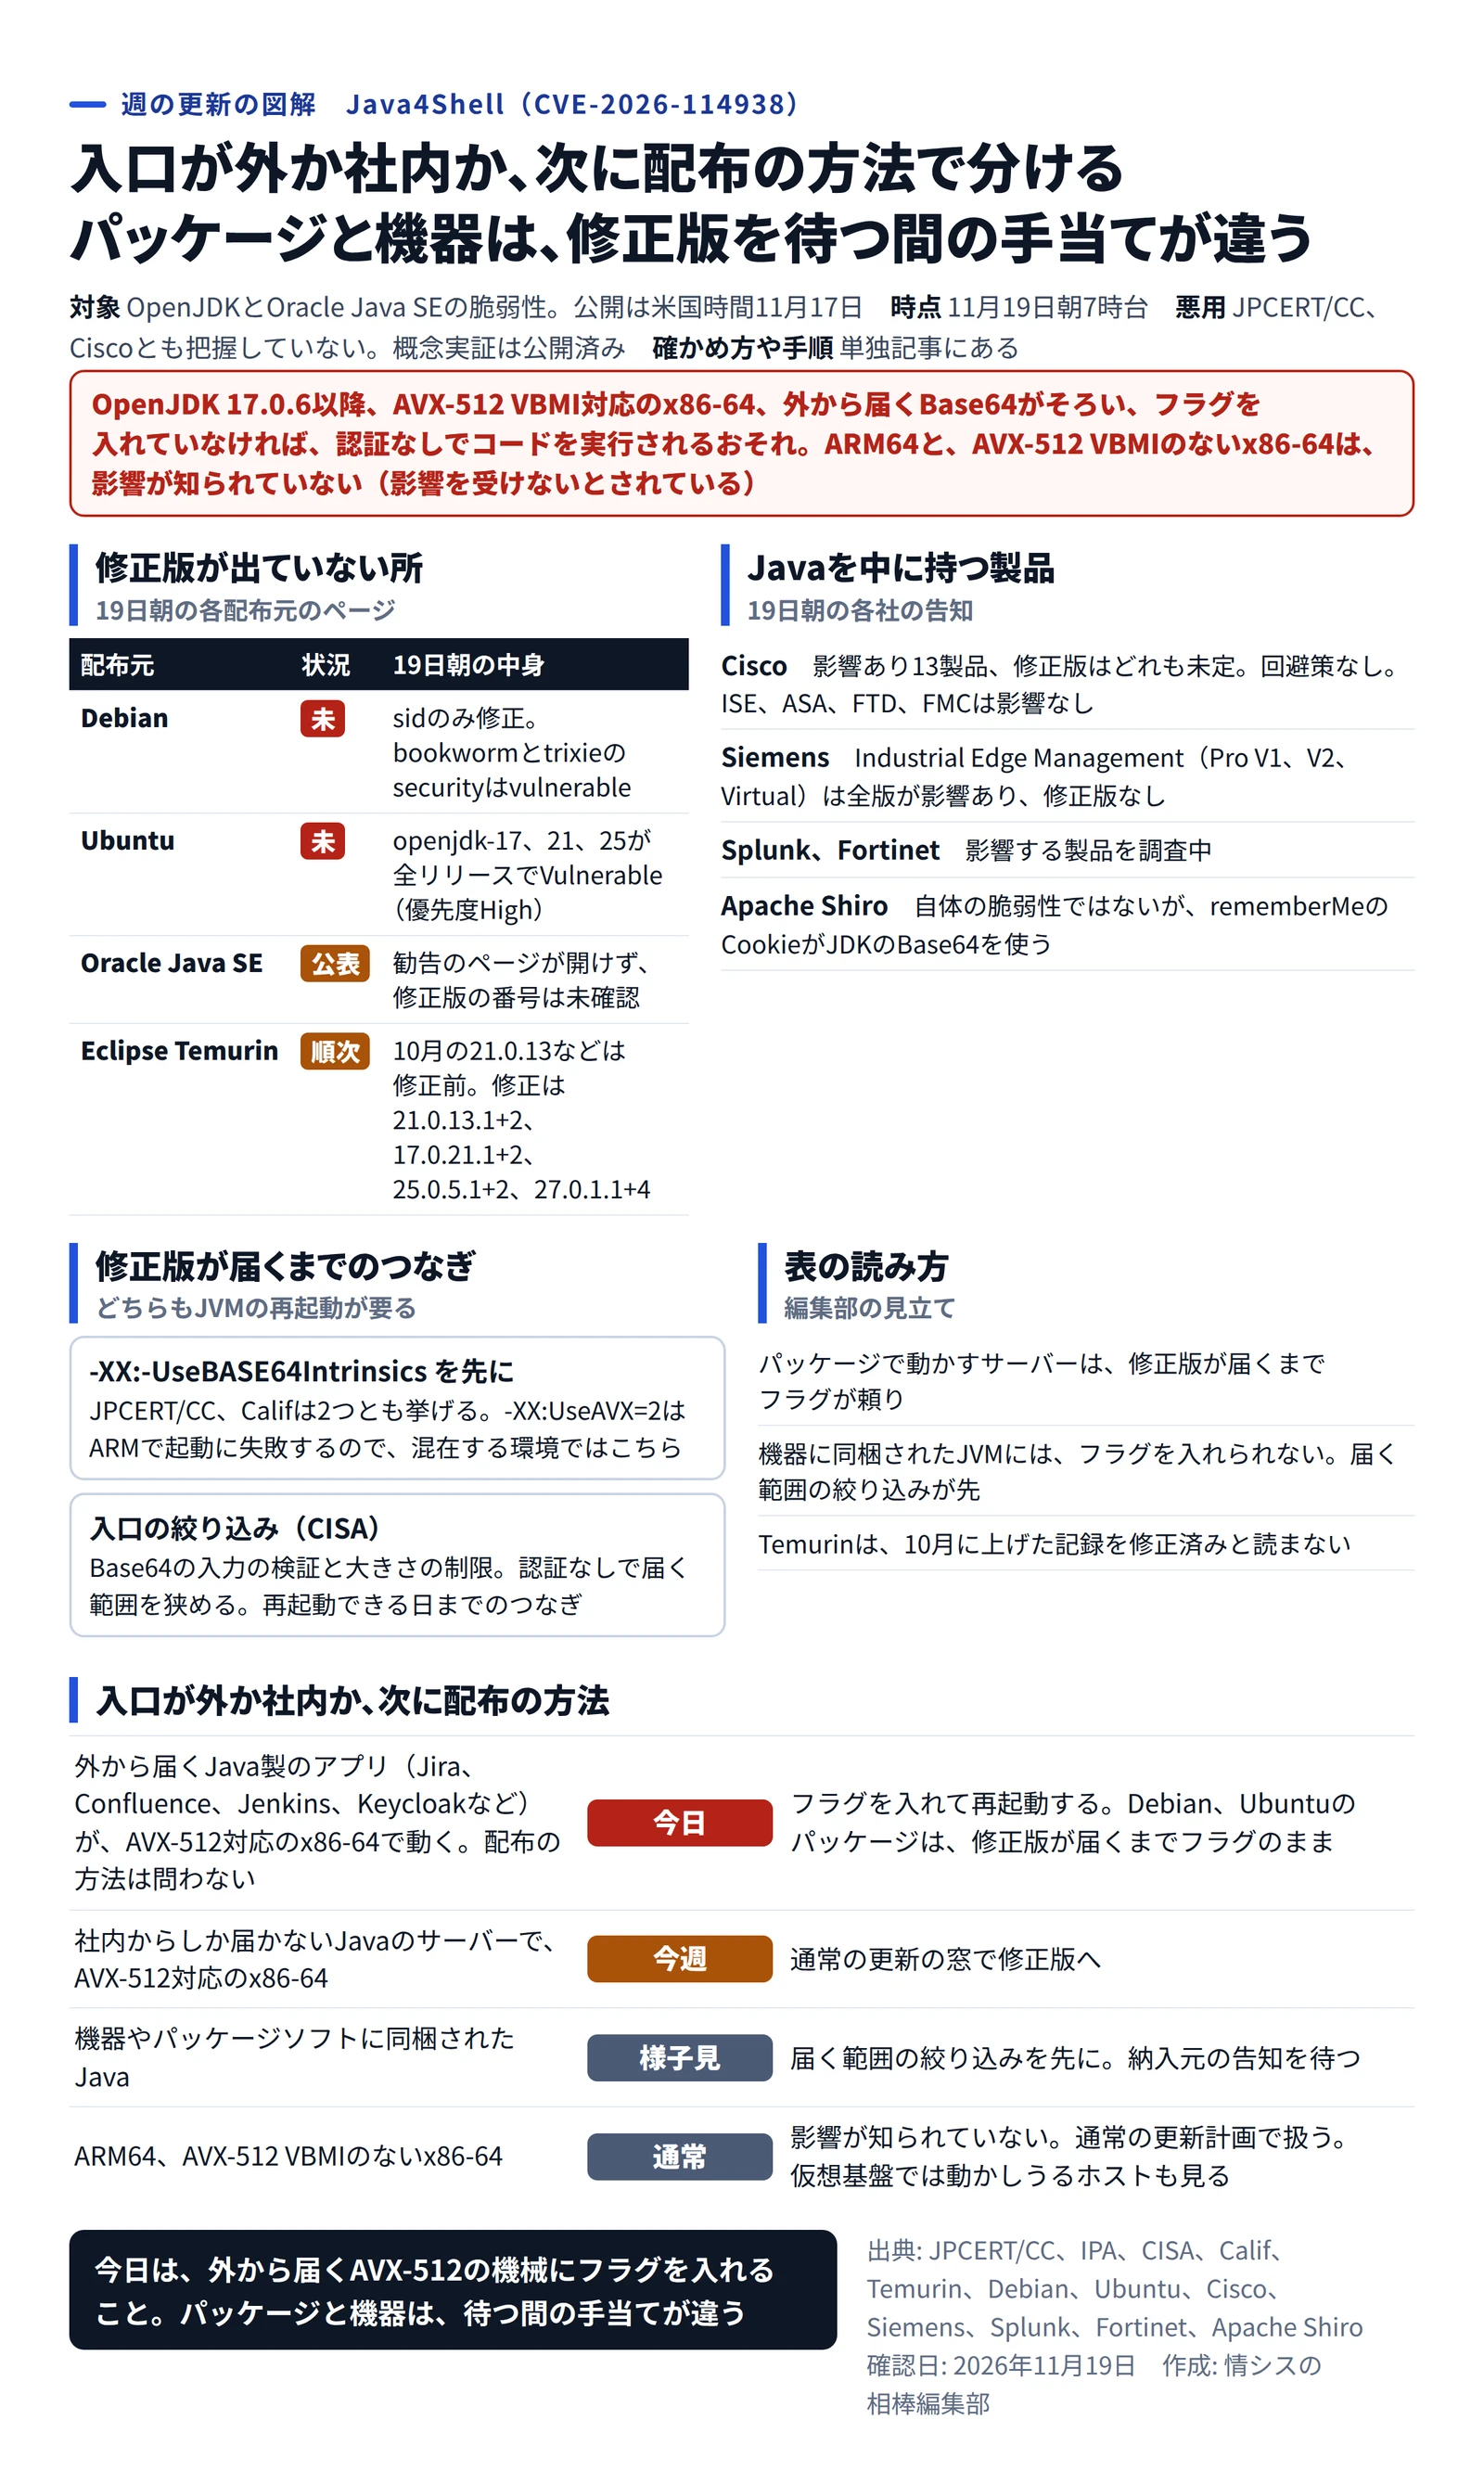
Debian、Ubuntuのパッケージで動かすサーバーは、修正版が届くまで回避のフラグが頼りです。ARMで起動に失敗する-XX:UseAVX=2より、-XX:-UseBASE64Intrinsicsを先に入れるのが安全だとみています。JPCERT/CCは2つとも挙げていて、どちらもJVMの再起動が要ります。
機器に同梱されたJVMには、フラグを入れられません。Ciscoは、自社の製品に回避策はないとしています。影響ありの製品は13あり、修正版はどれも番号か日付が未定(TBD)です。Catalyst CenterやSecure Network Analytics、Secure Workloadが入りました。Smart Software Manager On-PremとIntersight Virtual Applianceも同じです。ISE、Secure Firewall(ASA、FTD、FMC)、NX-OS、Catalyst SD-WANは影響なしです。IOS XEとUCS Centralは調査中です。
ほかの会社の状況は、同じ19日朝で次のとおりです。
会社
状況
出どころ
Cisco
影響あり13製品、修正版はどれも未定。概念実証は把握、悪用は把握していない
勧告の版1.1(18日)
Splunk
影響する製品を調査中。更新のたびに追記する
SVD-2026-1102(18日)
Fortinet
FortiManager、FortiAnalyzer、FortiMail、FortiSIEMなど多数を調査中
FG-IR-26-278(18日)
Siemens
Industrial Edge Management Pro V1、V2、Virtualは全版が影響あり、修正版なし
SSA-272816(18日)
Apache Shiro
Shiro自体の脆弱性ではないが、rememberMeのCookieのBase64をJDKで読むので当たりうる
Shiroのブログ(18日)
Califが名前を挙げたJenkinsとKeycloakの公式ページには、19日朝の時点でJava4Shellの記載を見つけられませんでした。Atlassianのページは開けませんでした。これらの会社の告知は、見つかるまで定期的に引き直します。
CISAは、すぐに直せないときの対策に、アプリケーションの入口でBase64の入力を検証し、大きさを制限して、認証なしで届く範囲を狭めることを挙げています。機器に同梱されたJVMには、この絞り込みが現実的な手当てになるでしょう。
入口が外か社内か、次に配布の方法で、自社のJavaを分けます。
自社の状況
判断
外から届くJava製のアプリ(Jira、Confluence、Jenkins、Keycloakなど)が、AVX-512対応のx86-64で動く。配布の方法は問わない
今日。フラグを入れて再起動する。Debian、Ubuntuのパッケージは、修正版が届くまでフラグのまま
社内からしか届かないJavaのサーバーで、AVX-512対応のx86-64
今週。通常の更新の窓で修正版へ上げる
機器やパッケージソフトに同梱されたJava
様子見。届く範囲の絞り込みを先に、納入元の告知を待つ
ARM64、AVX-512 VBMIのないx86-64
影響が知られていない。通常の更新計画で扱う
Java4Shellを入口と配布の方法で分けた判断と、修正版が出ていない配布元の表 作成: 編集部 / 出典: 情シスの相棒編集部(各社の公式の告知をもとに作成) KEVの3件は、21日(土)が期限
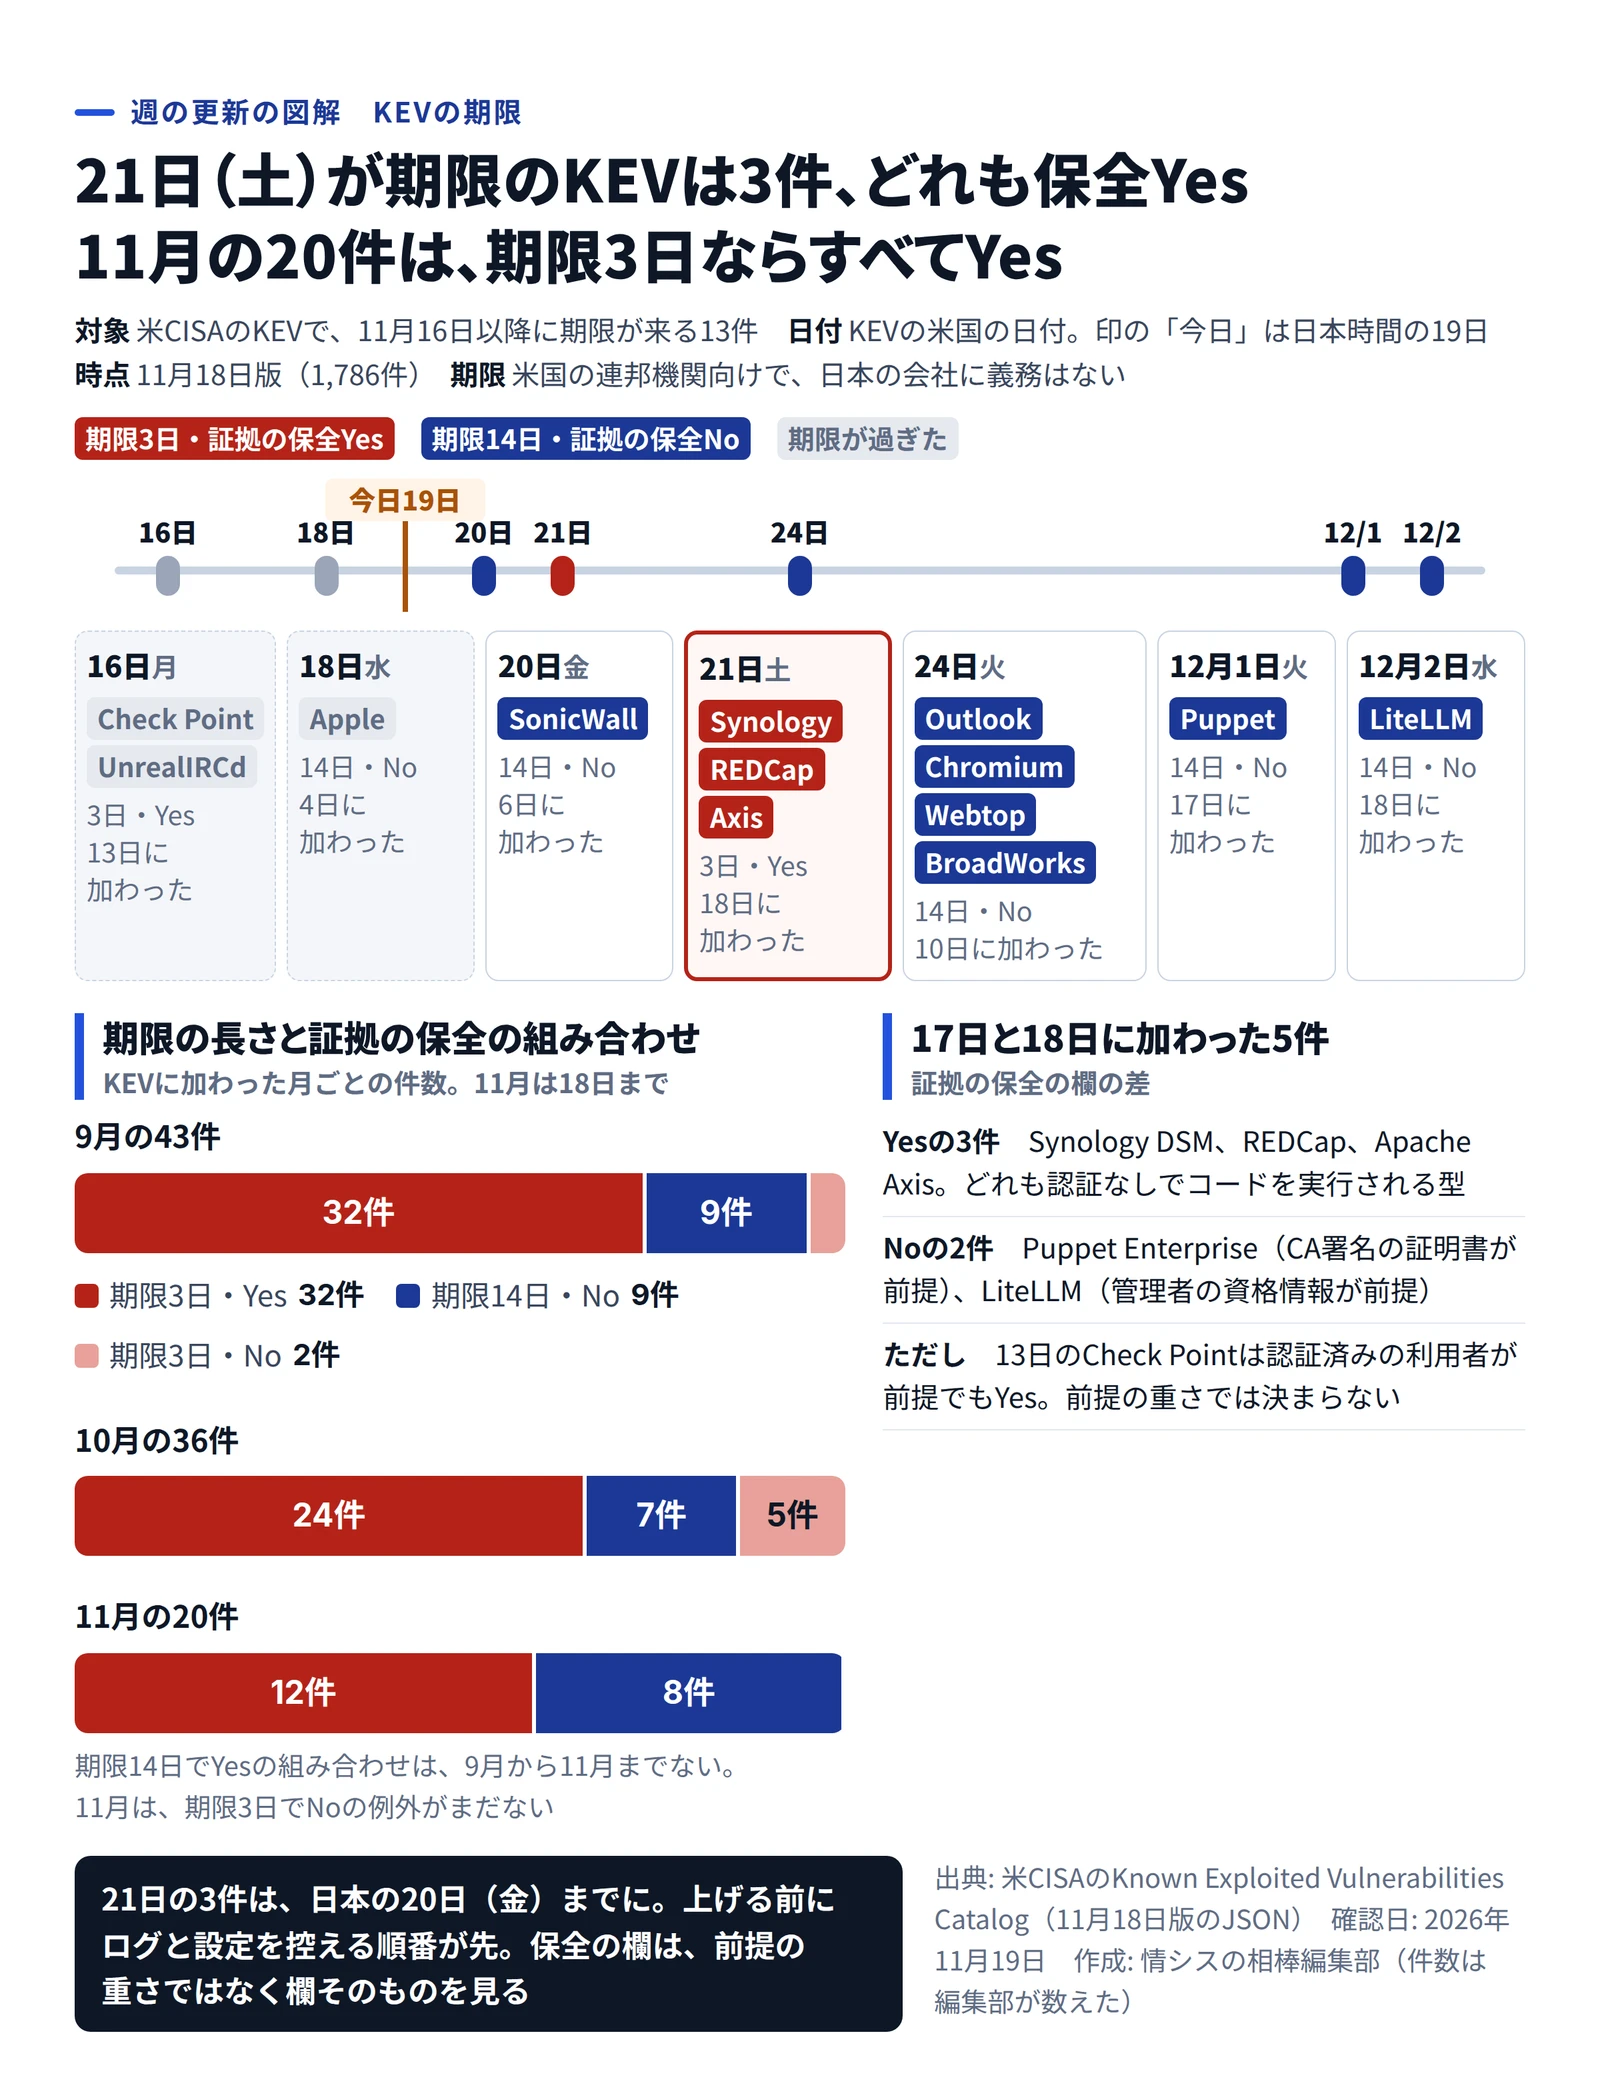
KEVには、米国の17日に1件、18日に4件が加わりました。14日朝に見た13日版は1,781件で、18日版は1,786件です。14日から16日の米国の日付に、追加はありませんでした。
期限(米国)
製品
KEVに加わった日
期限までの日数
証拠の保全
11月21日
Synology DSM(CVE-2024-10441)
11月18日
3日
Yes
11月21日
REDCap(CVE-2026-90817)
11月18日
3日
Yes
11月21日
Apache Axis 1.x(CVE-2026-90436)
11月18日
3日
Yes
12月1日
Perforce Puppet Enterprise(CVE-2026-115731)
11月17日
14日
No
12月2日
LiteLLM(CVE-2026-40217)
11月18日
14日
No
日付はどれも、KEVにある米国の日付です。期限は米国の連邦機関に向けたもので、日本の会社に守る義務はありません。
SynologyのCVE-2024-10441は、2024年11月のPwn2Own向けの勧告(SA-24:20)に載った脆弱性です。修正版は7.2.2-72806-1、7.2.1-69057-6、7.2-64570-4、7.1.1-42962-7などで、BeeStation OSは1.1-65374より前が対象です。つまり、2年近く前に直せたものが、今になってKEVに入りました。10月30日のC3RB3Rの記事 では、入口を2024年の修正とみるSynologyと、別の勧告とみる360の説明が割れていました。KEVへの追加は、この番号に悪用があることを示しますが、C3RB3Rの入口かどうかは、CISAの記載からは分かりません。
14日の回で書いた7.2.2-72806-10まで上げてある機器は、同じ7.2.2系の-1より新しいので、今回の番号も含むはずです。ここは編集部の見立てで、版の一覧はSynologyの勧告で確認してください。SecPulseのページ に番号の概要があります。
REDCapのCVE-2026-90817は、公開アンケートの入口から認証なしでサーバー上のコードを実行されるおそれがあります。NVDによると13.3.0以降が対象で、16.0.49、17.3.10、17.4.4は影響を受けません。悪用には有効な公開アンケートのハッシュを知っている必要があるとKEVにあります。アンケートを外に公開する使い方なら、ハッシュは公開のURLに含まれるはずなので、条件のうえでは歯止めになりにくいと考えます。KEVが案内の出どころに挙げるのは、参加機関の管理者だけが入れるコミュニティのサイトで、修正版の案内は公開のページから確認できませんでした。SecPulseのページ で番号の概要が読めます。
Apache Axis 1.xのCVE-2026-90436は、細工したSOAPのフォールト応答を受けるだけで、アプリケーションのクラスパスにある適当なクラスを読み込まされ、コード実行に至ります。NVDによると1.4までのすべての版が対象で、開発が終わっているため、Apacheは修正版を出さない方針です。パッチのコミットは公開されているので、自分で当てたビルドを使う手はあります。探すときは、Mavenのaxis:axisかorg.apache.axis:axisを目印にします。製品に同梱されたjarは台帳に出ないので、先のJavaの棚卸しと同じ作業で拾えるはずです。SecPulseのページ があります。
期限14日の2件は、今週のうちに手を付ければ足ります。Puppet Enterpriseは、CAが署名したエージェント証明書を持つクライアントが、Puppet Server上でコードを実行できます。CAが弱い確認で自動署名している環境では、認証のない攻撃者でも証明書を得られます。修正版は2026.0.1、2025.12.1、2023.8.13で、自動署名の設定は、上げるときに一緒に見ます。
LiteLLMのCVE-2026-40217は、/guardrails/test_custom_codeで動く自前のサンドボックスを破られる脆弱性で、既定の設定では管理者の資格情報が要ります。GitHubの勧告は、版の欄が「1.83.10以降」、本文が「1.83.11」と食い違うので、1.83.11以降に上げれば足ります。上げられないときは、リバースプロキシでこのURLへのPOSTを止めます。10月の管理者への昇格の脆弱性とは別のもので、対象の版の範囲は重なりません。KEVに入った時点で、Moderateでも優先は上がります。SecPulseのページ があります。
KEVの期限を日付の軸に置いた図と、月ごとの期限と証拠の保全の組み合わせ 作成: 編集部 / 出典: 情シスの相棒編集部(米CISAのKEVをもとに作成) 11月にKEVへ加わった20件は、期限3日の12件がどれも証拠の保全Yes、期限14日の8件がどれもNoでした。前の回の15件に、今回の5件を足した数です。9月は43件のうち2件、10月は36件のうち5件が、期限3日でNoでした。11月は、この組み合わせの例外がまだありません。
月
加わった件数
期限3日・Yes
期限14日・No
期限3日・No
9月
43
32
9
2
10月
36
24
7
5
11月(18日まで)
20
12
8
0
今回の5件を見ると、Yesの3件は認証なしでコードを実行できる型で、Noの2件は、証明書か管理者の資格情報が前提です。ただ、13日のCheck Pointは認証済みのローカル利用者が前提なのにYesでした。前提の重さで保全の欄は読めないので、欄を直接見るほうが確かです。
21日は米国の土曜です。日本の勤務日で数えれば、20日(金)までに3件を終えれば、週末に持ち越さずに済みます。上げる前にログと設定を控える手順も、同じ日に寄せます。
Chrome 158は今週配り、Edge 158は待つ
Chromeは米国時間17日に158を安定版へ上げました。Windowsとmacの版は158.0.8127.36/.37、Androidは158.0.8127.42で、セキュリティの修正は204件、うちCriticalは6件です。Googleの告知に、悪用の記載はありません。
直近5回のメジャー版と並べると、204件は多いほうではありません。
版
安定版の公開(米国)
セキュリティの修正
うちCritical
Edgeの安定版(日付と版)
154
9月22日
108
11
9月24日、154.0.4258.37
155
10月6日
247
4
10月8日、155.0.4283.45
156
10月20日
354
7
10月22日、156.0.4314.42
157
11月3日
212
7
11月5日、157.0.4341.42
158
11月17日
204
6
まだなし
Edgeの日付は、セキュリティのリリースノートの日付です。直近4回は、どれもChromeの2日後に最初の安定版が載りました。158は、17日の欄にMicrosoftがChromiumの修正を把握し、修正版の公開に向けて作業していると書かれただけです。19日朝7時の時点で、新しい版はありません。最新の安定版は13日の157.0.4341.57です。2日という間隔が続くなら、今日か明日の欄に載るとみています。
だから、判断は分かれます。Chromeは、管理ツールで158.0.8127.36以降を今週のうちに配り、再起動を求めます。Edgeは、版が出るのを待ちます。ただし、悪用の記載が出たときや、2日を過ぎても版が載らないときは、待たずに対応を考えます。悪用された番号の修正は、14日の回で書いたとおり、すでに157.0.4341.46以降に入っています。今回の158のCriticalに、悪用の記載はありません。Edge 158が出たら、同じ版の確認と再起動を回します。前のEdgeの記事 に、再起動の期限の設定があります。
Chromeを配る前に、RD Web Accessを独自の画面で使っている会社が見ておくことがあります。Microsoftの手引きによると、Chromium 158は17日からブラウザーのXSLTを既定で止めるためです。独自に変えた画面が壊れないかは、RD Web Accessの記事 で順に見られます。
Firefoxは17日に160.0.1を出しました。MFSA 2026-130には、Highが2件あります。AndroidのCanvasWebGLの権限昇格と、音声と映像の再生のuse-after-freeです。どちらも悪用の記載はなく、通常版の160.0.1だけが修正の対象として書かれています。ESRについては、発表に書かれていません。会社のPCにFirefoxを入れているなら、今週の更新に入れます。
GitLabは7日で3版目、Ciscoは端末側の版を見る
GitLabは、10日の19.5.4(Critical 1件)、12日の19.5.5(セキュリティの修正なし)に続き、16日に19.5.6、19.4.8、19.3.9を出しました。7日のうちに3回目のパッチです。
14日の回では、19.5.4を今週の側に置きました。19.5.5にセキュリティの修正はありません。16日の版は37件を直し、Highの4件は、wikiとError TrackingのXSS、CI/CDのジョブとワークスペースの認可の問題です。Criticalはありません。GitLabは、自社で運用する環境に直ちに上げるよう求めています。止められる時間が限られるなら、Highの4件の機能を使う環境から先に上げるのが、編集部の見立てです。
Ciscoは18日に、ClamAVの勧告を出しました。サービス拒否(DoS)の脆弱性が複数あり、対象はSecure Endpoint Connectorです。Windows版は8.6.4で修正され、CVSSは7.5のHighです。権限の低い環境で動くLinuxとMacはMediumで、修正版は1.29.3と1.27.5です。Secure Endpoint Private Cloud自体の脆弱性ではありません。端末にコネクターを入れているなら、今週のうちに版を見ます。
プリザンターは、17日のJVN#02242982で4件が公表されました。1.5.10.0で修正されています。いちばん重いのはCVE-2026-125276で、ログインできる利用者が、管理者を含む他のユーザーのAPIキーを取得できます。APIは既定で有効です。使っている会社は、APIを止められるなら止めて、1.5.10.0に上げます。SecPulseのページ に概要があります。
20日までの手順
Javaは、今日のうちに自社のJVMとアプリを洗い出します。AVX-512対応のサーバーで、外に届くJava製のアプリは、-XX:-UseBASE64Intrinsicsを入れて再起動します。
Synology DSMとREDCap、Apache Axisは、版と同梱のjarを今日と明日で見ます。上げる前に、ログと設定を控えます。
Chrome 158は、管理ツールから週のうちに配ります。Edge 158は、版が載った日に同じ手順で回します。
Puppet Enterprise、LiteLLM、GitLab、Firefox、Cisco Secure Endpointは、今週の更新の窓に入れます。
様子見の行には、次に見る日を添えます。OpenSSLは12月1日、Splunkは勧告が出た日、SQL Serverは帯域外更新が出た日、Edgeは158の版が載った日です。
Java4Shellは、棚卸しの結果が「当たらない」でも、記録に残す価値があります。CISAは、JDKやJavaの実行環境が台帳に別の行として出ないことがあると注意しています。見つけたJVMの一覧は、次にJavaの脆弱性が出たときにも、そのまま使えます。