nginxを動かしているなら、今日は版の数字より先に、設定ファイルにhttp2の文字があるかを見てください。11月18日に公開されたnginx 1.30.7(安定版)と1.31.9(メインライン)は、脆弱性 10件を修正した版です。中心になるCVE-2026-123007はHTTP/2の処理にあり、HTTP/2を受け付けるnginxは、どれも入り口になります。
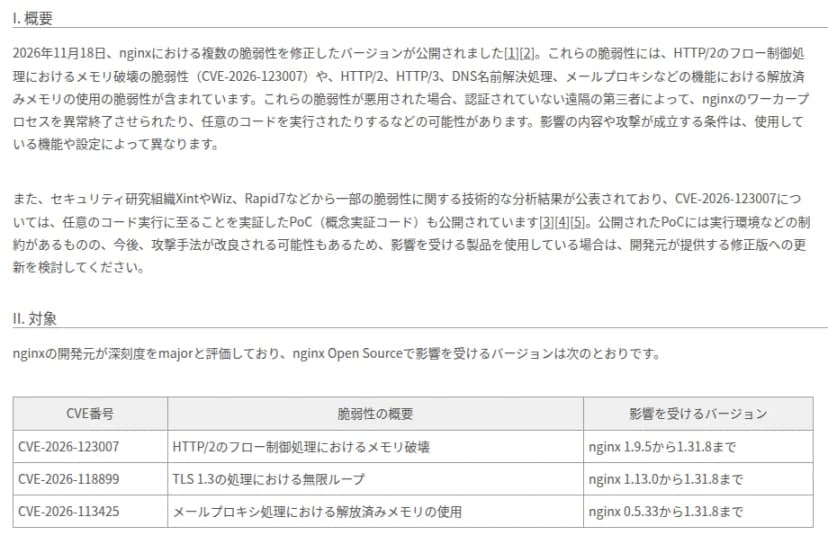
nginxの開発元とF5は11月18日に修正版を公開しました。翌19日には、JPCERT/CC がCyberNewsFlashで、IPA が重要なセキュリティ 情報のページで知らせました。JPCERT/CCによると、CVE-2026-123007には、任意のコードの実行に至ることを実証した概念実証コード(PoC)が公開済みです。公開されたPoCには実行環境などの制約がありますが、攻撃手法が改良される可能性もあるとのことです。
JPCERT/CCがCyberNewsFlashで伝えた、nginxの概要と対象バージョンの表 出典: JPCERT/CC (引用) 悪用の報告は、JPCERT/CCとIPAのページに載っていません。米CISAが悪用を確認した脆弱性のカタログ(KEV)にも、11月20日朝に開いた時点でnginxの脆弱性は載っていません(掲載の最終更新は11月18日)。ただ、PoCが出ている以上、悪用の報告を待つ理由は小さいと編集部はみています。
うちの会社に影響する設定は設定ファイルで見分ける
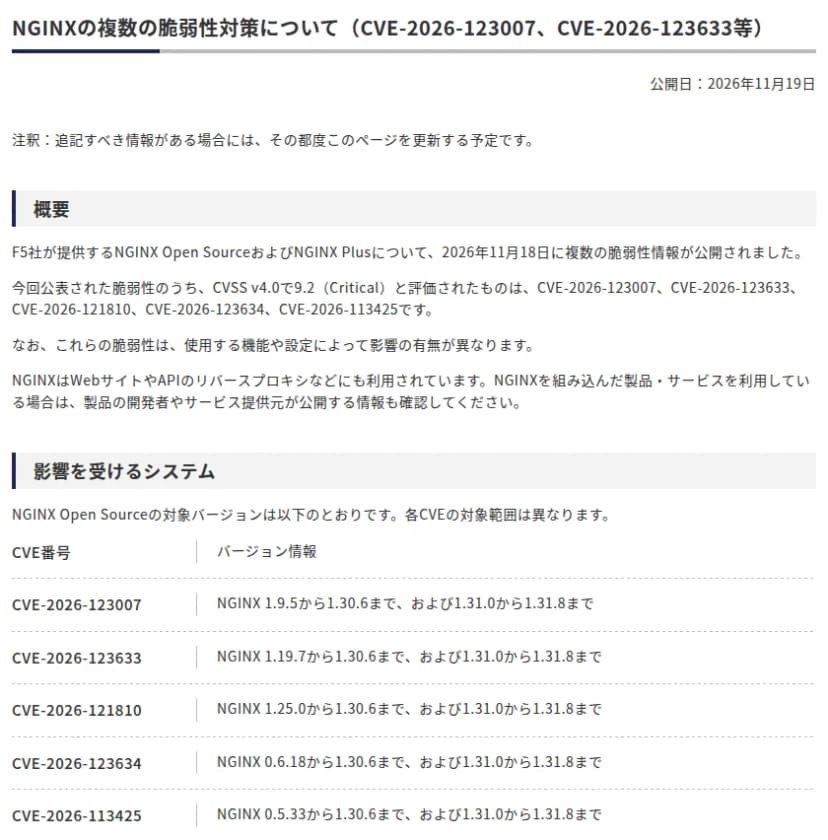
10件は、有効にしている機能で影響が分かれます。IPAの注意喚起は、CVSS v4.0で9.2(Critical)と評価された5件を挙げ、使う機能や設定で影響の有無が異なるとしています。入り口になる設定と、F5の勧告にある回避策は、次のとおりです。対象の版はnginx.orgの勧告一覧のNGINX Open Sourceです。
IPAが11月19日に公開した、NGINXの脆弱性対策のページ 出典: IPA (引用)
設定ファイルにあるもの
脆弱性
影響する版
F5の勧告の回避策欄
HTTP/2を受け付ける(listenのhttp2、またはhttp2 on)
CVE-2026-123007(メモリ破壊)
1.9.5〜1.31.8
なし
HTTP/2で受けた要求をバックエンドへ中継
CVE-2026-123633(解放済みメモリの使用)
1.19.7〜1.31.8
なし
HTTP/3(listenのquic)
CVE-2026-121810(解放済みメモリの使用)
1.25.0〜1.31.8
なし
HTTPSでTLS 1.3を許可
CVE-2026-118899(無限ループでサービス停止)
1.13.0〜1.31.8
なし
変数入りの転送先とresolver、SSIかmirror
CVE-2026-123634(解放済みメモリの使用)
0.6.18〜1.31.8
SSI・mirrorをやめる。転送先に変数を使わない
メールプロキシ(mailブロック)
CVE-2026-113425(解放済みメモリの使用)
0.5.33〜1.31.8
待ち受けを信頼できるネットワークに限る
try_filesとaliasとmap
CVE-2026-125283(ワーカーの異常終了)
0.9.6〜1.31.8
名前なしの正規表現キャプチャを使わない
streamでssl_verify_client(既定でないサーバー)
CVE-2026-120967(クライアント証明書の検証をすり抜け)
1.25.5〜1.31.8
既定のサーバーでもonにするか、専用のポートに分ける
streamでssl_preread
CVE-2026-123640(振り分けの偽装)
1.15.2〜1.31.8
ssl_prereadをやめる
streamで証明書の動的読み込みとproxy_protocol v2
CVE-2026-120993(ワーカーの異常終了)
1.31.4〜1.31.8(1.30系は対象外)
proxy_protocolをoffにするか、セッションチケットとキャッシュを切る
表の「影響する版」は、nginx.orgの勧告一覧の書き方です。修正済みの1.30.7は範囲に入りません。IPAは「1.30.6まで、および1.31.0から1.31.8まで」と2つに分けて書いていますが、同じ範囲です。
表は上の4行を先に読んでください。F5が回避策を挙げていないのは、この4件だけで、どれも接続を受ける側の処理です。HTTP/2を切って止まるのは1・2行目の2件で、IPAの注記にも「5件すべてへの対策にはなりません」とあります。4行目は、HTTPSを出してTLS 1.3を許していれば当てはまるため、HTTPSで公開しているnginxの大半が入るとみています。F5の勧告では結果がサービス停止ですが、ワーカーが新しい接続を受けなくなるので、止まれば同じことです。3行目のHTTP/3は、F5が回避策なしとする一方、Red Hatはlistenのquicを外せば回避できるとしていて、両者の言い分が違います。
8・9行目は、ワーカーが落ちる話ではなく、対策が効かなくなる話です。streamでクライアント証明書やSNIによる振り分けをアクセス制御に使っている会社は、更新を今日の組に入れてください。使っていなければ、今週の更新で足ります。
自分のnginxがどの行に当たるかは、次のコマンドで見当がつきます。nginx -Tは、includeで読み込む設定も含めて全部を表示します。sedでコメントを落としてから探す形です。
sudo nginx -T 2>&1 | sed 's/#.*//' | grep -nE 'listen.*(http2|quic)|http2[[:space:]]+on|resolver|mirror|ssi[[:space:]]+on|^[[:space:]]*mail[[:space:]]*\{|ssl_preread|ssl_verify_client'
何も出なければ、4行目のHTTPS・TLS 1.3以外は当てはまりません。nginx -Vの出力に--with-http_v2_moduleがないなら、HTTP/2のコードがそもそも入っていません。nginx.orgの説明では、自分でビルドするときは指定が要るモジュールですが、配布元のパッケージには入っていることが多いので、ないと確認できるまでは、入っているものとして扱ってください。個々のCVEの技術的な中身は、SecPulseのCVE-2026-123007 とCVE-2026-123633 で読めます。
配布元のnginxは版が古いままでも修正済みのことがある
「1.30.7より前だから未修正」という数え方は、Linuxの配布元のパッケージでは当たりません。IPAも、配布元のパッケージはバージョン表記が違ったり修正がバックポートされたりするため、番号だけで判断しないよう呼びかけています。11月20日朝に開いた、配布元ごとのCVE-2026-123007のページは次のとおりです。
配布元の版
元のnginxの版
修正の状況
修正済みのパッケージ
Ubuntu 26.04 LTS
1.28.3
修正済み
1.28.3-2ubuntu1.13
Ubuntu 24.04 LTS
1.24.0
修正済み
1.24.0-2ubuntu7.20
Ubuntu 22.04 LTS
1.18.0
修正済み
1.18.0-6ubuntu14.23
Ubuntu 20.04 LTS
1.18.0
修正済み(Ubuntu Proが必要)
1.18.0-0ubuntu1.7+esm5
Debian 13(trixie)
1.26.3
修正済み(DSA-6642-1・19日)
1.26.3-3+deb13u11
Debian 12(bookworm)
1.22.1
追跡表は「脆弱」のまま
なし
Amazon Linux 2023
配布元のページに記載なし
修正済み(18日)
ALAS2023-2026-3494(勧告)
Red Hat Enterprise Linux 8・9・10
1.24系・1.26系
影響あり(Red Hatの評価はCritical)。修正は急いでいる段階
勧告(RHSA)は載っていない
SUSE Linux Enterprise 15
1.21.5
品質確認の段階(全体の状態はPending)
公開前
Ubuntu 24.04は、パッケージの番号だけが上がり、nginx -vの表示は1.24.0のままです。それでも、上の版に入れていれば修正済みです。版の数字だけで台帳を引くと、直っている機械まで更新の対象に数えてしまいます。逆に、Debian 12とRHELは、版を問わず、配布元の修正が出るまでは未修正の側にいます。Debianの追跡表はbookwormを「脆弱」とし、DSA-6642-1の対象もtrixieだけです。Red Hatは、コンテナの中のnginxも、基になるイメージが更新されたあとに作り直すよう案内しています。
HTTP/2を切って効くのは2件だけ
更新できない間の回避は、F5と各機関で言い方が違います。F5の勧告では、CVE-2026-123007・123633・121810・118899の4件が回避策なしです。一方、JPCERT/CCはHTTP/2の無効化で123007と123633を回避できる「とされている」と述べ、IPAは暫定対応として「案内されている」と述べます。Red Hatは、告知した5件のすべてに回避策があるとして、機能ごとの4つの手を載せています。
切る機能
切り方(Red Hatの告知)
効く脆弱性
副作用と注意
F5の回避策欄
HTTP/2
listenのhttp2を外す。1.25.1以降はhttp2 off;も使える
CVE-2026-123007・123633
多重化に頼るクライアントの性能に響きうる
なし
HTTP/3
listenのquicを外す。http3 off;も使える
CVE-2026-121810
nginx.orgではHTTP/3のモジュールは実験的な扱い。Red Hatは、RHEL 8と1.26より古いモジュールにはHTTP/3が入っていないとする
なし
SSI・mirror
変数入りの転送先とresolverの組み合わせで、SSIかmirrorを使う設定をやめる
CVE-2026-123634
SSIの部品組み込みやmirrorの複製送信が止まる
同じ(転送先に変数を使わない手も挙げる)
メールプロキシ
mailブロックをすべて外す。待ち受けを信頼できるクライアントに限るのは部分的な回避
CVE-2026-113425
メールの中継ができなくなる
待ち受けを信頼できるネットワークに限る
読み方は、HTTP/2だけを切っても、10件のうち回避できるのは2件ということです。TLS 1.3のCVE-2026-118899には、Red Hatの4つの手も当たりません。HTTP/3は、F5が回避策なしとし、Red Hatが切る手を示す食い違いが残っています。これらの回避策は、F5が勧告で保証するものではなく、JPCERT/CC・IPA・Red Hatが示す手段です。切るのは、修正を入れるまでのつなぎに限ってください。
http2 off;が使えるのは、nginx.orgの説明で1.25.1以降です。表のUbuntu 22.04の1.18.0、Debian 12の1.22.1、Ubuntu 24.04の1.24.0などは、listenのhttp2を外す手を使います。戻すときは設定を元に戻し、nginx -tで確認してから反映します。
安定版の更新は4月から7回続いている
今回の1.30.7は、10月14日の1.30.6から35日後に出ました。nginx.orgの変更履歴と勧告一覧を数えると、安定版の1.30系は、4月14日の1.30.0のあとの7回の更新のすべてで、脆弱性が修正されています。
版
公開日
前の版から
勧告一覧で、その版から修正済みとある件数
1.30.1
5月13日
29日
6件
1.30.2
5月22日
9日
1件
1.30.3
6月17日
26日
2件
1.30.4
7月15日
28日
3件
1.30.5
9月15日
62日
1件
1.30.6
10月14日
29日
5件
1.30.7
11月18日
35日
9件
1.31.9は10件で、1.30.7にない1件はCVE-2026-120993です。間隔は9日から62日まであり、決まった周期がありません。月に1回の定例の窓だけで受けると、11月18日のようにPoCが出る日には間に合いません。毎月の窓に加えて、IPAやJPCERT/CCの注意喚起が出た日に開く臨時の窓を、先に決めておくのがよいと考えます。10月の1.30.6は、NGINXに脆弱性5件 独当局も注意喚起1.31.7・1.30.6へ更新をに書いたとおり5件でした。
メインラインの1.31.9には、脆弱性の修正のほかに、コロンのないヘッダー行を拒否する変更と、チャンク形式の本文でやりとりの余分な部分が多い要求を拒否する変更が入りました。1.30.7の変更履歴には載っていません。メインラインを使っているなら、古い社内ツールやセンサーが変わったヘッダーを送っていないかを、先に検証環境で試してください。
今日と今週の手順
nginxを台帳から洗い出します。OSのパッケージのほか、コンテナのイメージと、nginxを含む製品も入れます。F5のCVE-2026-123007の勧告にある修正版は、NGINX Ingress ControllerのLTSで2026-lts-r11、5.xで5.8.0です。NGINX Gateway Fabricは2.9.0、NGINX Instance Managerは2.25.0、NGINX Plusは37.3.0.1か37.0.8.1です。Ingress Controllerの4.xと3.xは、修正版の欄がNoneです。
上のコマンドで、設定の入り口を見ます。HTTP/2・HTTP/3・メールプロキシを外に向けているサーバーは今日の組、HTTPSだけでHTTP/2を使っていないサーバーと、社内だけのサーバーは今週の組に分けます。PoCの公開が伝えられているのはCVE-2026-123007で、4行目のCVE-2026-118899はF5の勧告でも結果がサービス停止にとどまるためです。ただし回避策がないので、今週のうちに更新までやり切ります。
配布元の表と突き合わせて更新します。入れたあとは、先にnginx -tで設定を確認します。nginx.orgの説明では、HUPは設定の再読み込みで、実行ファイルの入れ替えはUSR2の役目です。JPCERT/CCの説明でも、reloadだけでは更新前の実行ファイルが使われ続けるおそれがあります。再起動のあいだは、新しい接続を受けられません。止めたくないサーバーには、新しい実行ファイルを置いてUSR2を送る手があります。新しいマスターが動いたことを確認し、WINCHのあとで旧マスターにQUITを送ります(nginx.orgの手順)。更新のときにパッケージが入れ替えや再起動を自動で済ませるかは、パッケージによります。どちらでも、マスタープロセスのPIDでls -l /proc/PID/exeを見て確認します。末尾に「deleted」と出たら、入れ替え前のファイルで動いている印です。nginx -vはディスクにある新しい実行ファイルの版を答えるので、新しい版が出ても、動いているプロセスが新しいとは限りません。(動かしたままのプログラムを別のファイルで入れ替えると「deleted」と出ることは、編集部が別のプログラムで確認しました。nginxのパッケージでは試していません。)
更新できないサーバーは、回避の表から、当てはまる機能だけを切ります。HTTP/2を切るのは2件分の回避で、残りの入り口は別に手当てします。
11月18日以降のエラーログで、ワーカープロセスの異常終了を探します。JPCERT/CCは、異常終了だけでは攻撃とは決められないとして、同じ時刻のプロセス生成の記録に、nginxのワーカーから起動された不審なコマンドがないかも確認するよう案内しています。Xintの記事によると、CVE-2026-123007の攻撃に使う制御用のフレームは、アクセスログに要求として残りません。アクセスログが静かでも、安心の材料にはなりません。Xintは、別のLinuxカーネルの脆弱性とつなげて、コンテナの外のホストでrootを取る実演も公開済みです。カーネル側の脆弱性と修正は、今回確認していません。
表のうち、Debian 12とRHELは、11月20日朝の状態です。修正が出たら配布元のページに載るので、更新の前に開き直してください。