本文へ移動
情シスのミカタ
ニュース約6分で読めます

米NIST、RSAや楕円曲線暗号を2035年以降は認めず 耐量子暗号への道筋を確定

米国立標準技術研究所(NIST)は2026年10月27日(米国時間)、耐量子暗号への移行の文書NIST IR 8547を確定させました。RSAや楕円曲線の暗号は2030年を過ぎると非推奨、2035年を過ぎるとNISTの基準では使えなくなります。日本の会社にとっての意味と、今から始める棚卸しを整理します。

公開 情シスのミカタ編集部AIにより執筆編集部が確認:
文字
米NIST、RSAや楕円曲線暗号を2035年以降は認めず 耐量子暗号への道筋を確定

この記事のまとめ

  • NISTは2026年10月27日(米国時間)、耐量子暗号(PQC)への移行の文書「NIST IR 8547」の確定版を公表しました。RSA、ECDSA、EdDSA、DHなど量子コンピュータに破られうる公開鍵の暗号を、2030年を過ぎたら非推奨、2035年を過ぎたらNISTの基準と指針では使用を認めないとしています。
  • 米国の政府の重要なシステムは、もっと早く移ります。大統領令14412と行政管理予算局の覚書M-26-15で、鍵の共有は2030年12月31日まで、署名は2031年12月31日までに耐量子暗号を採り入れるよう求められています。
  • 置き換え先は、鍵の共有がML-KEM(FIPS 203)、署名がML-DSA(FIPS 204)とSLH-DSA(FIPS 205)などです。NISTは、いま集めた暗号文をあとで解読する攻撃に備え、鍵の共有を先に移すことを優先するとしています。
  • 日本の会社に直接かかる決まりではありません。ただ、VPNや証明書、HSMなどの製品の対応の時期に響きます。まず、社内のどこでRSAや楕円曲線暗号を使っているかの棚卸しから始めます。
こんな方に#30代#40代#50代#60代実務

RSAや楕円曲線の暗号は、いつまで使えるのでしょうか。米国立標準技術研究所(NIST)は2026年10月27日(米国時間)、その答えを文書で確定させました。2030年を過ぎたら非推奨、2035年を過ぎたらNISTの基準では使用を認めない、という日程です。

文書は「NIST IR 8547 Transition to Post-Quantum Cryptography Standards」。2024年8月に公開した耐量子暗号(PQC)の標準へ、どう移るかを示した中心の文書だと、NISTは説明しています。米国の政府機関向けの日程ですが、NISTは重要インフラの事業者やほかの組織にとっての設計図にもなるとしています。

2030年に非推奨、2035年に使用を認めない

対象は、量子コンピュータで破られうる公開鍵の暗号です。署名にも鍵の共有にも、同じ日程がかかります。

用途 方式 条件 2030年を過ぎたら 2035年を過ぎたら
署名 ECDSA 安全性112ビット以上 非推奨 使用を認めない
署名 EdDSA 安全性128ビット以上 非推奨 使用を認めない
署名 RSA 安全性112ビット以上 非推奨 使用を認めない
鍵の共有 有限体のDH・MQV 安全性112ビット以上 非推奨 使用を認めない
鍵の共有 楕円曲線のDH・MQV 安全性112ビット以上 非推奨 使用を認めない
鍵の共有 RSA 安全性112ビット以上 非推奨 使用を認めない
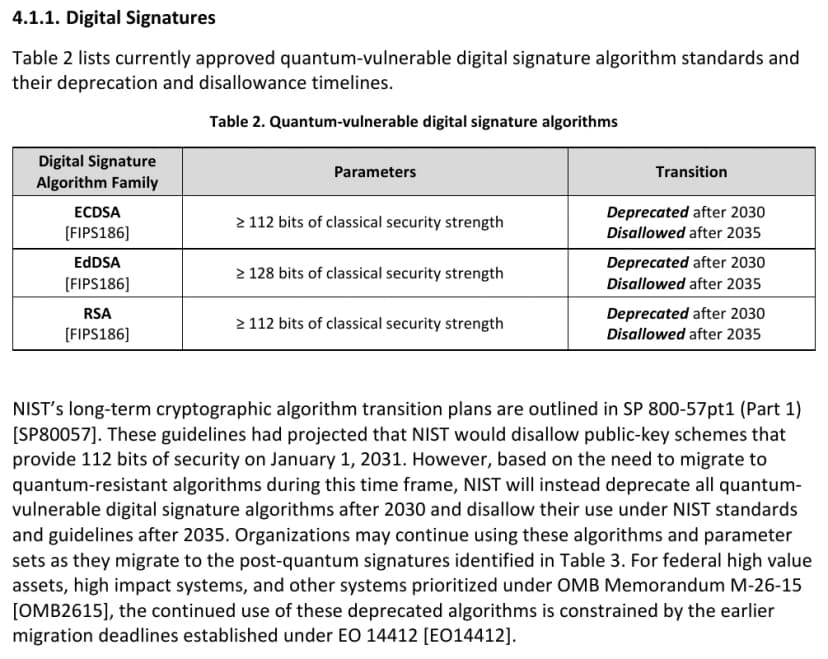
NIST IR 8547のPDFの一部(英語)。4.1.1 Digital Signaturesの節の表2で、量子コンピュータに弱い署名の方式として、ECDSAは古典的な安全性112ビット以上、EdDSAは128ビット以上、RSAは112ビット以上を挙げ、どれも2030年を過ぎたら非推奨、2035年を過ぎたら使用を認めないとしている。表の下には、SP 800-57では112ビットの公開鍵の方式を2031年1月1日に使用を認めない予定だったが、量子コンピュータに弱い署名の方式はすべて2030年を過ぎたら非推奨、2035年を過ぎたら使用を認めないことにした、と書かれている
NIST IR 8547の表2。RSAなどの署名は2030年を過ぎたら非推奨、2035年を過ぎたら使用を認めない出典: NIST「NIST IR 8547 Transition to Post-Quantum Cryptography Standards」(引用)

「非推奨」は、使ってもよいがリスクがあり、データの持ち主がそのリスクを見て使い続けるかを決める段階です。「使用を認めない」は、その目的では使えない段階を指します。すでに暗号化したデータの復号や、すでにある署名の検証にだけ使える「レガシー使用」という区分もあります。

これまでのNISTの計画では、112ビットの安全性の公開鍵の方式を2031年1月1日に使用を認めないとしていました。今回の文書は、それに代えて、量子コンピュータに弱い署名の方式はすべて2030年を過ぎたら非推奨、2035年を過ぎたら使用を認めない、と書いています。

AESなどの共通鍵の暗号とハッシュは、量子コンピュータの攻撃への弱さが小さく、移行の対象にする必要はないとしています。ただし、112ビットの安全性の共通鍵の方式は2030年に、SHA-1はFIPSの認証を受けた暗号モジュールでの使用が2030年を過ぎると、認められなくなります。

米国の政府の重要なシステムは、2030年と2031年

2030〜2035年の幅は、リスクの低いシステムや、古い仕組みを抱えるシステムのための猶予です。米国の政府の重要なシステムには、もっと早い期限があります。

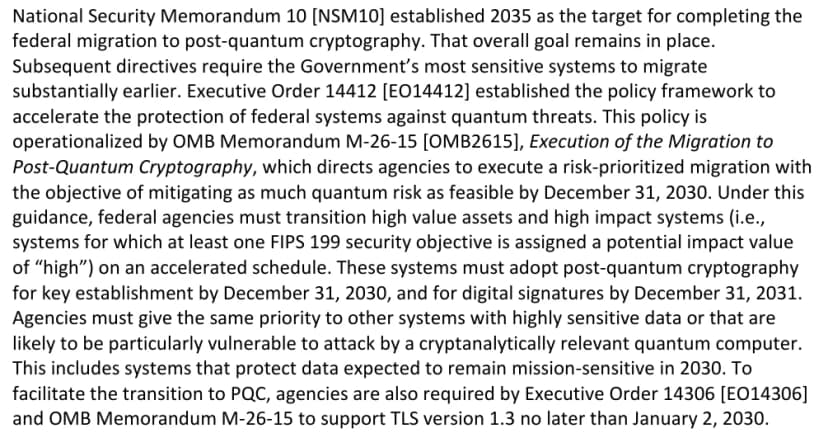
NIST IR 8547のPDFの一部(英語)。国家安全保障覚書10が連邦の移行の完了の目標を2035年としており、その目標は変わらないこと、大統領令14412と行政管理予算局の覚書M-26-15により、価値の高い資産と影響の大きいシステムは鍵の共有を2030年12月31日まで、署名を2031年12月31日までに耐量子暗号へ移すこと、2030年にも守るべきデータを扱うシステムも同じ優先度とすること、政府機関は2030年1月2日までにTLS 1.3に対応することが書かれている
米国の政府の重要なシステムの期限。鍵の共有は2030年末、署名は2031年末までに耐量子暗号へ出典: NIST「NIST IR 8547 Transition to Post-Quantum Cryptography Standards」(引用)

根拠は、2026年6月の大統領令14412と、行政管理予算局(OMB)の覚書M-26-15です。価値の高い資産や影響の大きいシステムは、鍵の共有を2030年12月31日まで、署名を2031年12月31日までに耐量子暗号へ移すよう求められました。2030年の時点でも守るべきデータを扱うシステムも、同じ優先度です。政府機関はTLS 1.3にも、2030年1月2日までに対応しなければなりません。移行を2035年までに終える全体の目標は、変わっていません。

置き換え先と、ハイブリッドの扱い

鍵の共有の置き換え先は、ML-KEM(FIPS 203)です。NISTはML-KEM-768を既定に勧めています。ML-KEMの代わりの方式としてHQCも選ばれ、標準を作っているところです。署名は、ML-DSA(FIPS 204)とSLH-DSA(FIPS 205)に加え、ソフトウェアやファームウェアの署名に向くLMS・XMSS(SP 800-208)が並びます。FALCONをもとにした署名の標準も準備中です。

先に移したいのは、鍵の共有です。いま集めた暗号文を、量子コンピュータができてから解読する「harvest now, decrypt later」の攻撃に備えるためで、TLSやIPsecの鍵交換(IKE)が早い対象に挙がっています。TLS 1.3では、ML-KEMとこれまでの方式を組み合わせたハイブリッドの鍵交換が使えるとし、その指針は次のSP 800-52の改訂に入れるとしています。

署名は、この攻撃の対象にはなりません。ただ、関わる相手が多く、移行に時間がかかるため、やはり急ぐ必要があると書いています。人や機器の認証は、量子コンピュータが実際に現れるまではこれまでの方式でも安全で、現れたらすぐに切り替える必要がある、という整理です。

ハイブリッドの使い方について、NISTは、認められた方式と組み合わせるなら、FIPS 140の認証で受け入れるとしています。一方で、実装が複雑になりリスクや費用が増えるため、いずれ耐量子暗号だけに移るまでの一時的な手段だと位置づけています。

日本でも、CRYPTREC暗号リストに耐量子暗号の署名を加える改定の意見募集が、11月11日まで行われています(CRYPTREC暗号リストにPQCの署名を追加へ 意見募集は11月11日まで)。製品の側でも、Javaがハイブリッドの鍵交換を既定で有効にするなど、動きが出ています(Java 27が登場TLS 1.3の「耐量子」ハイブリッド鍵交換を既定で有効に)。

影響を受ける会社

  • 影響する: 米国の政府機関に製品やサービスを納めている会社、FIPS 140の認証を前提にした製品を扱う会社です。NISTは、政府と取引する多くの組織にも影響が及ぶとしています。
  • 影響する: 設計の情報や顧客の個人情報、契約など、何年も秘密にしておくデータを、ネットワーク越しにやり取りしたり、暗号化して保管したりしている会社です。今の通信が、あとで解読される対象になりえます。
  • 影響する: VPN、TLSの証明書、社内の認証局、コード署名、HSM、スマートカードを使っている会社です。それぞれの製品が耐量子暗号に対応する時期に、移行の日程が左右されます。
  • 今すぐ設定を変える必要はない: 日本の法令や、CRYPTREC暗号リストの扱いは、今回の文書では変わりません。

今年度のうちに確認すること

  1. 社内でRSAや楕円曲線暗号を使っている場所を書き出します。サーバーの証明書、VPN装置、SSHの鍵、コード署名の証明書、S/MIME、社内の認証局、HSMやTPM、スマートカードが主な対象です。NISTも、移行は暗号の棚卸しから始めるよう求めています。
  2. 何年も秘密にしておくデータと、それが通る経路を洗い出します。守る年数と移行にかかる年数を足して、量子コンピュータが現れる時期を超えるなら、先に手を付ける対象です。
  3. 外向きのサーバーやロードバランサー、VPNで、TLS 1.3に対応しているかを確認します。耐量子暗号の鍵交換は、TLS 1.3の上で使う形が中心になります。
  4. VPN装置、ロードバランサー、HSM、認証局、IDaaSの提供元に、ML-KEMとML-DSAへの対応の予定を問い合わせます。NISTは、ハードウェアは設計から製造まで時間がかかるため、提供元にすぐ対応を始めるよう求めています。
  5. これから買う機器のうち、2030年を過ぎても使うものは、耐量子暗号への対応か、更新で対応できる道があるかを調達の条件に入れます。NISTは、耐量子暗号に対応できないシステムを洗い出し、入れ替えや廃止を優先するよう書いています。
  6. CRYPTREC暗号リストの改定案に目を通し、社内の暗号の規程を見直す時期を決めておきます。

よくある質問

Q日本の会社も、2035年までにRSAをやめなければいけませんか。

ANIST IR 8547は米国の政府機関が使う暗号の日程で、日本の会社に法的な義務はありません。日本では、政府の調達で参照するCRYPTREC暗号リストの改定の意見募集が進んでいます。ただ、NISTは文書を、重要インフラの事業者やほかの組織にとっての設計図にもなるとしており、製品の対応の目安になります。

QAESなどの共通鍵の暗号も、置き換えが要りますか。

ANISTは、共通鍵の暗号は量子コンピュータの攻撃への弱さが小さく、移行の対象にする必要はないとみています。128ビット以上の安全性のものは、耐量子暗号の最も低い区分の水準を満たすとしています。一方で、112ビットの安全性の共通鍵の方式は2030年に認められなくなります。

Qハイブリッドとは、どういう使い方ですか。

Aこれまでの暗号と耐量子暗号を組み合わせて鍵を共有したり、2つの署名を並べたりする使い方です。どちらかが安全なら守られる形を目指します。NISTは、認められた方式と組み合わせる場合に、FIPS 140の認証で受け入れるとしています。ただし、複雑さが増すため、いずれは耐量子暗号だけに移る、一時的な手段だと位置づけています。

出典・参考

編集部が確認:。確認した監修者は、この下に載せています。

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします