GitHub で見つけたAIのデスクトップアプリでも、署名が本物なら安心してよいのでしょうか。今回の手口では、答えは「いいえ」です。
セキュリティ 企業Check Pointの研究部門は2026年10月27日、「Claude Opus」や「GPT-6 Astra」のデスクトップアプリを装うマルウェア を、「Yoba」と名付けて公表しました。ZIPの中には、Anthropic とOpenAIが署名した正規のプログラムが入っています。悪さをするのは、隣に置かれたDLLだけです。
2か月ほど追ってきたもので、最後に入ったのは仮想通貨を掘るプログラムでした。ただ、途中のローダーは、指示しだいで別のプログラムも入れられます。
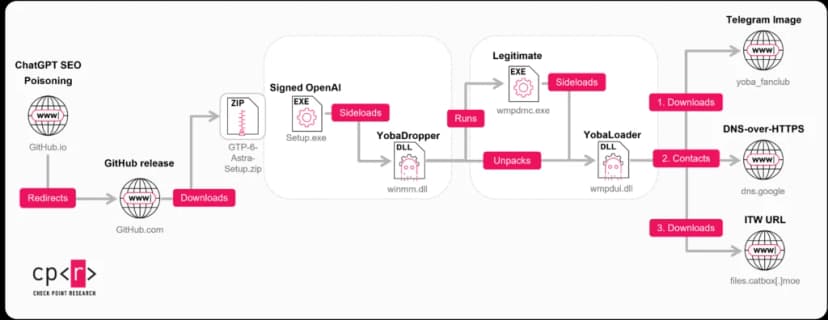
Check Pointの図。GitHubのZIPから、正規のexeとDLLを経て指示の取得へ 出典: Check Point Research「Tricks from the Past deployed via signed ChatGPT and Claude binaries」 (引用) 検索の上位に出る、GitHubの「無料のデスクトップ版」
入口は、AIのモデルの名前を借りたGitHubのリポジトリです。GitHub Pagesに説明のページを置き、ダウンロードのリンクから、Releasesに上げたZIPへ誘います。
スターやフォークの数を水増しした形跡は無く、GitHubの中の検索では目立ちません。それでもGoogleの検索では上位に出ていて、Check Pointは、題や説明を検索向けに作り込むSEOポイズニングとみています。報告に載った画面では、「GPT 6 Astra download free」の検索で、OpenAIの公式のページのすぐ下に偽のページが並んでいました。
github.comは開発で毎日使うため、プロキシで止めていない会社が多いでしょう。URLだけを見て、怪しいと気づくのは難しい相手です。
装ったアプリ
ZIPの名前
上がった日(UTC)
中の正規のプログラム
GPT-5.6 Sol
sol-setup.zip
8月30日
OpenAIの署名つきのプログラムを、Setup.exeの名前で入れる
Claude Opus
Setup-Claude.zip
8月31日
Anthropicの署名つきのプログラムを、Setup.exeの名前で入れる
GPT-6 Astra
GPT-6-Astra-Setup.zip
9月4日
sol-setup.zipとほぼ同じ中身
3つとも、中の組み立ては同じです。最初のリポジトリは7月16日に作られ、ZIPが上がったのは8月末からでした。ZIPにパスワードはかかっていません。検査の環境を見分ける仕掛けなどで、検知の率がもともと低かったためだと、Check Pointは書いています。
6月の初めには、AIのコーディングツールのCursorの名前(Cursor.exe)で動く前の版も見つかっています。開発の部署も、狙われる側に入るでしょう。
署名つきのSetup.exeが、隣のwinmm.dllを読み込む
ZIPを開いてSetup.exeを動かすと、同じフォルダーのwinmm.dllが読み込まれます。DLLサイドローディングという古い手口です。Windowsは多くの場合、プログラムと同じフォルダーのDLLを先に探すので、名前をそろえた偽物でも読み込んでしまいます。
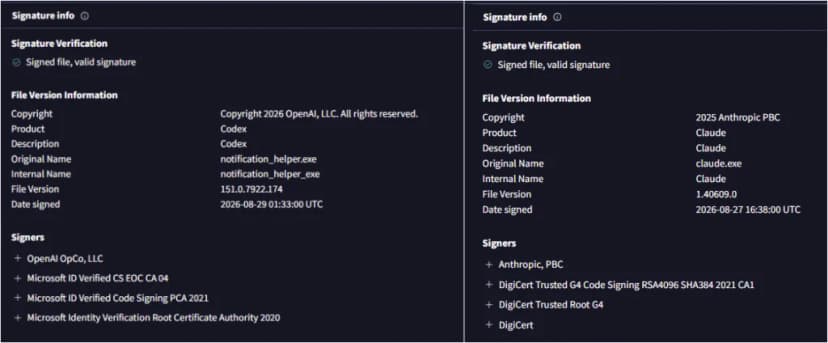
ZIPの中のexeの署名。OpenAIとAnthropicの署名は有効と表示される 出典: Check Point Research「Tricks from the Past deployed via signed ChatGPT and Claude binaries」 (引用) 署名の欄を見ると、OpenAIのほうはOpenAI OpCo, LLCの署名で、元の名前はnotification_helper.exe、製品名はCodexでした。Anthropicのほうは、Anthropic, PBCが署名したclaude.exeです。どちらも、署名は有効と表示されます。
悪い処理が入っているのは、winmm.dllのほうです。ZIPに入れたのと同じ日に作られていて、本物のwinmm.dllに似せて180の関数の名前を並べていますが、中身は空でした。
このDLLは、動く前に3つのことを確かめます。
自分を読み込んだプログラムの名前がSetup.exeでなければ、約12.7日のあいだ眠り続ける。検査の環境で、DLLだけを動かされたときのため
キーボードの配列がロシア語やカザフ語など、旧ソ連の国々の言語なら動かない。ウクライナ語は、この除外に入っていない
管理者の権限で動いていなければ、「Please run this program as Administrator.」と出して終わる
3つめが、情シスにとっての分かれ目です。
管理者の権限で動くと、winmm.dllはC:\ProgramData\WMProcessというフォルダーを作ります。System32から正規のWMPDMC.exeを写し、その隣に次の段のwmpdui.dllを置いて、同じ手口で読み込ませます。
起動のたびに動かす役は、予定されたタスクです。作成者を「Microsoft Corporation」、説明を「Collects device metadata for Windows Media Player.」とし、起動の3分後にSYSTEMの権限で動くように登録します。
次に何を入れるかの指示は、手の込んだ道筋で届きます。
Telegramのチャンネル(yoba_fanclub)のプロフィールの画像を取り、その末尾から「形容詞-名詞-動詞-数字.dedyn.io」の形のドメインを作る
GoogleのDNS over HTTPS(dns.google)で、そのドメインのTXTのレコードを引く
署名を確かめて暗号を解いた中身のURL(files.catbox.moe)から、本体を落とす
落とした本体は、svchost.exeに入り込ませるか、%TEMP%にexeとして置くか、PowerShellで隠して動かします。exeとして置くときは、ネットから落としたしるし(Zone.Identifier)を消してから動かします。
DNS over HTTPSや、よく使われるファイル共有のサービスを使うのは、DNSの監視やゲートウェイの対策をすり抜けるためだと、Check Pointはみています。社内のDNSサーバーの記録には、作ったドメインへの問い合わせは残らないでしょう。
最後に入ったXMRig 6.26.0は、Tor経由で採掘します。CPUのスレッドの85%を使う設定で、利用者が操作しているあいだは止まり、操作が無くなって240秒たつと再開します。席を離れたときだけファンが回る端末は、疑ってよさそうです。
管理者の権限がある社員の端末が影響を受ける
対象になるのは、社員に管理者の権限があり、ソフトを自由に入れられるWindowsの端末です。新しいAIのツールを試すことの多い、開発や企画の部署が中心でしょう。検索で「デスクトップ版」「無料」と探してたどり着く人を狙っています。
社員に管理者の権限を渡していない端末なら、最初の段階でメッセージを出して止まります。
ただ、ここに落とし穴があります。「管理者として実行してください、と出ました」と相談されたとき、情シスが代わりに管理者で実行すれば、そこから先へ進んでしまいます。
報告に出てくるのはWindowsだけです。Macを狙う似た手口は、検索広告から偽Claudeへ、Macに貼らせるClickFix社員への伝え方 で取り上げました。公式のサイトから入れたChatGPTやClaudeのアプリが危ない、という話ではありません。
端末と通信の記録で確認すること
報告の中身から、情シスが自分で確認できることを並べます。
予定されたタスクの一覧で、作成者がMicrosoft Corporationで、説明が「Collects device metadata for Windows Media Player.」のものを探します。C:\ProgramData\WMProcessの下にWMPDMC.exeやwmpdui.dllがあれば、感染を疑います。前の版は、スタートアップのフォルダーにmsdefender_scheduler{7940-8490-6670-1081}.lnkを置いていました。%APPDATA%の下のMicrosaft Difendirという、つづりの違うフォルダーも使っています。
プロキシやEDRの記録で、t.me/yoba_fanclub、dedyn.ioのドメイン、dns.googleへのTXTの問い合わせ、files.catbox.moe、Torの通信を探します。署名つきのexeが、ダウンロードのフォルダーやProgramDataで見慣れないDLLを読み込む動きも、EDRで探せる手がかりです。報告の末尾には、ファイルのハッシュとYARAのルールも載っています。
社内の端末に、公開のDNS over HTTPSを使わせるかを決めます。社内のDNSを通らない問い合わせを許していると、DNSの記録だけでは、こうした通信に気づけません。
アプリの許可の一覧を見直します。発行元で許す決まりだけなら、署名の正しいSetup.exeは通ってしまいます。AppLockerのDLLの規則は、別に有効にしないと働きません。WDAC(App Control for Business)を含め、ダウンロードのフォルダーや%TEMP%のように利用者が書き込める場所からの実行を止めるほうが、効き目は大きいはずです。
AIのアプリを入れてよい入手先を、社員に示します。提供元の公式サイトか社内の配布の仕組みだけにし、GitHubの「free desktop」やZIPのインストーラーは入れないと伝えます。検索の上位に出ていても、公式とは限りません。
管理者の権限を求めるAIのツールは、実行する前に情シスへ相談してもらいます。情シスの側も、中身を見ずに代わりに管理者で動かさないことを、ヘルプデスクの手順に書いておきます。
AIのアプリは、新しいモデルの名前が出るたびに「デスクトップ版」が探されます。禁止の一言より、ここから入れてよいという場所を一つ示すほうが、社員は迷わずに済むでしょう。