米連邦捜査局(FBI)と米サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)などは2026年10月20日、ランサムウェア集団「SafePay」の手口をまとめた共同の注意喚起(AA26-293A)を出しました。ランサムウェアの対策を呼びかける「#StopRansomware」の取り組みの1本です。
共同で出したのは、FBI、CISA、米シークレットサービス、ドイツのラインラント=プファルツ州刑事局、英国家犯罪対策庁、英北西部地域組織犯罪対策班の6機関です。2026年8月までの捜査で分かった手口と、調べるための手がかりを載せています。この記事の内容は、10月21日に注意喚起の文書とCISAのページで確かめたものです。
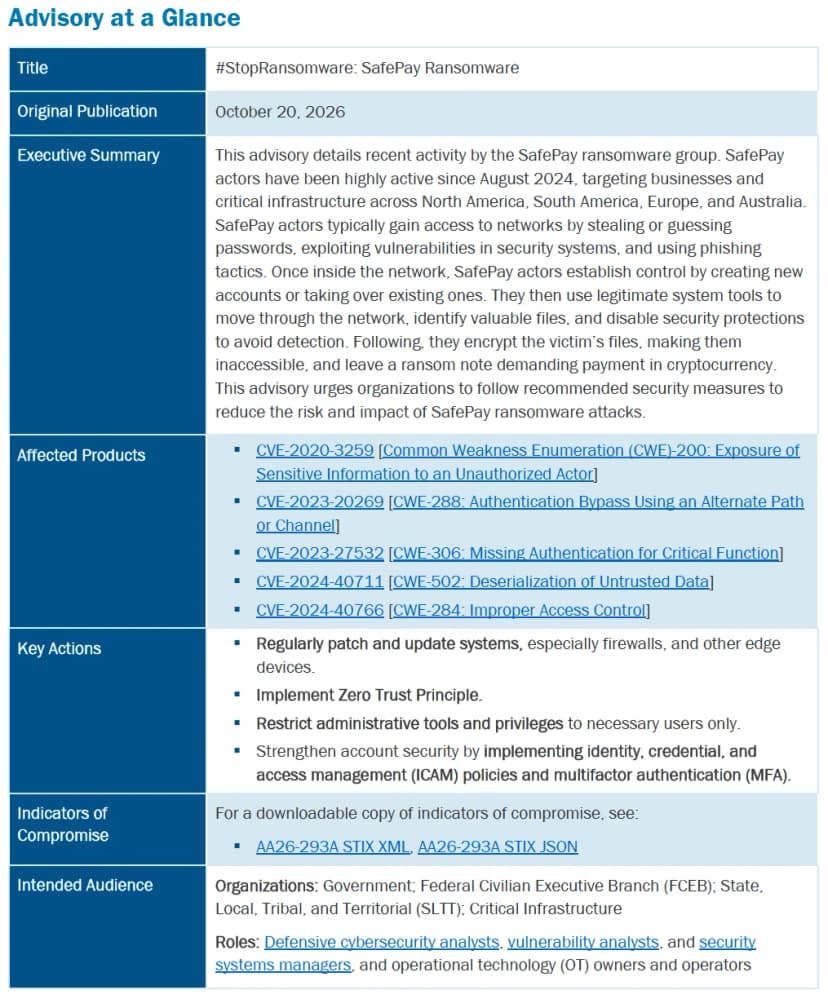 注意喚起の要約の表(Advisory at a Glance)出典: FBI・CISA・米シークレットサービスほか「#StopRansomware: SafePay Ransomware」(AA26-293A)(米国政府の共同の注意喚起(TLP:CLEAR、公開の制限なし)のPDFの2ページ目を画像にして切り出しのみ・2026-10-21確認)
2024年8月から活発、600以上の組織に被害
注意喚起によると、SafePayは2024年8月から活発に動いています。北米、南米、欧州、オーストラリアの企業と重要インフラを狙い、少なくとも600の組織が被害にあいました。2026年に最も活発だったランサムウェア集団の1つとしています。
日本での被害は、文書には書かれていません。ただし、入口になった機器や製品は日本の会社でも広く使われています。
入口はパスワードと、直していない機器
文書は、SafePayの入口として次のものを挙げています。
- 漏れた認証情報や、パスワードの総当たり
- VPNへの接続。VPNの事業者「Mullvad」のIPアドレスを使い、フィッシングで盗んだアカウントで入る
- 境界の機器の既知の脆弱性
- インターネットに出ているシステムの既知の脆弱性を、自動のスクリプトで狙う
名前の挙がった脆弱性は5件です。製品名は、CISAの悪用が確認された脆弱性の一覧(KEV)で確かめました。
| CVE |
製品 |
KEVに載った日 |
| CVE-2020-3259 |
Cisco ASA・FTD |
2024年2月15日 |
| CVE-2023-20269 |
Cisco ASA・FTD |
2023年9月13日 |
| CVE-2023-27532 |
Veeam Backup & Replication |
2023年8月22日 |
| CVE-2024-40711 |
Veeam Backup & Replication |
2024年10月17日 |
| CVE-2024-40766 |
SonicWall SonicOS |
2024年9月9日 |
どれも以前に修正が出ていて、KEVではランサムウェアでの悪用が「確認済み」とされています。新しい脆弱性ではなく、直していない機器が狙われているという点が大事です。Veeamの製品の更新は、Veeam 12系にBackup Viewerで乗っ取れる脆弱性、12.3.2 P4で修正でも取り上げました。
入ったあとは、OSの道具で広がる
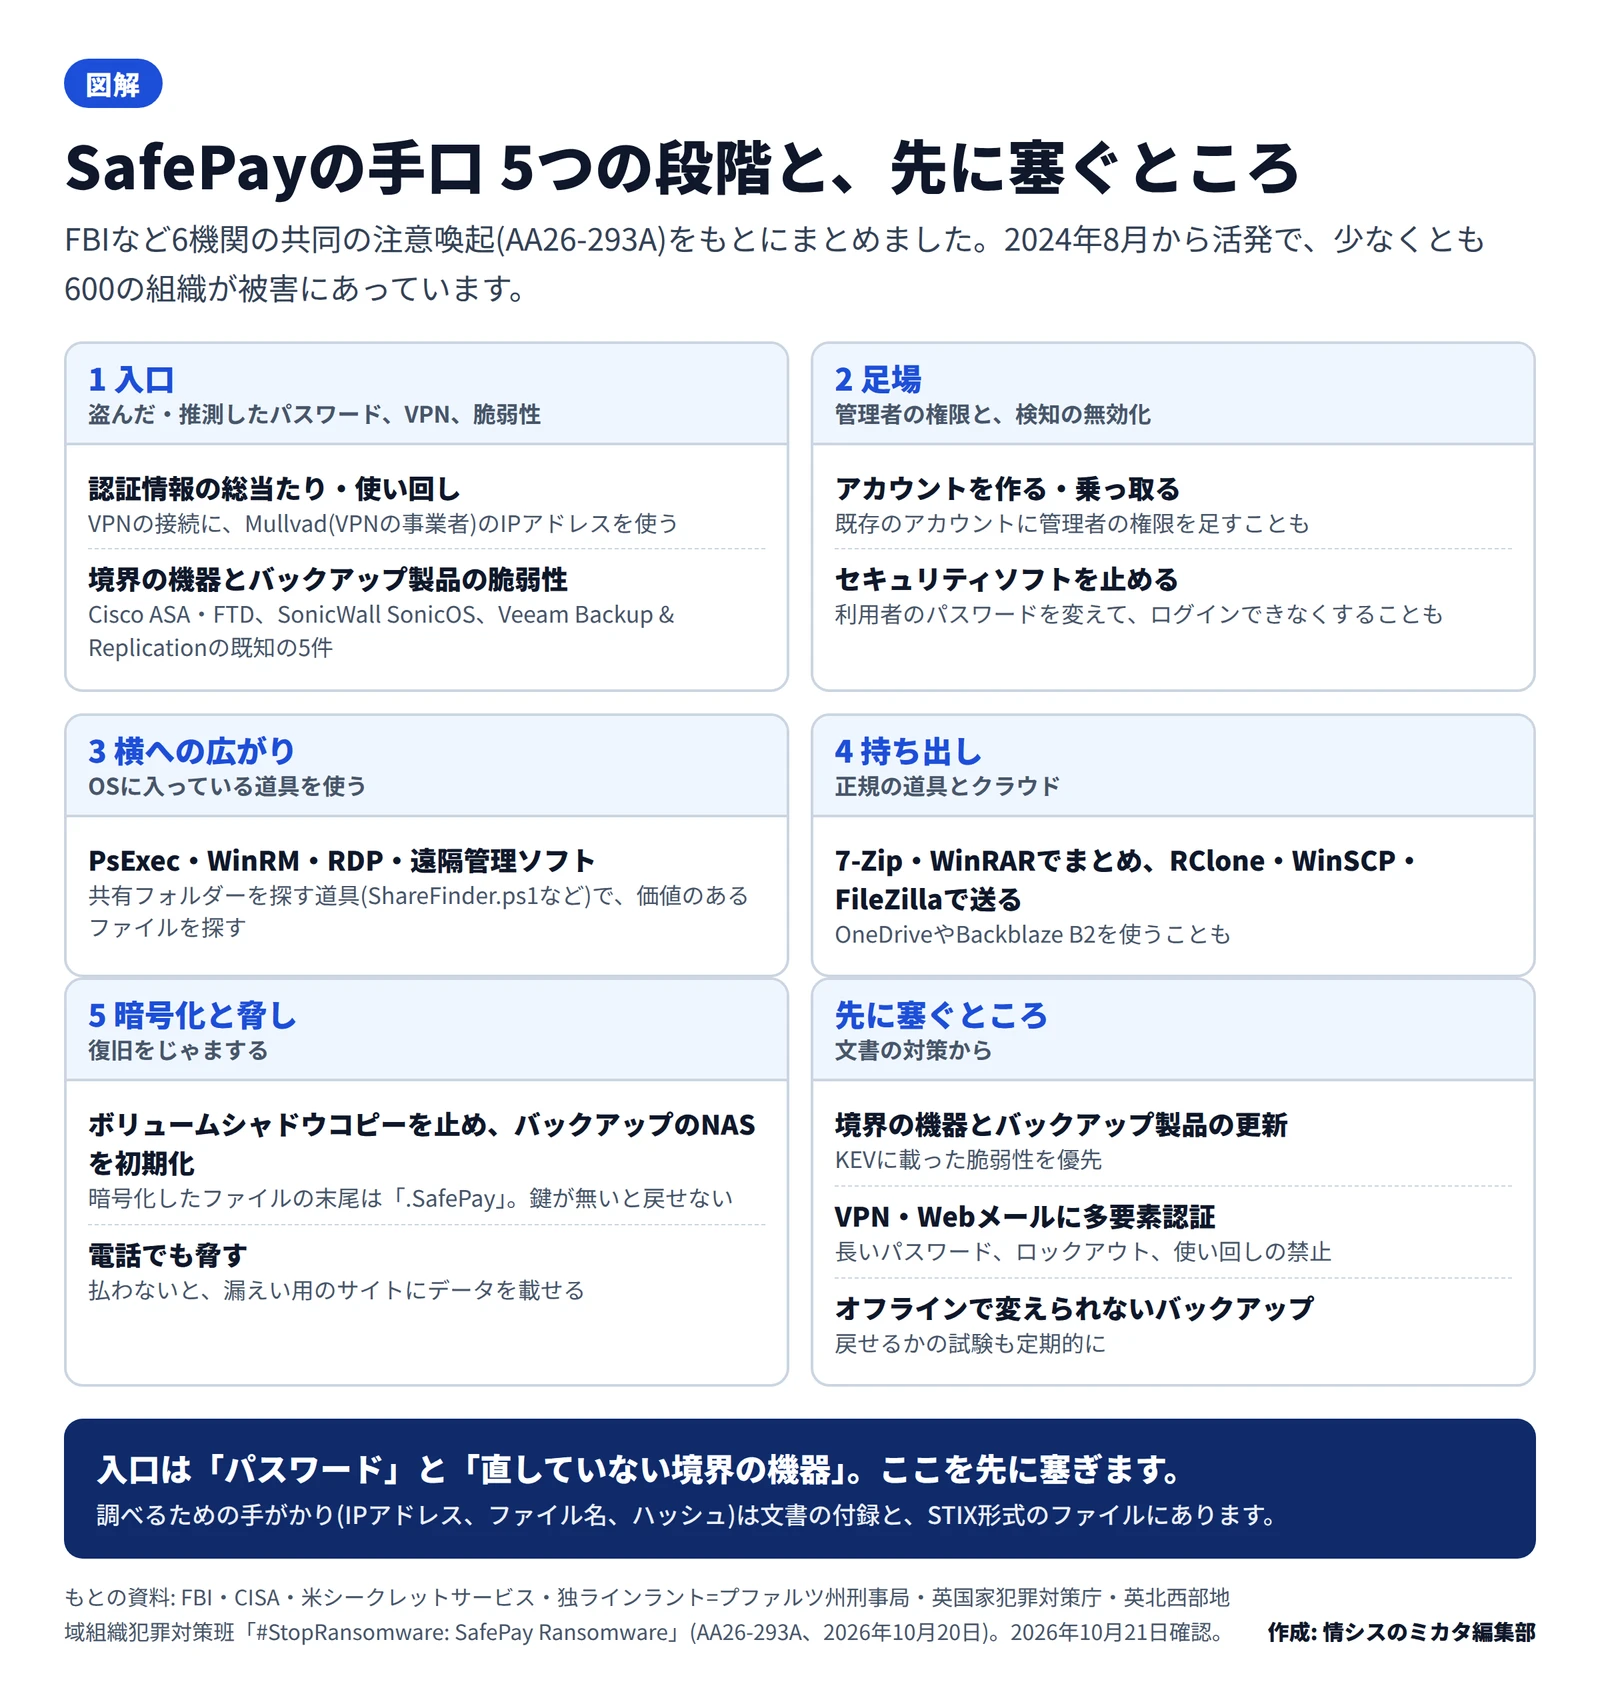
入ったあとの動きを、文書は5つの段階で説明しています。
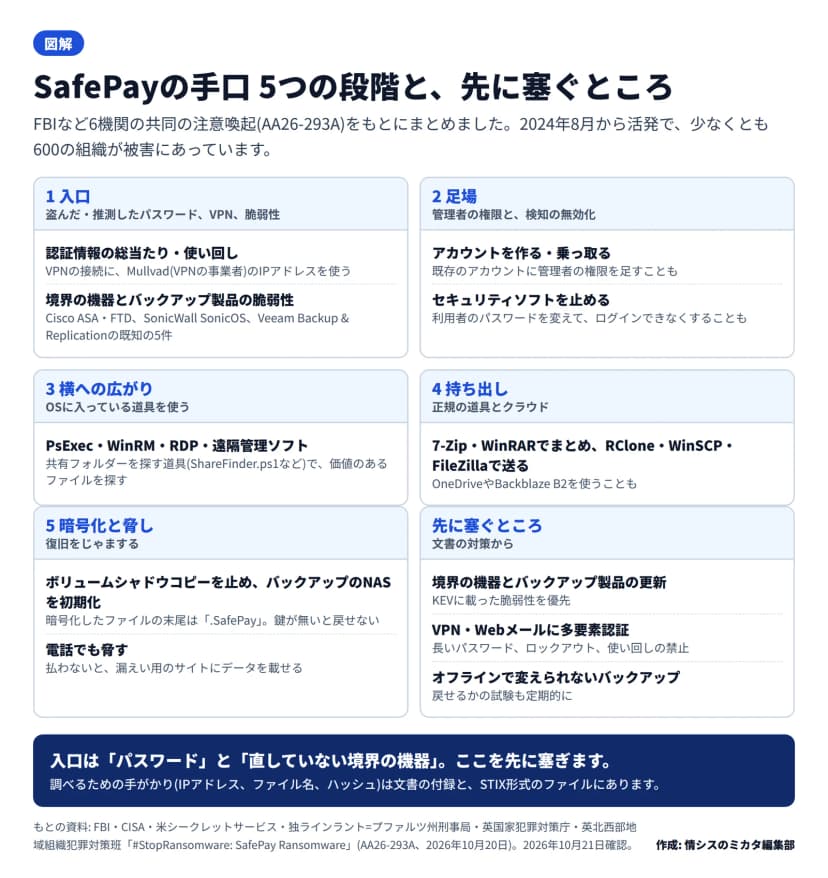 SafePayの手口の5つの段階と、先に塞ぐところ作成: 編集部 / もとの資料: FBI・CISAほか「#StopRansomware: SafePay Ransomware」(AA26-293A)
- 足場を作る: 既存のアカウントに管理者の権限を足したり、新しいアカウントを作ったりします。セキュリティソフトを止め、利用者のパスワードを変えてログインできなくすることもあります。
- 横へ広がる: PsExec、WinRM、リモートデスクトップ(RDP)、遠隔管理ソフトなど、正規の道具を使います。共有フォルダーを探す道具で、価値のあるファイルを探します。
- 持ち出す: 7-ZipやWinRARでまとめ、RClone、WinSCP、FileZillaで送ります。OneDriveやBackblaze B2のクラウドを使うこともあります。AnyDeskやTeamViewerを入れて、道具を運ぶ例もあります。
- 復旧をじゃまする: ボリュームシャドウコピーのサービスを止め、バックアップを置いたNASを初期設定に戻します。
- 暗号化して脅す: ChaCha20とRSAを組み合わせて暗号化し、ファイルの末尾に「.SafePay」を付けます。身代金の要求の文書を残し、電話でも脅します。払わなければ、持ち出したデータを漏えい用のサイトに載せます。
使われる道具の多くは、ふだんの管理にも使う正規のものです。文書も、道具が見つかっただけで悪用と決めつけず、確かめてから止めるよう注意しています。
調べるための手がかりは付録に
文書の付録には、2024年11月から2026年8月までに見つかったIPアドレス、ファイル名、ハッシュ値の表があります。CISAのページからは、STIX形式のファイルも入手できます。
文書は、IPアドレスは時期によって別の用途に使われることがあるとし、止める前に確かめるよう求めています。この記事では、手がかりの値そのものは載せていません。
侵入の跡が見つかったときの初動は、ランサムウェアの最初の1時間にまとめています。
影響する会社・しない会社
- 影響する: Cisco ASA・FTD、SonicWall SonicOS、Veeam Backup & Replicationを使い、上の5件を直していない会社です。すぐに更新が要ります。
- 影響する: VPNやリモートデスクトップを、パスワードだけで外から使えるようにしている会社です。総当たりや盗んだパスワードで入られる恐れがあります。
- 影響する: バックアップを、社内のネットワークにつながったNASだけに置いている会社です。初期化や暗号化で、まとめて失う恐れがあります。
- 影響しない: 上の製品を使っておらず、外からの入口に多要素認証をかけ、バックアップを切り離して持っている会社は、文書の主な手口の多くを防げます。ただし、パスワードの使い回しなどほかの入口は残ります。
情シスが今日やること
- 境界の機器とバックアップ製品の版を確かめます。 Cisco ASA・FTD、SonicWall、Veeam Backup & Replicationを使っていれば、5件が直った版かを確かめ、直っていなければ更新します。
- 外からの入口に多要素認証をかけます。 VPN、Webメール、重要なシステムへの入口が対象です。文書は、15文字以上の長いパスワード、ログインの失敗でのロック、使い回しの禁止も求めています。
- 外に出ているリモートデスクトップを止めます。 使っていない入口やポートは閉じ、知らない場所からの接続を受けないようにします。
- バックアップをオフラインに置き、戻せるか試します。 書き換えや削除ができない形にし、ふだんのネットワークから切り離した場所にも写しを持ちます。
- 管理者の権限を見直します。 ドメインコントローラーやサーバーに、知らない管理者のアカウントや、最近足された権限が無いかを確かめます。
- 付録の手がかりで、ログを探します。 ファイアウォールやVPNのログ、端末の記録を、文書の付録とSTIX形式のファイルで調べます。ログは調べられるだけの期間、残しておきます。