Palo Alto Networksのファイアウォール用OS「PAN-OS」のGlobalProtect(VPN機能)に、認証をすり抜けられる脆弱性CVE-2026-0257があります。修正版は2026年5月に出ています。
10月10日、セキュリティ会社ReliaQuestが、この脆弱性をランサムウェアの攻撃グループQilinとSettraが悪用していると警告したと、台湾のiThomeが伝えました。5月の修正を当てていない機器は、既知の穴が開いたまま攻撃にさらされています。
脆弱性の中身
| 項目 |
内容 |
| CVE番号 |
CVE-2026-0257 |
| 題名 |
PAN-OS: GlobalProtect Authentication Bypass Vulnerabilities |
| 公開日 |
2026年5月13日 |
| 種類 |
認証バイパス(CWE-565: 検証と整合性チェックのないクッキーへの依存) |
| 影響 |
GlobalProtectのポータルとゲートウェイで制限を回避し、不正なVPN接続を確立できる |
| 対象 |
PAN-OS、Prisma Access。Cloud NGFWとPanoramaは影響なし |
| CVSS 4.0 |
基本値7.8(HIGH)。Palo Altoの推奨の緊急度は「HIGHEST」 |
| 米CISAのKEV |
2026年5月29日に追加。米連邦機関の期限は6月1日。ランサムウェアでの悪用は「Known」 |
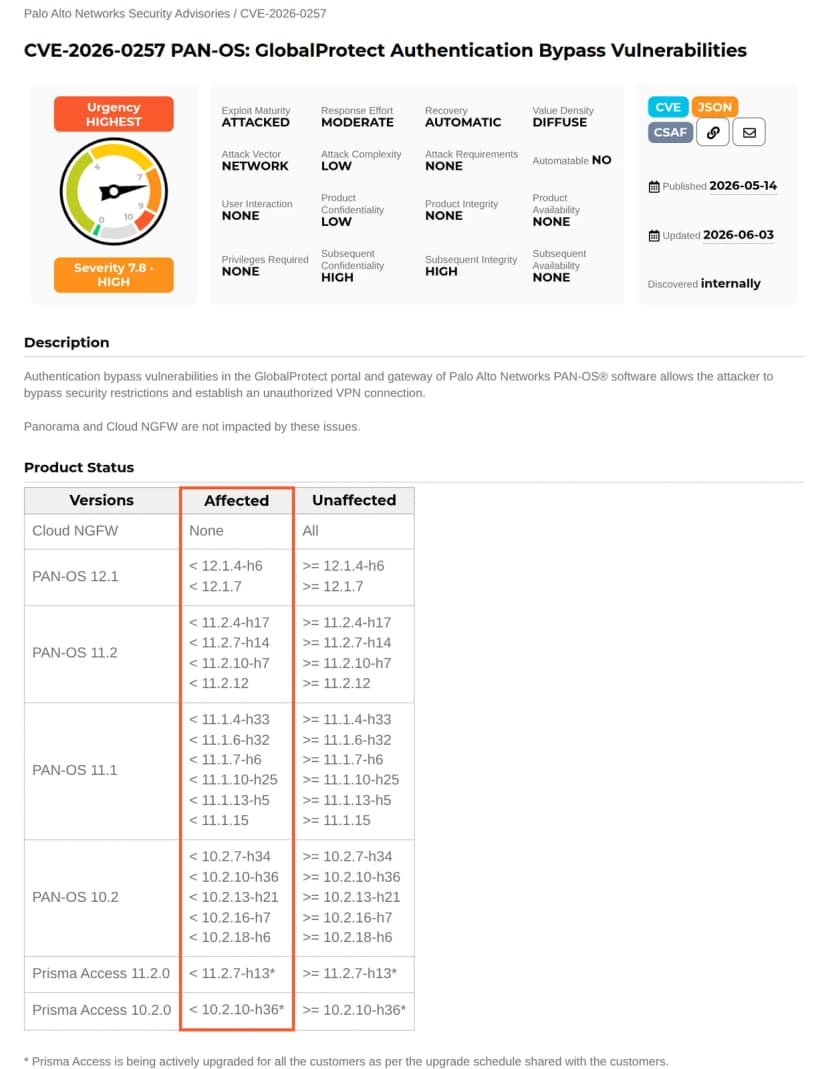 Palo Altoのアドバイザリ CVE-2026-0257。深刻度と影響を受ける版の表出典: Palo Alto Networks(引用)
アドバイザリによると、影響が出るのは、GlobalProtectのポータルかゲートウェイを設定し、認証オーバーライドのクッキーが有効で、特定の証明書の設定がある機器です。確認する画面は、アドバイザリに書かれています。
- ポータル: Network > GlobalProtect > Portals > ポータル名 > Agent > エージェント設定 > Authentication で、「Generate cookie for authentication override」か「Accept cookie for authentication override」にチェックがあるか
- ゲートウェイ: Network > GlobalProtect > Gateways > ゲートウェイ名 > Agent > クライアント設定 > Authentication Override で、「Accept cookie for authentication override」にチェックがあるか
「特定の証明書の設定」の中身は、アドバイザリに詳しく書かれていません。チェックが入っていれば、条件を満たすかどうかを保守会社と確かめてください。
対象の版と修正版
Palo Alto Networksのアドバイザリ(2026年6月3日更新)の「Solution」の表です。自社の版に当たる行の修正版以降に更新します。
| 系列 |
今の版 |
修正版 |
| PAN-OS 12.1 |
12.1.5〜12.1.6 |
12.1.7以降 |
|
12.1.2〜12.1.4-h* |
12.1.4-h6、または12.1.7以降 |
| PAN-OS 11.2 |
11.2.11以降 |
11.2.12以降 |
|
11.2.8〜11.2.10-h* |
11.2.10-h7、または11.2.12以降 |
|
11.2.5〜11.2.7-h* |
11.2.7-h14、または11.2.12以降 |
|
11.2.0〜11.2.4-h* |
11.2.4-h17、または11.2.12以降 |
| PAN-OS 11.1 |
11.1.14以降 |
11.1.15以降 |
|
11.1.11〜11.1.13-h* |
11.1.13-h5、または11.1.15以降 |
|
11.1.8〜11.1.10-h* |
11.1.10-h25、または11.1.15以降 |
|
11.1.7〜11.1.7-h* |
11.1.7-h6、または11.1.15以降 |
|
11.1.5〜11.1.6-h* |
11.1.6-h32、または11.1.15以降 |
|
11.1.0〜11.1.4-h* |
11.1.4-h33、または11.1.15以降 |
| PAN-OS 10.2 |
10.2.17〜10.2.18-h* |
10.2.18-h6以降 |
|
10.2.14〜10.2.16-h* |
10.2.16-h7、または10.2.18-h6以降 |
|
10.2.11〜10.2.13-h* |
10.2.13-h21、または10.2.18-h6以降 |
|
10.2.8〜10.2.10-h* |
10.2.10-h36、または10.2.18-h6以降 |
|
10.2.0〜10.2.7-h* |
10.2.7-h34、または10.2.18-h6以降 |
| Prisma Access 11.2 |
11.2.0〜11.2.7-h* |
11.2.7-h13以降 |
| Prisma Access 10.2 |
10.2.0〜10.2.10-h* |
10.2.10-h36以降 |
| 古い、サポート終了の版 |
すべて |
サポート中の修正版へ更新 |
「h*」は、その版に付く修正パッチ(h1、h2など)すべてを指します。Cloud NGFWは対応不要です。Prisma Accessの更新は、Palo Alto側が進めます。
悪用の状況
時系列は次のとおりです。
- 2026年5月13日: Palo Altoがアドバイザリを公開
- 5月29日: Palo Altoが悪用の状況を更新し、米CISAがKEVに追加
- 公開の約2週間後: 悪用の試みが警告され、その後Arctic WolfがQilinによる悪用を確認(iThomeの記載)
- 10月10日: ReliaQuestが、悪用が続いていると公表(iThomeの記載)
Palo Altoは「未修正で対策のない機器への、限定的な悪用の試みを把握している」と書いています。
iThomeの2026年10月13日付の記事によると、ReliaQuestは、複数の組織が実際の攻撃で悪用しており、その中にQilinとSettraが含まれると述べています。攻撃者はこの脆弱性で不正なVPN接続を作り、社内ネットワークへの初期アクセスを得ます。
ReliaQuestが危険とする理由は、アクセスが組織のVPNを通じて作られるため、正規のリモート接続に見える点です。横移動、認証情報やデータの窃取、ランサムウェアの展開が始まるまで、気づきにくいとされています。関連して、Cobalt StrikeやBloodHound、SharpHoundが使われる可能性も指摘されています。ReliaQuestは、悪用が今後3か月は続くと評価しています。
編集部は、ReliaQuest自身のレポートのページを確認できませんでした。この段落は、iThomeの報道によるものです。
影響する会社・しない会社
- 影響する: 自社や拠点でPAN-OSのファイアウォールを使い、GlobalProtectのポータルかゲートウェイを動かし、認証オーバーライドのクッキーを有効にしている会社。版が上の表の修正版より前の場合
- 影響する: Prisma Accessを使う会社。ハイブリッド構成で、社内のファイアウォールが修正版でない場合も含みます
- 影響する: 保守会社や販売元が、VPNの設定を運用している会社。版と設定は、運用している会社に聞かないと分かりません
- 影響しない: Cloud NGFWとPanorama。アドバイザリが影響なしと書いています
- 影響しない: GlobalProtectを使っていない、または認証オーバーライドのクッキーを使っていない機器(アドバイザリの「必要な設定」の条件に当たらないため)
- 影響しない: 表の修正版以降に更新済みの機器
情シスが今日やること
- 使っているかを確かめます。 資産台帳と保守契約で、Palo AltoのファイアウォールとGlobalProtect、Prisma Accessがあるかを、本社と拠点ぶん見ます。委託先が持っている機器も含めます。
- 版を確かめます。 管理画面か保守会社の報告で、PAN-OSの版を確認し、上の表の修正版と比べます。5月に更新したつもりでも、h付きの版まで見ます。
- 設定を確かめます。 上で挙げた画面で、認証オーバーライドのクッキーが有効かを見ます。有効なら、修正版への更新を最優先にします。
- 更新の依頼をします。 更新ができる保守会社か販売元に、版・更新の日・ポータルとゲートウェイを同時に上げるか・再認証の案内を書面で聞きます。更新までの間は、アドバイザリの回避策(認証オーバーライドの設定を外す、専用の証明書を使う)を、保守会社と相談します。
- VPNのログを見ます。 5月13日以降のVPNの接続記録で、利用者の端末や普段の接続元と合わない接続、深夜や休日の接続、同じアカウントの同時接続を探します。不正な接続は正規に見えるため、見つけにくい点に注意してください。保存期間が短ければ、いまあるぶんを先に保全します。心当たりのない接続があれば、保守会社とセキュリティの担当に知らせ、VPNのアカウントのパスワードと証明書の見直しを相談します。