ヤマハのVPNルーター「RTX1210」の設定ファイルに残っていた認証情報で、企業の社内ネットワークに直接つないでいた。トレンドマイクロは10月23日、日本の組織を狙う攻撃者の基盤を解析した結果を公表し、こうした例を挙げました。27日には英語版も出しています。
解析したのは3つの攻撃基盤で、どれもAIを使っていました。ただ、AIの関わり方には大きな幅がありました。攻撃の工程を丸ごとAIのエージェントに任せたものもあれば、ツールの作成にだけ使ったものもあります。共通していたのは入口で、認証のない管理画面や既定のパスワード、設定ファイルに残った認証情報といった、昔からの不備でした。
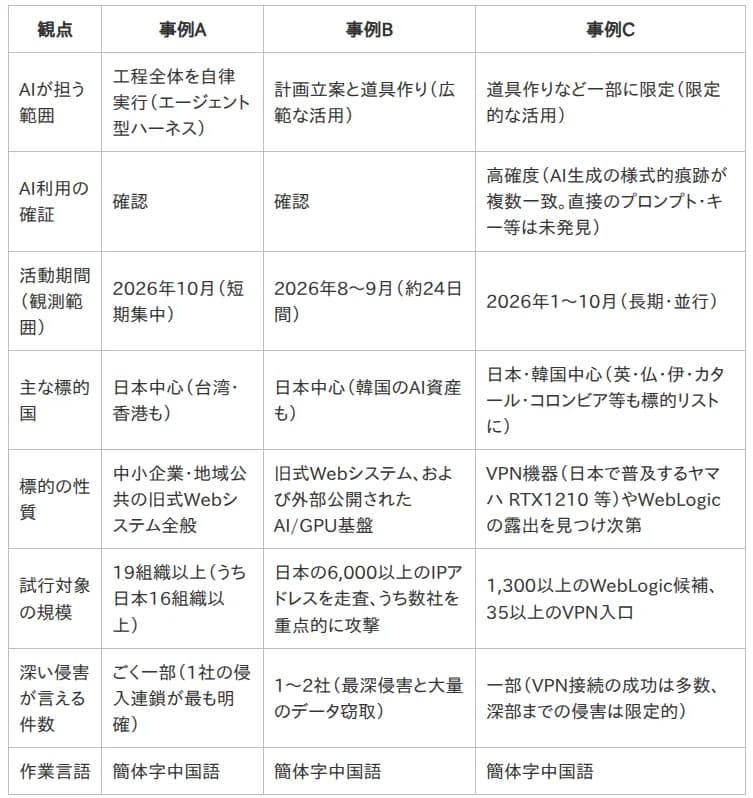 トレンドマイクロの解析。3つの基盤で、AIが担う範囲と標的が違う出典: トレンドマイクロ「ARTEXだけではない:日本を狙う3つの攻撃基盤に見るAI関与の実態」(引用)
材料は、攻撃者が公開状態のまま放置したサーバー(オープンディレクトリ)に残っていた、ツールや標的の一覧、記録、コマンドの履歴です。被害を受けた側の記録は含まれていません。トレンドマイクロは、攻撃者の「成功した」という書き込みをそのまま信じず、攻撃者側に直接の証拠があるものだけを「確認」として扱っています。被害の組織の名前は出さず、侵害の指標(IPアドレスなど)も、捜査への影響を避けるため法執行機関にだけ渡すとしています。被害が疑われる組織への通知も準備しているそうです。
事例A: 44のAIエージェントが分業し、19組織以上を調べた
1つめの基盤では、CyberStrikeAIというオープンソースの侵入テストのツールが悪用されていました。偵察、脆弱性の調査と検証、攻撃、遠隔からの指令、居座り、情報の持ち出し、報告書の作成までを、44のエージェントが分担して自動で回す作りです。日本語のフォームや偽のログインの画面も、基盤が自分で作っていました。
2026年10月の短い期間に、19組織以上(うち日本16組織以上)が検証の対象になり、組織ごとに同じ形式の報告書が残っていました。一つの組織への接触は、見つからないよう低い頻度に抑えられていたといいます。1社の記録だけを見ていても、気づきにくい攻撃です。
一方で、深い侵害まで言えるのはごく一部でした。多くの標的について、基盤自身が「セッションなし、Webシェルなし、持ち出しなし」と記録しています。最も深く入り込めた1社でも、入口は認証のない公開の管理画面でした。
事例B: 人が主導し、AIは計画とツール作り。AIの基盤も標的に
2つめは、人が主導し、大規模言語モデル(LLM)に攻撃の計画とツール作りを手伝わせていた基盤です。攻撃者は、これは許可された検査だという偽りの前提をLLMに与え、安全のための制限をくぐろうとしていました。
狙いは古いWebシステムだけではありませんでした。標的の一覧には、AIのワークフローの基盤や推論のサービスが入っていて、他人のAIサービスの利用権を乗っ取って使い回すツールも用意されていました。AIの計算能力を安く大量に手に入れるのが狙いだったとみられます。ただし、AIのクラスターへの侵入を狙った数百回の試みは、すべてエラーで終わっていました。
被害が大きかったのは、古いシステムのほうです。少なくとも1社では、FTPからデータベース、管理者の権限、Webシェル、SSHまで握られ、片付けたあとも裏口を何度も戻されていました。別の1社では、既定の認証情報のまま公開されていた地図のシステム(GISサーバー)から入られ、地籍や商業のデータ数十万件、Windowsの認証情報、メールが持ち出されていました。
事例C: RTX1210は脆弱性ではなく、設定ファイルの認証情報
3つめは、自動化と記録の習慣を持つ、腕の立つ攻撃者の基盤です。AIはツールの作成にだけ使われたとみられ、コマンドの履歴の見出しや、絵文字を使ったスクリプトのコメントに、AIが書いたものに特有の跡が残っていました。
2026年1月から10月にかけて少なくとも6つのキャンペーンを走らせていました。狙いは外から見えるVPN機器と、OracleのアプリケーションサーバーWebLogicで、見つけ次第に攻撃しています。標的の機器は、Cisco SD-WAN、Citrix NetScaler、F5 BIG-IP、ヤマハのRTX1210です。
| 機器 |
使われた手口 |
| Cisco SD-WAN、Citrix NetScaler、F5 BIG-IP |
公開済みの脆弱性や、管理の機能の悪用を試みた |
| ヤマハのRTX1210 |
製品の脆弱性ではなく、手に入れた設定ファイルに残っていた認証情報で、企業の社内ネットワークに直接接続できていた |
RTX1210は、国内の中小企業や拠点で広く使われているVPNルーターです。トレンドマイクロは、まとまった数が狙われていたことから、攻撃者が日本の導入の実情をよく分かっていたとみています。VPNへの接続の成功は多数あった一方、社内の奥まで入られた例は限られていたそうです。
AIが変えたこと、変えていないこと
トレンドマイクロの整理は、次のとおりです。
| 観点 |
内容 |
| AIが変えたもの |
同時に扱える標的の数、試す速さ、標的の国の言葉への対応、記録と報告の自動化 |
| AIが変えていないもの |
悪用される脆弱性の種類、入口の性質(公開された古いシステムや既定の設定)、深い侵害に至る割合 |
| AIの弱み |
計画の段階のものを実施済みと記録する、自分の結果を楽観的に評価する |
AIは攻撃者の「人数」を増やしたものの、探しているのは相変わらず鍵のかかっていない扉だ、という見立てです。報告の中の「成功」の数をそのまま信じないこと、という注意も付いています。
国内の組織を狙う攻撃では、AIの侵入テストのツール「ARTEX」が使われた例も報告されています(国内約20社を狙う攻撃にAIの侵入テストツール「ARTEX」 韓国では90社侵入の容疑者を逮捕)。今回の3つの基盤は、それとは別の系統です。3つが同じ攻撃者のものかどうかも分かっておらず、作業の言葉が簡体字の中国語だったことは、攻撃者の所属を決める根拠にならないとしています。
影響を受ける会社
- 古いWebシステムや管理画面を、インターネットに公開したままの会社です。事例AとBの入口は、認証のない管理画面や既定の認証情報でした。中小企業や地域の公共団体のシステムが多く狙われています。
- 拠点や在宅勤務のVPNに、RTX1210などのルーターを使っている会社です。設定ファイルの扱いと、そこに書いた認証情報の使い回しが問題になります。保守の会社が設定ファイルを持っている場合も含みます。
- Cisco SD-WAN、Citrix NetScaler、F5 BIG-IP、WebLogicを外に出している会社です。公開済みの脆弱性の修正が済んでいるかが分かれ目です。
- 社内で推論のサービスやGPUの基盤、AIのワークフローの基盤を動かしている会社です。外から見えていれば、それ自体が標的になります。
確認すること
トレンドマイクロが示した優先順位を、社内の作業に置き換えました。
- インターネットに公開しているWebシステムを一覧にし、古いものは更新するか、外から切り離します。
- 管理画面が外から見えていないか、既定の認証情報のまま残っていないかを点検します。GISのような部門のシステムや、検証のつもりで立てたサーバーも含めます。
- VPN機器の設定ファイルを、だれが、どこに保管しているかを確認します。保守の会社に渡した写しも対象です。設定ファイルに書いた認証情報は、ほかの機器やアカウントで使い回していないかを見直し、流出の恐れがあれば変更します。
- 社内のAIの基盤(推論のサービス、ワークフロー、GPUのサーバー)が、外から見えていないかを確認します。
- 低い頻度で広く試す攻撃は、1台の記録だけでは目立ちません。ログイン画面への失敗や、見慣れない送り元からの少数の接続も、まとめて見る仕組みを考えます。
- 業務でLLMを使う会社は、「正規の業務です」と前提を与える依頼で、生成させてはいけない内容が出ないかを、使い方の決まりとあわせて確認します。
AIが使われていてもいなくても、狙われるのは閉め忘れた扉です。RTX1210の設定ファイルがいまどこにあるか、まずはそこから確かめたいところです。