大きな事故は、ニュースで流れます。でも、ニュースにならない情報漏えいもあります。盗まれたIDとパスワードが、しばらくたってから、ある日突然に悪用される。この記事は、そんな「隠れ漏えい」の仕組みと、情シスの備えを整理します。
情報漏えいとは何か
情報漏えいは、会社が持つ個人情報や機密の情報が、本来見てはいけない人の手に渡る(渡ったおそれがある)ことです。外部からの攻撃、設定のミス、内部の持ち出しなど、原因はいくつもあります。漏れたことや漏れた仕組みを一通り知りたい方は、相次ぐ情報漏えい、漏れたとなぜ分かる?漏れたら何が起きる?もあわせてお読みください。
この記事で扱うのは、その中でも「認証情報」が盗まれる形です。認証情報とは、サービスにログインするためのIDとパスワード、それにひもづくアクセスの鍵のことです。鍵が盗まれると、攻撃者は正規の利用者のふりをして入れます。壁を壊すのではなく、本物の鍵で正面から入るイメージです。
なぜ「隠れ漏えい」は表に出ないのか
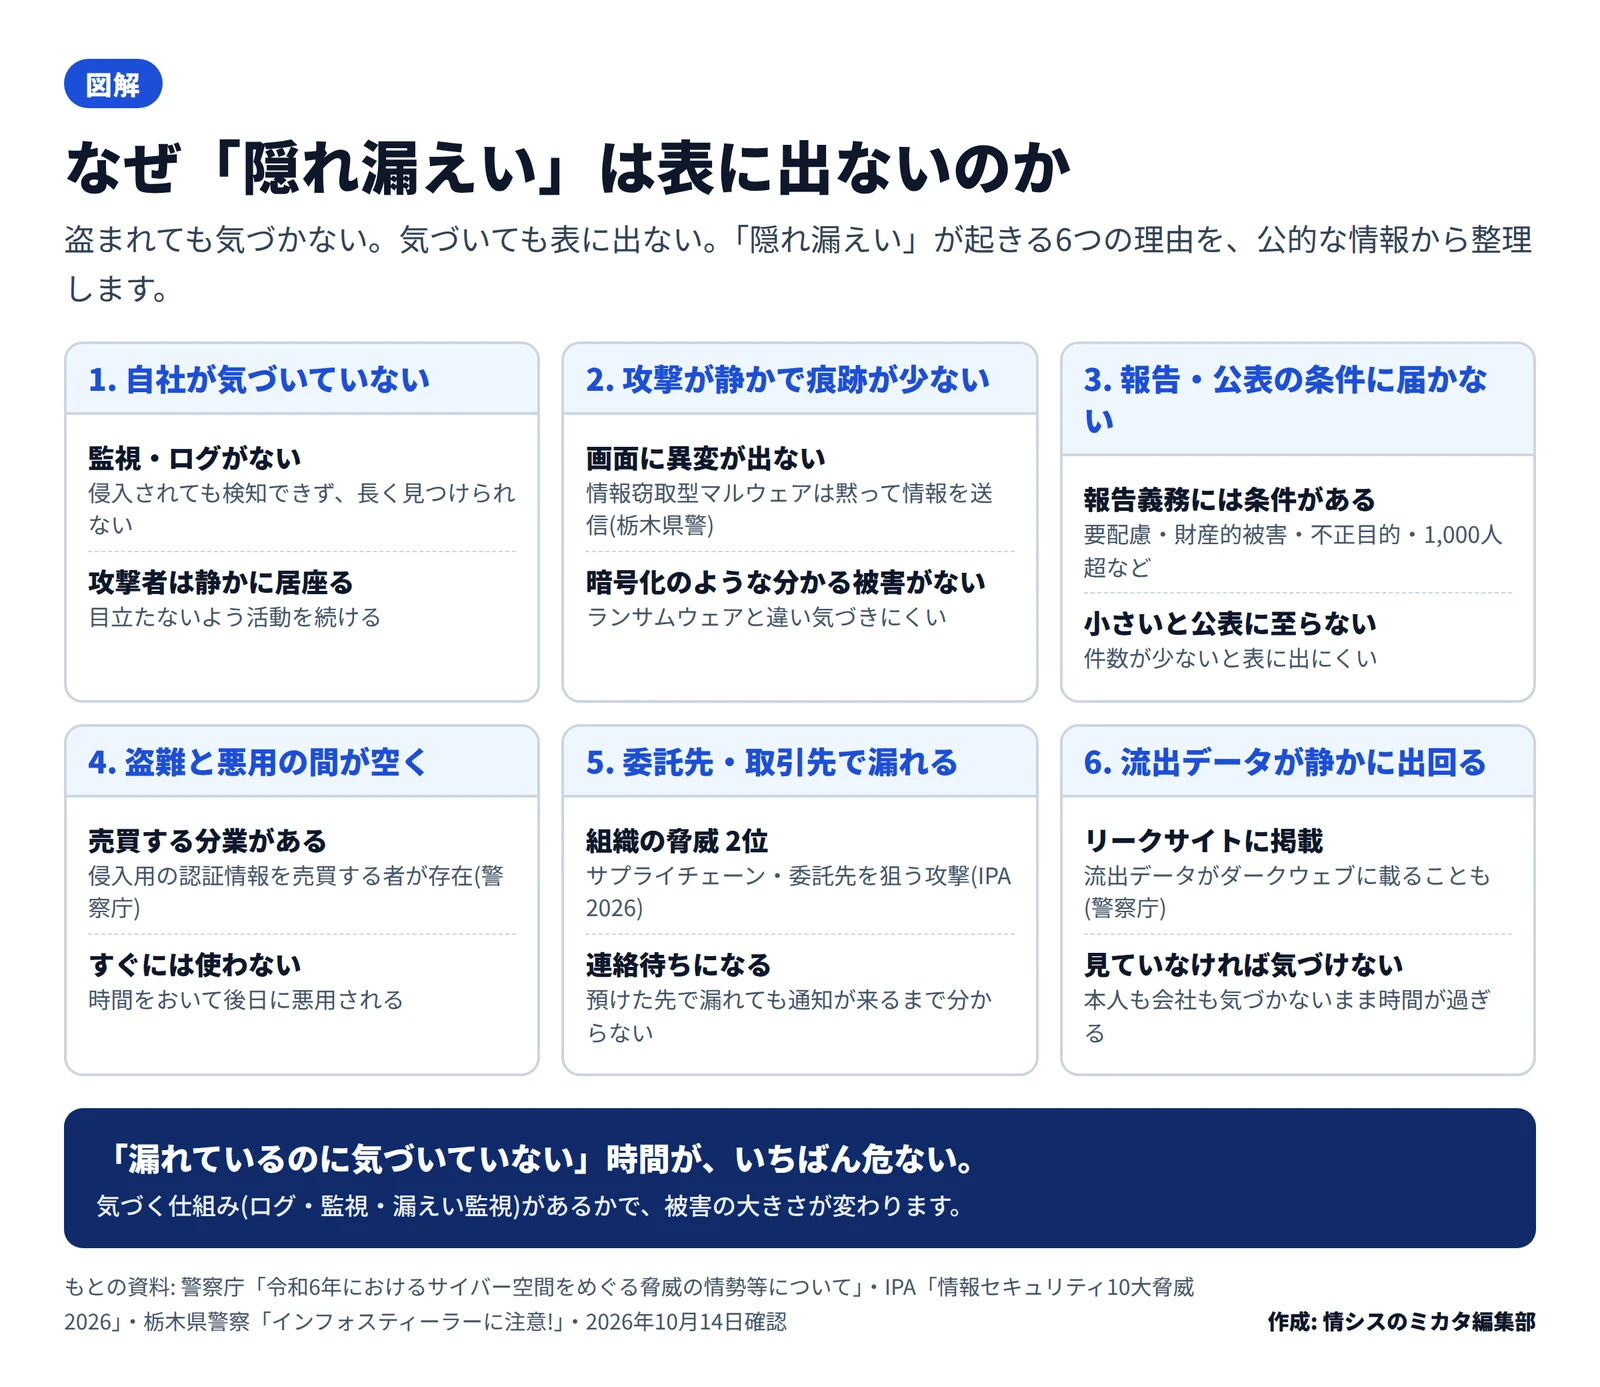
いちばんの問題は、「漏れても気づけないことがある」ことです。盗まれても気づかない。気づいても表に出ない。理由を整理します。
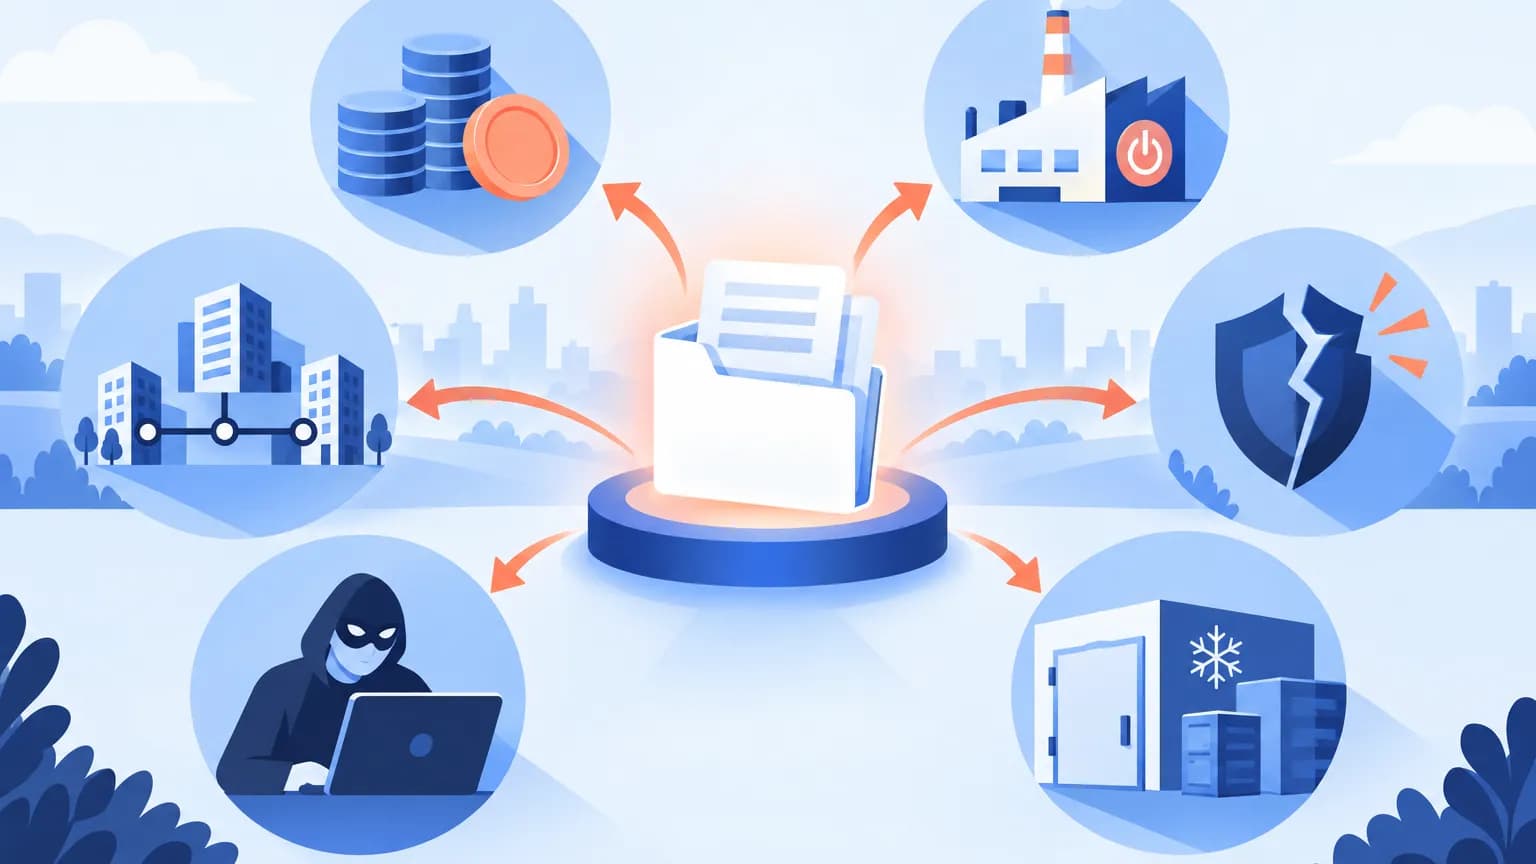
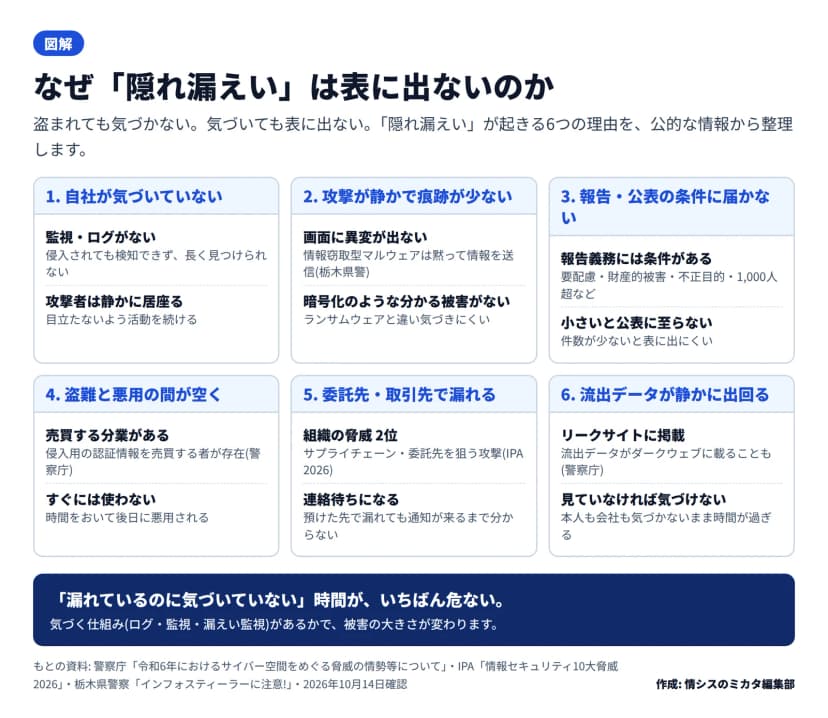 「隠れ漏えい」が表に出ない6つの理由。盗まれても気づかない、気づいても出ない作成: 編集部 / もとの資料: 警察庁・IPA・栃木県警察の公表資料
まず、自社が気づいていない場合です。ログや監視がないと、侵入されても検知できません。攻撃者は、わざと目立たないように動き、長く居座ります。次に、攻撃が静かな場合です。情報窃取型マルウェア(インフォスティーラー)は、画面に異変を出さないまま情報を送ります。栃木県警察の注意喚起でも、画面に変化が出ない点が特徴として挙げられています。
表に出ない理由は、気づけないことだけではありません。漏えいの報告や公表には、一定の条件があります。個人情報保護委員会への報告が義務になるのは、要配慮個人情報、財産的被害のおそれ、不正の目的による行為、本人の数が1,000人を超える漏えいなどです。件数が少ない漏えいは、公表に至らないこともあります。さらに、委託先・取引先で漏れると、連絡が来るまで自社では分かりません。IPAの「情報セキュリティ10大脅威 2026」でも、サプライチェーンや委託先を狙った攻撃は、組織の脅威の2位に挙げられています。
盗まれた認証情報は、どう悪用されるのか
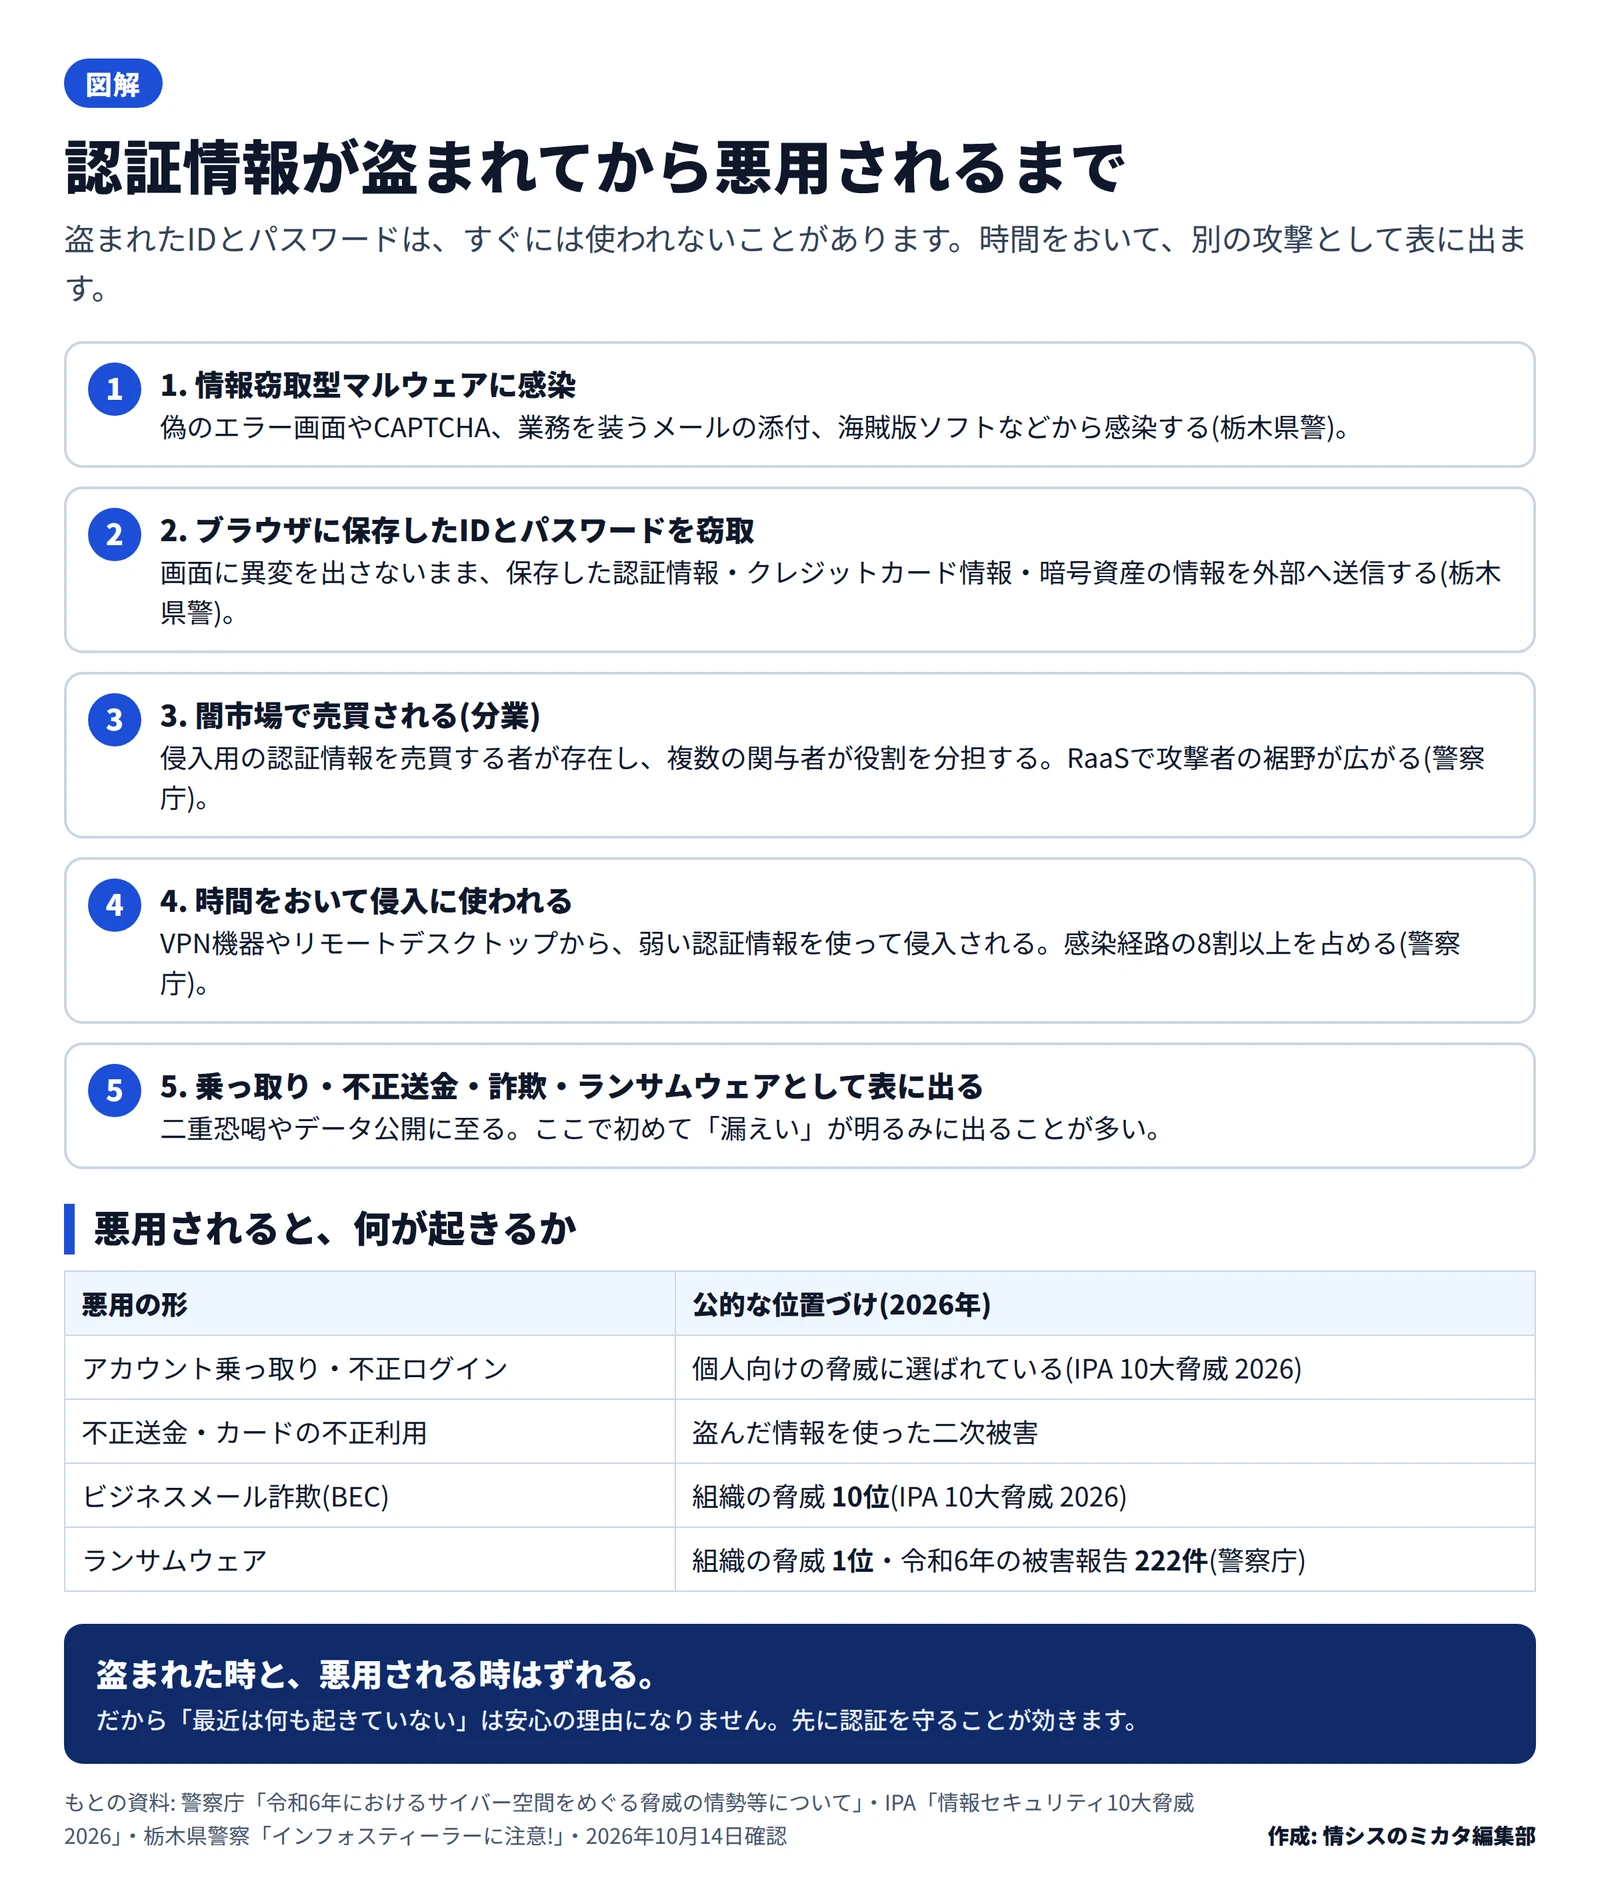
盗まれたIDとパスワードは、すぐには使われないことがあります。盗まれた時と、悪用される時はずれます。だから「最近は何も起きていない」は、安心の理由になりません。
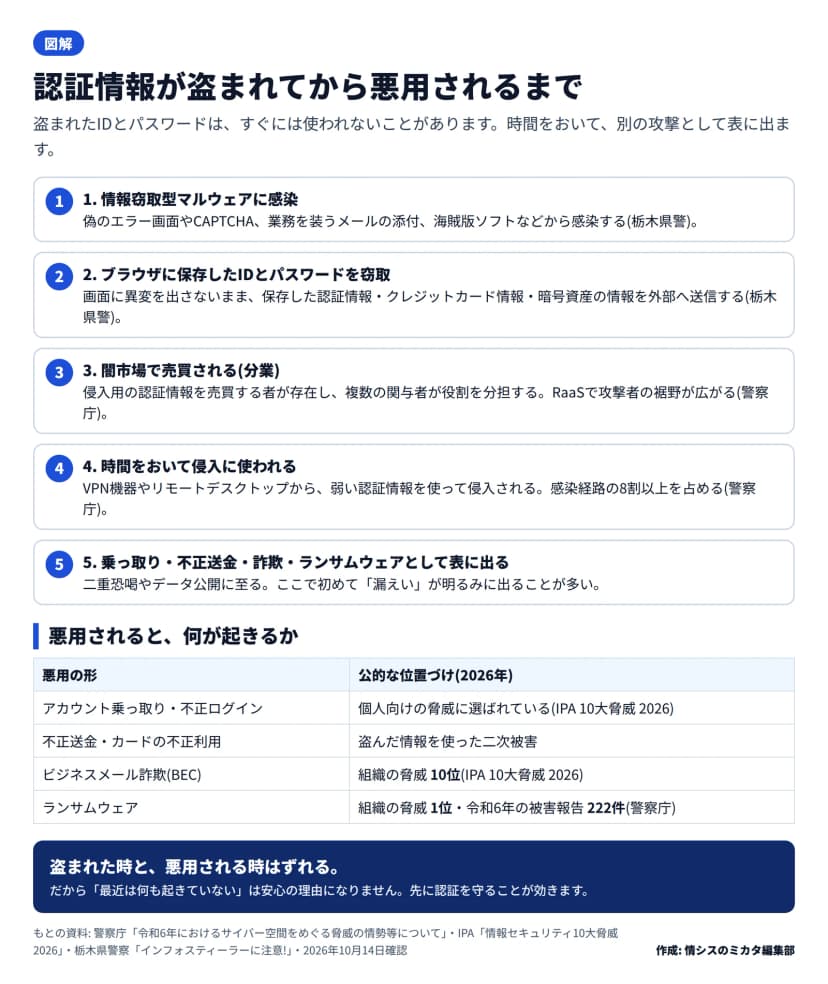 認証情報が盗まれてから悪用されるまでの流れと、悪用の主な形作成: 編集部 / もとの資料: 警察庁・IPA・栃木県警察の公表資料
流れを追います。はじめに、情報窃取型マルウェアに感染します。栃木県警察によると、感染の入り口は、偽のエラー画面やCAPTCHA、業務連絡や請求書を装ったメールの添付、海賊版ソフトなどです。感染すると、ブラウザに保存したIDとパスワード、クレジットカード情報、暗号資産の情報が、静かに外部へ送られます。
次に、盗まれた認証情報は、攻撃者の間で売買されます。警察庁の資料には、ランサムウェアの攻撃で、標的企業のネットワークに侵入するための認証情報を売買する者が存在し、複数の関与者が役割を分担している、と書かれています。侵入用の鍵を用意する人、実際に攻撃する人、仕組みを貸す人(RaaS)に分かれます。この分業で、攻撃者の裾野が広がっています。
そして、時間をおいて悪用されます。警察庁の令和6年の資料では、ランサムウェアの侵入経路のうち、VPN機器やリモートデスクトップからの侵入が、感染経路の8割以上を占めます。その原因として、IDやパスワードが非常に安易だったことや、不要なアカウントが管理されずに残っていたことが挙げられています。盗まれた弱い認証情報が、後日の侵入の入り口になります。
| 悪用の形 |
公的な位置づけ(2026年) |
| アカウント乗っ取り・不正ログイン |
個人向けの脅威に選ばれている(IPA「情報セキュリティ10大脅威 2026」) |
| 不正送金・カードの不正利用 |
盗んだ情報を使った二次被害 |
| ビジネスメール詐欺(BEC) |
組織の脅威 10位(IPA「情報セキュリティ10大脅威 2026」) |
| ランサムウェア |
組織の脅威 1位・令和6年の被害報告 222件(警察庁) |
ここで初めて、「漏えい」が表に出ることが多くあります。入り口になった最初の漏えいは、気づかれないままのことも少なくありません。
攻撃者から見ると、何が「おいしい」のか
攻撃者の立場で考えると、認証情報は効率のよい狙いです。脆弱性を一つひとつ探すより、本物の鍵で入るほうが静かで速いからです。警察庁の分析でも、海外支社の機器が管理できておらず、そこから侵入されて国内の本社が被害に遭う例や、試験用に作ったアカウントの安易な認証情報を使われた例が把握されています。
認証情報は、使い回しがあると価値が上がります。一つのパスワードが、別のサービスでも通るかもしれないからです。盗んだ情報をまとめて試す攻撃(リスト型攻撃)で、成功したところだけを売る、という動きもあります。だからこそ、攻撃者にとっては「安く手に入り、長く使える鍵」が狙われます。
公開しているシステムからサーバを狙う攻撃も、認証やアクセスの管理が甘いところを突きます。公開アプリを入り口にした攻撃は、公開アプリからサーバを狙う「A2B攻撃」とは NICTの注意喚起を解説で整理しています。
気づくきっかけと、被害の形
隠れ漏えいに気づくきっかけは、多くが「あとから」です。身に覚えのないログインの通知、取引先からの「おかしなメールが届いた」という連絡、クレジットカードの不正利用の検知、ランサムウェアの攻撃者からの脅迫などです。闇サイトに自社のデータが出ているのを、監視サービスが見つけることもあります。
被害の形も、一つではありません。個人では、アカウントの乗っ取りや不正送金です。会社では、ビジネスメール詐欺が典型です。取引のやり取りに割り込み、振込先を偽の口座に変えさせます。さらに、盗まれた認証情報が侵入口になり、ランサムウェアの被害に発展することもあります。令和6年のランサムウェアの被害報告は222件で、中小企業の被害は令和5年と比べて37%増えました。規模の小さい会社ほど、対策が手薄で狙われやすい傾向が指摘されています。被害の影響も、長期化・高額化しています。警察庁のアンケートでは、調査・復旧に1か月以上を要した組織は令和5年の44%から49%に、1,000万円以上の費用を要した組織は37%から50%に増えました。ある大手企業の例では、25万人分を超える個人情報や企業情報の漏えいが確認され、調査・復旧費用等として20億円を超える損失の計上見込みが公表されています。最初の小さな鍵の漏れが、ここまで大きくなることがあります。
今日からできること
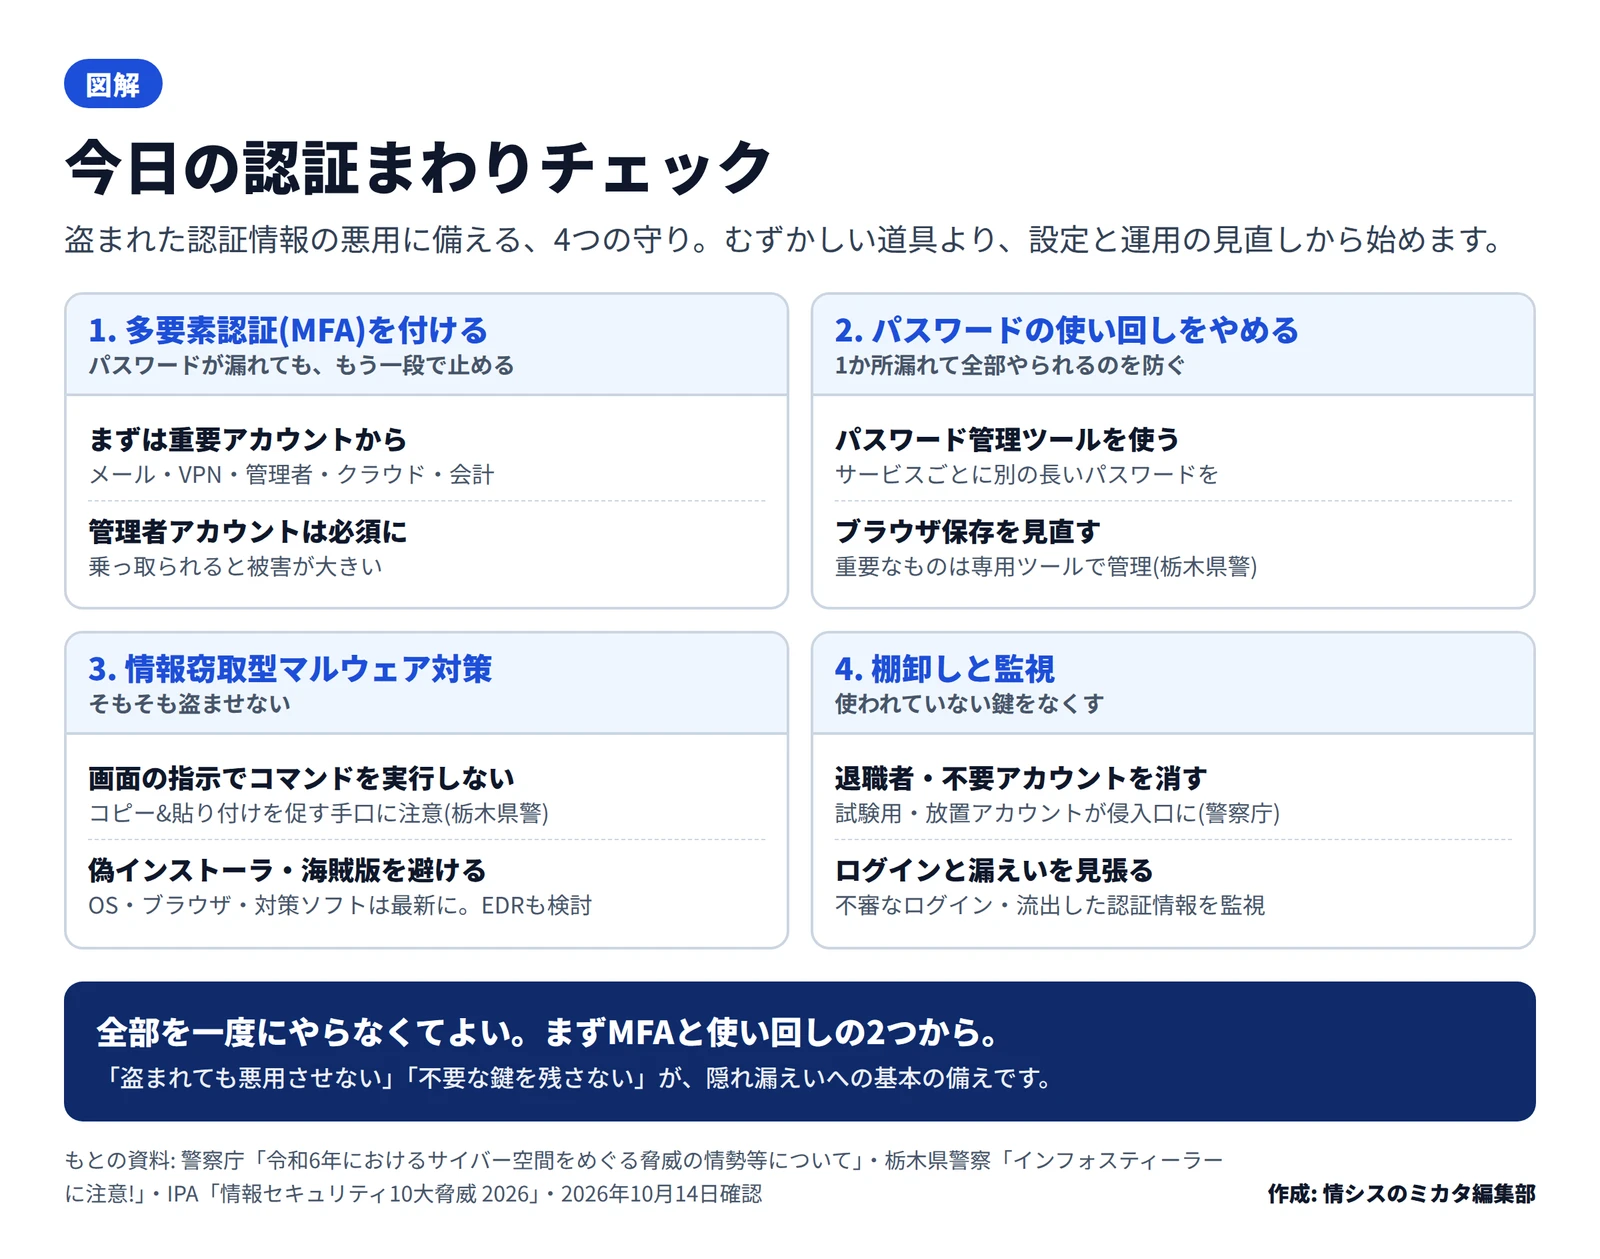
一度に全部はできません。盗まれても悪用させない、不要な鍵を残さない。この2つを軸に、できるところから始めます。
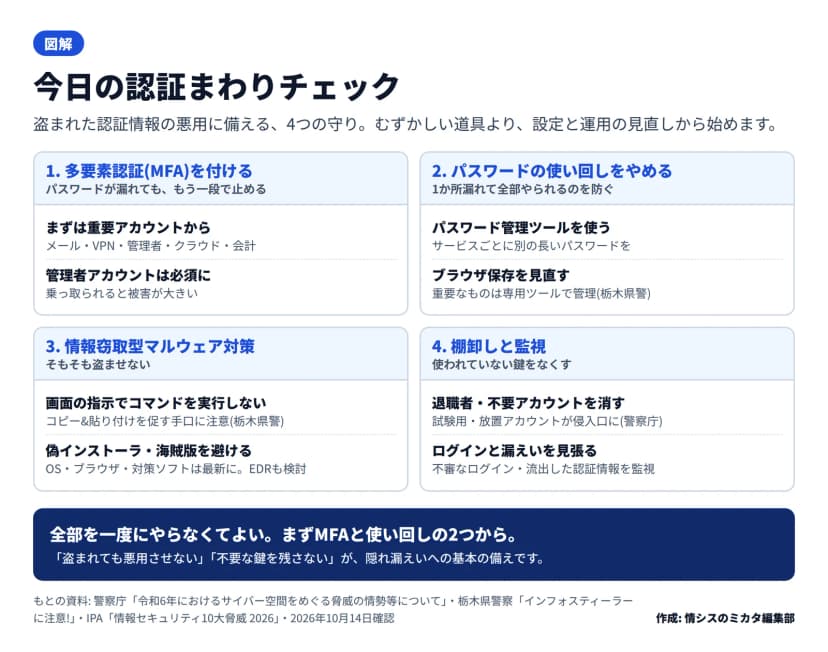 盗まれた認証情報の悪用に備える4つの守り。まずMFAと使い回しの解消から作成: 編集部 / もとの資料: 警察庁・栃木県警察・IPAの公表資料
- 多要素認証(MFA)を付けます。 パスワードが漏れても、もう一段で止めます。まずはメール、VPN、管理者、クラウド、会計など、入られると被害が大きいものからです。管理者アカウントは必須にします。
- パスワードの使い回しをやめます。 サービスごとに別の長いパスワードにし、パスワード管理ツールで管理します。栃木県警察も、重要なアカウントは専用のパスワード管理ツールでの管理を勧めています。ブラウザ任せの保存は見直します。
- 情報窃取型マルウェアを防ぎます。 画面の指示に従って、コマンドのコピーと貼り付け(PowerShellなどの実行)はしません。偽のインストーラや海賊版ソフトを避け、OS・ブラウザ・対策ソフトを最新に保ちます。端末の不審な動きに気づくため、EDR(端末の監視・対応の仕組み)も検討します。
- 退職者・不要アカウントを棚卸しします。 退職者のアカウント、試験用に作って放置したアカウント、使っていない外部サービスのログインを洗い出し、消すか止めます。使われていない鍵は、攻撃者の入り口になります。
- ログインと漏えいを監視します。 不審なログイン(いつもと違う場所・時間・大量の失敗)に気づけるよう、ログを残します。自社の認証情報が闇サイトに出ていないかを見る、漏えい監視のサービスも選択肢です。
隠れ漏えいは、気づきにくいからこそ、起きた後に大きくなります。大事なのは、漏れていないと信じることではなく、漏れても悪用されない形を先に作っておくことです。認証まわりの基本は、今日から少しずつ進められます。
2026年10月14日時点の内容です。制度や統計の最新の内容は、各公的機関の資料で確かめてください。