セキュリティの話は「情報が漏れないように」で語られがちです。しかし攻撃者が本当に欲しいのは、情報そのものではないことが多いです。情報は、その先にある何かを手に入れるための「手段」です。この視点で見ると、守るべき対象が一段広がります。
攻撃者が狙うのは「情報の先」にあるもの
攻撃者の目的は、データで得られる「次の何か」です。お金、業務を止めて揺さぶること、別の標的への足がかり、信用、人(なりすまし)、設備や制御です。
IPAの「情報セキュリティ10大脅威 2026」[組織]でも、1位はランサム攻撃による被害、2位はサプライチェーンや委託先を狙った攻撃、10位はビジネスメール詐欺です。いずれも「情報の先」を狙う攻撃です。
守る対象を「データ」だけに絞ると、抜けが生まれます。お金の流れや業務の継続、委託先まで視野を広げる必要があります。
攻撃者側は「お金のために」分業している
攻撃は、一人の天才がすべてをこなすわけではありません。役割が分かれ、ビジネスのように回っています。
ランサムウェアでは、開発や運営をする集団が、実行役に攻撃の道具やリークサイトを貸し出し、見返りに身代金の一部を受け取る「RaaS」が確認されています(警察庁)。専門知識がない人でも攻撃に加われる形です。
侵入口を売る業者もいます。警察庁の資料では、攻撃者や開発者とならんで「認証情報の売買業」が攻撃の流れに描かれています。アクセスだけを売り買いする市場がある、ということです。
DDoS攻撃でも、少額で攻撃を請け負う「DDoS as a Service」が確認されています。止めること自体が売り物になっています。
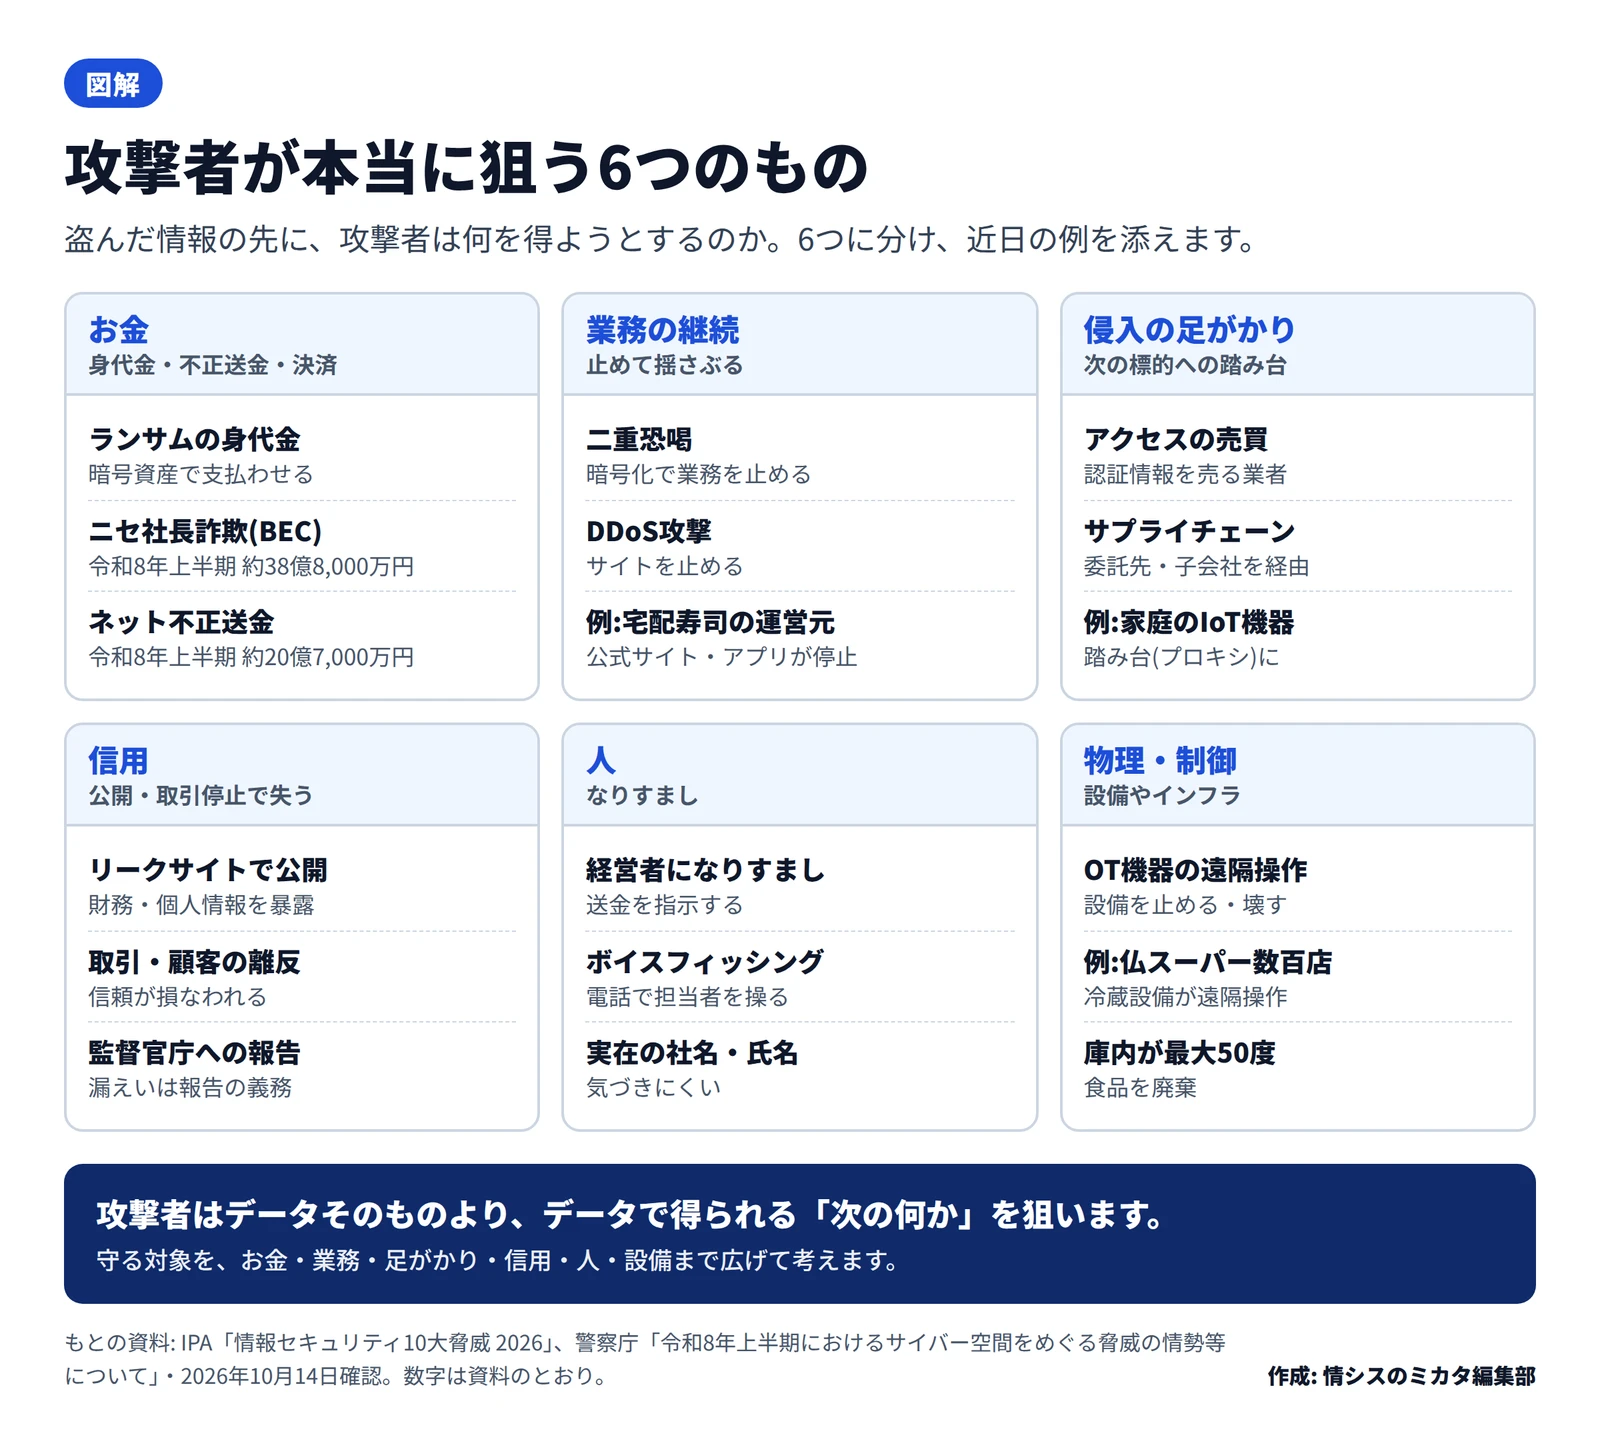
攻撃者が本当に狙う6つのもの
盗んだ情報の先に、攻撃者は何を得ようとするのか。6つに分けて、近日の例を添えます。
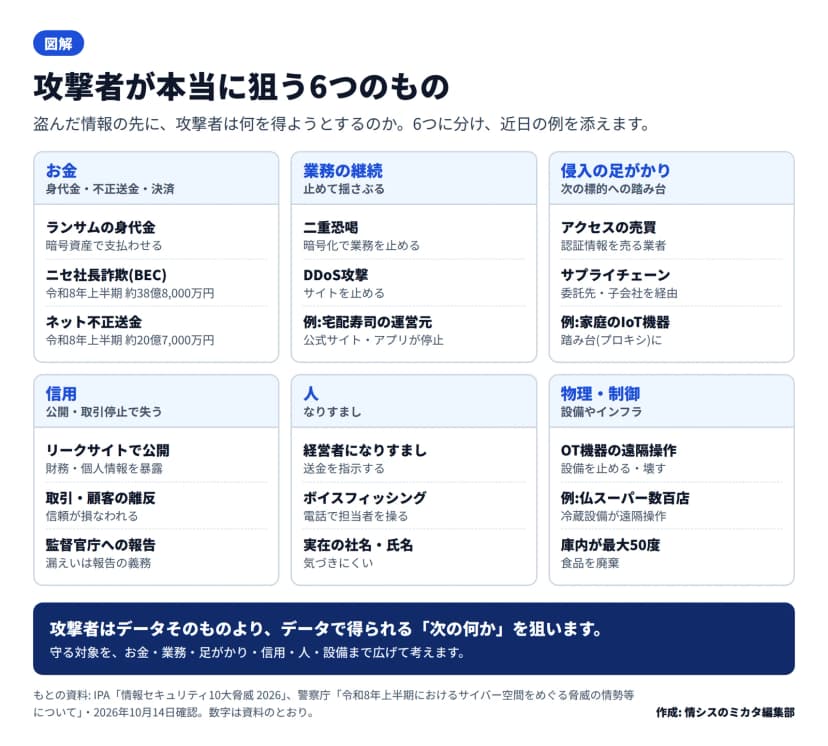 攻撃者が本当に狙う6つのもの(お金・業務・足がかり・信用・人・物理)作成: 編集部 / もとの資料: IPA、警察庁の公式資料
| 狙い |
何のためか |
近日の例 |
| お金 |
身代金・不正送金・決済の承認 |
ニセ社長詐欺は令和8年上半期で被害額約38億8,000万円 |
| 業務の継続 |
止めて揺さぶる |
宅配寿司の運営元で公式サイト・アプリが停止 |
| 侵入の足がかり |
次の標的への踏み台・委託先 |
家庭のIoT機器が踏み台(プロキシ)に悪用 |
| 信用 |
公開・取引停止で失わせる |
盗んだ財務・個人情報をリークサイトで暴露 |
| 人 |
なりすまし・ビジネスメール詐欺 |
経営者をかたりSNSで送金を指示 |
| 物理・制御 |
設備やインフラを操作 |
仏スーパーで冷蔵設備が遠隔操作、庫内が最大50度 |
ニセ社長詐欺は、実在する社長名や会社名が使われるため、気づきにくいのが特徴です。警察庁によると、既遂1件あたりの被害額は約3,100万円に上ります。情報の漏えいだけでなく、お金そのものが出ていきます。
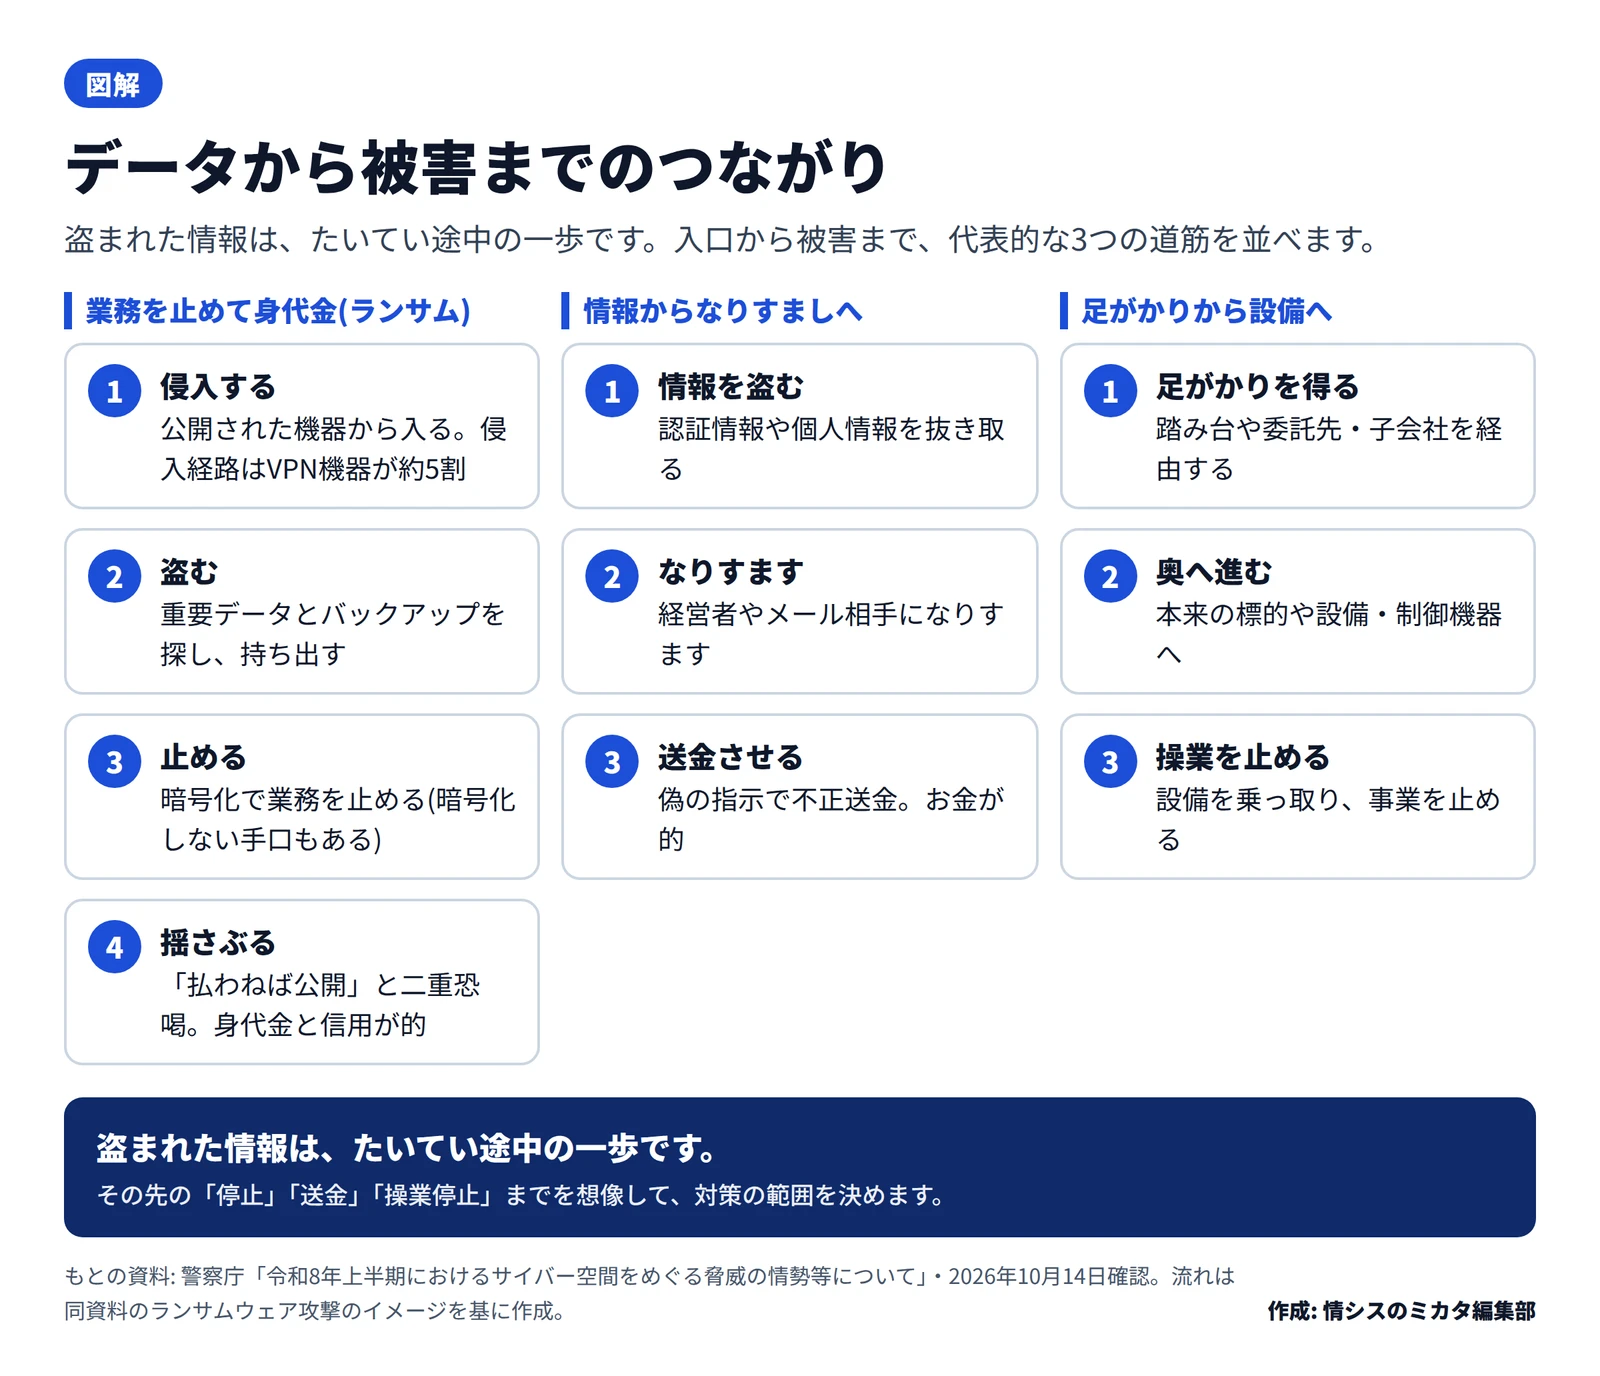
データから被害までのつながり
ひとつの事故は、入口から被害まで何段階も進みます。ランサムウェアの代表的な流れを見ると、情報が「途中の一歩」だと分かります。
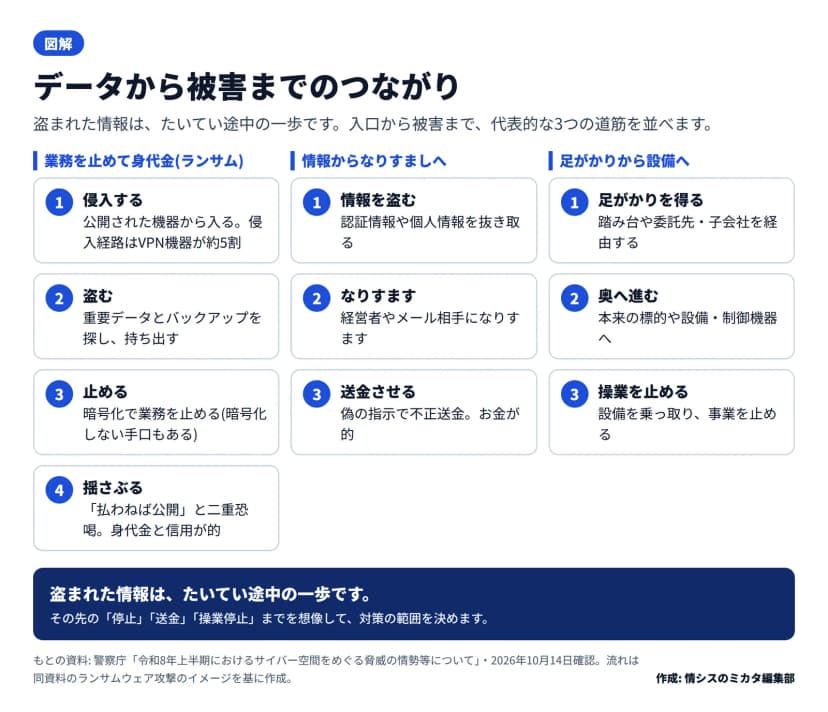 データから被害までのつながり。盗まれた情報は途中の一歩作成: 編集部 / もとの資料: 警察庁の公式資料
警察庁によると、侵入経路はVPN機器が約5割を占めます。公開された機器の未修正の脆弱性や、漏れた認証情報が入口です。標的型メールの添付による感染は、むしろ少なくなっています。
入った後は、管理者権限を奪い、重要データとバックアップを探します。データを持ち出した上で暗号化し、業務を止めます。最後に「払わなければ公開する」と迫ります(二重恐喝)。暗号化せずにデータだけ盗んで、公開をちらつかせる手口もあります。
被害は長引きます。令和8年上半期にランサムの被害に遭った組織では、復旧に総額1,000万円以上かかった組織が約6割でした。1か月未満で復旧できた組織は、5割弱にとどまります。
| 項目 |
数字 |
| ランサム被害報告(令和8年上半期) |
123件(半期として過去最多) |
| うち中小企業 |
約6割(79件) |
| 侵入経路に占めるVPN機器 |
約5割 |
| 復旧に1,000万円以上 |
約6割 |
| ニセ社長詐欺の被害額(同上半期) |
約38億8,000万円 |
| ネットバンキング不正送金(同上半期) |
約20億7,000万円 |
数字は、いずれも警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」によります。
近日の事故が映す「情報の先」
最近の事故は、「データでなく別のものが狙われる、被害が出る」ことを示しています。
漏えいがどう見つかり、その後どうなるかは、情報漏えいはどう発覚する?検知のきっかけと公表までの流れで解説しています。
今日からできること
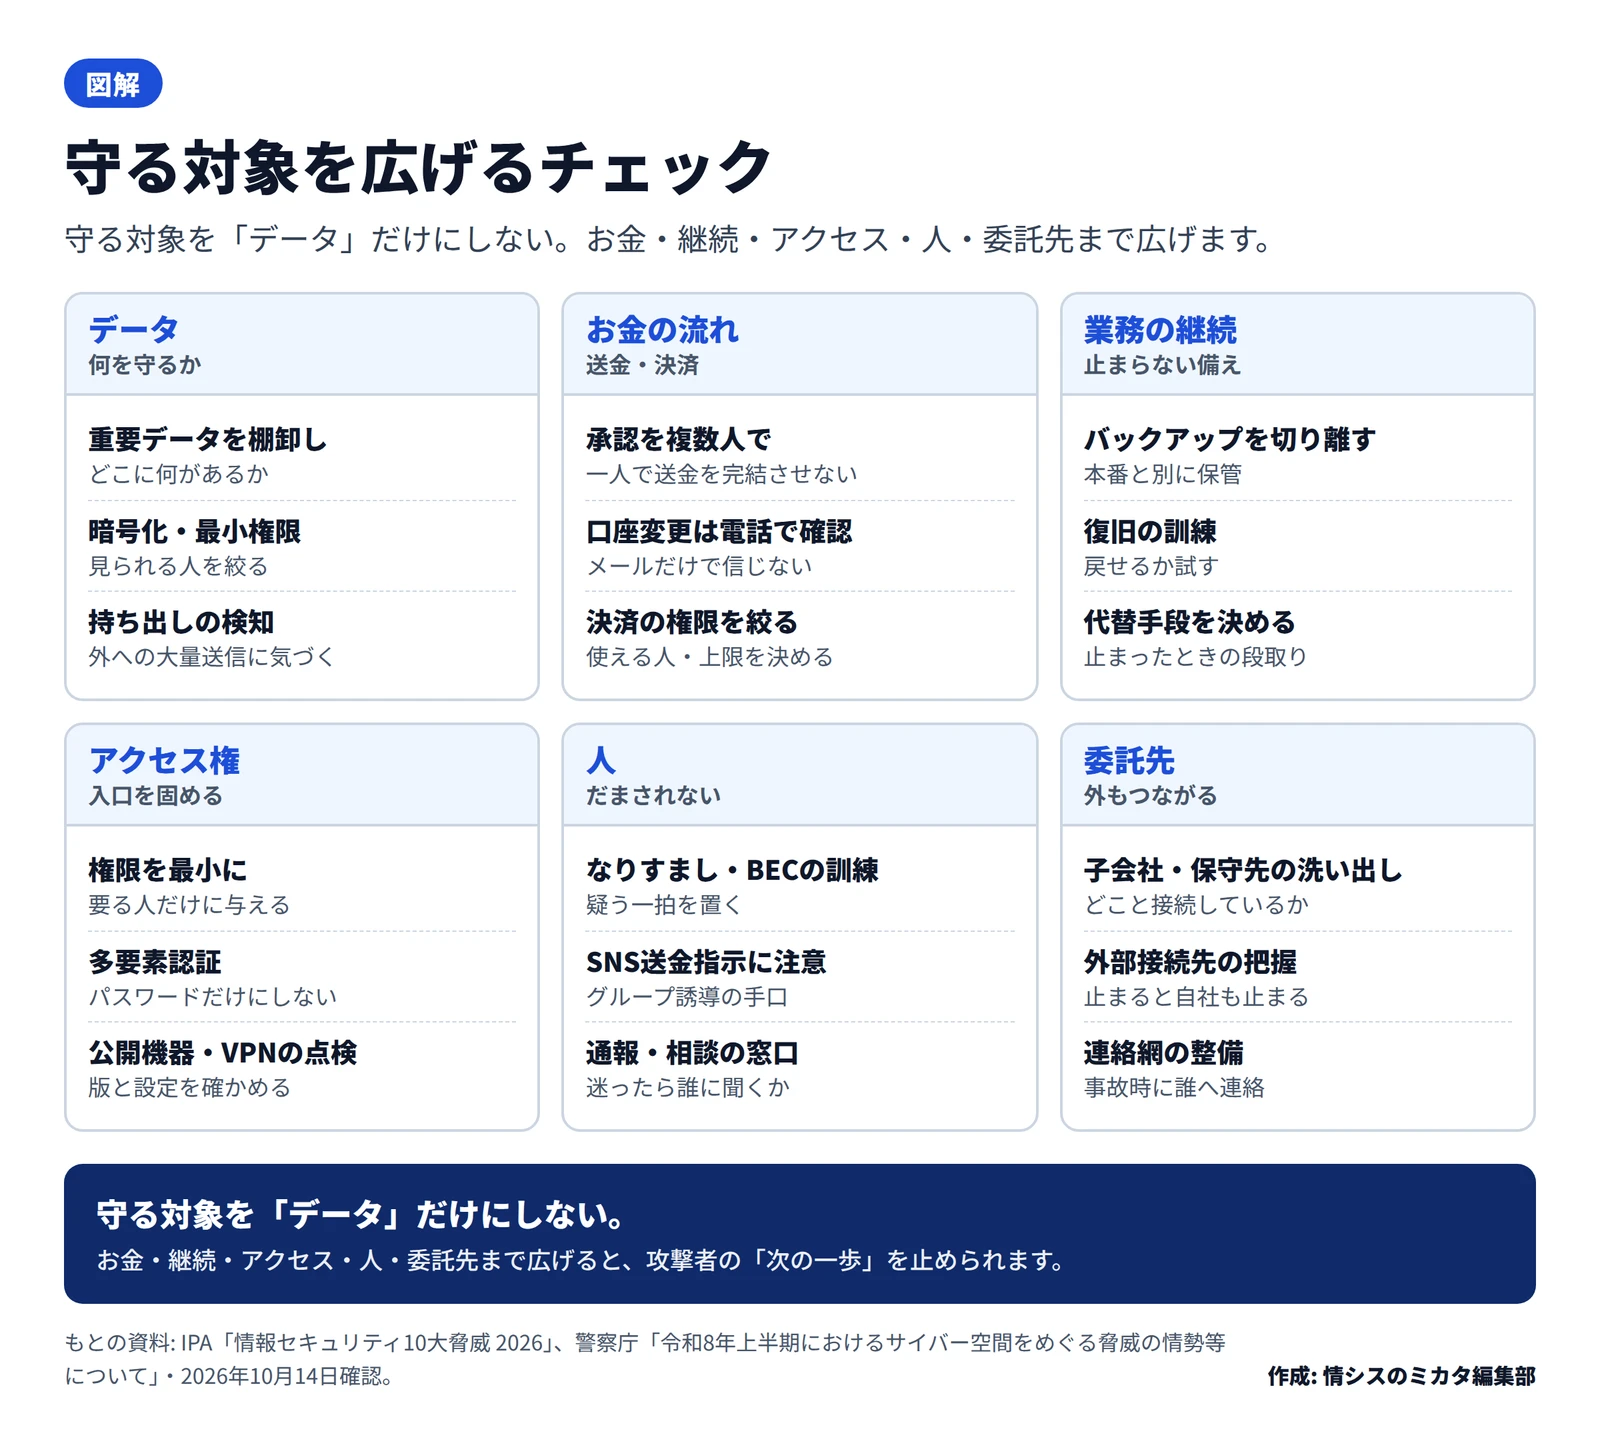
守る対象を「データ」だけにしないことが要点です。お金の流れ、業務の継続、アクセス権、人、委託先まで広げます。
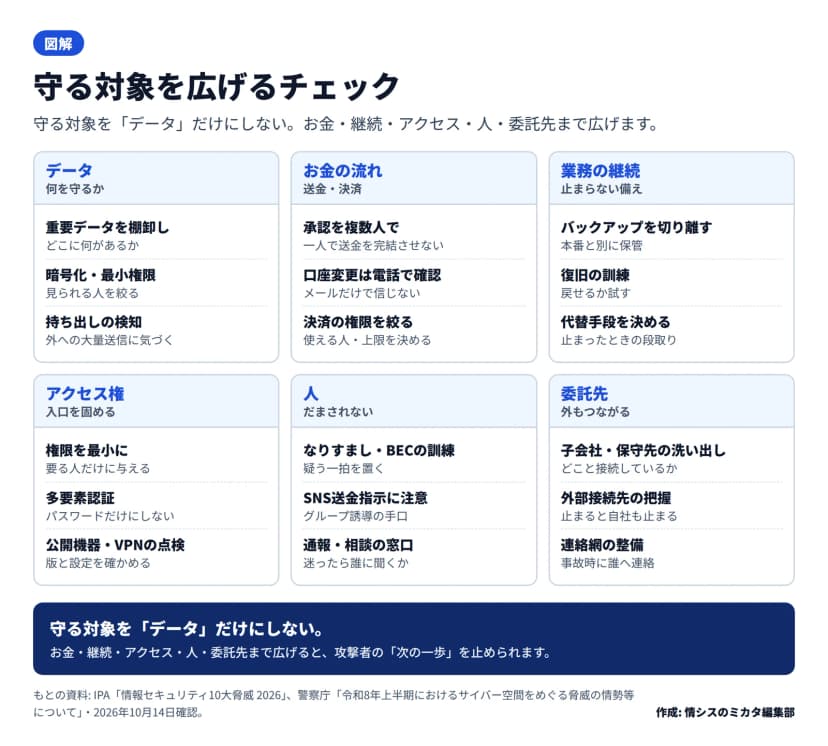 守る対象を広げるチェック。データ・お金・継続・アクセス・人・委託先作成: 編集部 / もとの資料: IPA、警察庁の公式資料
- お金の流れを守ります。送金と決済の承認を複数人にします。取引先からの口座変更の連絡は、メールだけで信じず、登録済みの電話番号で確かめます。
- 業務の継続を守ります。バックアップを本番から切り離して保管し、定期的に「戻せるか」を試します。止まったときの代替手段と連絡網を決めておきます。
- アクセス権を固めます。権限を最小にし、多要素認証を入れます。インターネットに公開している機器とVPNの版を点検します(侵入経路はVPN機器が約5割)。
- 人を守ります。ビジネスメール詐欺やなりすましの訓練をします。SNSのグループに誘導して送金を指示する手口があります。実在の社名や氏名でも、疑う一拍を置きます。
- 委託先まで広げます。子会社、保守の業者、外部接続先を洗い出します。どこかが止まったり侵入されたりしたとき、誰に連絡するかを決めておきます。
セキュリティは、情報を守る活動であると同時に、情報の先にあるお金・業務・信用・人・設備を守る活動です。攻撃者の「次の一歩」を想像して、守る範囲を一段広げておくことが、被害の連鎖を止める近道になります。