「パスワードは90日ごとに変えてください」という社内ルールは、いまの公的機関の考え方とは合いません。2025年11月には、付箋に書いて貼るのは安全かという話題も SNS で議論になりました(Togetter のまとめ)。いまどきの考え方と、そのまま使える社内ルールのひな形をまとめます。
パスワードの定期変更は、もう求めなくてよい
いまの考え方は「定期変更は求めない。漏れた疑いがあるときは、すぐに変える」です。主な一次情報を並べると、方向は同じです。
| 出典 |
定期変更についての記述 |
| 総務省「国民のためのサイバーセキュリティサイト」 |
破られた・流出した事実がない場合は、変更する必要はない |
| 国家サイバー統括室「インターネットの安全・安心ハンドブック」 |
企業でルールを定める場合も、定期的な変更を求めないことが原則として必要 |
| NIST SP 800-63B-4(2025年) |
定期的な変更を求めてはならない。漏えいの証拠があれば変更させなければならない |
| Microsoft 365 |
有効期限を設けない設定を勧める。既定でも期限なし |
国家サイバー統括室は、内閣サイバーセキュリティセンター(NISC)が2025年7月に改組されてできた組織です。NIST はアメリカ国立標準技術研究所で、SP 800-63B は本人確認(認証)についての指針です。
なぜ定期変更が逆効果なのか
総務省は、定期的に変えさせると、パスワードの作り方がパターン化して簡単になると説明しています。使い回しも増え、その方が問題だという考え方です。「Spring2026」の次が「Summer2026」になるような変え方では、守りは強くなりません。
NIST は2017年の版で、定期変更を求める「べきではない」としました。2025年の改訂では、これが「してはならない」に強まっています。
いまどきのパスワードの4原則
| 原則 |
中身 |
| 長くする |
文字の種類より長さを優先する |
| 使い回さない |
サービスごとに別のパスワードにする |
| 多要素認証を付ける |
パスワードが漏れても、それだけでは入られないようにする |
| 漏れたらすぐ変える |
流出の知らせ、不審なログイン、人に見られたときは即日変える |
長さは何文字が目安か
出典によって数字は少しずつ違います。
| 出典 |
長さの目安 |
| 総務省(一般向け) |
最低でも10文字以上の、ある程度長いランダムな並び |
| IPA「情報セキュリティ6か条」 |
英数字記号を含めて10文字以上 |
| IPA 規程サンプル |
一般のアカウントは条件しだいで8文字以上または10文字以上、管理者などの特権アカウントは12文字以上 |
| Microsoft 365 |
14文字以上を推奨 |
| NIST SP 800-63B-4 |
パスワードだけで守るなら15文字以上、多要素認証の一部なら8文字以上 |
社内ルールにするなら、多要素認証を付けたアカウントは10文字以上にします。パスワードだけで守るものや管理者のアカウントは15文字以上にすると、国内外のどの指針にも合います。
IPA の中小企業向けガイドラインは、2026年3月の第4.0版で「情報セキュリティ5か条」を「6か条」にしました。新しく加わったのはバックアップです。研修資料が「5か条」のままなら、あわせて更新しておきます。
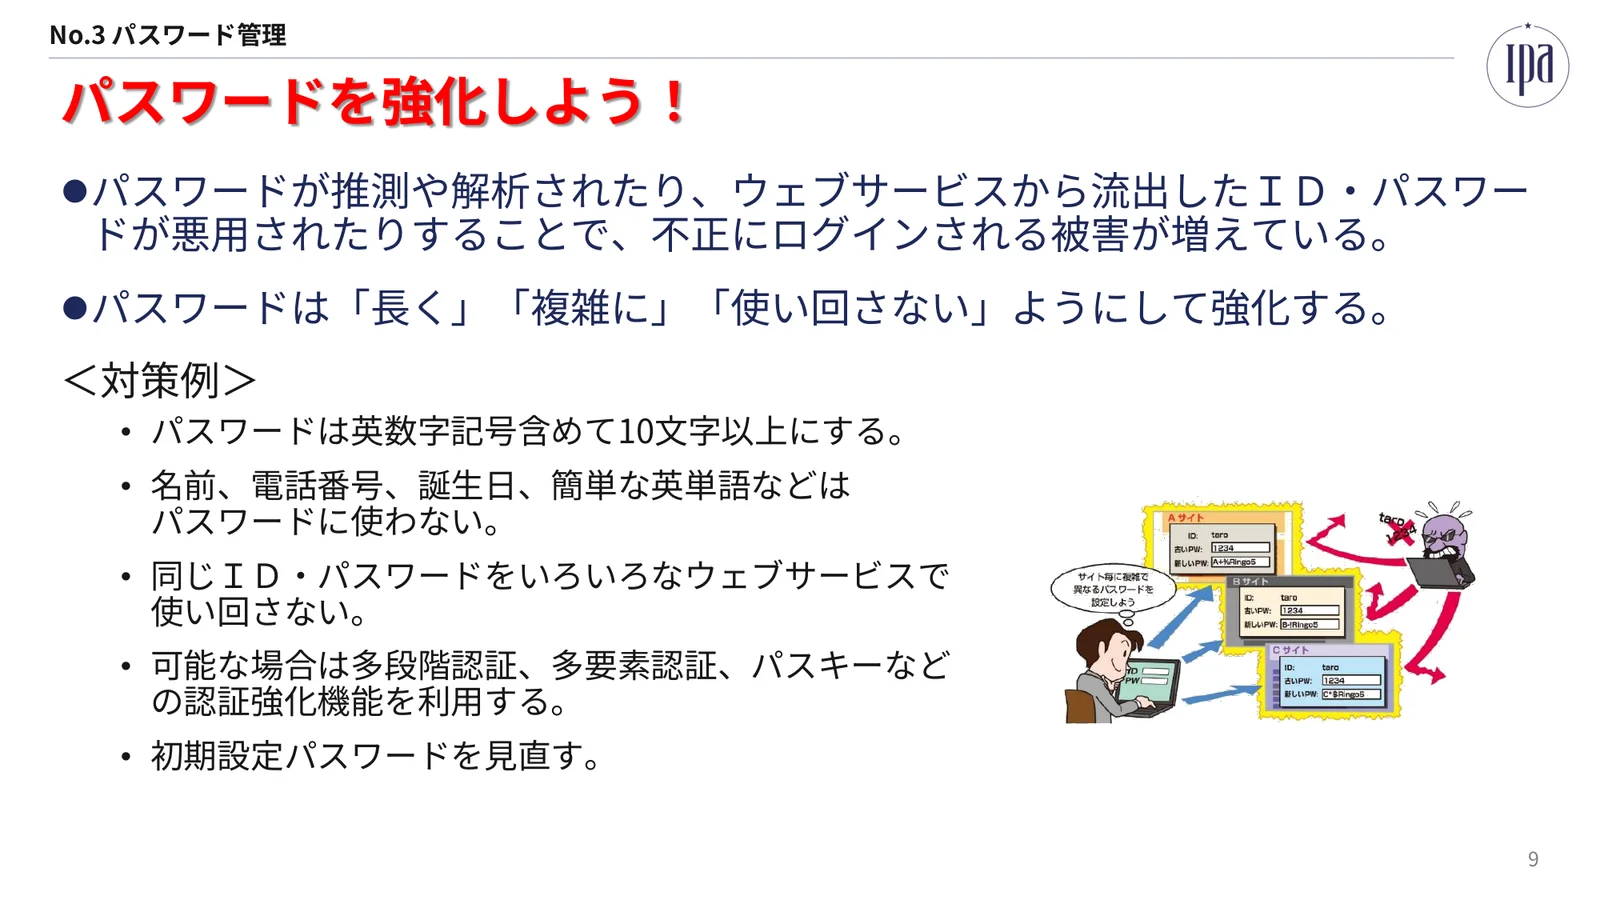 IPAの「情報セキュリティ6か条」のパスワードの項目。10文字以上などの対策例出典: IPA「情報セキュリティ6か条(解説編)」(引用)
記号は混ぜるべきか
ここは国内と NIST で書き方が違います。総務省や IPA は、数字・記号・大文字・小文字を混ぜることを勧めています。NIST は、文字の種類の組み合わせを強制してはならないとしています。
実務では「長さを優先し、文字の種類はシステムの要件に合わせる」で十分です。Microsoft Entra ID のクラウドのアカウントのように、4種類のうち3種類を求めるシステムもあります。
覚える必要があるパスワードは、関係のない英単語をいくつかつなげ、間に数字をはさむ作り方を総務省が勧めています。推測されにくく、覚えやすい作り方です。
使い回さないと多要素認証
国家サイバー統括室のハンドブックは、機器やサービスの間での使い回しを「『絶対に』しない」と強調しています。1か所から漏れたパスワードで、ほかのサービスにも入られるからです。
多要素認証は、パスワードに加えて、スマホのアプリや指紋などもう一つの要素で確かめる仕組みです。総務省は設定できるなら積極的に使うよう、ハンドブックは提供されていれば必ず設定するよう勧めています。
IPA のガイドラインはパスキーも挙げています。パスキーは、パスワードの代わりに手元の端末の指紋認証や顔認証などでログインする仕組みです。
付箋はダメ?書いて残すときの決まり
SNS では意見が分かれました。複雑なパスワードを付箋に書いて貼る方が、覚えやすい弱いパスワードよりネット越しの攻撃には強い、という声があります。一方で、職場の人や出入りの業者に見られる、という反対の声も出ました。
公的機関の書き方を並べると、答えははっきりしています。
| 出典 |
書いて残すことについて |
| 総務省 |
パスワードのメモをディスプレイなど他人の目に触れる場所に貼らない。やむを得ずメモした場合は、鍵のかかる机や金庫で保管する |
| 国家サイバー統括室のハンドブック |
パスワードを使う場所に置かない(付箋を貼った絵に×)。紙のノートに書いて保管するか、パスワード管理アプリで守る |
| IPA 規程サンプル |
他者の目に触れる所に書き記さない。紙に書いて施錠保管するか、パスワード管理アプリを使う |
つまり、紙に書いて人目に触れない場所にしまうことは認められています。だめなのは「使う場所に貼ること」です。ディスプレイの付箋は、来客や清掃の人の目に入りますし、ウェブ会議のカメラや写真に写り込むこともあります。
パスワード管理ツールとブラウザへの保存
長いパスワードをサービスごとに覚えるのは無理があります。総務省は、パスワード管理ツールの利用を勧めています。スマホやブラウザの標準機能、専用のアプリのパスワード保存機能を活用しましょう、という書き方です。
NIST も、パスワード管理ツールと自動入力を使えるようにしなければならないとしています。
一方で、国家サイバー統括室のハンドブックは「ウェブブラウザにはパスワードを保存しない」としています。IPA の規程サンプルも、管理者の許可なくブラウザに保存しないとしています。ブラウザへの保存は、出典によって書き方が分かれる点です。
会社としては、次のように決めておくと迷いません。
- 会社として使うパスワード管理ツールを1つ決める
- ツールは強いマスターパスワードと端末のロック(指紋・顔など)で守る。総務省もこの点を条件にしている
- ツールのアカウントにも多要素認証を付ける
- 共用の PC では、ブラウザにパスワードを保存しない
社内パスワードルールのひな形
そのまま社内規程に使える形にしました。○○ は自社に合わせて書き換えてください。
社内パスワードルール
- 対象: 会社の業務で使うすべてのアカウント(社外のサービスを含む)
- 長さ: 10文字以上とする。多要素認証を使えないアカウントと管理者のアカウントは15文字以上とする
- 作り方: 名前・誕生日・会社名・辞書の単語1つ・キーボードの並びは使わない。関係のない単語をつなげる作り方を勧める
- 使い回し: サービスごとに別のパスワードにする。業務と私用で同じパスワードを使わない
- 多要素認証: 設定できるサービスでは必ず設定する
- 変更: 定期的な変更は求めない。漏えいの疑いがあるとき、他人に知られたとき、情シスから指示があったときは、すぐに変更する
- 保管: 会社が認めたパスワード管理ツール(○○)で保管する。紙に書く場合は、鍵のかかる場所に保管する。付箋をディスプレイや机に貼らない
- 共有: パスワードを人に教えない。メールやチャットで送らない。共有のアカウントが必要な場合は情シスが管理する
- 報告: 漏れたかもしれないと思ったら、すぐに情シス(内線 ○○)に連絡する
総務省も、パスワードを電子メールでやりとりしないこと、同僚などに教えないことを挙げています。8番はそのための項目です。
情シスがシステム側で設定すること
| 対象 |
設定すること |
| Microsoft 365 |
パスワードの有効期限を「期限切れにしない(推奨)」にする。多要素認証の登録を必須にする |
| 2021年より前に作った Microsoft のテナント |
Microsoft Entra ID の既定が90日の有効期限だったことがあるので、設定を確かめる |
| 自社のシステム |
最小の長さを上げ、よく使われるパスワードや漏えい済みのパスワードを登録できないようにする |
| すべて |
管理者のアカウントから多要素認証を付ける |
NIST は、よく使われるパスワードや漏えい済みのパスワードの一覧と照らし合わせ、登録を断るよう求めています。パスワードのヒントや「初めて飼ったペットの名前は」のような秘密の質問を使わせることも禁じています。自社でシステムを作るときの要件に入れておきます。
今日からできること
| チェック |
やること |
| □ |
社内規程から「90日ごとの変更」などの定期変更の決まりを外す |
| □ |
Microsoft 365 などの管理画面で、有効期限が無期限になっているか確かめる |
| □ |
管理者のアカウントから順に、多要素認証を必須にする |
| □ |
会社として使うパスワード管理ツールを決める |
| □ |
上のひな形を自社向けに書き換え、全員に配る |
| □ |
研修資料の「5か条」を IPA の「6か条」に更新する |
| □ |
席を回って、ディスプレイの付箋がないか一度確かめる |
パスワードは「長く、使い回さず、多要素認証を付けて、漏れたら変える」。定期変更の手間をやめた分を、多要素認証とパスワード管理ツールの準備に回してください。