「このパスワードは何年もつのか」は、計算で目安を出せます。決め手は、文字数と使う文字の種類、そして攻撃する側が1秒に何回試せるかです。シミュレーターの計算の前提と読み方を説明し、長さでは防げない盗まれ方もあわせて整理します。
総当たり攻撃には2つの場面がある
総当たり攻撃は、文字の組み合わせを端から全部試してパスワードを当てる方法です。同じ総当たりでも、どこで試すかによって速さがまったく違います。
| 場面 |
何をするか |
速さを決めるもの |
| ネット越し |
ログイン画面にパスワードを打ち込んで試す |
サービス側の回数制限やロック |
| 手元の機械 |
漏れたパスワードの保存データを、自分の機械で試す |
保存の方式と機械の性能 |
ネット越しは回数制限で遅くなる
ネット越しの総当たりは、サービス側で止められます。NISTの指針は、1つのアカウントで続けて失敗できる回数を100回以内に制限するよう求めています。
Microsoft Entra IDでは、既定で10回失敗するとアカウントが1分ロックされます。失敗が続くと、ロックの時間はさらに長くなります。こうした仕組みがあるため、ネット越しに1秒何千回も試すことはできません。
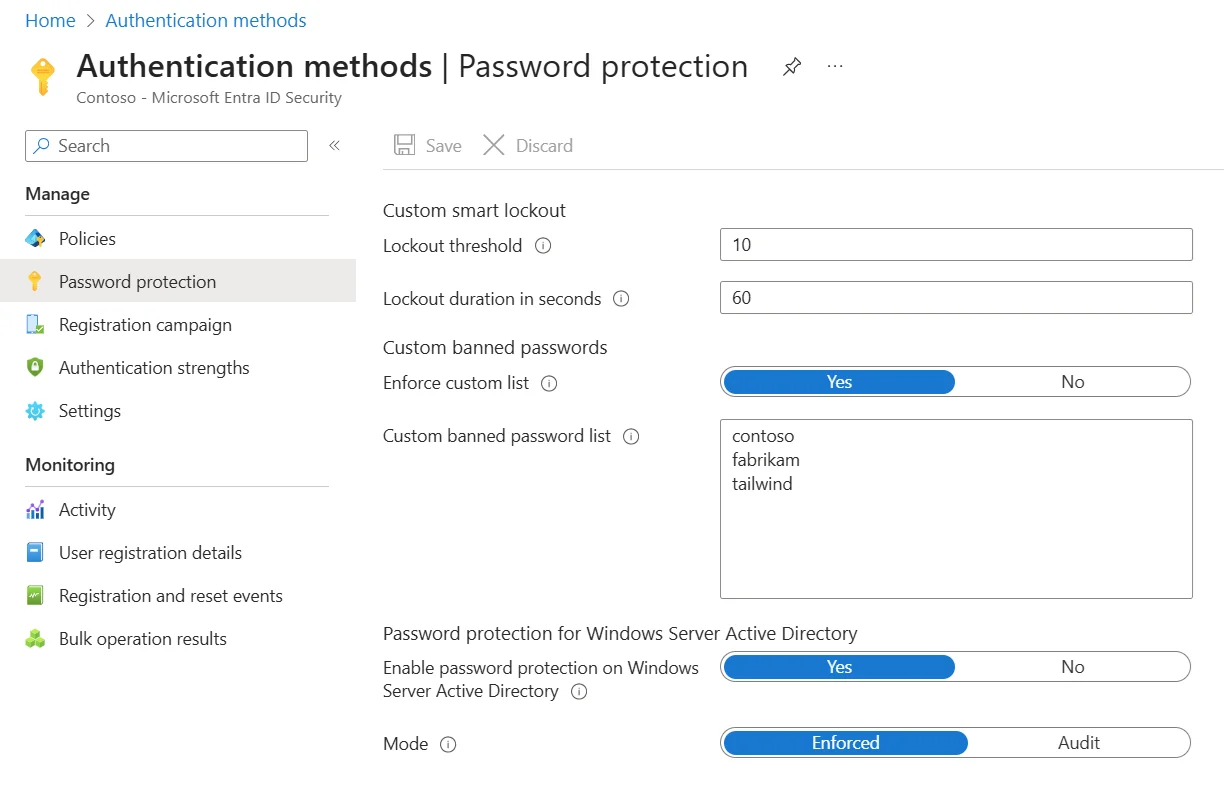 Microsoftのヘルプに載っている、Entraのスマートロックアウトの設定画面出典: Microsoft Learn「スマート ロックアウトを使用した攻撃の防止」(引用)
ただし、回数制限のない古いシステムや、設定で外してしまったシステムもあります。また、よく使われるパスワードを、たくさんのアカウントに少しずつ試す「パスワードスプレー」という攻撃もあります。1つのアカウントあたりの失敗は少ないため、回数制限にかかりにくい手口です。
漏れたデータは手元で何度でも試せる
サービスから、パスワードを保存したデータが漏れることがあります。保存されているのは、パスワードを元に戻しにくい形に変えた値(ハッシュ)です。攻撃者は候補の文字列を同じ形に変え、一致するものを手元の機械で探します。
手元では回数制限がかからないため、試す速さは機械の性能と保存の方式で決まります。NISTは、保存の方式の計算の重さ(コスト)をできるだけ高くするよう求めています。計算が重い方式ほど、1秒に試せる回数は減ります。
シミュレーターの計算の前提
シミュレーターでは、文字数と使う文字の種類、1秒あたりの試行回数を選びます。すると、組み合わせの数と、全部を試すのにかかる最長の時間が出ます。計算は次のとおりです。
| 項目 |
計算のしかた |
| 文字の種類の数 |
英小文字26、英大文字26、数字10、記号32の合計 |
| 組み合わせの数 |
文字の種類の数を、文字数の回数だけかけた数 |
| 最長の時間 |
組み合わせの数÷1秒あたりの試行回数 |
| ネット越しの目安 |
1秒10回(例) |
| 高性能な機械の目安 |
1秒1000億回(例) |
記号は、キーボードで打てる半角の記号32種類で数えます。1秒あたりの回数は、どちらも計算のための例です。1000億回は、計算が軽い方式で保存されたパスワードを、高性能な機械で試す場合を想定した桁です。
全部を試し終える前に当たることもあるため、平均すると最長の時間の半分ほどで見つかります。また、この計算は文字をでたらめに選んだ場合のものです。人が考えた単語や名前、誕生日、よくある並びは、先に試されるため、計算よりずっと早く見つかります。
入力例で読み方を確かめる
シミュレーターで8文字、4種類すべて、高性能な機械を選んでみます。組み合わせは約6,096兆通りで、最長の時間は約16.9時間と出ます。同じ8文字でネット越しを選ぶと約1,933万年です。
主な組み合わせを表にしました。
| 文字数と種類 |
組み合わせの数 |
高性能な機械 |
ネット越し |
| 8文字・英小文字だけ |
約2,088億 |
約2.1秒 |
約662年 |
| 8文字・4種類 |
約6,096兆 |
約16.9時間 |
約1,933万年 |
| 10文字・4種類 |
約5,386京 |
約17.1年 |
1億年以上 |
| 12文字・英小文字だけ |
約9京5,429兆 |
約11.0日 |
1億年以上 |
| 12文字・英大小と数字 |
約32垓 |
約1,023年 |
1億年以上 |
| 15文字・英小文字だけ |
約16.8垓 |
約532年 |
1億年以上 |
| 16文字・英小文字だけ |
約436垓 |
約1万3,828年 |
1億年以上 |
1京は1兆の1万倍、1垓は1京の1万倍です。1年は365日で計算しています。
表から分かる3つのこと
1つ目は、ネット越しの総当たりは、8文字でも現実的ではないことです。回数制限が働いている限り、守りの中心は文字数ではなく回数制限です。回数制限のないシステムでは、この前提が崩れます。
2つ目は、漏れたデータを手元で試される場面では、8文字は種類を増やしても短いことです。4種類の8文字は約16.9時間で、英小文字だけの12文字の約11日より短くなります。
3つ目は、長さの効き目が大きいことです。英小文字だけでも、1文字増えるごとに時間は26倍になります。15文字なら約532年、16文字なら約1万3,828年です。
4種類を使うなら、1文字増えるごとに94倍です。8文字で約16.9時間だったものが、9文字で約66日、10文字で約17.1年になります。シミュレーターで文字数を1つずつ増やすと、この伸び方を確かめられます。
長さが効かない盗まれ方がある
ここまでの計算は、総当たりで当てられる場合だけの話です。実際の不正アクセスでは、パスワードを当てるのではなく、別の方法で手に入れる手口が多くを占めます。
| 盗まれ方 |
何が起きるか |
長さは効くか |
| 使い回し |
別のサービスから漏れたIDとパスワードの組で、ほかのサービスにも入られる |
効かない |
| サービスからの漏えい |
弱い方式で保存されたデータが漏れ、そのまま使われる |
ほとんど効かない |
| フィッシング |
偽のログイン画面に自分で入力してしまう |
効かない |
| のぞき見・聞き出し |
画面や付箋を見られる、電話で聞き出される |
効かない |
警察庁・総務省・経済産業省のまとめを見ます。2025年に検挙した、他人のIDやパスワードを使った不正アクセスは399件でした。手口の内訳は次のとおりです。
| 手口 |
件数 |
| パスワードの設定・管理の甘さにつけ込んで入手 |
84件 |
| フィッシングサイトから入手 |
77件 |
| 他人から入手 |
75件 |
| 元従業員や知人など、知り得る立場の者による犯行 |
61件 |
| 本人からの聞き出し、のぞき見 |
35件 |
| ネット上に流出・公開されていたものを入手 |
9件 |
| スパイウェアなどのプログラムで入手 |
3件 |
| その他 |
55件 |
別のサービスから漏れたIDとパスワードの組を、ほかのサービスで次々に試す攻撃を「パスワードリスト攻撃」と呼びます。使い回していれば、どれだけ長いパスワードでも1回で入られます。
フィッシングや聞き出し、元従業員による犯行には、パスワードの長さは関係ありません。長いパスワードは必要ですが、それだけでは足りないことが数字からも分かります。
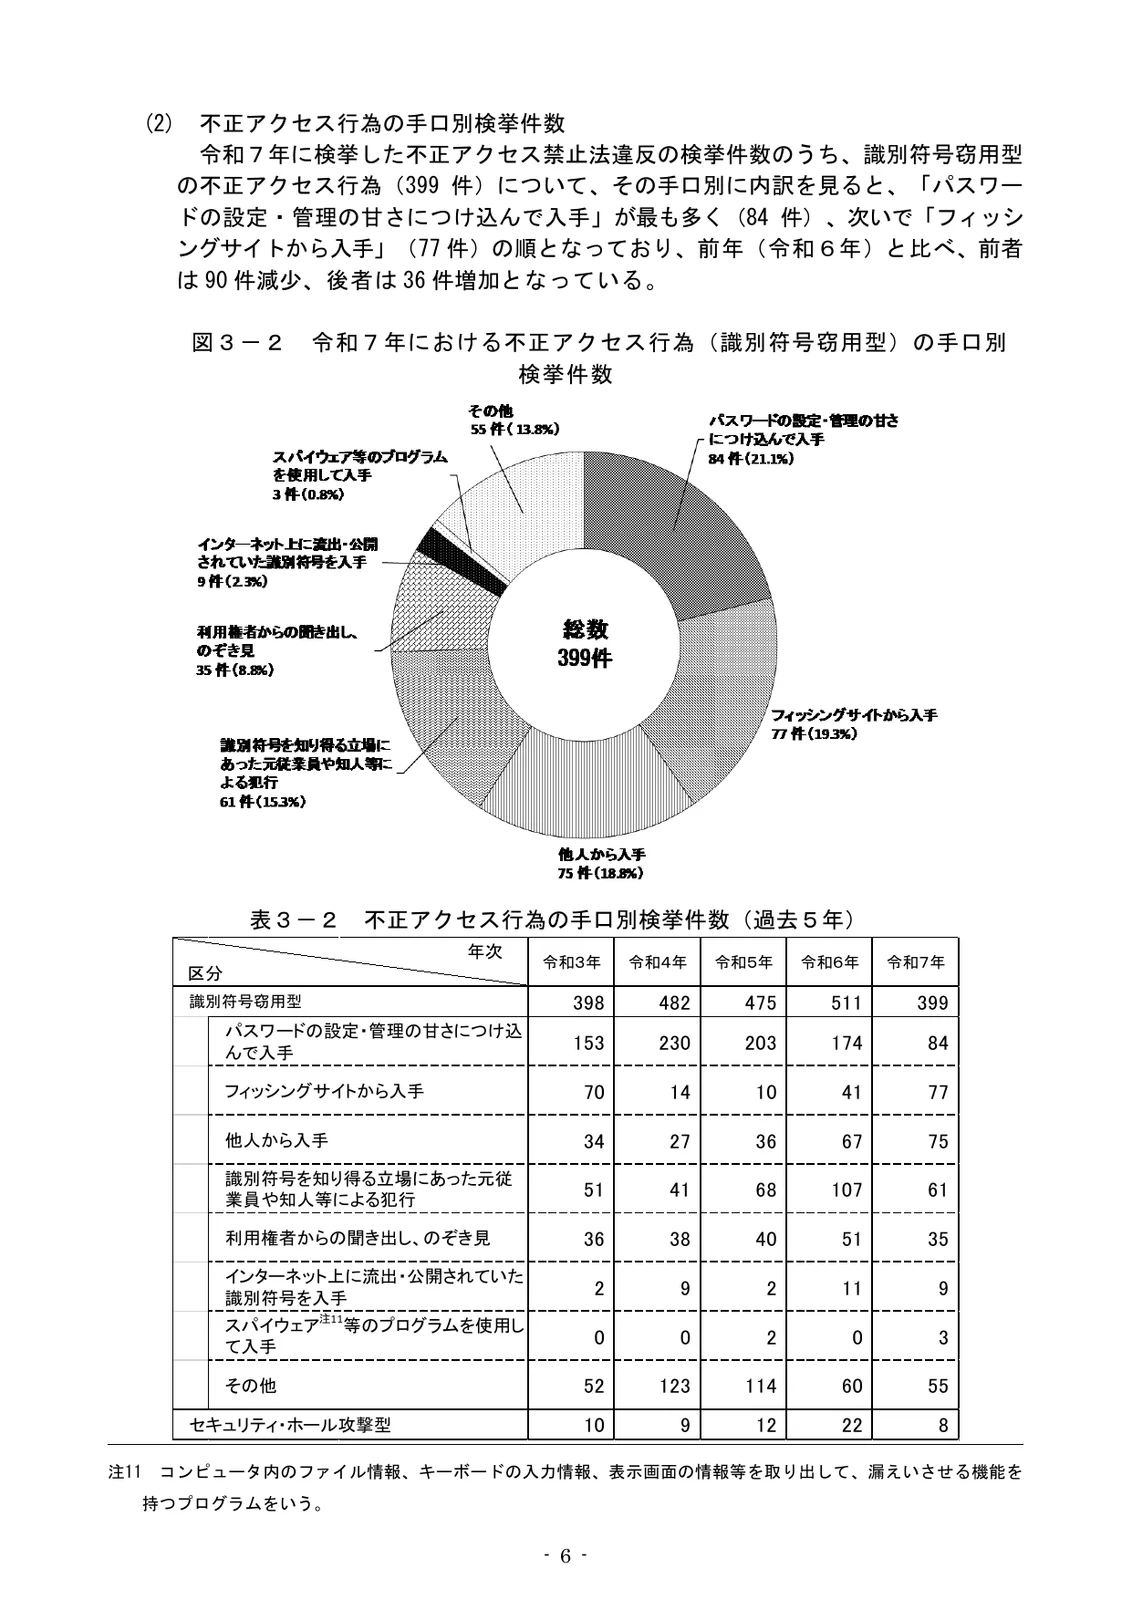 国家公安委員会・総務省・経済産業省の資料にある、不正アクセスの手口別の検挙件数出典: 総務省ウェブサイト「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(公共データ利用規約(第1.0版))
長さのほかに効く対策
| 対策 |
防げること |
| 多要素認証 |
パスワードが漏れても、スマホの確認などがないと入れない |
| パスワード管理ツール |
サービスごとに長いでたらめなパスワードを作り、使い回しをなくせる |
| 漏れたパスワードとの照合 |
NISTは、漏えいしたパスワードの一覧と照らして使わせないよう求めている |
| ログインの回数制限 |
ネット越しの総当たりを止める。Entra IDでは既定で有効 |
多要素認証があれば、パスワードがフィッシングや使い回しで漏れても、それだけでは入られません。表の中で、長さが効かない盗まれ方に一番広く効くのが多要素認証です。社員には、身に覚えのない確認の通知が来たら承認せず、すぐ情シスに知らせるよう伝えておきます。
管理者がシステム側で確かめること
Entra IDのスマートロックアウトは、すべてのテナントで既定で有効です。ロックまでの回数や時間を自社に合わせて変えるには、Entra ID P1以上のライセンスが要ります。社内のファイルサーバーやVPN、業務システムにも、同じような回数制限があるかを確かめます。
退職した人のアカウントが残っていると、元従業員による不正アクセスの入り口になります。退職時の手順は退職者のアカウントの記事にまとめています。
社員に説明するときの例
研修や社内の案内では、計算の結果を短く伝えると伝わりやすくなります。そのまま使える文面の例です。
8文字のパスワードは、記号を混ぜても破られやすい長さです。漏れたデータを1秒1000億回試せる機械にかけると、1日かからずに全部試せる計算です。パスワードは、関係のない単語をつなげて長くしてください。
また、同じパスワードを2つ以上のサービスで使わないでください。どれだけ長くても、使い回すと1か所から漏れた時点で入られます。
社内ルールの文字数の目安や付箋の扱いは、いまどきの社内パスワードルールの記事にまとめています。定期変更が不要になった理由も、同じ記事で説明しています。
今日からできること
| やること |
目安 |
ポイント |
| シミュレーターで自社のルールの文字数を試す |
今日 |
高性能な機械の場合の時間を見る |
| 管理者のアカウントに多要素認証が付いているか確かめる |
今週 |
付いていないものから先に設定する |
| 社内で使い回しをしないよう周知する |
今週 |
会社と個人のサービスの使い回しも含める |
| パスワード管理ツールの導入を検討する |
今月 |
ツール自体にも多要素認証を付ける |
| ログインの回数制限の設定を確かめる |
今月 |
社内のシステムやVPNも対象にする |
まずはシミュレーターで、いまの社内ルールの文字数がどのくらいもつかを確かめます。そのうえで、長さだけに頼らず、多要素認証と使い回しの禁止を合わせて進めます。