10月の勧告を受けてExpresswayをX15.5.20へ上げた会社も、PHP2Shellはまだ修正されていません。Cisco はアップグレードのチェックリストで、X15.5.20にこの修正は入っていないと明記し、更新先にX15.5.21を挙げています。
Cisco製品全体の調査にも動きがありました。PHP の勧告は「Final」になり、影響が残ったのは4系統です。ただ、同じ週に出たNode.js の勧告はまだ調査中で、ISEやASAの判定は出ていません。
X15.5.20の完了では、PHP2Shellは閉じない
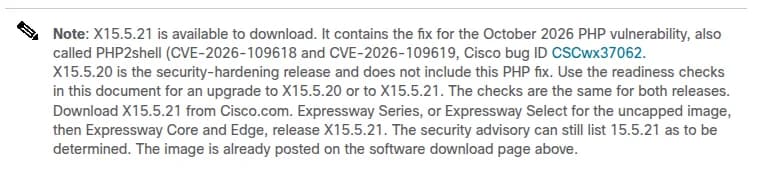
X15.5.20は、10月21日の強化版の勧告に対応する版です。Expresswayの3つの勧告 のうち、遠隔コード実行と強化版の8件はこの版で修正されました。PHP2Shell(CVE-2026-109618・CVE-2026-109619)は別の修正で、リリースノートではX15.5.21の項目に載っています。
チェックリストの注記は、はっきりしています。
X15.5.20 is the security-hardening release and does not include this PHP fix.
出典: Cisco「Upgrade Checklist for Expressway 15.5.20 and Later」
Ciscoのチェックリストの注記。X15.5.20はPHPの修正を含まないと書く 出典: Cisco「Upgrade Checklist for Expressway 15.5.20 and Later」 (引用) ややこしいのは、2つの話が同じ10月21日に始まったことでしょう。22日夜の時点でExpresswayのPHPの影響は調査中 で、X15.5.21のリリースノートの日付は26日です。その前に更新の依頼を出した会社の指示は、X15.5.20だったはずです。
編集部は、「Expressway対応済み」と閉じた台帳や委託先の報告書ほど、X15.5.20で止まっているとみています。
悪用について、Ciscoは自社製品への悪意のある利用は把握していないとしています。ただ、Palo Alto Networks は、インターネットに出した自社の管理画面を狙う攻撃を確認しました(PAN-OSの記事 )。PHP2Shellの2件は米CISA のKEVに10月26日に載り、米連邦機関向けの期限だった29日はもう過ぎています。
Expressway-Eは社外に面して置く機器です。勧告の表で、無線のURWBには「管理者の認証が必要」という注が付きますが、Expresswayにこの注はありません。急がなくてよい理由は、勧告からは読み取れませんでした。
上げる前に止まるのは、クラスタと証明書
X15.5.20以降への更新では、機器が途中で条件を確認し、満たさなければ止まります。チェックリストによると、確認の中身はX15.5.20でもX15.5.21でも同じです。X15.5.3以前から上げる会社は、作業の当日に気づくと保守の窓を失います。
確認すること
単体
クラスタ
満たさないとき
TLS verificationがEnforcing
対象外
更新の前に必須
Permissiveから切り替え、証明書を直してレプリケーションを確認
ピアの表記が1種類
確認は通る
必須。IPとFQDNの混在は再起動の前に止まる
全部FQDNにそろえる。更新の途中では変えない
証明書のSANにFQDN
更新が証明書を確認するなら必須
必須
証明書を再発行する
証明書の期限、鍵、署名
推奨
必須
RSA 2048以上かP-256以上、SHA-2で再発行
管理APIのクライアント
使うなら必須
使うなら必須
名前とパスワードの検証、CSRFの確認に合わせて見直す
いちばん見落としやすいのは、証明書のSANでしょう。SANがある証明書は、CNに正しい名前があってもCNでは通りません。単体の機器でも、更新が証明書を確認する場合は対象です。
条件で止まっても、既存のクラスタの設定は変わりません。Ciscoの注意は、止まった機器を工場出荷の状態に戻して先へ進まないことです。
更新のあとに業務へ響く変更もあります。LDAPの管理者グループは完全一致になり、部分一致で入れていた人は権限を失います。複数のエイリアスを使う認証つきのH.323の端末は、登録できなくなる場合があります。パスワードの履歴は既定で12世代になり、STARTTLSができないメールは平文では送られません。
X15.5.20へ上げ済みの会社は、この関門をすでに越えているはずです。これから上げる会社は、更新先をX15.5.21にすれば、窓は1回で済みそうです。
PHPの調査は確定、残ったのは4系統
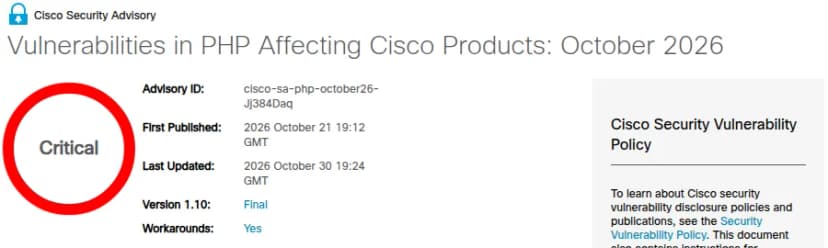
CiscoのPHPの勧告は、10月27日の版1.8でFinalになりました。今は30日の版1.10です。22日夜の時点では、18の製品と13のクラウドのサービスが調査中で、影響すると決まった製品はありませんでした(php2shellの1週間の図解 )。
CiscoのPHPの勧告の見出し。版1.10でFinal、10月30日の更新 出典: Cisco「Vulnerabilities in PHP Affecting Cisco Products: October 2026」 (引用) 勧告の表は5行です。修正が同じExpressway Seriesと、Expressway Select Seriesを1つに数えると、4系統になります。
製品
修正
補足
Expressway Series、Expressway Select Series
15.5.21
回避策はバグCSCwx37062に記載
Duo Access Gateway
3.2.0
10月21日に公開
URWB、Unified Industrial Wireless Software
26.2.1.9(2026年11月の見込み)
URWBは管理者の認証が必要で、CVSSは6.6に下がる。URWBは回避策あり
ISE Portal Builder
修正済み
利用者の操作は不要
一覧に載らない製品は、Ciscoの確認で影響なしという扱いです。対象外と明記された製品の例を挙げます。ファイアウォールではASA、FTD、Secure Firewall Management Center。ネットワークではISE、IOS XE、NX-OS、Catalyst Center、Catalyst SD-WAN Manager。クラウドではMeraki Dashboard、Umbrella、Webexです。
同じファイアウォールでも、Palo AltoはPAN-OSとPanoramaが設定を問わず対象でした。一方、CiscoのASAとFTDは対象外です。製品の種類からPHPの有無は推測できないので、メーカーの勧告を製品ごとに引くしかありません。
Duo Access Gatewayには、別の判断が要ります。Duoのリリースノートと配布ページによると、この製品は商用の契約では2023年10月26日にサポートを終え、完全なサポートが続くのはDuo Federalの顧客です。
修正版の3.2.0は、PHPの最低の版を8.3.36に上げました。3.1.0と3.0.0は、単体のPHP更新ツールで8.3.36にできます。ただ、商用の契約で残っている会社は、当てて終わりにはなりません。Duoのサポートは移行の支援に限られるので、修正を当てたうえで、Duo Single Sign-Onへ移す日を決めたいところです。
Node.jsの勧告は、ISEもASAもまだ調査中
もう1本の勧告は、10月30日の版1.3でもInterimのままです。対象はNode.jsの4件で、そのうちCVE-2026-111497は、米CISAのKEVに載ったBrotliの脆弱性です(Brotliの記事 )。Ciscoは、攻撃の実証コードの存在は把握しているものの、自社製品への悪意のある利用は把握していないとしています。
優先の9製品は、どれも調査中です。ネットワークの制御ではCatalyst SD-WAN ManagerとISE。OSではIOS、IOS XE、IOS XR、NX-OS。ファイアウォールではASA、Secure Firewall Management Center、FTDです。PHPの勧告で対象外だった製品が並ぶので、PHPの判定はNode.jsには持ち越せません。
Expresswayは、版1.3の時点でこの勧告のどの一覧にも載っていません。Ciscoの書き方では、載らない製品は影響なしの扱いです。ただ、Interimの勧告なので、版が改まったら見直します。
影響すると決まった製品のうち、社内に置く主なものは次のとおりです。
製品
修正の予定
Catalyst Center
版も時期も未定
Secure Endpoint Private Cloud Appliance
2026年11月の見込み。版は未定
Intersight Virtual Appliance
2026年11月の見込み。版は未定
Duo Authentication Proxy Local Manager for Windows
3.8.1。2026年11月の見込み
Smart PHY
2027年3月の見込み。版は未定
BrotliのKEVの期限は米連邦機関向けの11月10日ですが、Smart PHYの予定はその4か月ほど先です。勧告は、4件のどれがどの製品に当たるかを分けていません。それでも、製品に組み込まれた部品の脆弱性では、判定と修正の速さが製品ごとにこれだけずれます。
食い違いも一つあります。この勧告はDuo Access Gatewayの修正版を3.4.2と書いていますが、Duoの配布ページの現行版は、10月27日の更新の時点で3.2.0でした。同じページで3.4.2の番号が付くのは、別の製品のDuo Network Gatewayです。Access Gatewayを使っている会社は、3.4.2を探すより先に、配布ページの版を確認してください。
うちの会社はどこに入るか
急ぎ度は編集部の目安です。
会社の状況
急ぎ度
理由
Expressway-EがX15.5.21より前
今週中に更新日を決める
社外に面する機器で、悪用の条件を絞る注がない
Expressway-Cだけで、社内に閉じている
11月の保守の窓で更新
届く範囲が社内に限られる
Duo Access Gatewayを商用の契約で使っている
今週中に3.2.0へ。移行の日も決める
サポートを終えた製品で、判断は自社に残る
URWB
11月の修正版を待つ
管理者の認証が必要で、回避策もある
Unified Industrial Wireless Software
11月の修正版を待つ。条件はバグCSCwx37073で見る
URWBと同じ修正だが、認証の注は付いていない
ASA、FTD、ISEなどだけ
PHPは対応不要
Node.jsの勧告は追い続ける
台帳から始める確認の手順
Expresswayを全台洗い出し、版、CとEの別、単体かクラスタかを記録します。委託先が保守している場合は、同じ項目で回答をもらいます。
「X15.5.20で完了」と閉じた対応の記録があれば、PHP2Shellの行を別に開け直します。
回避策の中身は公開の勧告になく、バグCSCwx37062もログインが要るため確認できていません。Ciscoのアカウントでバグを開いて読み、更新の日までに入れるかを決めます。Expressway-Eの管理画面に社外から入れないかも、合わせて見ます。
クラスタは、xConfiguration Cluster TlsVerify の値を確認します。PermissiveならEnforcingに変え、パブリッシャーから順に再起動して健全な状態を確認します。証明書のSANを見てバックアップも取ってから、保守の窓に入ります。
更新のあと、全台の版がX15.5.21かを確認します。通話、MRAの登録、LDAPの管理者のログインを試し、バックアップを取り直します。
日本時間の11月5日午前1時には、ISE、Unified CM、UCS Centralの勧告が予定されています(11月4日の予告の記事 )。Unified CMの更新と窓をまとめるなら、Expresswayの関門だけは先に片づけておくと、当日に詰まりません。
「X15.5.20に更新済み」という記録は、間違いではありません。ただ、PHP2Shellへの答えにもなっていません。台帳の行を1つ増やすだけの話ですが、増やさなければ、次の点検でも「対応済み」のまま残ります。