CPUの温度を見るフリーソフト「Core Temp」は、この4年でカーネル ドライバの脆弱性 を4回修正してきました。4回目にあたる1.21(10月3日公開)で直した脆弱性が、11月2日にJVNで公表されました(JVN#23328936・CVE-2026-109836)。
悪用には管理者権限が要ります。それでも見過ごせないのは、署名された古いドライバは、Windows の側で止めない限り、修正版が出たあとも読み込まれうるからです。社内のPCを1.21に上げても、攻撃者が古い版のドライバを持ち込めば、同じ脆弱性を使える可能性は残ります。その古い版は、開発 元のサイトから今も入手できます。
管理者権限が前提でも、後回しにしすぎない理由
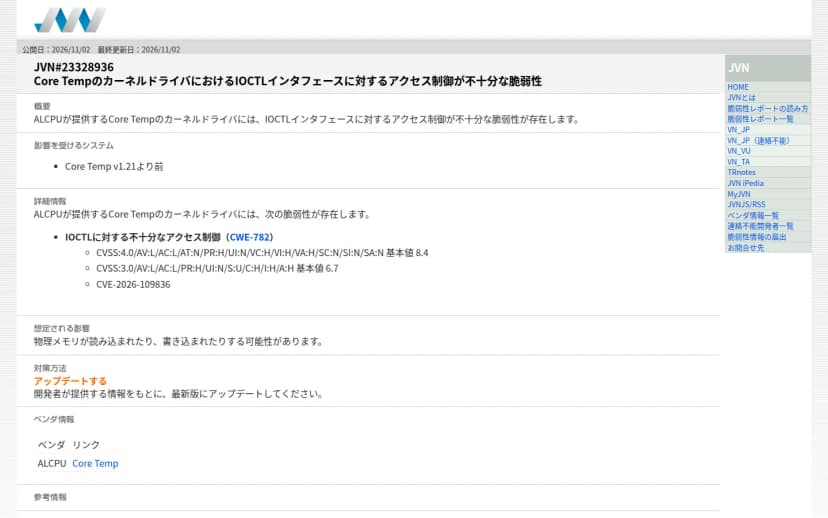
JVNによると、Core Tempのカーネルドライバは、IOCTLインタフェースに対するアクセス制御 が不十分で、物理メモリを読み込まれたり書き込まれたりする可能性があります。CVSS v4.0の基本値は8.4、CVSS v3.0では6.7です。どちらも「PR:H」で、攻撃者にはあらかじめ高い権限が要ります。
JVN#23328936。影響を受けるのはCore Tempの1.21より前 出典: JPCERT/CC・IPA「JVN#23328936」 (引用) 6.7という数字だけを見ると順番を下げたくなりますが、管理者権限とカーネルの間には、まだ大きな差があります。EDRやWindowsの保護の仕組みの多くはカーネルで動くので、物理メモリに書き込める立場は、それらに手を出せる立場でもあります。編集部は、この脆弱性を「管理者権限を取られたあとの、次の一歩を楽にするもの」とみています。
Microsoftも、署名された正規のドライバの脆弱性がカーネルでマルウェアを動かすために狙われている、と指摘します。
So, malicious actors are turning to exploit vulnerabilities in legitimate and signed kernel drivers to run malware in kernel.
出典: Microsoft Learn「Microsoft recommended driver block rules」
4回の修正のあとも、古い版は配布ページにある
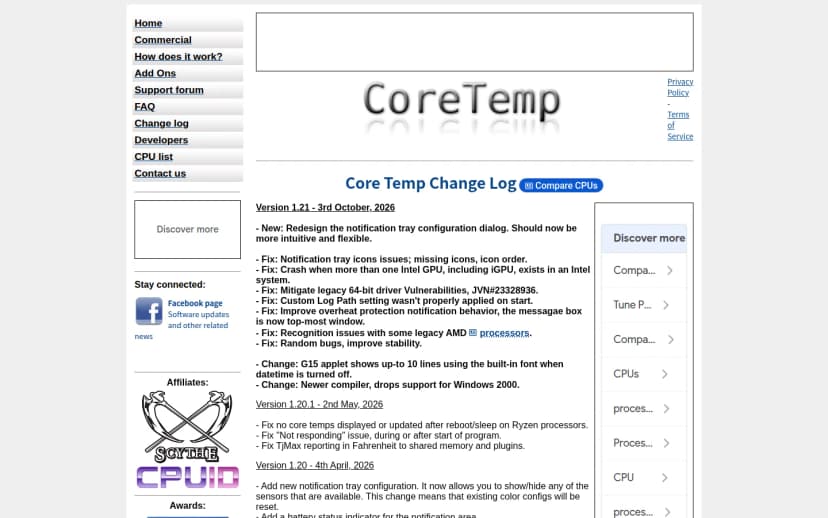
Core Tempの変更履歴をさかのぼると、ドライバの脆弱性の修正は1.21が初めてではありません。
版
公開日
変更履歴の記載
1.18
2022年12月4日
Address the kernel-mode driver vulnerability/exploitation issues
1.19.5
2025年10月19日
Vulnerabilities in driver and better restrict driver access
1.20
2026年4月4日
Fix driver security vulnerability
1.21
2026年10月3日
Mitigate legacy 64-bit driver Vulnerabilities, JVN#23328936
1.21の記載は、「legacy 64-bit driver」の脆弱性を「Mitigate(緩和)」したという内容です。何をどう変えたかまでは書かれていません。JVNの公表は、修正版の公開から1か月後でした。
Core Tempの変更履歴。1.21でJVN#23328936を修正 出典: ALCPU「Core Temp Change Log」 (引用) 目を引くのが、配布ページの「Past releases」です。1.20.1、1.19.5から1.0 RC8まで、13の旧版がハッシュ値つきで並びます。古い版を残す配り方は、フリーソフトでは珍しくありません。ただ、今回の脆弱性を抱えた版も、だれでもすぐに手に入る状態にあります。
対策の中心は、Windowsが古いドライバを読み込まないようにする側にあります。
影響するのは、Core Tempを入れたPCと、管理者権限を渡しているPC
直接の対象は、1.21より前のCore Tempを入れたWindowsのPCとサーバーです。開発元の動作環境には、Windows 11や10のほか、Windows Server 2003から2025までが並びます。サーバー室の温度を見るために入れたサーバーがないかも、確認しておきたいところです。
利用者に管理者権限を渡している会社では、悪用の前提が近くなります。逆に、Core Tempが社内に無く、利用者が管理者権限を持たないなら、今回のために急いで動くことはありません。
ただし、持ち込みの話は、Core Tempを入れていない会社にも関わります。攻撃者が持ち込む古いドライバは、Core Tempのものとは限らないからです。
Windowsの脆弱なドライバのブロックリストで防げる範囲
Microsoftは脆弱性が分かったドライバを読み込ませないための一覧(脆弱なドライバのブロックリスト)を用意しました。公式の文書によると、扱いは次のとおりです。
Windows 11 2022 Updateからは、すべての端末で既定で有効です。Windowsのセキュリティのアプリで入り切りできます。
メモリ整合性(HVCI)、スマート アプリ コントロール、Sモードのどれかが有効な端末でも働きます(Windows Server 2016を除く)。
一覧は四半期ごとに見直され、毎月のWindowsの更新でも届きます。
一方で、Microsoftは一覧がすべてを止めるとは約束していません。脆弱性のあるドライバをすべて止められる保証はないと書き、一覧は互換性や安定性との兼ね合いを見て作っているとしています。Core Tempの古いドライバが一覧に入ったかどうかは、11月3日の時点で、JVNにもMicrosoftの文書にも書かれていません。
ほかの手も、対象はMicrosoftが脆弱と判断したドライバです。それぞれ効く所が違います。
攻撃面の縮小(ASR)のルール「Block abuse of exploited vulnerable signed drivers」は、脆弱な署名付きのドライバを端末に保存させません。ただし、端末にすでにあるドライバの読み込みは止めません。
App Control for Businessで、Microsoftが配る最新の一覧を自社のポリシーとして入れる方法もあります。文書によると、この一覧はWindowsに入っている一覧より広く、互換性のために見送っている分も含みます。Microsoftは、監査のモードで試し、止まる記録を確かめてから強制するよう勧めます。すでに読み込まれているドライバは、ポリシーを入れても再起動までは止まりません。
Core Tempの古いドライバを確実に止めたいなら、App Controlの拒否のルールに自社で足します(Microsoft Learnの「Create an App Control Deny Policy」)。どのファイルを拒否に入れるかは、実機で確かめてから決めます。
社内での見つけ方と、今週の確認の手順
Core Tempを探します。開発元はインストーラーのほかに、展開するだけで動くzipの版(32ビットと64ビット)も配布中です。zipの版はインストーラーを通らないので、インストール済みのアプリの一覧には出ません。資産管理ツールやEDRのファイルの検索で、「Core Temp.exe」というファイル名から探します。編集部が11月3日に開いたzipの中身は、このファイルと説明の文書だけでした。
見つかったら、業務で要るかを持ち主に聞きます。要らなければ削除します。要るなら1.21に上げます。配布ページには版ごとのSHA-256が載っているので、配る前にファイルと照らせます。
Windows 11の端末で、脆弱なドライバのブロックリストが有効かを見ます。Windowsセキュリティのアプリの「デバイスのセキュリティ」から「コア分離の詳細」を開くと、「Microsoftの脆弱なドライバーのブロックリスト」の切り替えがあります。Windows 10とWindows Serverは、既定では有効にならないので、メモリ整合性(HVCI)などが有効か、App Controlで一覧を入れているかを見ます(Windows Server 2016は除く)。まとめて見られない会社は、まず情シスの手元と、管理者権限を渡している人の端末から見ます。
Microsoft Defenderウイルス対策が動いている端末では、先のASRのルールが監査か有効になっているかを見ます。ASRのルールはDefenderウイルス対策の機能で、エディションを問わず使え、IntuneのほかPowerShellやグループ ポリシーでも設定できます。GUIDは56a863a9-875e-4185-98a7-b882c64b5ce5です。ただし、Defenderウイルス対策が受け身のモード(Passive)の端末では働きません。ほかの会社のウイルス対策を入れている端末は、App Controlで補います。
利用者に管理者権限を渡している理由を、部署ごとに見直します。今回の脆弱性の前提は、その権限です。
温度を見るだけのツールにも、カーネルの入口がある
Core TempはCPUのセンサーを読むためにカーネルドライバを使います。ハードウェアを直接さわる必要があるからです。温度やファンの回転数を見るツールは、PCに詳しい人が自分で入れることが多く、会社の許可の一覧から漏れがちです。
それでも、業務で温度を見たい場面はあります。サーバー室の熱や、ノートPCの熱による速度の低下を調べるときです。その用途は、メーカーの管理ツールや監視の仕組みで足りないかを先に考え、Core Tempを使うなら版を台帳で追う。4年で4回の修正という履歴は、その手間をかける理由として十分だと編集部は考えます。