本文へ移動
情シスのミカタ
ニュース約3分で読めます

A2AのJava版に欠陥5件 認証情報の漏れやSSRF、1.3.2以降へ

AIエージェントどうしをつなぐ仕組み「A2A」のJava版の部品(A2A Java SDK)の欠陥5件が、10月20日(協定世界時)にGitHubの勧告のデータベースに載りました。ほかの人のタスクを読める欠陥や、認証の情報が漏れる欠陥があります。開発元は8〜9月に直していて、1.3.2.Final以降で5件とも直ります。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
A2AのJava版に欠陥5件 認証情報の漏れやSSRF、1.3.2以降へ

この記事のまとめ

  • AIエージェントどうしをつなぐ仕組み「A2A」のJava版の部品の欠陥5件が、GitHubの勧告のデータベースに載りました。Highが2件、Mediumが3件です。
  • 既定のタスクの保管で持ち主を確かめず、ほかの人のタスクを読める欠陥や、通知の送り先を確かめないSSRF、認証の情報が記録や転送で漏れる欠陥があります。
  • 開発元は8月27日の1.3.0.Finalで4件、9月8日の1.3.2.Finalで残りの1件を直しました。最新は1.4.0.Finalです。
こんな方に#30代#40代#50代実務

AIエージェントどうしをつなぐ仕組み「A2A」の、Java版の部品「A2A Java SDK」の欠陥5件が、2026年10月20日(協定世界時)にGitHubの勧告のデータベースに載りました。ほかの人のタスクを読める欠陥や、認証の情報が記録や転送で漏れる欠陥です。

開発元は8月から9月にかけて直していて、1.3.2.Final以降に上げれば5件とも直ります。

5件の中身
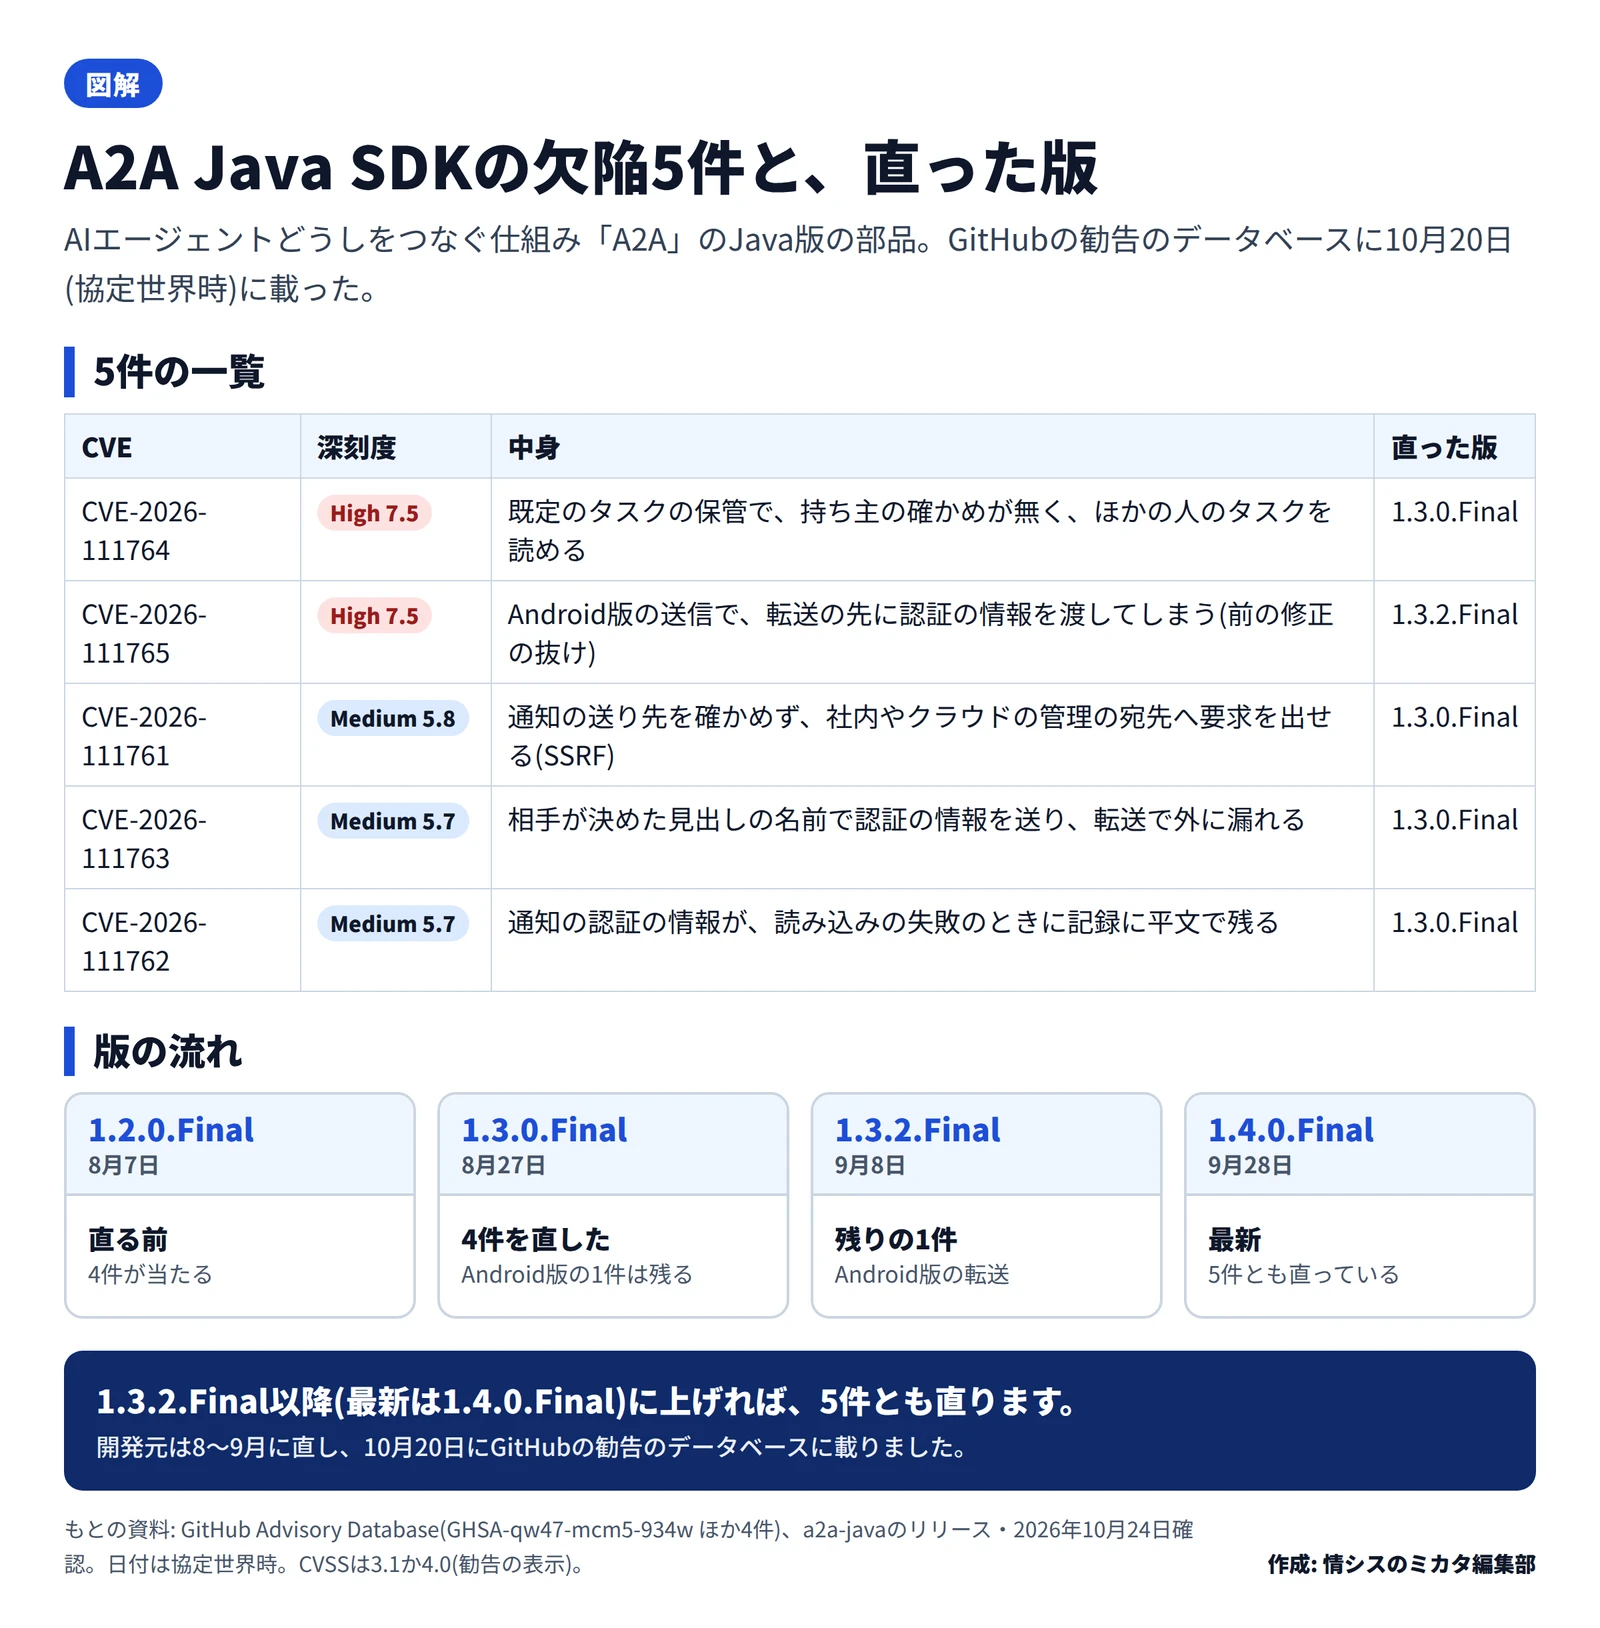
図解。題はA2A Java SDKの欠陥5件と、直った版。AIエージェントどうしをつなぐ仕組みA2AのJava版の部品で、GitHubの勧告のデータベースに10月20日(協定世界時)に載った。一覧: CVE-2026-111764 High 7.5 既定のタスクの保管で持ち主の確かめが無くほかの人のタスクを読める 1.3.0.Final、CVE-2026-111765 High 7.5 Android版の送信で転送の先に認証の情報を渡す 1.3.2.Final、CVE-2026-111761 Medium 5.8 通知の送り先を確かめずSSRF 1.3.0.Final、CVE-2026-111763 Medium 5.7 相手が決めた見出しの名前で認証の情報を送り転送で漏れる 1.3.0.Final、CVE-2026-111762 Medium 5.7 通知の認証の情報が記録に平文で残る 1.3.0.Final。版の流れ: 1.2.0.Final(8月7日)は直る前で4件が当たる、1.3.0.Final(8月27日)で4件を直した、1.3.2.Final(9月8日)でAndroid版の1件を直した、1.4.0.Final(9月28日)が最新。まとめは1.3.2.Final以降に上げれば5件とも直る
A2A Java SDKの欠陥5件と、版の流れ作成: 編集部 / もとの資料: GitHub Advisory Database(GHSA-qw47-mcm5-934w ほか4件)、a2a-javaのリリース
CVE 深刻度 中身 直った版
CVE-2026-111764 High(CVSS 3.1で7.5) 既定のタスクの保管が、持ち主の確かめをしない。決まった組み込み方をしないと、ほかの人のタスクを読める 1.3.0.Final
CVE-2026-111765 High(CVSS 3.1で7.5) Android版のクライアントの送信で、前の修正(転送を追わない設定)が上書きされ、転送の先に認証の情報を渡してしまう 1.3.2.Final
CVE-2026-111761 Medium(CVSS 3.1で5.8) 通知の送り先のURLを確かめず、社内やクラウドの管理の宛先(169.254.169.254など)へ要求を出せる(SSRF)。認証は要らない 1.3.0.Final
CVE-2026-111763 Medium(CVSS 4.0で5.7) 相手のエージェントが決めた見出しの名前で、APIのキーを送る。転送されると、ほかのサーバーに漏れる 1.3.0.Final
CVE-2026-111762 Medium(CVSS 4.0で5.7) 通知の設定の読み込みに失敗すると、要求の本文ごと、通知の認証の情報が記録に平文で残る 1.3.0.Final

CVE-2026-111764について勧告は、利用者を確かめる仕組みを自分で用意し、決まった形で組み込んだ場合だけ確かめが働くと説明しています。既定の保管を使う場合や、Springなど別の作りで組み込んだ場合は、確かめが働きません。

CVE-2026-111762は、記録を見られる人なら、通知の宛先の認証の情報を読めてしまう欠陥です。記録を集める仕組みを使っていれば、そこにも残ります。
エージェントの「つなぎ目」の欠陥

5件は、AIそのものではなく、エージェントどうしをつなぐ通信の部品の欠陥です。タスクの持ち主の確かめ、通知の送り先、認証の情報の扱い、転送の扱いといった、Webのサービスでよく問題になる所で起きています。

同じA2Aの仕組みでは、AWSのStrands Agents SDKでも、ほかの利用者の会話が見える欠陥が見つかっています(AWS、Strands SDKの会話漏えいの脆弱性を公表、利用企業は更新を)。エージェントを社内のサービスとして動かすなら、普通のWebのサービスと同じ守りが要ります(当社の見立て)。

影響する会社・しない会社

  • 影響する: A2A Java SDKで、AIエージェントのサーバーやクライアントを作り、社内や社外に提供している会社です。1.3.2.Finalより前の版が対象です。
  • 影響する: A2Aのエージェントのサーバーで、通知(プッシュ通知)の機能を使っている会社です。SSRFと、記録への平文の残り方に当たります。
  • 影響する: Android向けのアプリにA2Aのクライアントを入れている会社です。1.3.0.Finalと1.3.1.Finalが対象です。
  • 影響しない(勧告の範囲では): A2A Java SDKを使っていない会社です。

情シスが今日やること

  1. 使っているかを確かめる。 開発の担当に、Javaの依存の一覧(pom.xmlやGradle)で、org.a2aproject.sdkの部品と版を出してもらいます。
  2. 1.3.2.Final以降に上げる。 5件とも直すには1.3.2.Final以降です。最新は1.4.0.Finalです。
  3. 記録を掃除する。 通知の機能を使っていた場合は、サーバーの記録に認証の情報が残っていないかを確かめ、残っていれば記録を消し、その認証の情報を作り直します(当社の見立て)。
  4. 送り先を絞る。 エージェントのサーバーから、社内のネットワークやクラウドの管理の宛先に、要求が出せないようにしておきます(当社の見立て)。

よくある質問

QA2Aとは何ですか。

AAIエージェントどうしが、タスクを頼んだり結果を返したりするための、通信の決まりです。A2A Java SDKは、その決まりに沿ったサーバーやクライアントをJavaで作るための部品です。

Qなぜ今ごろ載ったのですか。

A開発元のリポジトリでは、8月末から9月はじめに勧告を出し、直した版も出していました。GitHubの勧告のデータベース(Dependabotのアラートの元)には、10月20日(協定世界時)に載りました。これから、依存の確かめの道具で見つかりやすくなります(当社の見立て)。

Qどの版に上げればよいですか。

A5件とも直すには、1.3.2.Final以降です。最新は1.4.0.Final(9月28日)です。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月24日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします