本文へ移動
情シスのミカタ
ニュース約3分で読めます

Okta Access Gatewayに欠陥3件 管理画面の乗っ取りの恐れ、版を上げる

Oktaは2026年10月22日、社内に置く認証の製品Okta Access Gatewayの欠陥を3つの勧告で公表しました。認証元の確かめが無く管理画面に入れる欠陥(CVSS 8.1)、管理画面の入力からコマンドを動かせる欠陥(9.1)、中のPHPのphp2shellです。直った版と、情シスが確かめることを整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
Okta Access Gatewayに欠陥3件 管理画面の乗っ取りの恐れ、版を上げる

この記事のまとめ

  • Oktaは10月22日、Okta Access Gateway(OAG)の欠陥を3つの勧告で公表しました。OktaとAuth0のクラウドのサービスではなく、会社が自分で置く製品の話です。
  • 認証元の確かめの欠陥(CVE-2026-115546、CVSS 8.1)では、有効なセッションを持つ人が管理画面に入れるSAMLの証明を作れる恐れがあります。管理画面の入力からのコマンドの実行(CVE-2026-115547、9.1)は、管理者の権限が要ります。どちらも2026.10.2で直りました。
  • 中のPHPはphp2shellの対象で、2026.44.0(PHP 8.3.36)で直りました。既定の設定は、知られている攻撃の手口を防ぐとしています。
こんな方に#30代#40代#50代実務

Oktaは2026年10月22日、社内に置く認証の製品「Okta Access Gateway(OAG)」の欠陥を、3つの勧告で公表しました。OAGは、古い社内のアプリの手前に置いて、Oktaのシングルサインオンにつなぐための装置です。

2つは、管理の画面を乗っ取られる恐れのある欠陥です。もう1つは、中に入っているPHPが、10月21日に公開された「php2shell」の対象になっている件です。OktaとAuth0のクラウドのサービスの話ではありません。

3つの勧告
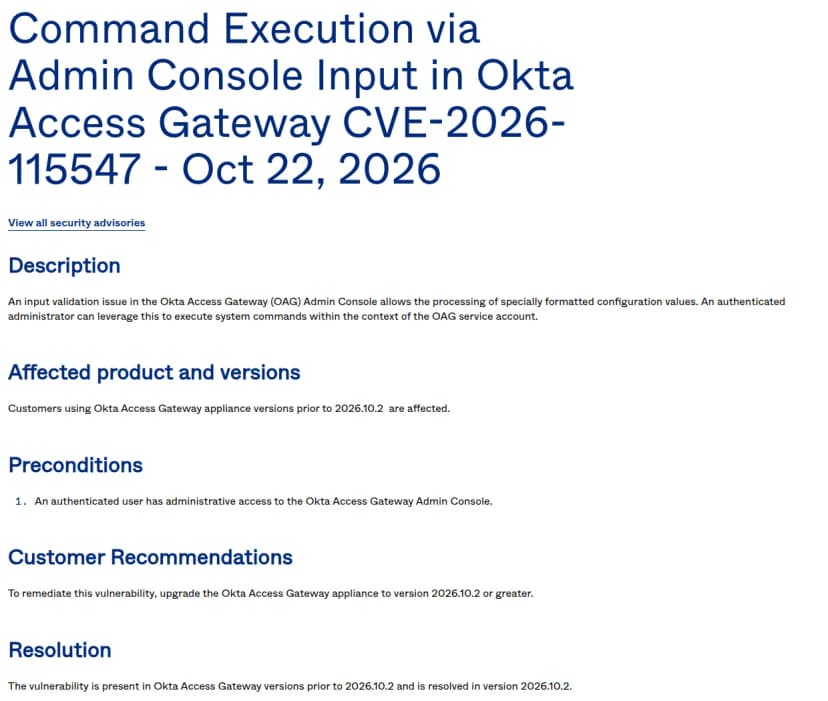
Oktaの勧告のページ。題はCommand Execution via Admin Console Input in Okta Access Gateway CVE-2026-115547 - Oct 22, 2026。説明は、Okta Access Gatewayの管理画面の入力の確かめの不備で、特別な形の設定の値が処理され、認証済みの管理者がOAGのサービスのアカウントの権限でシステムのコマンドを動かせる、というもの。対象は2026.10.2より前の版。前提は管理画面に管理者として入れること。勧めは2026.10.2以降に上げること。2026.10.2で直った、と書かれている
Oktaの勧告(CVE-2026-115547)。2026.10.2より前が対象、2026.10.2で直った出典: Okta「Command Execution via Admin Console Input in Okta Access Gateway CVE-2026-115547」(引用)
CVE 中身 深刻度(CVSS 3.1) 条件 直った版
CVE-2026-115546 サインオンのとき、選んだ認証元を確かめない。認証元の値を書き換えると、管理画面に入れるSAMLの証明が作られる恐れ 8.1 ゲートウェイに設定されたどれかの認証元で、有効なセッションを持つ人 2026.10.2
CVE-2026-115547 管理画面で、特別な形の設定の値を受け付けてしまう。OAGのサービスのアカウントの権限で、システムのコマンドを動かせる 9.1 管理画面に入れる管理者 2026.10.2
CVE-2026-109618・109619(php2shell) 中のPHP 8.3が、8.3.36より前の版 (PHPの勧告による) 既定の設定は、知られている攻撃の手口を防ぐとしている 2026.44.0(PHP 8.3.36を含む)

CVE-2026-115546は、どの認証元でもよいので、ゲートウェイでサインインできる人が出発点になります。社員や取引先など、OAGを通してアプリを使う人の数が多いほど、条件に当たる人も増えます(当社の見立て)。CVE-2026-115547は管理者の権限が要りますが、115546で管理画面に入られた場合は、続けて使われる恐れがあります(当社の見立て)。

3つの勧告には、悪用の有無は書かれていません。回避策も書かれておらず、どれも版を上げるよう求めています。

版の番号が2つある

CVE-2026-115546と115547は「2026.10.2」、php2shellは「2026.44.0」で直ったと、それぞれの勧告に書かれています。2つの版の番号の関係は、勧告には書かれていません。上げる前に、Oktaの最新の版の案内で、両方を満たす版を確かめます(当社の見立て)。

php2shellの全体の状況と、ほかのメーカーの対応は、PHPの重大な脆弱性「php2shell」 各国が警戒、攻撃も観測 すぐ更新をにまとめています。

影響する会社・しない会社

  • 影響する: Okta Access Gatewayを社内やクラウドの仮想マシンに置き、古い社内のアプリのシングルサインオンに使っている会社です。2026.10.2より前と、2026.44.0より前の版が対象です。
  • 影響する: 委託先がOAGを運用している会社です。版と上げる予定を確かめます。
  • 影響しない(勧告の範囲では): OktaとAuth0のクラウドのサービスだけを使い、OAGを置いていない会社です。

情シスが今日やること

  1. OAGがあるかを確かめる。 社内やクラウドに、Okta Access Gatewayの装置があるかを、Oktaの管理の担当とインフラの担当に聞きます。
  2. 版を確かめ、上げる。 今の版を見て、勧告の2つの版(2026.10.2と2026.44.0)を満たす版に上げます。認証の装置なので、止める時間と戻し方を決めてから進めます。
  3. 管理画面の入り方を絞る。 管理画面に入れるネットワークと管理者を絞ります。上げるまでの間は、とくに外から管理画面に届かないかを確かめます(当社の見立て)。
  4. 記録を見る。 管理画面へのサインインと、設定の変更の記録で、思いがけない管理者の操作が無いかを確かめます。不審な点があれば、記録を残してからOktaのサポートに相談します(当社の見立て)。

よくある質問

QOktaのクラウドやAuth0は当たりますか。

A3つの勧告は、どれもOkta Access Gatewayの装置(アプライアンス)の話です。php2shellについて、OktaとAuth0のクラウドのサービスは影響しないとOktaは説明しています(php2shellの記事を参照)。

Qどの版に上げればよいですか。

ACVE-2026-115546と115547は2026.10.2以降、php2shellは2026.44.0(PHP 8.3.36を含む)で直ったと、それぞれの勧告に書かれています。2つの版の番号の関係は、勧告には書かれていません。勧告の版の両方を満たすよう、Oktaの最新の版の案内を確かめて上げます(当社の見立て)。

Q攻撃されていますか。

A3つの勧告には、悪用の有無は書かれていません。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月24日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします