経済産業省は2026年10月23日、「サイバー・フィジカル・セキュリティ対策フレームワーク(CPSF)」を改訂するversion 1.1(案)への意見の募集を、e-Govで始めました。CPSFは2019年4月に作られた、サプライチェーン全体のセキュリティ対策の考え方と、対策の要件・例をまとめた枠組みです。改訂は約7年ぶりです。
意見の締め切りは、2026年12月21日(月)必着です。
何が変わるか
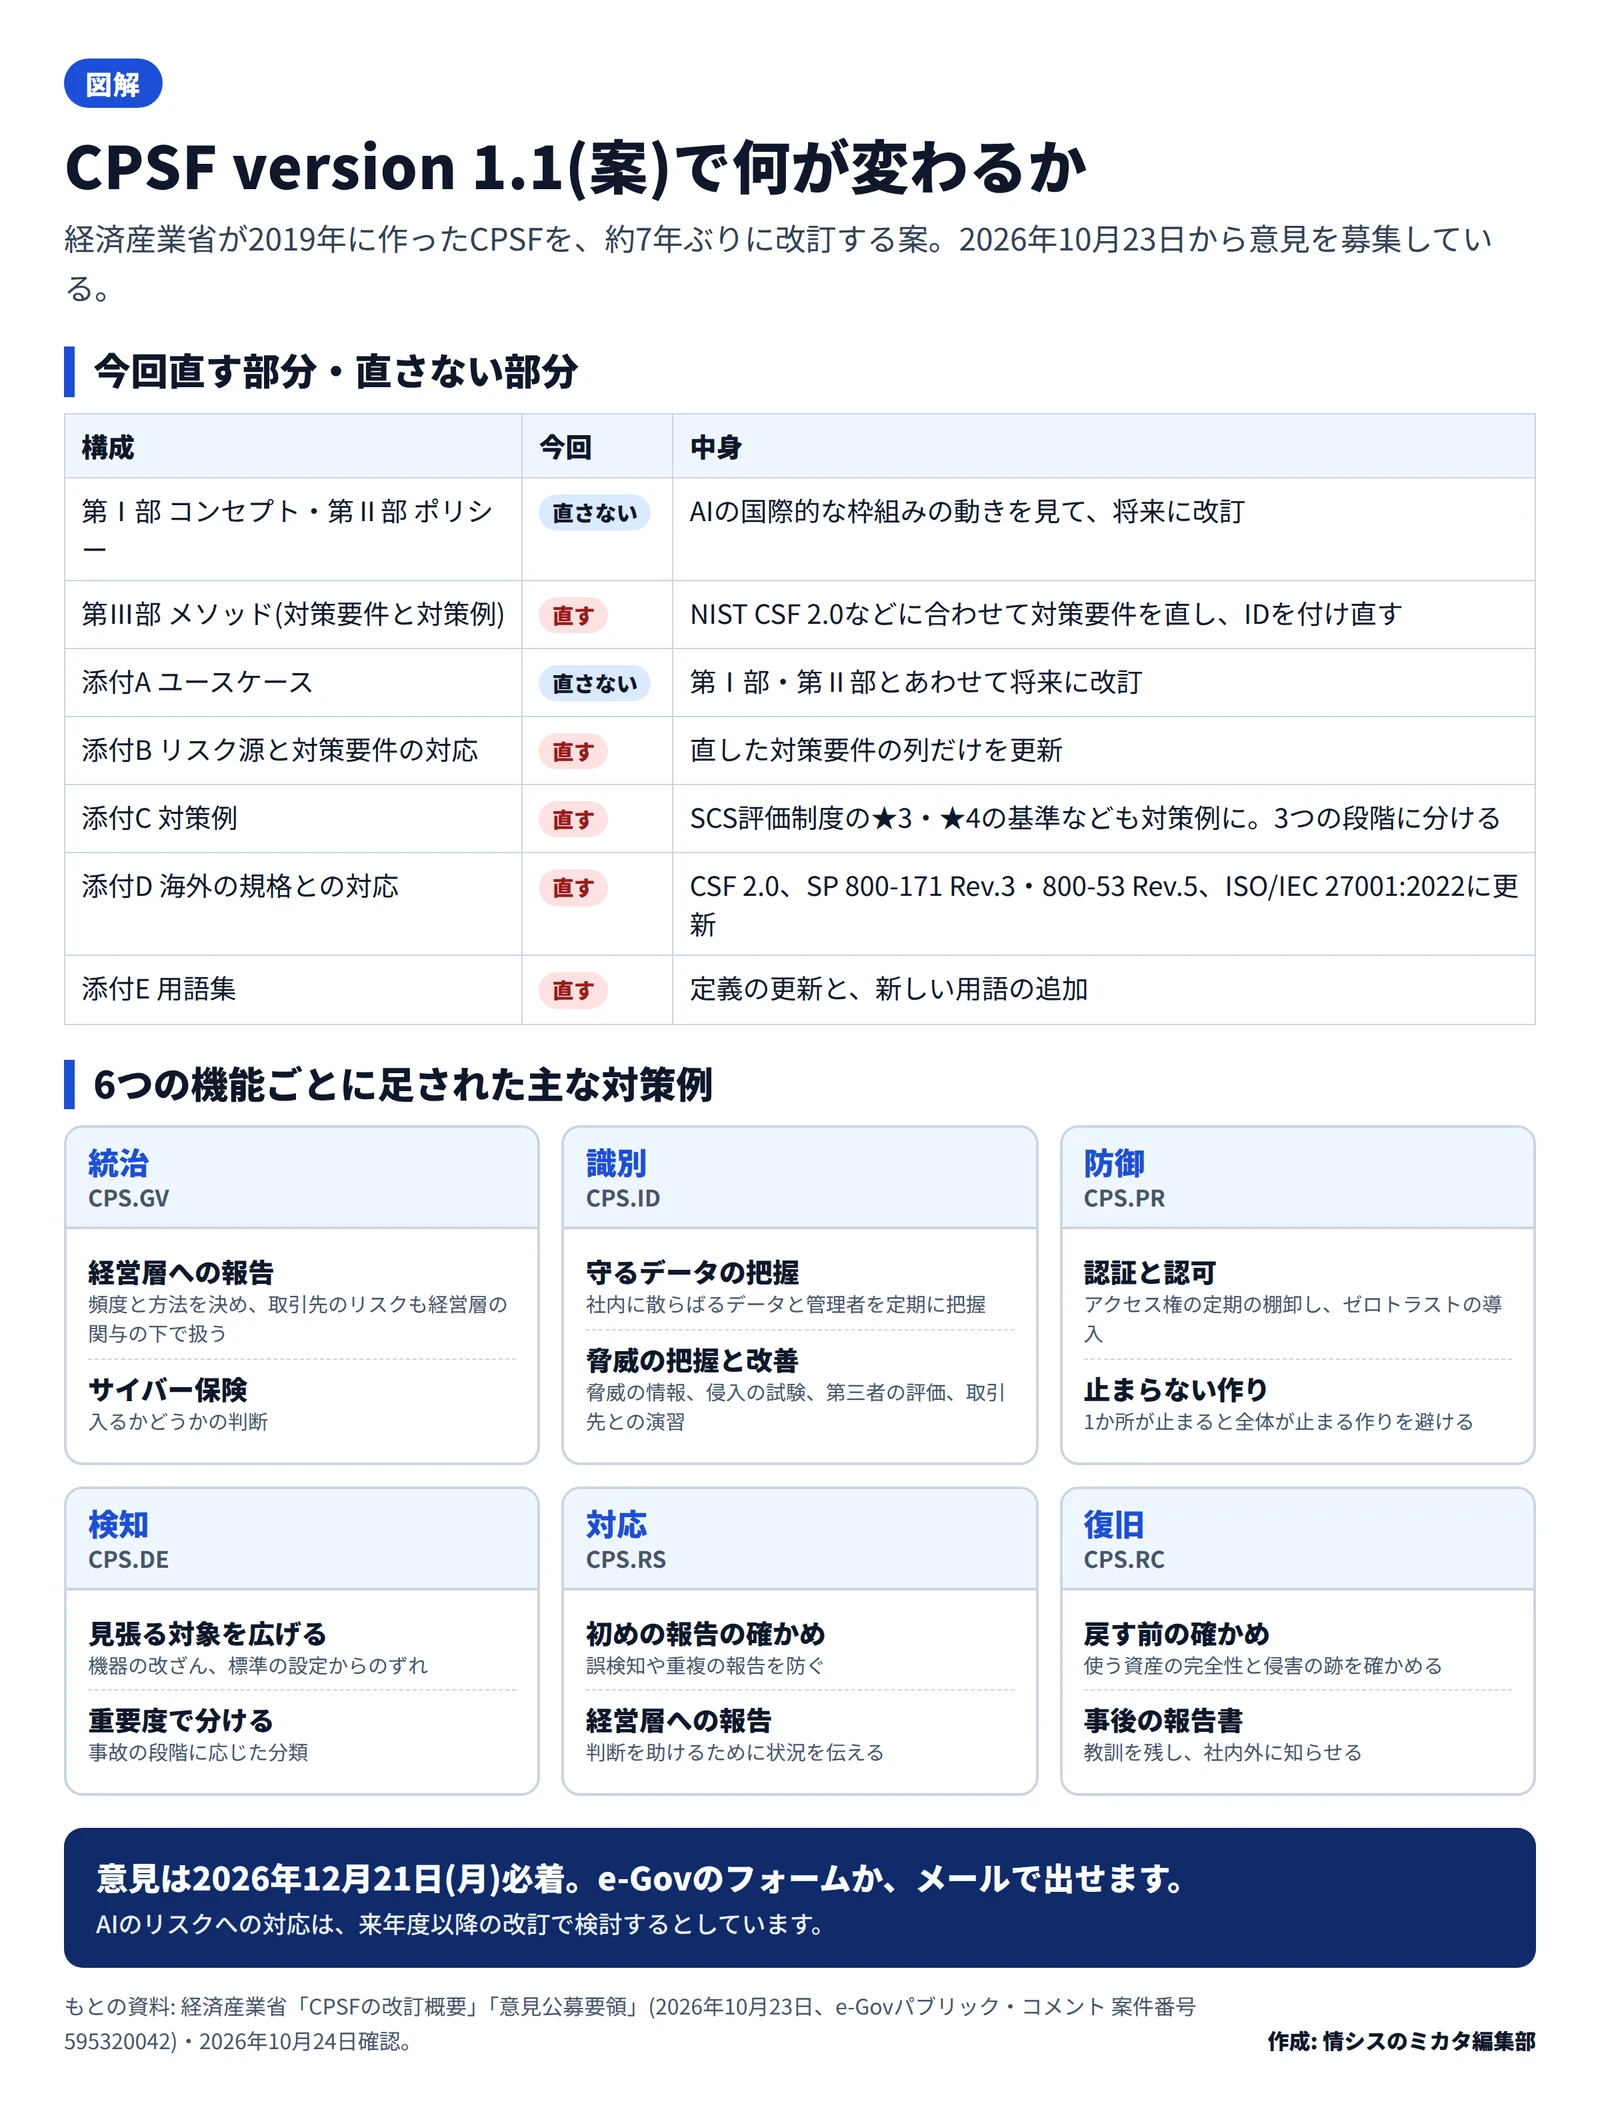
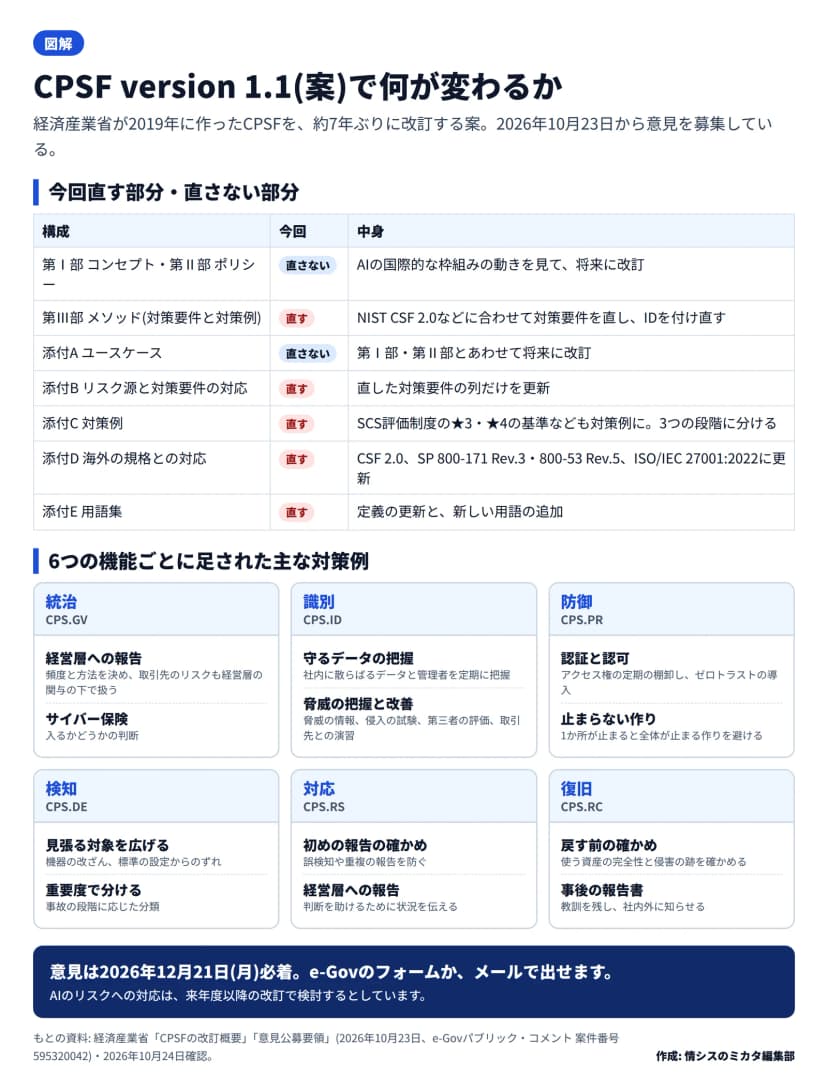 CPSF version 1.1(案)の改訂の範囲と、6つの機能で足された主な対策例作成: 編集部 / もとの資料: 経済産業省「CPSFの改訂概要」「意見公募要領」
意見公募要領と改訂概要によると、今回の改訂は、NIST CSF 2.0などの国際的な動向を主に反映したものです。CPSFを作るときに参考にした規格が、相次いで新しくなったためです。
| 構成 |
今回 |
中身 |
| 第Ⅰ部 コンセプト・第Ⅱ部 ポリシー |
直さない |
AIの国際的な枠組みの動きを見て、将来に改訂 |
| 第Ⅲ部 メソッド(対策要件と対策例) |
直す |
NIST CSF 2.0などに合わせて対策要件を直し、IDを付け直す |
| 添付A ユースケース |
直さない |
第Ⅰ部・第Ⅱ部とあわせて将来に改訂 |
| 添付B リスク源と対策要件の対応 |
直す |
直した対策要件の列だけを更新 |
| 添付C 対策例 |
直す |
SCS評価制度の★3・★4の評価基準なども対策例に。Basic・Advanced・High-Advancedの3つの段階に分ける |
| 添付D 海外の規格との対応 |
直す |
NIST CSF 2.0、SP 800-171 Rev.3・SP 800-53 Rev.5、ISO/IEC 27001:2022の付属書Aとの対応に更新 |
| 添付E 用語集 |
直す |
定義の更新と、新しい用語の追加 |
対策要件は、NIST CSF 2.0と同じく「統治」「識別」「防御」「検知」「対応」「復旧」の6つの機能に整理し直され、IDも新しくなります(例: CPS.GV.OC-02)。改訂概要には、version 1.0のどの対策要件が、1.1のどれにまとまったかを示す新旧の対応表が付いています。
6つの機能で足された主な対策例
改訂概要が挙げる、新しく足した主な対策例は次のとおりです。
| 機能 |
主な対策例 |
| 統治 |
経営層への報告の頻度と方法を決める。取引先のリスクを経営層の関与の下で扱う。リスクを良い面と悪い面の両方で見る。サイバー保険に入るかを判断する |
| 識別 |
社内に散らばる守るデータと、その取得元・管理者を定期に把握する。脅威の情報を使い、潜む脅威を探す。侵入の試験や第三者の評価、取引先との演習と事故のあとの共同の振り返り |
| 防御 |
ID の主張(アサーション)を守る。アクセス権を定期に棚卸しする。ゼロトラストの作りを入れる。使用中のデータを守る。1か所が止まると全体が止まる作りを避ける |
| 検知 |
機器の改ざん、標準の設定からのずれ、記憶装置や電源の使われ方も見張る。おとりの仕組み(デセプション)で見張る。事故を段階で分類する |
| 対応 |
初めの事故の報告が正しいかを確かめ、誤検知や重複を防ぐ。経営層に状況を伝える。復旧の作業が業務に与える影響を確かめる |
| 復旧 |
復旧に使う資産を、使う前に確かめる。本番に戻す前に侵害の跡を確かめる。事後の報告書を作り、社内外に知らせる |
AIへの対応は来年度以降
意見公募要領と改訂概要では、AIのリスクへの対応は今回の範囲に入れていません。AIのセキュリティの国際的な枠組みがまだ固まっていないためです。来年度以降、AIがサイバー空間とフィジカル空間にもたらすリスクを調べ、必要に応じて第Ⅱ部と第Ⅲ部を直すとしています。その先で、第Ⅰ部の考え方(三層構造と6つの構成要素)も見直す予定です。
意見の出し方
| 項目 |
内容 |
| 期間 |
2026年10月23日(金)から12月21日(月)必着(日本時間) |
| 対象 |
CPSF version 1.1(案)の本文と添付A〜E(日本語版と英語版) |
| 出し方 |
e-Govの意見提出フォームから、日本語か英語で。使いにくいときは、別紙の用紙をメールで送る(件名は要領の指定どおり) |
| 書くこと |
どの部分への意見か、意見の中身、理由(できれば根拠の出典も) |
| 公開 |
氏名・住所・電話番号・メールアドレス以外は公開されることがある。個別の回答はしない |
改訂の箇所を細かく見たいときは、e-Govに付いている変更履歴つきの本文と用語集を使います。
重要インフラの事業者と取引先に求められる対策は、重要インフラ統一基準が10月1日施行 16分野と取引先の情シスが確かめることにまとめています。
影響する会社・しない会社
- 影響する: CPSFやその添付の対策例を、自社や取引先のセキュリティの点検表の下敷きにしている会社です。対策要件のIDが変わるため、表の照らし合わせが要ります。
- 影響する: 取引先からSCS評価制度の★3・★4を求められている、または求めている会社です。CPSFの対策例と★の基準が近づきます。
- 影響する: 工場の機器やIoT機器など、サイバー空間とフィジカル空間にまたがる仕組みを持つ製造業などの会社です。
- 影響しない(今のところ): CPSFを使っていない会社です。ただし、取引先の点検の書式に、CPSFが使われていることがあります。
情シスが今日やること
- 自社の点検表の下敷きを確かめる。 社内の規程や、取引先に出しているセキュリティの点検表が、CPSF version 1.0の対策要件やIDを使っていないかを確かめます。
- 新旧の対応表で照らし合わせる。 使っているなら、改訂概要の新旧の対応表で、1.0の要件が1.1のどれにまとまったかを見ます。正式版が出たときに直す箇所を、今のうちに一覧にしておきます。
- ★の基準と並べる。 取引先からSCS評価制度の★3・★4を求められているなら、添付Cの対策例と★の基準を並べ、自社の対応の進み具合を確かめます。
- 意見を出すか決める。 自社の業種の現場で使いにくい点があれば、12月21日までに意見を出せます。業界団体を通じて出す方法もあります(当社の見立て)。
- AIの扱いは別に決める。 今回の改訂にはAIのリスクは入っていません。社内のAIの利用のルールは、ほかの指針も見て別に決めます。