アララと契約した覚えのない会社が、なぜアララ経由の漏えいを公表するのでしょうか。11月12日から15日朝までに公式の発表を確認できた40件のうち、メール配信のアララへの不正アクセスによる発表は14件ありました。そのうち11件は、発表元とアララのあいだに別の会社を挟んだ発表でした。
三井住友海上など損保3社は、ドライブレコーダーの映像の共有に使うFleekdriveを挟んでいました。本田技研工業と百十四銀行は、株主向けの電子ギフトを任せたギフトパッドです。40件全体でも、29件は発表元の委託先や、使っていたサービスの提供元で起きた事故でした。1
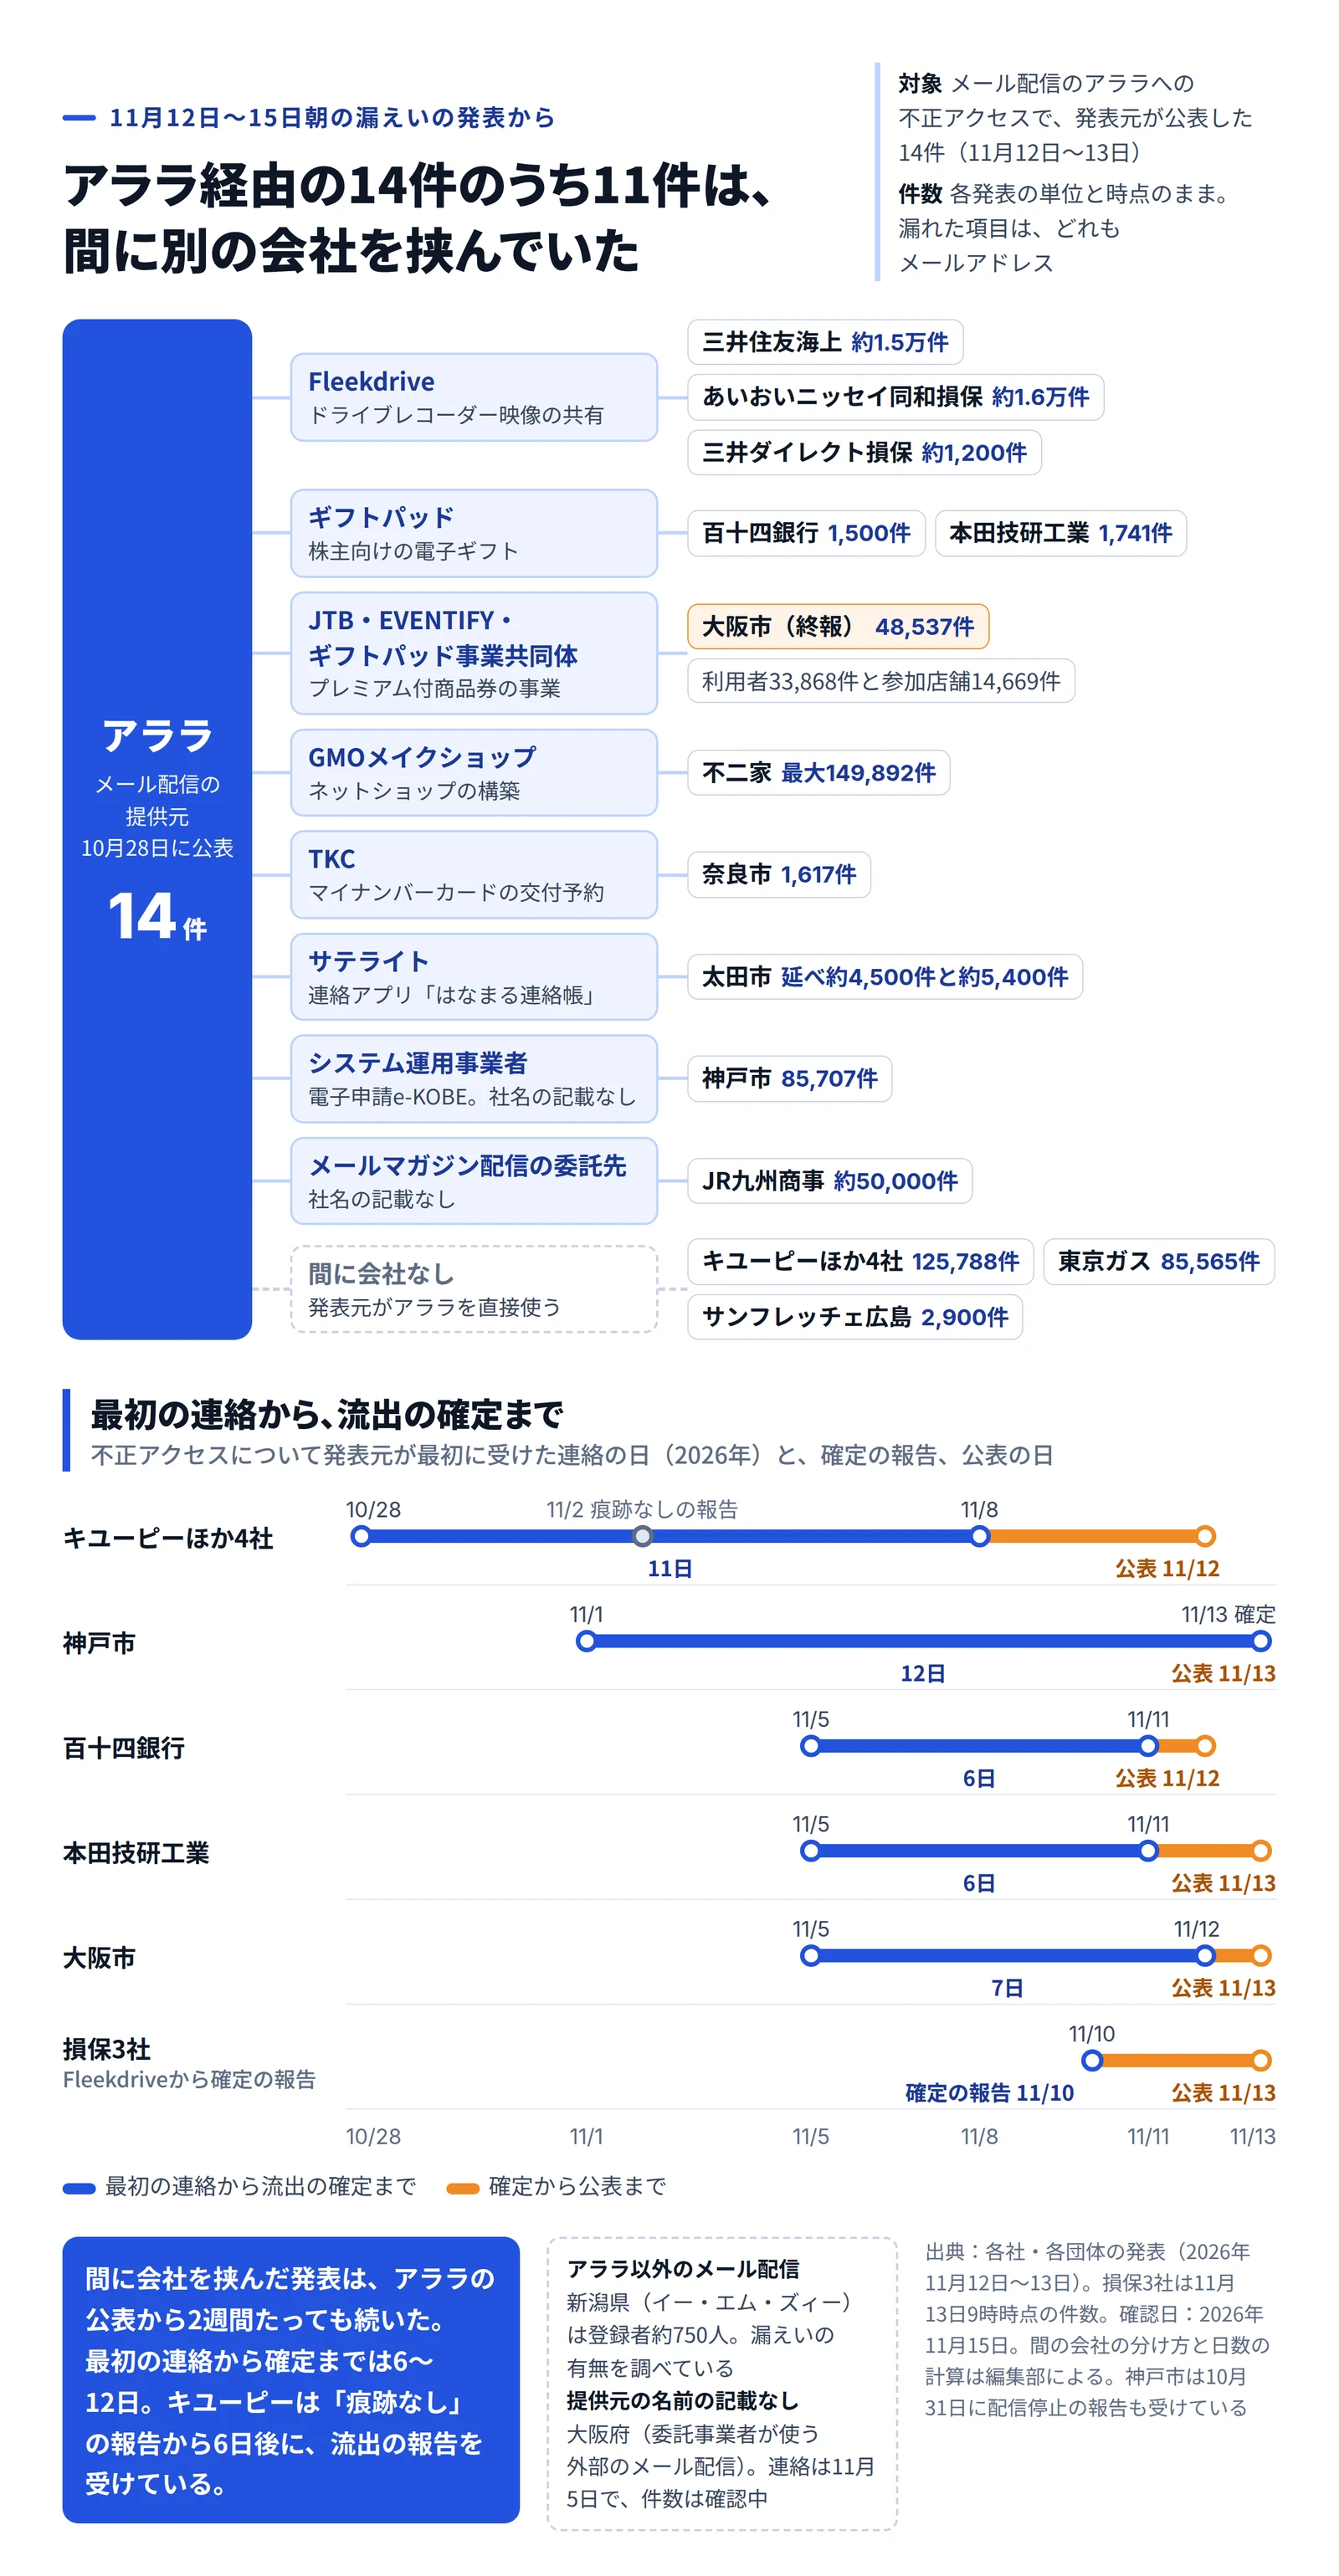
アララ経由の14件、11件は間に1社
間に入った会社の多くは、メール配信を売る会社ではありません。Fleekdriveはオンラインストレージ、ギフトパッドは電子ギフト、TKCは自治体のマイナンバーカード交付予約、サテライトは学校や施設の連絡アプリ「はなまる連絡帳」の提供元です。どの会社も、自社のサービスから利用者に送るメールを、アララの仕組みで配信していました。
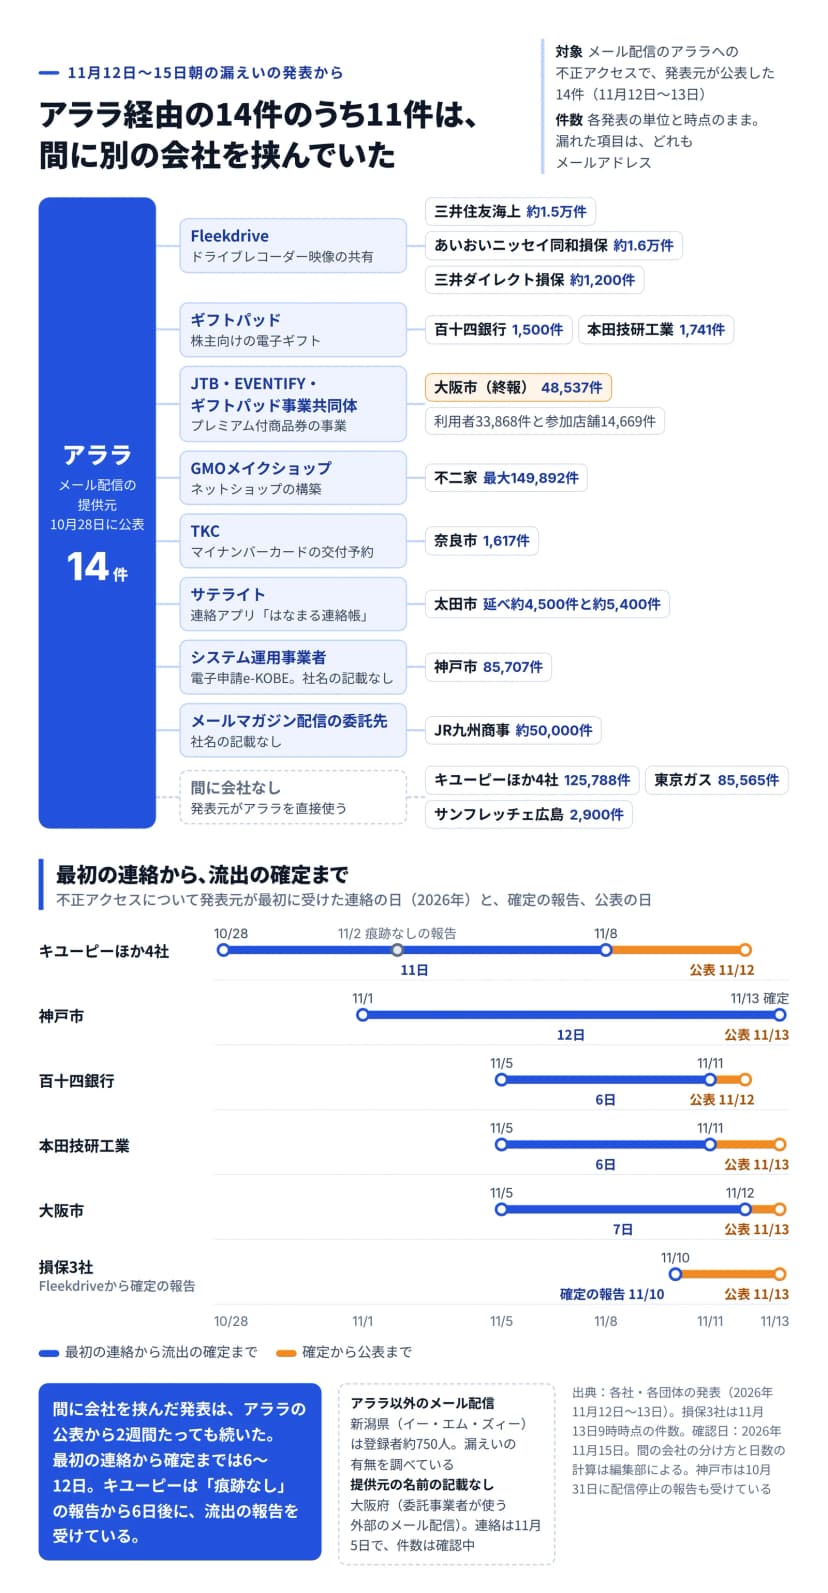 アララ経由の14件を間に入った会社ごとに分け、最初の連絡から確定までの日数を並べた図作成: 編集部 / 出典: 情シスの相棒編集部(各社・各団体の発表をもとに作成)
1件あたりの件数は大きくありません。損保3社を合わせて3万件あまり、株主のアドレスは百十四銀行が1,500件、本田技研工業が1,741件です。ただ、漏れたのは保険の契約者や株主のアドレスです。送り主として名乗られやすい会社がはっきりしている点は、気がかりです。電子ギフトの当選や映像の共有を装うメールが届けば、受け取った人はつい開いてしまうかもしれません。
漏れたのはメールアドレスだけですが、消費者のものとも限りません。東京ガスの「ガス本管埋設状況確認サービス」は、新築や造成を計画する法人や個人事業主などが使うサービスです。大阪市の終報でも、利用者の33,868件に加えて、商品券の参加店舗14,669件のアドレスが漏れていました。関西の自治体の電子申請で、止まったメールがどこまで戻ったかは、西のITメディアの記事で読めます。
「痕跡なし」の6日後に、流出の報告
不正アクセスについての最初の連絡から流出の確定までには、6〜12日かかりました。最初の連絡の日と、確定の報告を受けた日の両方が分かる5件は次のとおりです。
| 発表元 |
最初の連絡 |
確定の報告 |
公表 |
連絡から確定まで |
| キユーピーほか4社 |
10月28日(不正アクセス発生の連絡) |
11月8日 |
11月12日 |
11日 |
| 神戸市 |
11月1日(不正アクセス検知の報告) |
11月13日 |
11月13日 |
12日 |
| 百十四銀行 |
11月5日(漏えいの可能性) |
11月11日 |
11月12日 |
6日 |
| 本田技研工業 |
11月5日(被害は不明) |
11月11日 |
11月13日 |
6日 |
| 大阪市 |
11月5日(流出の可能性が高い) |
11月12日 |
11月13日 |
7日 |
神戸市には、その前日の10月31日に「配信を止めた」、11月2日に「漏えいの可能性がある」という報告も届いていました。
キユーピーの経過は、覚えておきたい例です。10月28日にアララから不正アクセスの連絡を受け、11月2日には「キユーピーグループのデータ流出の痕跡は確認されていない」との報告を受けました。ところが8日、キャンペーンの応募や問い合わせの自動返信メールを送った客のアドレスが、外へ流出していたと伝えられます。対象は2023年9月12日から2026年10月31日までの、3年あまりの分でした。
一方、Fleekdriveから損保3社への報告は、発表にある限り11月10日の1回だけで、初めから「漏えいした」という形でした。Fleekdriveが自社の分の漏えいを知ったのは9日で、3社はその報告の3日後、13日に公表しています。
つまり、知らせの形を分けたのは、間に入った会社の数ではありません。「痕跡なし」を受けたキユーピーはアララを直接使っていて、Fleekdriveを挟んだ損保3社のほうが、初めから確定の形で知らされました。背景にあるのは、提供元の調べが途中で広がったことでしょう。アララは10月30日の続報で、流出を対象の環境の約301万件とし、それ以外の環境での流出はないとしていました。11月2日の第2報では、範囲が契約企業の環境のサーバー97台に広がっています(アララの第2報の記事)。だから、届いた報告が途中の段階なのか、最後の答えなのかを見分けたいのです。分からないうちは、社内の対応を閉じないほうがよさそうです。
アララ以外のメール配信でも、調べは続いています。新潟県は13日、イー・エム・ズィーのメール配信サービスへの不正アクセスで、「にいがた県環境メール」の登録情報が漏れた可能性があると公表しました。同日18時の追加情報では、事業者から、現時点では漏えいしておらず可能性も低いとの報告があったものの、確認を終えるにはまだ時間がかかるといいます。大阪府も13日、食費支援事業の委託事業者が使う外部のメール配信サービスで、申請者のメールアドレスが漏れた可能性を公表しました。連絡は11月5日で、サービスの名前は書かれていません。
LINE連携のSaaS、運用・サポート用のアカウントから複数社に
LINE公式アカウントと顧客の管理をつなぐ「COMSBI(SaaS版)」では、提供元の社内アカウントが入口です。ソニックムーブによると、11月9日23時4分、第三者が同社の運用・サポート業務で使う社内用のアカウントでログインし、複数の企業・団体の情報を取り始めました。10日2時15分にはほかの社内アカウントも使い、7時36分になって同社はクラウド環境の異常に気づきました。このアカウントには、複数の企業・団体の管理機能を操作できる権限が付いていたのです。
取られたのは、導入企業ごとに項目の違う利用者の氏名や電話番号、住所と、LINE公式アカウントの友だちの表示名やLINEユーザーIDです。京阪ホールディングスは14日、LINEの表示名などが流出した可能性のある人を、グループの公式アカウント「京都タワーサンド」で最大90,550名、「京阪百貨店」で最大51,223名などと公表しました。LIFULLの13日の発表では、最大2,479名(12日時点)です。
同じ提供元は10月にも、別の基盤で不正アクセスを受けていました。10月の件と比べると、入口はどちらも管理用の認証情報です。
|
10月の事故 |
11月の事故 |
| 基盤 |
COMSBIエンタープライズ基盤 |
COMSBI(SaaS版) |
| 不正なログイン |
10月23日の午前 |
11月9日23時4分から10日朝 |
| 入口 |
管理画面の認証情報 |
運用・サポート用の社内アカウント |
| その先で取られたもの |
サーバーの認証情報 |
クラウド環境の設定情報と認証情報 |
| 公表 |
10月26日 |
11月12日 |
10月の件の経過は、COMSBIエンタープライズ基盤の記事で読めます。11月の発表は、再発防止に「2段階認証の必須化、接続元の制限」を挙げました。裏返せば、管理画面に入る社内アカウントには、それまで2段階認証が必須ではなかったと読めます。
今回は、1つのアカウントの権限で複数の会社の顧客に手が届きました。つまり、導入企業の側から見えにくいのは、提供元の社員が自社のテナントにどこまで入れるかです。もう一つ気になるのは、LINE公式アカウント連携用の認証情報などの更新を、ソニックムーブが12日の発表の時点で「順次実施中」としていた点です。自社の公式アカウントの分が済んだかどうかは、提供元に聞かないと分かりません。
本人確認書類の画像が、サーバーに保存されたままだった
GFS Educationは13日、会員サイトの画像アップロード機能の脆弱性を突かれ、サーバーにあったデータベースの情報や画像ファイルを持ち出されたと公表しました。約11万人分の氏名やメールアドレスに、本人確認書類の画像も含まれます。84人分は、マイナンバーカード裏面の画像でした。
同社の説明はこうです。「ご提出いただいた画像の中にマイナンバーカードの裏面が含まれており、弊社がシステム内に保存しておりました」。対象には、退会した会員も含まれます。提出された画像は、確認のための受け取りで終わらず、サーバーに保存されたままでした。
大阪府では、食費支援事業の申請システムに10月17日、14時53分から22時30分まで不正アクセスがありました。システムを保守していたのは委託事業者です。漏れたのは、申請した保護者と18歳以下の子ども6組、12名分の画像。マイナンバーカードと運転免許証は表面、健康保険証は両面です。府は19日に報告を受け、22日には申請者に電話で説明しました。公表は11月13日で、報告から25日あとです。
スノーピークのリユース買取サービスでも、振込先の口座情報と本人確認の実施状況を含む24,948名分(13日時点)が流出した可能性があります。
では、自社ではどうでしょうか。採用の応募フォームや取引先の口座の登録、会員の本人確認など、本人確認書類の画像を受け取る仕組みはあるはずです。見ておきたいのは受け取り方より、確認を終えた画像がどこに、いつまで残るかでしょう。
音声放送と午睡センサー、自治体の設備にも
甲賀市では、音声放送システムのサーバーがランサムウェアの被害を受けました。音声放送のサービスを提供するあいコムこうかの12日のお知らせによると、音声放送端末と屋外拡声器が使えず、緊急情報やページング放送も止まっています。12日の時点で復旧の見通しは立っておらず、端末を置いた人の氏名か事業所名が漏れた可能性もあります。緊急情報は、市の公式LINEや「あいこうか緊急メール」、テレビ、ラジオ、滋賀県防災アプリなどで伝えるとしました。
保育施設の午睡チェックセンサーでも事故がありました。icucoのシステムへの不正アクセスで、滑川市は園児27名の氏名と生年月日、性別が、四條畷市は0歳児クラスの児童18人と職員26人の情報が漏れた可能性があると公表しました。四條畷市によると、icucoは個人情報を含む一部のファイルが外から見られる状態だったとして、7日からサービスを止め、9日に再開したといいます。
栃木県は12日、委託事業者が保守するサイクルツーリズムのサイト「ぐるとち」が改ざんされたため公開を止め、偽サイトも見つかったと発表しました。個人情報は持っていないサイトです。渋谷区は13日、区と教育委員会が使うWebフィルタリングサービスの提供元で不正アクセスがあり、「教育ICT基盤」と「民生ICT基盤」の情報の一部が見られた可能性があると知らせました。区が案内している提供元の告知は、デジタルアーツの記事と同じ10月21日のものです。
一方で、甲賀市のお知らせは、止まったときに使う経路をいくつも挙げていました。社内の一斉連絡や安否確認を1つのサービスに寄せている会社なら、それが止まった日に何で知らせるかを、先に決めておく意味は大きいはずです。
設定の不備と認証情報の流出、3件は外からの知らせで
設定の不備や、流出した認証情報が原因の3件は、どれも外からの知らせがきっかけでした。ultra payカードのYenyは10月31日、接続する事業者から不審なAPIコールの連絡を受けました。調べると原因はAPI接続の設定の不備で、電話番号と会員ID1,332,505件(退会者を含む)の漏えいを11月5日に確認しました。
paizaは7月17日、行政機関からの照会で検証環境の認証管理の不備に気づきました。退職者などがアクセスできる状態は環境を作った2013年から2026年8月13日まで続き、アクセスされ得た個人データは最大902,576件です。サイバーセキュリティクラウドの件は性質が違い、流出した認証情報が使われました。外部機関からの情報提供で従業員のGitHubの認証情報1件の流出を知り、GitHubのログを調べて、第三者によるものと考えられる不審なアクセスを11月5日に確認しています。
Yenyとpaizaの2件は設定や認証管理の不備で、攻撃の痕跡と違い、警告として上がってきにくい種類です。もっとも、外から指摘されるまで残る長さは想像以上でした。paizaの13年が、それをよく表しています。
件数の大きい発表も、自社のシステムから出ていました。ヤマダデンキはリフォーム管理システムへの不正アクセスを12日に確認し、氏名や住所、リフォームの営業記録など最大350万件が影響を受けた可能性があると、翌13日に公表しました。流出したかどうかは調査中です。ユナイテッド・スーパーマーケット・ホールディングスのScan&Go ignicaでは、約240万アカウントのうち64,003アカウントの名前とメールアドレスが対象になりました。
13日には、プレイドがKARTEの全機能を止め、アットホームも賃貸管理システムの管理サイトへの不正ログインで6,901件を公表しました。KARTEのステータスページは、14日21時5分の更新でも再開のめどを示していません。
前の回からの続きもあります。JA共済はロードサービスの委託先の事故の第二報で、最大約285万人分(延べの暫定値)を見込みました。Notion AIの処理の委託先の件ではTimeTreeとワンキャリアが、オープンロジの件ではウェザーニューズが、teketの件では阪神タイガースが新たに公表しました。
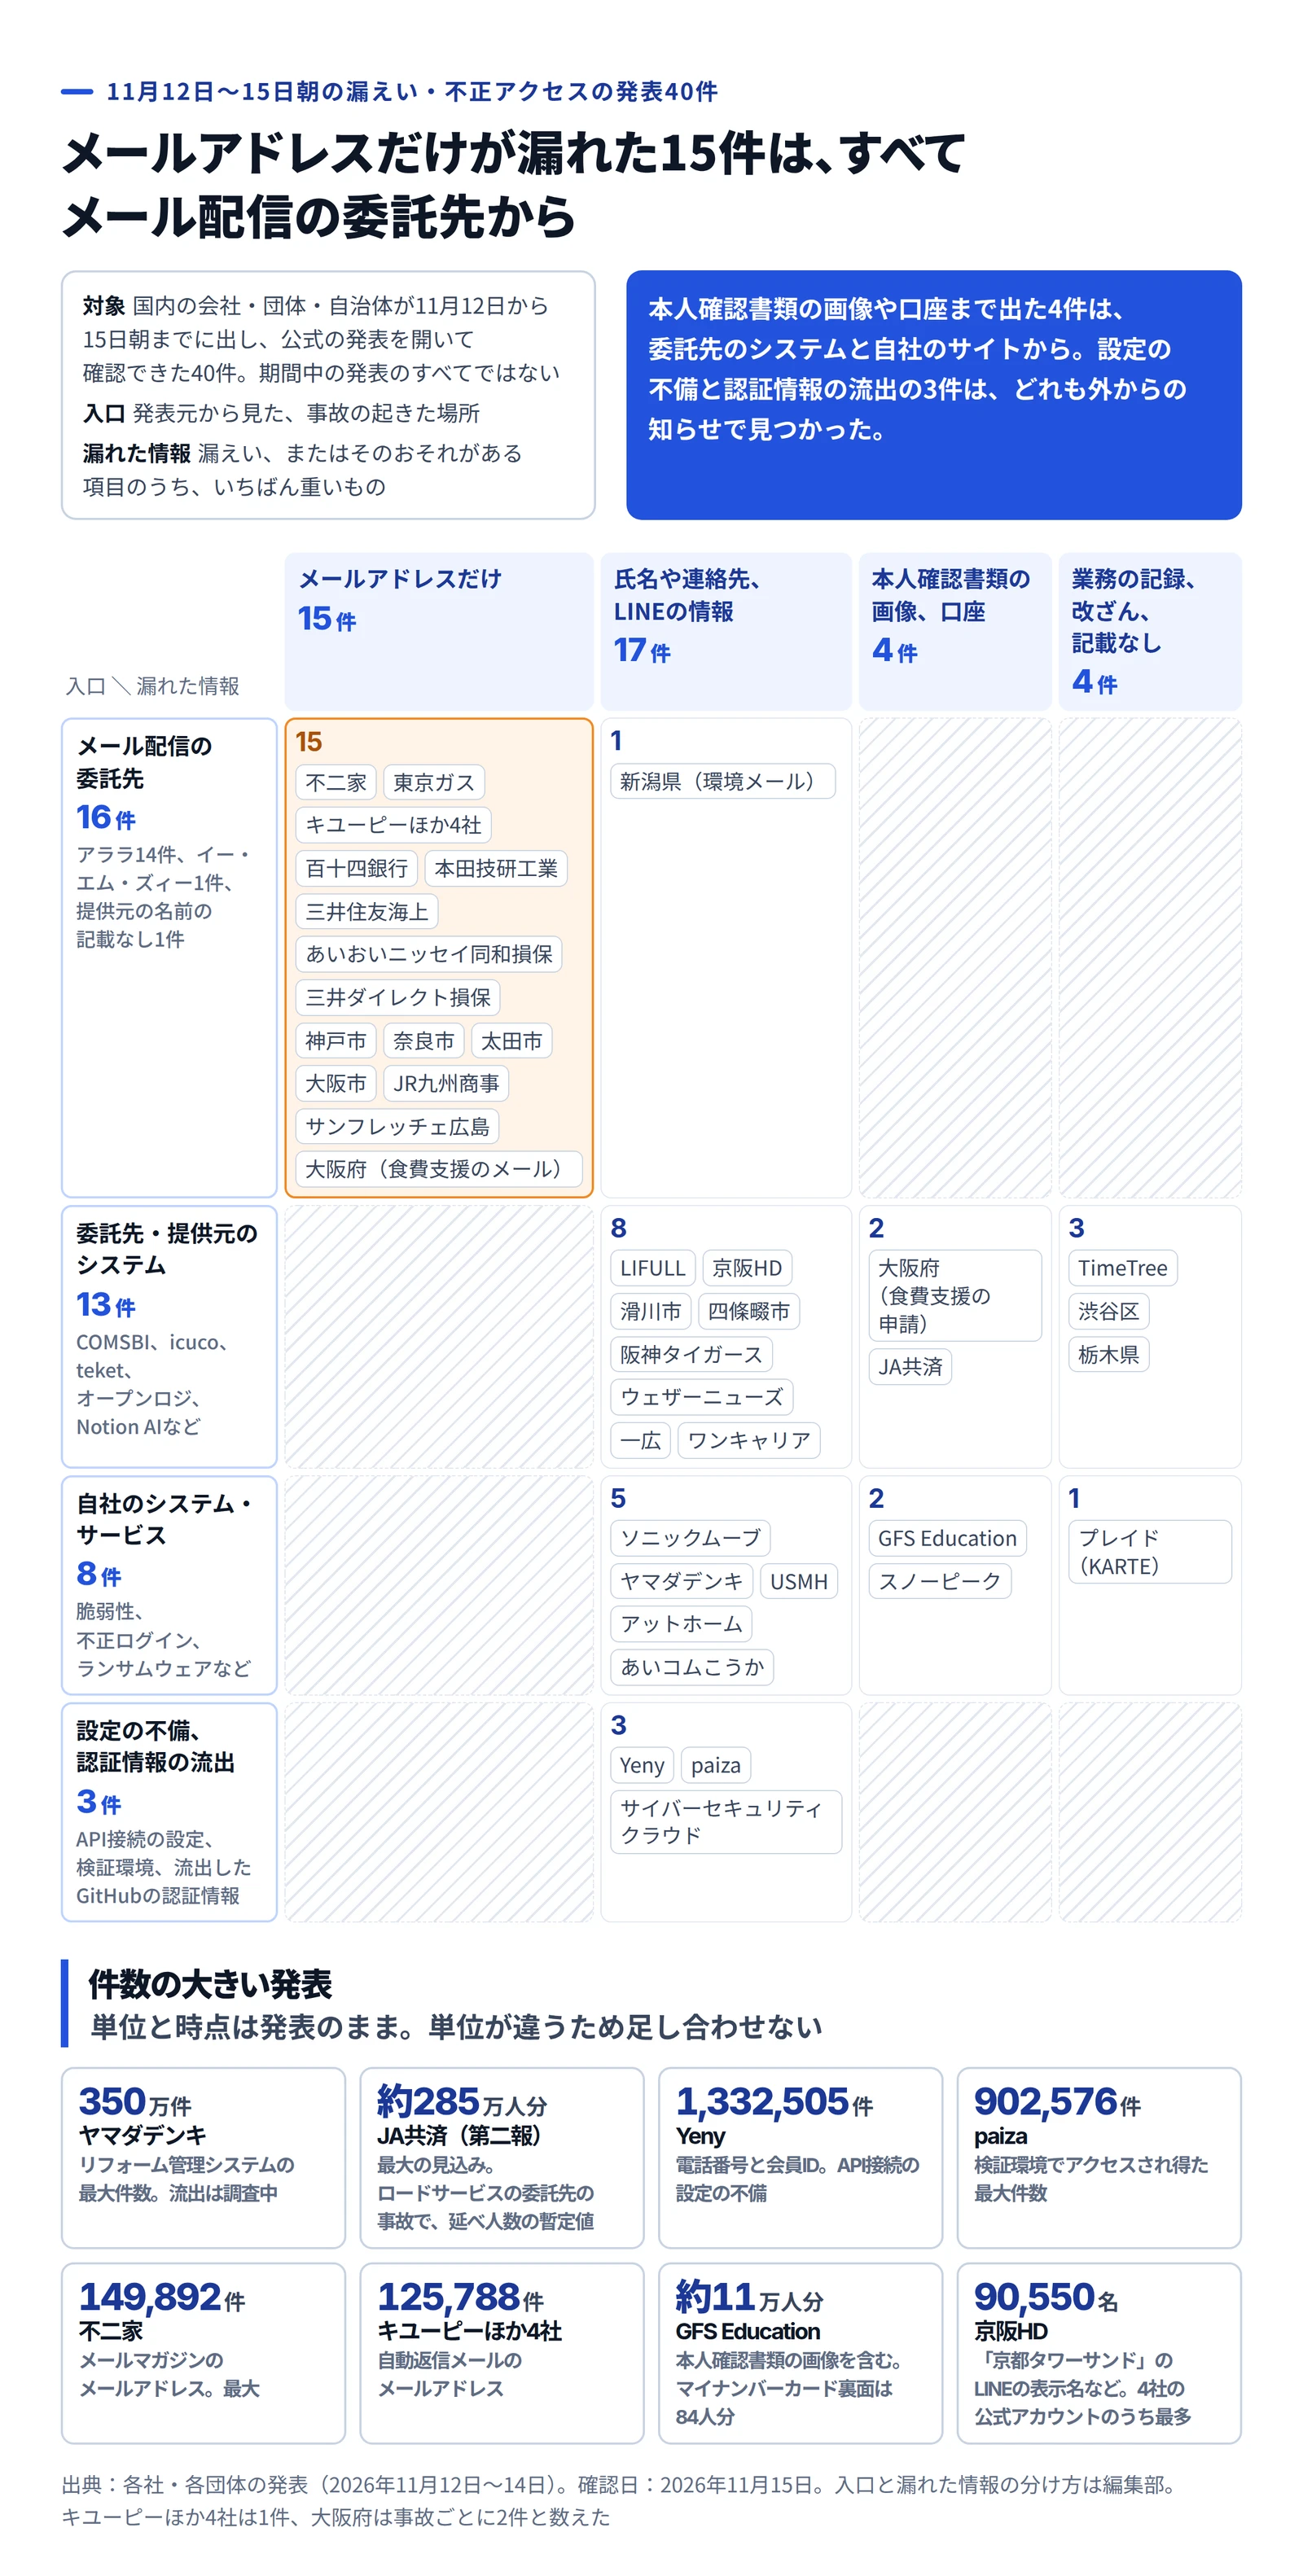
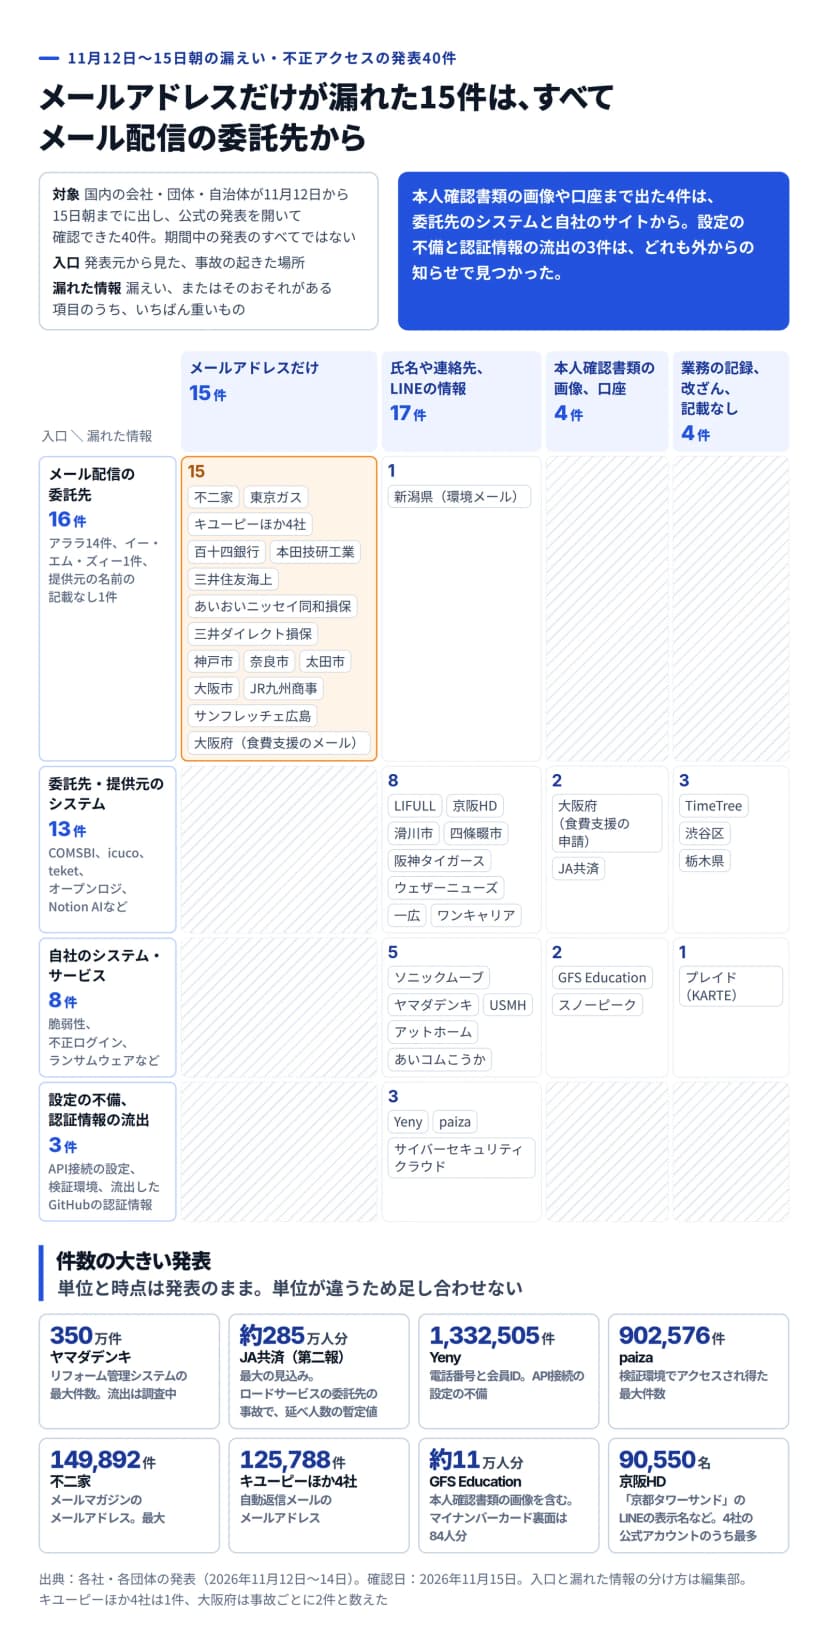 40件を入口と漏れた情報で分けた表と、件数の大きい8件作成: 編集部 / 出典: 情シスの相棒編集部(各社・各団体の発表をもとに作成)
うちの会社に届く知らせは、どの段から来るか
影響を受けるのは、アララと直接の契約がなくても、客や取引先へのメールを外のサービスに任せている会社です。今回の発表に出てきた間の会社は、Fleekdrive、ギフトパッド、GMOメイクショップ、TKC、サテライトなどでした。総務が株主向けの電子ギフトを、販促の部署がネットショップの構築サービスを契約していれば、情シスを通らずにアララまでつながっていることもあります。
LINE公式アカウントをCOMSBI(SaaS版)につないでいる会社も対象です。一方、ソニックムーブは、別の基盤のCOMSBIエンタープライズ基盤を使う会社には、11月の件の影響はないと説明しました。アララ経由の14件で漏れた項目は、どれもメールアドレスでした。
社員が個人として対象になることもあります。株主として電子ギフトに申し込んだ人や、保険の契約者としてドライブレコーダーの映像を共有した人です。
週明けに回す点検の手順
- 客や取引先にメールかLINEを送っているサービスを、部署ごとに聞き出します。総務には株主向けの電子ギフト、販促にはネットショップとキャンペーン、店舗にはLINE公式アカウントを聞くと漏れが減ります。聞くのは契約の名前ではなく、何を、だれの名前で送っているかです。
- 出てきたサービスの提供元に、メールの配信をどこに任せているかを問い合わせます。アララなどの名前が出たら、11月に個別の報告が来ているか、それが「可能性」か「確定」かを記録します。
- 「痕跡なし」や「可能性」で止まっている報告は、最終の報告をいつ出すかを提供元に聞き、それまで社内の対応を閉じずにおきます。
- LINE連携のSaaSを使っているなら、提供元の運用・サポート用のアカウントが自社のテナントに入れる範囲と、2段階認証の有無を聞きます。COMSBI(SaaS版)なら、自社のチャネルの認証情報が更新済みかも問い合わせます。
- 本人確認書類の画像を受け取るフォームを洗い出し、確認を終えた画像の保存先と保存期間を見ます。Webサーバーから届く場所に置いたままなら、移すか消す日を決めます。古物営業法の買取の記録や、犯罪収益移転防止法の確認記録のように、法令で保存が要るものは消さずに、Webから届かない場所へ移します。
11月12日〜15日朝の40件
| 公表日 |
発表元 |
漏れた、または漏れたおそれのある項目 |
件数(発表の単位のまま) |
入口 |
状態 |
| 11月12日 |
不二家 |
メールマガジンの購読者のメールアドレス |
最大149,892件 |
GMOメイクショップ、アララ |
流出を確認 |
| 11月12日 |
東京ガス |
ガス本管埋設状況確認サービスの利用者のメールアドレス |
85,565件 |
アララ |
流出を確認 |
| 11月12日 |
キユーピーほか4社 |
自動返信メールを受けた客のメールアドレス |
125,788件(5社合計) |
アララ |
流出を確認 |
| 11月12日 |
百十四銀行 |
電子ギフトの当選メールを受けた株主のメールアドレス |
1,500件 |
ギフトパッド、アララ |
漏えいを確認 |
| 11月12日 |
太田市 |
はなまる連絡帳のメールアドレス |
スポーツ学校の延べ約4,500件と、こどもプラッツの延べ約5,400件 |
サテライト、アララ |
漏えいの可能性 |
| 11月12日 |
サンフレッチェ広島 |
公式モバイルサイトのメールアドレス |
2,900件 |
アララ |
漏えいの報告 |
| 11月13日 |
本田技研工業 |
電子ギフトに当選した個人株主のメールアドレス |
1,741件 |
ギフトパッド、アララ |
漏えいを確認 |
| 11月13日 |
三井住友海上 |
Fleekdriveの配信メールを受けた客のメールアドレス |
約1.5万件(13日9時時点) |
Fleekdrive、アララ |
漏えい |
| 11月13日 |
あいおいニッセイ同和損保 |
Fleekdriveの配信メールを受けた客のメールアドレス |
約1.6万件(13日9時時点) |
Fleekdrive、アララ |
漏えい |
| 11月13日 |
三井ダイレクト損保 |
アララ経由のメールを受けた客のメールアドレス |
約1,200件(13日9時時点) |
Fleekdrive、アララ |
漏えい |
| 11月13日 |
神戸市 |
電子申請e-KOBEの利用者のメールアドレス |
85,707件 |
システム運用事業者、アララ |
漏えいの確定 |
| 11月13日 |
奈良市 |
マイナンバーカードの受取予約をした人のメールアドレス |
1,617件 |
TKC、アララ |
漏えい |
| 11月13日 |
大阪市(終報) |
商品券の利用者と参加店舗のメールアドレス |
33,868件と14,669件 |
JTB・EVENTIFY・ギフトパッド事業共同体、アララ |
漏えい(続報) |
| 11月13日 |
JR九州商事 |
メールマガジンのメールアドレス |
約50,000件 |
配信の委託先、アララ |
漏洩 |
| 11月13日 |
新潟県 |
環境メールのメールアドレス、性別、年代、市町村名 |
登録者約750人 |
イー・エム・ズィー |
調査中 |
| 11月13日 |
大阪府 |
食費支援事業の申請者のメールアドレス |
確認中 |
委託事業者が使う外部のメール配信(提供元の名前の記載なし) |
調査中 |
| 11月12日 |
滑川市 |
園児の氏名、生年月日、性別 |
27名 |
icuco(午睡チェックセンサー) |
流出の可能性 |
| 11月12日 |
四條畷市 |
児童の氏名、生年月日、園名など、職員の氏名 |
児童18人、職員26人 |
icuco(午睡チェック) |
漏えいの可能性 |
| 11月12日 |
栃木県 |
個人情報はなし(サイトの改ざん) |
なし |
委託事業者が保守するサイト |
公開を停止 |
| 11月12日 |
JA共済(第二報) |
氏名、住所、電話番号、車両情報、一部の口座情報など |
最大約285万人分(延べの暫定値) |
プレステージ・コアソリューション |
調査中(続報) |
| 11月12日 |
TimeTree |
Notion AIとのやり取りにあった協力者や取引先、社員の情報 |
13名、5名、81名 |
Notion AI(Fireworks AI) |
漏えいの可能性 |
| 11月12日 |
ワンキャリア |
Notion AIのチャット履歴にあった氏名、連絡先など |
最大約2,300件 |
Notion AI(Fireworks AI) |
流出の可能性 |
| 11月12日 |
ウェザーニューズ |
SORASHOPの購入者の氏名、住所、電話番号など |
調査中 |
オープンロジ |
漏えいの可能性 |
| 11月13日 |
大阪府 |
本人確認書類の画像(氏名、住所、顔写真など) |
12名 |
委託事業者が保守する申請システム |
漏えい |
| 11月13日 |
LIFULL |
LINEの表示名やユーザーID、一部はプレゼントの送付先 |
最大2,479名(12日時点) |
COMSBI(SaaS版) |
漏えい |
| 11月13日 |
渋谷区 |
教育ICT基盤と民生ICT基盤の情報の一部 |
記載なし |
デジタルアーツ(Webフィルタリング) |
閲覧の可能性 |
| 11月13日 |
阪神タイガース |
野球教室の申込者の氏名、メールアドレス、住所など |
最大155件 |
teket |
流出の可能性 |
| 11月14日 |
京阪ホールディングス |
LINEの表示名など、一部は氏名や住所など |
LINEの情報は最大90,550名ほか(4社、重複あり) |
COMSBI(SaaS版) |
流出の可能性 |
| 11月14日 |
一広 |
注文者とお届け先の氏名、住所、電話番号、注文内容など |
確認中 |
GoQSystem |
持ち出しを確認 |
| 11月12日 |
ソニックムーブ |
導入企業の利用者の氏名や電話番号、LINEの友だちの情報 |
記載なし(企業・団体ごとに報告) |
COMSBI(SaaS版)の社内アカウント |
漏えいを確認 |
| 11月12日 |
あいコムこうか |
音声放送端末の設置者の氏名か事業所名 |
記載なし |
甲賀市の音声放送システム(ランサムウェア) |
漏えいの可能性、12日時点で復旧の見通しなし |
| 11月12日 |
ユナイテッド・スーパーマーケット・ホールディングス |
Scan&Go ignicaの名前、メールアドレス |
64,003アカウント |
Scan&Go ignicaのシステム |
流出の可能性 |
| 11月13日 |
ヤマダデンキ |
氏名、住所、電話番号、リフォームの営業記録 |
最大350万件 |
リフォーム管理システム |
流出は調査中 |
| 11月13日 |
アットホーム |
加盟店が登録した入居者やオーナーの氏名、住所など |
6,901件 |
賃貸管理システムの管理サイト(不正ログイン) |
漏えいの可能性 |
| 11月13日 |
GFS Education |
氏名、メールアドレス、本人確認書類の画像など |
約11万人分(マイナンバーカード裏面は84人分) |
会員サイトの画像アップロード機能 |
漏えい、またはそのおそれ |
| 11月13日 |
スノーピーク |
振込先口座、本人確認の実施状況、氏名など |
24,948名、5,923名、21,553名、不正ログイン最大445件 |
3つのサービスの脆弱性、不正ログイン |
流出の可能性 |
| 11月13日 |
プレイド |
記載なし |
記載なし |
KARTE |
全機能を停止、14日21時5分時点で再開は未定 |
| 11月12日 |
Yeny |
電話番号、会員ID |
1,332,505件(退会者を含む) |
API接続の設定の不備 |
漏えいを確認 |
| 11月12日 |
サイバーセキュリティクラウド |
GitHubにあった一部の顧客の企業名、氏名、メールアドレスなど |
調査中 |
流出した従業員のGitHubの認証情報 |
漏えいのおそれ |
| 11月13日 |
paiza |
ユーザーID、生年月日、取引先の担当者情報など |
最大902,576件 |
検証環境の認証管理の不備 |
漏えいのおそれ |
表は上から、メール配信の委託先、委託先や提供元のシステム、自社のシステム、設定の不備と認証情報の流出という入口の順に並んでいます。件数の単位は件や名、人、アカウントとばらばらなので、足し合わせられません。
漏れた件数の大きさと、知らせが届くまでの日数は別の話でした。自社の名前で客に何かを送っている仕組みを、契約書ではなく送っている中身から洗い出すと、次の知らせが届いたときに迷わずに済むはずです。