「COMSBIエンタープライズ基盤」にLINE公式アカウントをつないでいた会社は、顧客の名簿だけでなく、公式アカウントそのものが悪用されないかも確かめる必要があります。提供元のソニックムーブが10月26日に出した発表は、漏えい、またはそのおそれがある情報に「お客様のLINE公式アカウントに関する設定情報」を挙げました。対象は法人ごとに個別に提供する基盤で、クラウド型の「COMSBI(SaaS版)」とは別のシステム基盤です。SaaS版の利用者への影響は確認されていません。
その設定情報に何が入っていたのかは、発表に書かれていません。
使い終えた会社も、無関係とは言えません。UCC上島珈琲は11月2日、以前に使っていたこのサービスから、顧客のメールアドレスが漏れたと発表しました。
管理画面へのログインが、サーバーまで届いた
ソニックムーブによると、10月23日の午前、第三者がサービスの管理システムに不正にログインしました。同社が気づいたのは12時12分。すぐに認証情報の無効化を始め、13時20分に外部からのアクセスを遮断して、サービスを順次止めました。
原因について同社は、第三者が管理画面の認証情報を不正に入手してログインし、「管理画面の機能の不備を通じてサーバーの認証情報を取得した」と説明します。管理画面に入られ、その先で、基盤を動かすサーバーの認証情報にまで手が届いた形です。
把握するとすぐ認証情報の無効化に手を付け、68分後に外からのアクセスを断りました。15時41分以降にも試行はあり、どれも成功していません。もっとも、侵入から把握までに何時間かかったのかや、管理画面の認証情報をどこで入手されたのかについて、説明はまだありません。対象になった会社の数も「一部」とあるだけです。
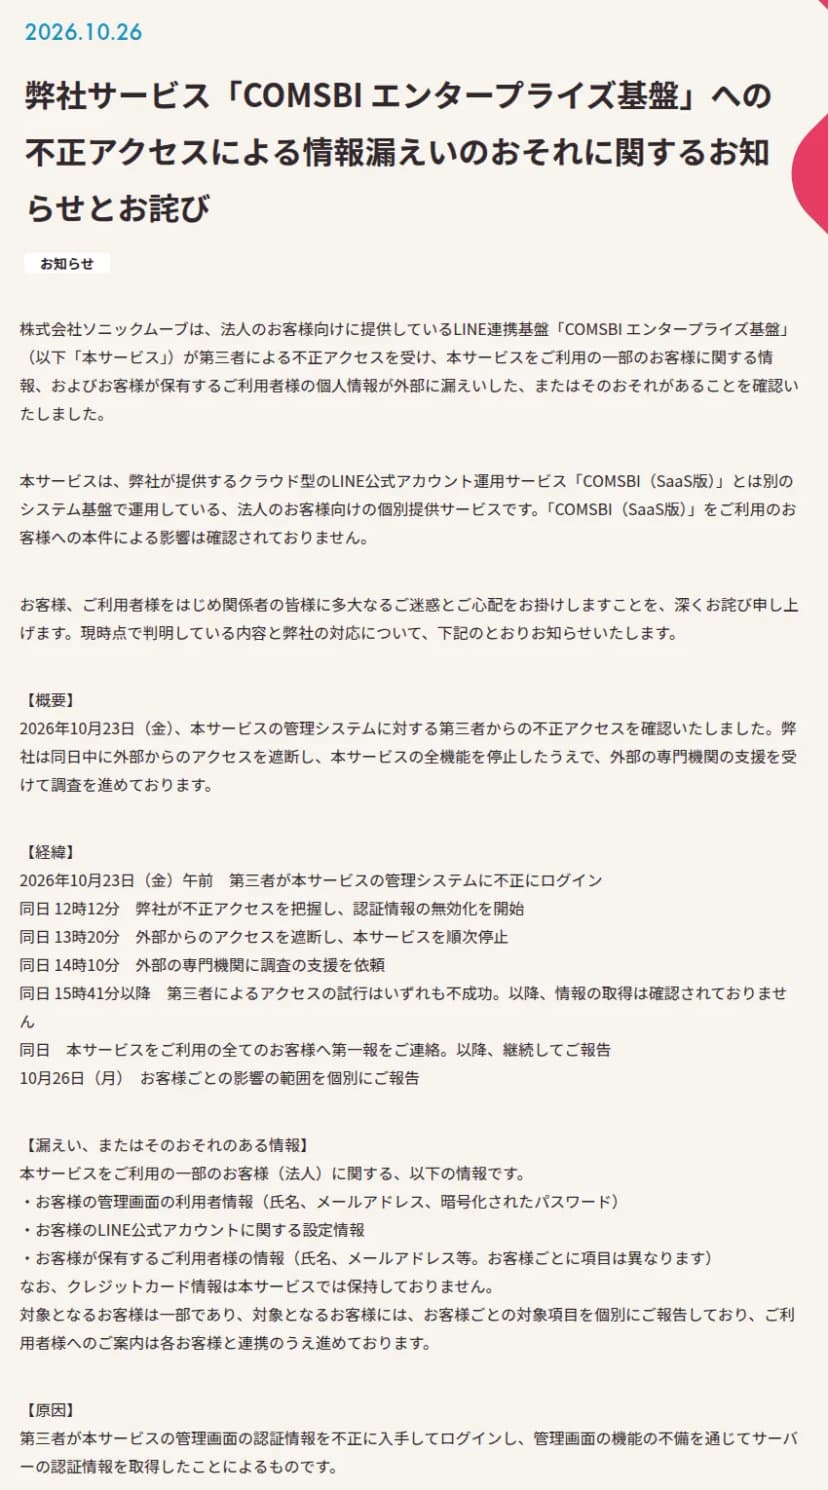 ソニックムーブの発表(10月26日)。経緯と、漏えいのおそれがある情報出典: 株式会社ソニックムーブ「弊社サービス「COMSBI エンタープライズ基盤」への不正アクセスによる情報漏えいのおそれに関するお知らせとお詫び」(引用)
「設定情報」が気になるわけ
外部の基盤からLINE公式アカウントのメッセージを送るには、Messaging APIのチャネルアクセストークンが要ります。だから、連携基盤が導入企業のトークンを預かって動いていると考えるのが自然でしょう。
LINEの開発者向けの説明では、トークンは4種類あり、そのうち長期のチャネルアクセストークンには有効期限がありません。漏れたときに起きることも、はっきり書かれています。
チャネルアクセストークンが漏洩すると、第三者がブロードキャストメッセージを送信でき、結果として悪意のあるメッセージがすべての友だちに送信されてしまいます。
出典: LINE Developers「チャネルアクセストークン」
つまり、設定情報に長期のトークンが入っていたなら、攻撃者は会社の公式アカウントの名前で、友だち全員に偽のメッセージを送れます。知らないアドレスからのメールより、いつも見ている公式アカウントの通知のほうが、受け取る人はずっと信じやすいはずです。
気がかりは、長期のトークンだけではありません。Messaging APIのリファレンスによると、チャネルIDとチャネルシークレットがあれば、30日有効の短期のトークンや、15分有効のステートレスのトークンを新しく発行できます。設定情報にチャネルシークレットまで入っていたなら、長期のトークンを替えても、攻撃者は自分でトークンを出し直せることになります。個別の報告でまず確認したいのは、長期のトークンとチャネルシークレットが含まれていたかどうかです。
ソニックムーブは対応として「システム上の全ての認証情報の無効化」も挙げました。しかし、それが各社のLINE側のトークンやシークレットまで含むのかは、文面からは読み取れません。
長期のトークンは、LINE Developersコンソールの[Messaging API設定]タブから再発行でき、古いほうの有効期間を最大24時間まで延ばせます。チャネルシークレットは[チャネル基本設定]タブの[発行]で再発行でき、押すと今のシークレットは無効になります。シークレットの再発行には、チャネルのAdmin権限が要ります。LINEの資料は、今のシークレットを使っているサービスへの影響を十分に調べてから行うよう求めています。
使い終えて3年近く、データは残っていた
UCC上島珈琲の発表はソニックムーブから受けた報告をもとにしたものです。漏えいが確認されたのはメールアドレスの5,529件で、氏名や住所、クレジットカード情報は含まれません。不正利用などの被害は確認されておらず、対象の顧客には順次メールで連絡するとのこと。UCCによると、自社のシステムへの不正アクセスは見つかっていません。提供元のシステム環境で起きた事案だと、ソニックムーブから報告を受けたそうです。
目を引くのは、サービスを使っていた期間でした。2019年12月から2023年12月まで。利用を終えてから、3年近くがたっていました。UCCの発表に設定情報は出てきませんが、長期のトークンには期限がありません。解約のあとに再発行していなければ、基盤に預けたトークンは今も使える状態のはずです。
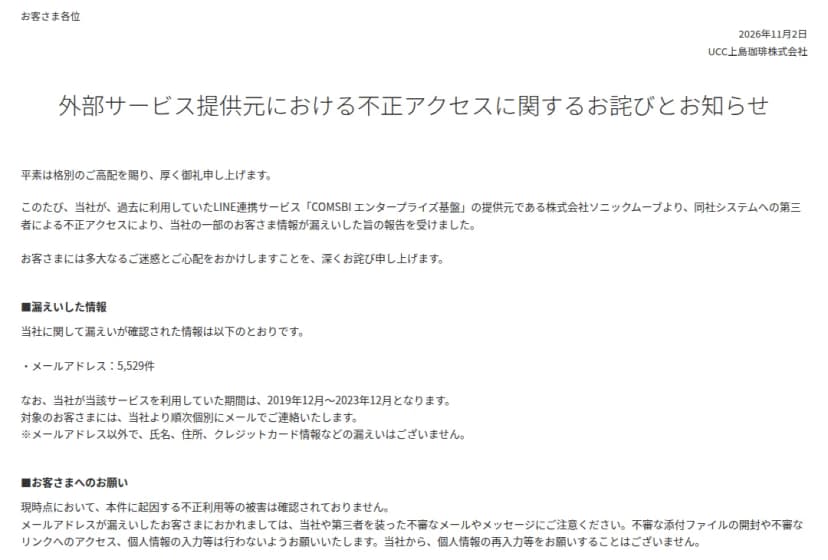 UCC上島珈琲の発表(11月2日)。利用期間は2019年12月〜2023年12月出典: UCC上島珈琲株式会社「外部サービス提供元における不正アクセスに関するお詫びとお知らせ」(引用)
使わなくなったサービスに顧客のデータが残っていた例は、これが初めてではありません。たとえば、10月に最終報が出たショップサーブの件でも、過去に出店していた店の客が漏えいの対象に入りました。
利用を終えたあとのデータを、契約の上でどう扱うことになっていたのか。UCCとソニックムーブのどちらの発表も、そこにはふれていません。ひと月のうちに、似た例が2件続きました。社内の解約の手続きは、請求が止まった時点で終わりにしがちです。委託先に預けたデータが消えたかまでは、だれも確認していないことが多いのでしょう。
対象になる会社は、今の利用者だけではない
いちばん急ぐのは、エンタープライズ基盤を今使っている会社です。ソニックムーブは、対象の会社へ10月26日に項目ごとの報告を済ませました。届いていなければ対象外だった可能性が高いものの、窓口に電話して、自社が対象かを確認しておけば迷いが残りません。
UCCのように、以前に使っていた会社も対象になりえます。契約したときの担当者が異動していれば、報告のメールがだれにも読まれていないこともあるでしょう。
SaaS版だけを使っている会社は、今のところ影響が確認されていません。ただ、同社はSaaS版でもセキュリティ対策を強めるとしているので、続報だけは追っておきます。
見落としやすいのは、LINE公式アカウントを販促の部署や広告代理店が運用している会社です。どの連携基盤につないでいるかを、情シスが知らないことは珍しくありません。「うちは使っていない」と答える前に、運用している人に一度聞いてみてください。
顧客の側にも関係があります。対象の会社の友だちや会員には、その会社を装ったメールやSMS、電話が届くおそれがあり、ソニックムーブも同じ注意を呼びかけました。
販促の担当者と、今週中に進める手順
- LINE公式アカウントの運用担当者と代理店に、エンタープライズ基盤につないだことがあるかを聞きます。今の契約だけでなく、終わった契約も含めます。
- つないでいたなら、ソニックムーブからの個別の報告を探し、自社の分に「設定情報」が入っているか、長期のトークンやチャネルシークレットまで含むかを確認します。見つからないときは、窓口の電話(050-1743-6993、平日10時〜18時)で問い合わせます。
- LINE Developersコンソールを開き、チャネルの管理者にだれが入っているかを見ます。代理店の担当者しか入っていなければ、代理店に再発行を頼み、あわせて自社の担当者をAdminに加えてもらいます。
- 長期のチャネルアクセストークンとチャネルシークレットを、両方とも再発行します。ほかのツールが同じトークンを使っているなら、古いトークンを最大24時間残して切り替え、シークレットを使うツールにも新しい値を入れます。
- 管理画面の利用者情報(氏名とメールアドレス、暗号化されたパスワード)も、漏えいのおそれがある項目です。自社が対象かは個別の報告で確認し、対象なら、同じパスワードをほかのサービスに使い回していた人に変えてもらいます。
解約の日に、消去の証明をもらう
個人情報保護法は、利用する必要がなくなった個人データを「遅滞なく消去するよう努めなければならない」と定めています。1個人情報保護委員会のガイドラインも、削除を委託するときは「委託先が確実に削除又は廃棄したことについて証明書等により確認することも重要である」としています。
努力義務の書き方です。とはいえ、使い終えた基盤に残ったデータが漏れても、顧客へのお詫びと連絡は利用していた会社の仕事になります。UCCの発表は、その実例でした。顧客の連絡先を預ける連携基盤やメール配信のサービスは、解約の手続きに「データの消去と、その証明の受け取り」を一行足しておくとよいでしょう。LINEとつなぐ基盤なら、解約の日にトークンとシークレットの再発行も済ませておきます。
LINE公式アカウントは販促の持ち物として、情シスの台帳に載っていないことが多いアカウントです。今回の問い合わせのついでに、どの基盤につないでいるかと、トークンを再発行できる人を台帳に足しておけば、次に連携先で事故が起きた日の初動がずっと早くなります。