辞めた社員が、辞める前と同じパスワードで外から入れる。プログラミング学習や転職の支援サービスを運営するpaizaは11月13日、開発用ステージング環境がそんな状態にあったと発表しました。期間は2013年の環境構築時から2026年8月13日まで。同社はこの環境を「動作検証環境」と呼びます。
そこには、本番のデータを複製したテスト用のデータが置かれていました。アクセスされ得た個人データは最大902,576件。具体的に外部へデータが流出した事実は、確認されていないといいます。
気づいたきっかけは、行政機関からの照会
きっかけは外からでした。2026年7月17日、行政機関からの照会を受けて緊急に調べたところ、動作検証環境の認証管理に不備が見つかったのです。8月12日に緊急の処置をし、対象環境の遮断とアクセス制御の強化を終えたのが8月13日。社内のセキュリティ管理マニュアルなどを整えたのが9月4日で、公表は照会から119日後でした。
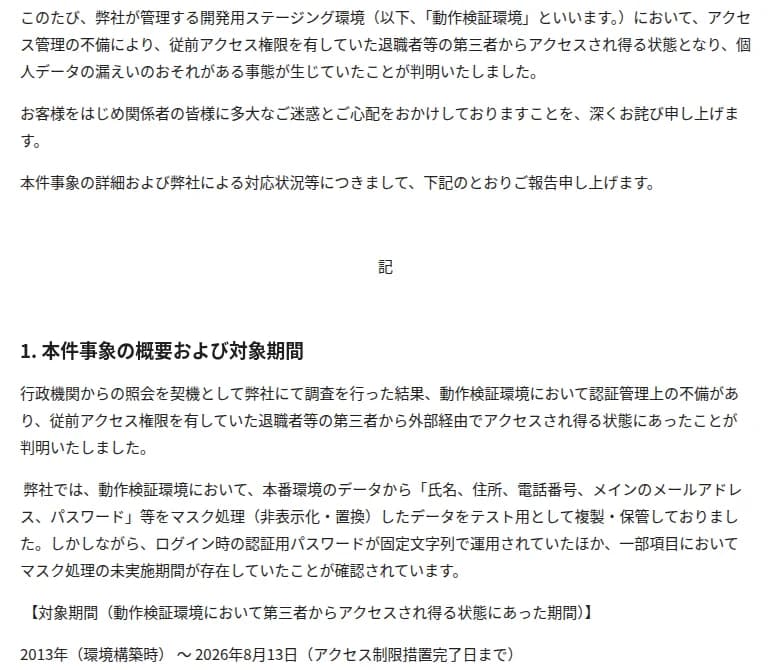 paizaのお知らせの冒頭と「本件事象の概要および対象期間」出典: paiza株式会社「【重要】開発用ステージング環境における個人情報漏えいのおそれに関するご報告とお詫び」(引用)
原因について、paizaは「動作検証環境における認証情報(ベーシック認証等)を変更せず長期間運用していた」と説明します。ログインのパスワードは固定の文字列で、以前アクセス権を持っていた人なら、退職したあとも外から入れる状態が続きました。
paizaは、退職者から秘密保持誓約書を取っていることも挙げました。ただ、誓約書は入ることそのものを止めません。入れなくするには、辞めた日にパスワードを変えるかIDを消すか、社外から届かない経路に限るかです。
同じIDとパスワードを何人もで使う形だったなら、ログのユーザー名では人を分けられません。手がかりは、接続元のアドレスや時刻くらいに限られます。外部への流出が確認されていないことは、入られていないことと同じではないのです。paiza自身も、引き続き監視とログ解析に努めるとしました。
日付を並べると、もう一つ分かることがあります。不備を確認した7月17日から、外から入れなくした8月13日まで27日ありました。発表の対象期間も8月13日まで。つまり、この間も環境は開いていたと読めます。検証環境は、閉じても売上が止まらないことが多い場所です。見つけたその日に外から閉じられるよう、閉じ方と判断する人を決めておきたいところです。
マスクは5項目が中心、外れた項目と期間も
テスト用のデータは、本番から「氏名、住所、電話番号、メインのメールアドレス、パスワード」などをマスク処理(非表示化・置換)して複製したものでした。それでも、一部の項目にはマスクをしていない期間があったと、paizaは認めました。
項目の一覧を読むと、マスクの外にあったものが見えてきます。法人取引先の欄に並ぶのは、取引先担当者の部署名、役職、氏名カナ、携帯電話番号です。学生などは、学校から配られたアドレスを「メイン」、個人のアドレスを「サブメールアドレス」として持っていて、サブは2024年4月〜8月の分が一覧に入りました。請求先担当者名やスキルチェックの受験者の氏名などには「一部非適用期間あり」、管理者や受講者、請求先のメールアドレスには「一部期間非適用」と添えてあります。氏名やメールアドレスの一部にも、マスクが掛かっていない期間があったと読めます。
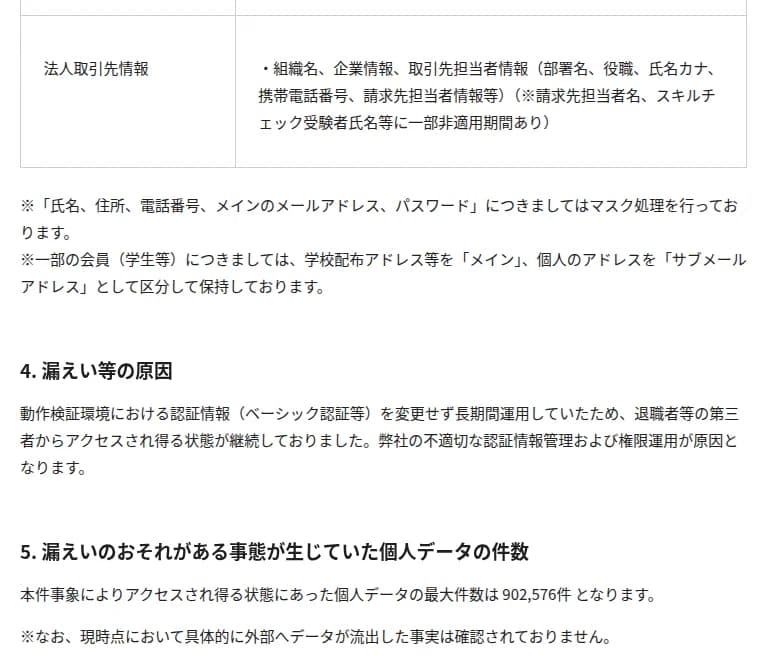 法人取引先情報の項目、マスクの注記、原因と件数出典: paiza株式会社「【重要】開発用ステージング環境における個人情報漏えいのおそれに関するご報告とお詫び」(引用)
マスクの対象を「氏名」「電話番号」のような列の名前で決めると、こうした漏れが出やすいと考えます。カナの列、携帯の列、2つ目のアドレス、取引先や請求先の担当者の表。本人を指せるのに、名前が違うだけで規則から外れることがあります。paizaの再発防止策にも、テスト用データのマスク基準の再検証が入りました。
GitHub ID、職歴、応募履歴、スキルチェックの受験が、同じデータに並んでいた点も気がかりです。開発者をねらう偽の求人や採用面接の連絡を作るなら、使いやすい組み合わせでしょう。偽の採用面接の手口は、Binanceの件の記事で確認できます。
8日で3件、どれも本番の外だった
11月6日からの8日間に、開発に使う環境からの漏えいや、そのおそれの発表が3件そろいました。並べると、paizaの件の形がよく分かります。
| 項目 |
チームスピリット |
サイバーセキュリティクラウド |
paiza |
| 公表した日 |
11月6日 |
11月12日 |
11月13日 |
| 場所 |
ソフトウェア開発用サーバー |
GitHub |
開発用ステージング環境 |
| 経路 |
不正ログインし、サーバーにあった認証情報でクラウドからデータを取得 |
社員のGitHubの認証情報1件が流出し、不審なアクセス |
長く変えなかった認証情報で、退職者などがアクセスし得た |
| 気づいたきっかけ |
記載なし |
外部機関からの情報提供 |
行政機関からの照会 |
| 確認から公表まで |
10日(10月27日に確認) |
7日(11月5日に確認) |
119日(7月17日に確認) |
| 件数 |
流出28,824件(重複を除く・現時点で確認できた範囲) |
調査中 |
アクセスされ得た最大902,576件 |
| 利用企業の報告 |
不要と案内(11月9日の質問と回答) |
連名を含めて相談中 |
記載なし |
「確認」の中身も3社で違います。チームスピリットは不正ログインとデータの取得を、サイバーセキュリティクラウドは不審なアクセスを、paizaは認証管理の不備を確認した日です。サイバーセキュリティクラウドが外部機関から知らせを受けた日と、paizaの環境に実際にアクセスがあったかは、どちらも書かれていません。件数も、チームスピリットは流出を確認した数、paizaはアクセスされ得た最大の数で、そのまま大小を比べるものではありません。
それでも、公表までの日数の差は目を引きます。ほかの2社は7〜10日で公表しましたが、paizaは照会から4か月近くかかりました。発表は、7月17日の時点で行政機関への報告と緊急対策を進めたと書き、別に8月10日から11月5日の欄に「緊急対策を実施、以降、行政機関への報告を実施」と載せています。公表までに何へ時間を使ったのかは、ここからは読み取れません。
3件とも、きっかけに自社の監視を挙げていません。開発の環境は、ログの保存と監視が手薄になりやすい場所です。チームスピリットの件はこちらの記事、サイバーセキュリティクラウドの件はこちらの記事で詳しく読めます。
paizaを採用や研修で使う会社と学校も関係する
影響を受けるのは、まずpaizaの会員です。対象になる可能性があり、連絡先が分かっている人には、メールで個別に案内を送ったと発表しました。
会社として使っている場合も、無関係ではありません。paizaは転職や新卒採用の支援のほか、法人向けの学習サービスpaizaラーニングfor TEAMや、paiza ITエンジニア研修も手がけます。一覧の「法人取引先情報」には担当者の携帯電話番号まであり、連絡先の欄には管理者や受講者、請求先のメールアドレスも並びました。採用や研修の担当者、研修を受けた社員の連絡先が、このデータにあったかもしれません。
学校も同じです。サービスのページによると、paizaラーニングを各種学校に無料で出す学校フリーパスは、「提供開始から1年あまりで全国の350校にご利用いただいています」とあります(時点の記載なし)。一覧には学籍番号(2026年2月〜3月)と、学生などの個人のアドレス(サブ、2024年4月〜8月)も入っていました。
チームスピリットは11月9日に質問と回答を足し、利用企業が個人情報保護委員会への報告や従業員への通知をする必要はないと答えました。理由は、対象の情報が「『委託に伴う提供』により取得したデータには該当いたしません」からです。paizaの発表には、法人や学校の利用者向けのこうした説明がまだありません。受講者の登録を会社がまとめてした場合に委託にあたるのか、自社として何かする必要があるのかは、paizaの個人情報お問い合わせ窓口に聞くのが早いでしょう。
paizaを使っていない会社に、この件の直接の影響はありません。ただ、本番のデータを写した検証環境に共通のパスワードで入る形は、どの会社の開発の現場にもありえます。影響の有無より、自社で同じ形を探す価値のほうが大きい件だと考えます。
自社の検証環境で確認すること
- 検証環境とステージング環境を一覧にします。開発の部署だけでなく、サイトの制作を任せた会社が立てた環境も入れます。
- 社外のネットワークから、それぞれのURLを開いてみます。届くものは社内の経路やIPアドレスの制限に寄せ、見つけたその日に閉じられるよう、閉じ方と判断する人を決めます。paizaも8月13日に、内部専用の接続経路からだけ入れるネットワーク制御に切り替えました。
- 共通のパスワードで入る環境は、最後に変えた日を確認します。退職と異動、委託先の契約が終わるときの手順に、そのパスワードを変える作業を足します。人ごとのIDに分けられるなら分けます。
- テスト用のデータが本番の複製なら、マスクの対象を列の名前でなく中身で洗い直します。カナ、携帯電話番号、2つ目のメールアドレス、取引先や請求先の担当者の表が候補です。マスクを掛けた時期と掛けていない時期の境目も、記録に残します。
- 採用と研修の担当部署に、paizaを使っているか、paizaからメールが届いたかを聞きます。担当者の携帯電話番号に、paizaや求人を名乗る不審な連絡があれば、情シスに回すよう頼んでおきます。
paizaの環境は、2013年に作られてから今年の8月まで、同じ形で動いていました。自社でいちばん古い検証環境はいつ作ったものか。作った人は、まだ社内にいるか。その2つを聞くところから始めると、一覧の穴が見えてきます。