振込先の変更はメールでなく書面で確認するよう、海外と取引する会社に呼びかけてきたジェトロから、職員9,252件の氏名とメールアドレスが漏れました。ジェトロ(日本貿易振興機構)が11月6日、10月に公表したウェブサイトへの不正アクセスの続報で明らかにしたもので、退職者の分も含みます。
ジェトロとやり取りのある会社は、職員や海外の商談相手を名乗るメールを、名前が本物でも一度疑ってかかる時期です。10月27日には、国際ビジネスマッチングサイト「e-Venue」でも、最大133件の個人情報が漏えいした可能性が公表されていました。
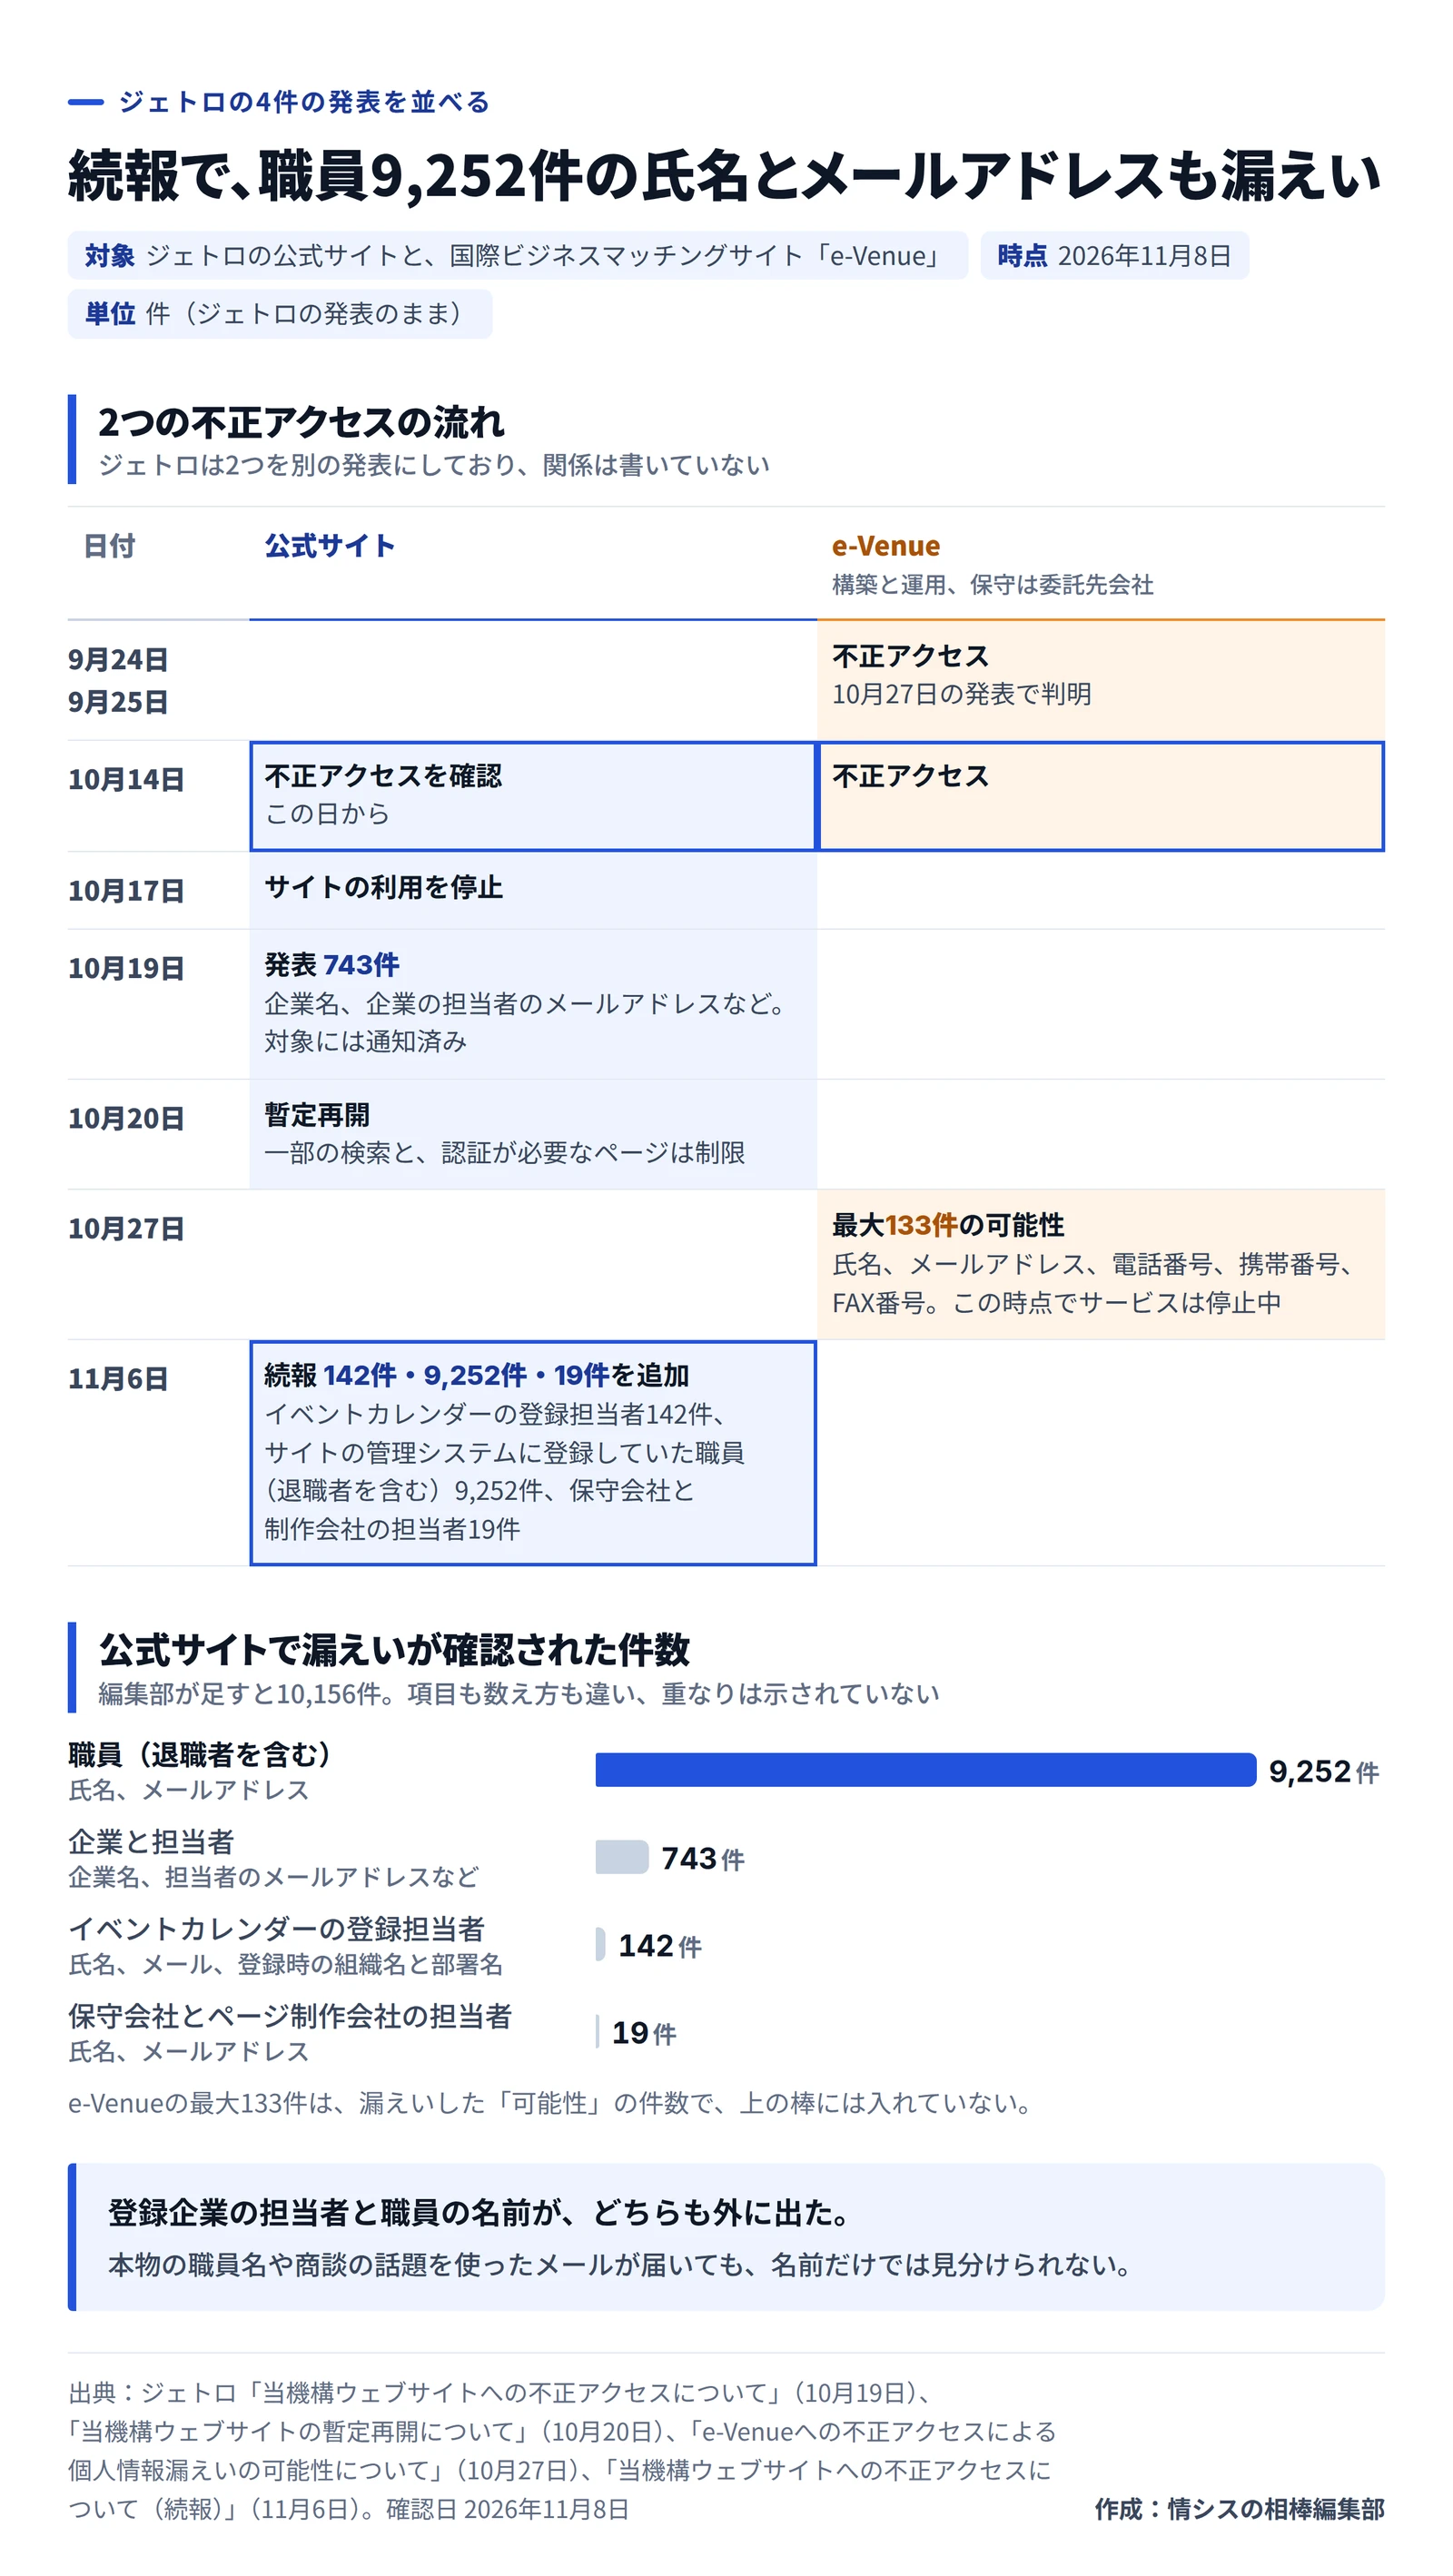
4件の発表で、漏れた範囲が広がった
公式サイトの件は、10月14日に始まりました。ジェトロは不正アクセスを確認し、17日からサイトの利用を停止。19日の発表で企業名や担当者のメールアドレスなど743件の漏えいを公表し、対象には通知を済ませました。20日には、一部の検索機能と認証が必要なページを制限したまま、暫定的に公開を再開しました。
11月6日の続報で加わったのは3つです。イベントカレンダーの登録担当者142件と、職員9,252件、保守会社とページ制作会社の担当者19件。4つの件数を足すと10,156件ですが、項目も数え方も違い、重なりがあるかも示されていません。
e-Venueの件は、時期も仕組みも少し違います。不正アクセスがあったのは9月24日、25日、10月14日の3日。システムは外部の環境の上にあり、委託先の会社が構築から保守までを担っていました。ジェトロは「本来公開を想定していない情報が取得されたと考えられます」と説明し、項目に氏名、メールアドレス、電話番号、携帯番号、FAX番号を挙げました。10月27日の発表の時点で、サービスは停止中でした。
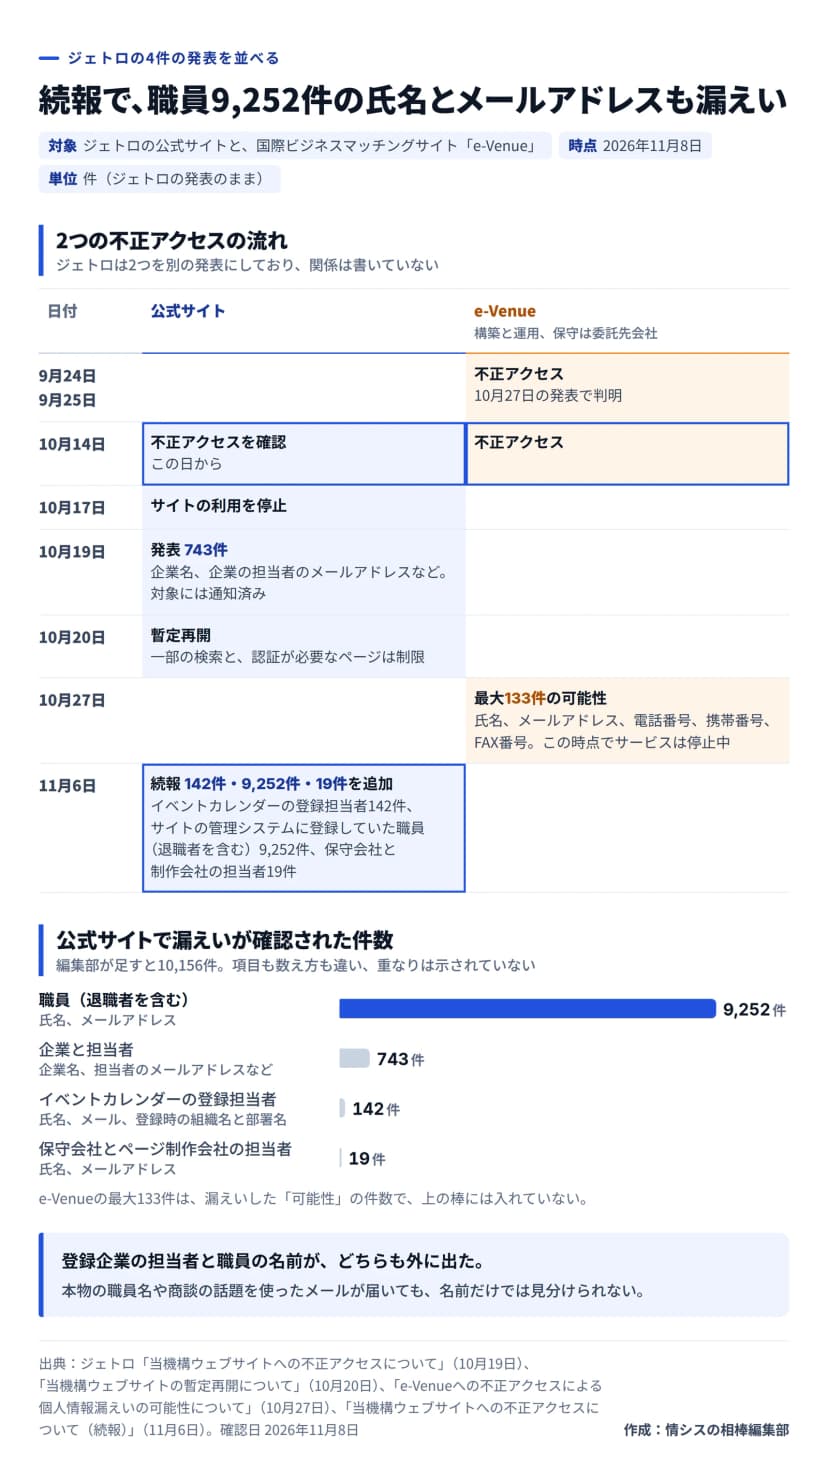 ジェトロの4件の発表を、公式サイトとe-Venueに分けて並べた図作成: 編集部 / 出典: 作成:情シスの相棒編集部 / 出典:ジェトロの発表4件(10月19日、20日、27日、11月6日)
9,252件がどんな名簿だったのかは、続報の言葉から分かります。「ウェブサイトコンテンツ管理のためシステムに登録していたジェトロ職員(退職者を含む)」。つまり、サイトのページを更新する人の名簿まで漏れ、その名簿には辞めた人も残っていたことになります。
では、自社のCMSや、サイトの更新に使うアカウントに、辞めた人は残っていないでしょうか。名簿に残った名前は、漏れれば偽メールの差出人に使われます。CMSの利用者一覧を今日のうちに開き、辞めた人のアカウントを止めておくと、同じ形の漏えいを小さくできます。止める順番は退職者のアカウントはいつ消す?で確認できます。
本物の名前と、商談の話題がそろう
e-Venueは、世界160か国以上の約2万人が使うマッチングサイトです。「売りたい」「買いたい」といった案件を登録し、チャットで相手に連絡できます。漏れた可能性があるのは最大133件でも、中身は、海外との商談を探す会社で窓口を務める人の連絡先でした。
気になるのは、ジェトロ自身がこうした場所を入り口にする詐欺に注意を呼びかけてきたことです。ジェトロは「国際的詐欺事件について(注意喚起)」で、架空貿易取引型の詐欺が近づく経路に「各種ビジネスマッチング支援サイト」を挙げました。取引先を装って振込先を変えさせる送金先変更詐欺も、10の手口の中にあります。
ジェトロが勧める対策は明快です。「送金先の変更といった『重要な変更事項』はメールではなく、必ず相手のサインのある書面で確認しましょう」。あわせて、実際の取引先の担当者へ電話で確認するよう求めました。
今回の漏えいで、偽のメールを作る材料は増えました。職員の本物の名前を名乗り、セミナーやe-Venueの再開を知らせるふりをするメール。e-Venueの案件を知る海外のバイヤーを名乗り、前払いや振込先の変更を求めるメール。しかも、どちらも差出人の名前を調べただけでは見抜けません。
対象になる会社と、気をつけたい会社
個人情報が漏れた会社や人には、ジェトロが個別に知らせる形です。10月19日の743件は通知済みで、11月6日の分も「個別にご連絡が可能な対象者」には通知を終えました。
通知が来ていない会社も、ジェトロの職員とメールでやり取りしていれば、名前を使われるおそれがあります。輸出の相談をした会社や、見本市やセミナーに申し込んだ会社です。職員の名前とアドレスが外に出たことで、こうした会社は狙われやすい側に入ったとみています。
ジェトロと取引のない会社に、今回の件の直接の影響はありません。ただ、海外の取引先から「口座が変わった」と届いたときの手順を決めていないなら、今回を見直すきっかけにしてよいでしょう。
経理と海外営業で、今週決めておく手順
- 海外営業や輸出の担当者に、ジェトロからの個別の通知が届いていないかを聞きます。届いていれば、漏れた項目を控えて情シスに回してもらいます。
- ジェトロの職員を名乗るメールでログインや添付ファイルの開封、支払いを求められたら、メールに書かれた番号ではなく、ジェトロの公式サイトにある窓口へ電話するよう、担当者に伝えます。
- 海外の取引先からの振込先の変更は、メールだけでは受け付けないと決めます。署名のある書面と、前から知っている番号への電話の両方で確認する流れを、経理の支払い承認に組み込みます。
- e-Venueの再開は、メールのリンクではなく、ジェトロの公式サイトで確かめます。パスワードは漏れた項目に入っていませんが、再開を装ってジェトロお客様情報のIDとパスワードを入力させる偽のページには備えておきます。
- メールの仕組みで、「jetro.go.jp」と1文字だけ違うドメインからのメールに警告を付けます。表示名に「ジェトロ」「JETRO」や職員の名前があるのに、送信元が「jetro.go.jp」でないメールにも、外部からのメールだと分かる印を付けておきます。
社内に流す注意の文は、たとえば次のようにします。
ジェトロのウェブサイトと商談サイトe-Venueに不正アクセスがあり、ジェトロ職員の氏名とメールアドレス、登録企業の担当者の連絡先が漏れました。ジェトロの職員や海外の取引先を名乗るメールで、ログイン、添付ファイルの開封、支払い、振込先の変更を求められたら、返信せず、まず情シスか経理に転送してください。
転送を受けた側の判定と返し方は、「このメール、詐欺ですか?」問い合わせを減らす判定と報告の型で確認できます。
次の発表で分かってほしいこと
公式サイトの件も、e-Venueの件も、どこから入られたのかはまだ説明がありません。10月14日は2つの発表のどちらにも出てくる日付ですが、ジェトロは2件を別々に発表し、関係にはふれていません。同じ攻撃者かどうかを、日付だけで決めるのは早すぎるでしょう。e-Venueを任された委託先の名前と、e-Venueで対象になった人に知らせたかどうかも、続報で知りたい点です。
名前が本物かどうかでは、もうメールの真偽を決められません。振込先の変更と支払いは、メールではなく、前から知っている番号への電話で確かめる。この一行なら、原因の発表を待たずに、今週のうちに経理の承認の手順へ入れられます。